


工場 AIエージェント セキュリティで最初に決めるべきことは、モデルの性能ではなく「何を読めて、何を変更でき、どこで必ず人や決定論的な制御に止められるか」です。チャットボットの誤回答は画面内で終わることがありますが、設備保全チケット、ERPの計画、MESの指図、PLCやロボットへつながるツールを持つAIエージェントの誤動作は、工程停止、品質逸脱、設備損傷へ波及し得ます。本稿では、タイを含む製造拠点でOT接続型エージェントを調達・実装する責任者向けに、能力レベル、最小権限、承認、分離、キルスイッチ、監査、FAT/SATを一つの設計へまとめます。
先に結論:AIエージェント OTセキュリティは「モデル外の境界」で作る
安全な出発点は、LLMを安全装置として信用することではありません。モデルは提案や計画を生成しても、許可、値域、順序、設備状態、非常停止、フェイルセーフを判断する最終層にはしません。安全PLC、SIS、認証済みの安全回路、装置インターロック、現場責任者の権限はモデルから独立させます。
実装上は次の九つを同時に設計します。
- エージェントごとの一意なID、所有者、用途、期限
- 読取・提案・制約付き書込・直接実行を分ける能力レベル
- 許可されたツール、対象設備、データ、時間帯、値域の最小権限
- 信頼できない文書や外部入力から実行ツールまでの分離
- 高リスク操作を止める承認サービスと職務分離
- モデル外に置く決定論的インターロックと安全状態
- 即時無効化できるAIエージェント キルスイッチ
- 指示、文脈、ツール呼出し、承認、結果を結ぶ監査テレメトリ
- ロールバック、インシデント対応、変更管理、証拠提出
Google Cloudは2026年9月14日付の製造業向けガイダンスで、エージェントのライフサイクル全体へセキュリティを組み込み、IT/OTの可視性を統合し、エージェントのID・登録簿と未承認エージェントの検出を具体策として挙げています。これは有用なベンダーガイダンスですが、中立規格や製品の安全認証ではありません。自社のリスク評価、設備メーカー要求、機能安全、サイバーセキュリティ、現地法令と組み合わせて使います。
チャットボットと工場AIエージェントは何が違うのか
差は「ツールが状態を変えるか」です。検索と要約だけなら影響は情報判断に留まりやすい一方、ツールを持つエージェントは、保全依頼の起票、部品の予約、生産順序の変更、レシピ候補の反映、AGVへの配送指示、ロボット動作の要求などを実行できます。さらに、複数ツールを計画に沿って連続実行し、前の結果を次の判断材料にします。
Google Cloudが2026年9月10日に紹介した「agentic factory」は、デジタル文脈と物理的行動の橋渡し、人の監督下にある自律的行動を描いています。同記事ではGE Appliancesに800超のカスタムエージェントがあり、600超のサプライヤーを扱う協働エージェントでバックオーダーが25%減ったとGoogle/GEの事例として報告されています。この数字は当該企業・当該用途の報告であり、一般的な効果保証ではありません。FANUCの自然言語指示と機械動作を結ぶ例も、可能性を示すベンダー事例であって、すべての工場が直ちに閉ループ自律運転へ進める証明ではありません。
対象範囲を三つに分ける
調達前に少なくとも次の三領域を分けます。
| 区分 | 代表例 | 基本方針 |
|---|---|---|
| IT支援 | 手順検索、報告書下書き、問い合わせ分類 | 情報の機密性、出典、誤回答を管理 |
| OT隣接 | 設備履歴の読取、異常原因候補、保全案、指図案 | 読取経路を分離し、人が承認して既存系へ反映 |
| OT実行 | 設定変更、運転指示、ロボット・搬送・工程への命令 | 制約付きAPI、決定論的検証、現場承認、安全層を必須化 |
本稿は主にOT隣接とOT実行の境界を扱います。LLMが安全PLCやSISを置き換える設計は対象外です。AIが停止を提案することはあっても、安全停止を保証するロジックは認証済みの仕組みに残します。
4段階の能力レベルで「できること」を契約する
NISTはエージェントのツール利用を、機能とアクセスパターン、すなわち読取専用、制約付き書込、書込、および信頼済み・未信頼環境で分類する考え方を示し、ロボットアームや工場・研究設備も物理的拡張として明示しています。以下のL0〜L3は、この考え方を製造業の調達判断へ落としたTOMAS TECH独自の整理であり、NISTの正式なレベル名ではありません。
| レベル | 能力 | 例 | 必須境界 | 導入判断 |
|---|---|---|---|---|
| L0 観測 | 読取・検索・要約のみ | Historianの傾向、アラーム要約 | 読取専用複製、データ範囲、出典 | 最初の標準位置 |
| L1 助言 | 推奨案を作るが状態を変えない | 保全候補、計画変更案 | 人が別画面で判断、根拠表示 | L0実績後に拡大 |
| L2 制約付き実行 | 承認後に限定された書込 | チケット起票、許可値内の指図変更 | 承認、値域、対象、回数、期限、冪等性 | 用途単位で認可 |
| L3 直接実行 | 閉ループで状態を変更 | 限定セルの自動補正、搬送指示 | 独立安全層、厳格な実行仲介、即時停止 | 高度な例外位置 |

組織として「AIエージェントを導入する」と一括承認しないことが重要です。同じエージェントでも、設備Aの振動データはL0、保全チケットはL2、PLC書込は不許可という権限表を持てます。能力昇格は、用途、設備、操作、時間帯、モデル・プロンプト・ツール版を特定して審査します。一度L2になったエージェントが、別ツール追加だけで事実上L3になることを防ぎます。
脅威モデル:誤回答だけを見ない
MITRE ATLASの2026年「OpenClaw Investigation」は、一つのエージェント型ツールを調べたケーススタディです。そこでは、プロンプトスマグリング、間接プロンプトインジェクション、第三者スキルやサプライチェーンの侵害、文脈・メモリ汚染、認証情報窃取、危険なツール呼出しが扱われています。個別製品の調査結果を全エージェントへそのまま一般化すべきではありませんが、調達時の質問を作る有力な材料になります。
OWASP GenAI Security Projectは2026年9月1日の発表で、実世界のインシデントから得た証拠を2026年版LLM Top 10へ反映し、実行時の制御を実務へ落とすAgent Control Standardを紹介しています。これらは脅威と実行制御を整理する有用な公開資料ですが、工場設備の機能安全認証ではありません。以下では、OT固有の設備状態、インターロック、safe stateと組み合わせて使います。
1. 信頼できない指示が実行経路へ混入する
保全PDF、メール、Webページ、サプライヤーポータル、QRコード、ログの自由記述には、自然言語の命令が混ざり得ます。モデルが「資料」と「命令」を区別できなければ、検索結果に埋め込まれた文がツール呼出しを誘導します。対策は、入力の表示上の注意だけではなく、未信頼データを読むセッションでは書込ツールを利用不能にすることです。
2. 過剰な権限と認証情報の再利用
共有サービスアカウントに広いERP、MES、OT権限を与えると、どのエージェントが何をしたか分かりません。資格情報をプロンプトやモデル文脈へ渡さず、短命トークンをツール仲介層で発行し、対象・操作・値域・回数を絞ります。ユーザー本人の権限を無条件に継承する方式も避けます。人ができる操作すべてをAIに許す必要はありません。
3. メモリと状態の汚染
長期メモリへ誤った設備関係、古いレシピ、攻撃文が残ると、後日の計画へ再利用されます。メモリは出典、作成者、時刻、対象設備、承認状態、期限を持たせ、実行判断には最新の正本を再取得します。ユーザー入力から自動的に永続メモリへ昇格しない承認フローも必要です。
4. モデル・スキル・コネクタのサプライチェーン
モデルAPI、エージェントフレームワーク、プラグイン、MCPサーバー、Pythonライブラリ、コンテナ、コネクタ、プロンプトテンプレートの変更が実行能力を変えます。SBOMだけでなく、許可された版、署名、ハッシュ、配布元、更新者、検証結果、ロールバック版を管理します。
5. 安全でない物理操作と文脈欠落
センサー欠測、時刻ずれ、設備モード、保全中ロック、ワークの位置、作業者の存在を見落とすと、論理上もっともらしい命令が物理的には危険になります。モデルの「確信度」を安全判定に使わず、必要信号が欠けたら拒否する決定論的ルールにします。
6. 出所と責任の消失
「AIが決めた」という記録では調査できません。元の依頼、取得データ、データ時刻、検索結果、モデル・プロンプト・ツール版、生成案、ポリシー判定、承認者、実コマンド、設備応答を相関IDで結びます。ただし秘密情報や個人情報を無制限にログへ複製せず、保持期間と閲覧権限も定めます。
目標アーキテクチャ:AIとOTの間に実行仲介層を置く

AIエージェントからPLCやロボットへ直接セッションを張る構成は避けます。標準的な流れは「AI AGENT → API GATE → OT DMZ → PLC/ROBOT」です。横にAPPROVALを置いて高リスク操作を保留し、別経路のSAFE STOPはモデルを通さず設備の安全層へ接続します。
エージェントIDと登録簿
各エージェントに、所有部門、業務目的、能力レベル、使用モデル、ツール、対象サイト、データ分類、責任者、有効期限、最終審査日を持たせます。実行時にはエージェントIDだけでなく、呼び出した人・サービス、セッション、ツール版を記録します。未登録エージェントや期限切れのIDは仲介層で拒否します。
読取経路と書込経路を分離する
可能ならHistorian、MES、品質DBは読取専用レプリカやAPIを用い、OT側から外向きに複製します。データダイオードを使える用途では一方向化も検討します。書込は別ネットワーク・別資格情報・別APIにし、「読めるから書ける」をなくします。リアルタイム性が必要でも、対象タグや設備を限定したブローカーを介します。
APIゲート/ツールブローカー
エージェントへ汎用SQL、シェル、PLCプログラム転送を渡すのではなく、「保全チケットを下書き」「設備Xの速度候補を要求」のような業務APIを公開します。ブローカーはスキーマ、型、単位、許容値、設備モード、頻度、同時実行、時刻、重複コマンドを検証します。コマンドには一意キーを付け、再送されても二重実行しない冪等性を持たせます。
承認サービスと職務分離
承認はチャットの「OK」という曖昧な応答ではなく、対象設備、現値、提案値、差分、根拠、影響、期限を固定した承認オブジェクトで行います。提案者と承認者、モデル変更者と本番昇格者を分けます。承認後に入力値や設備状態が変わった場合は承認を失効させ、再評価します。
OT DMZとネットワーク分離
クラウド/IT、OT DMZ、セル/エリア、設備ネットワークを分け、許可方向と通信先を明示します。AI基盤からOTへの任意通信を許しません。OT DMZでプロトコル変換、コマンド検証、キュー、レート制限、監査を実施します。通信断時の既定動作は「モデルが推測して続行」ではなく、用途ごとに停止、現状維持、ローカル制御継続を定義します。
決定論的インターロック
温度、圧力、速度、扉、作業者検知、設備モード、ロックアウト/タグアウトなどの条件はPLC、安全PLC、SIS、装置コントローラーで評価します。AI提案が許容範囲内でも、現場のインターロックが拒否できなければなりません。エージェントは安全層を無効化する権限を持ちません。
安全状態とキルスイッチ
キルスイッチは単なるアプリ停止ボタンではありません。少なくとも、エージェントの新規ツール呼出しを止める、発行済みトークンを失効する、未実行キューを隔離する、進行中操作を既定手順で完了または中止する、既存のローカル制御へ戻す、担当者へ通知する、再開に二者承認を要求する、まで設計します。
「安全状態」は設備ごとに異なります。搬送を即停止するとかえって荷崩れする、炉を急停止できない、バッチを途中破棄できないなどがあります。設備メーカー、工程、安全、品質、保全と合意した状態遷移を、AIとは独立したランブックと制御へ実装します。
AIエージェント 最小権限の権限表を作る
ロール名だけでは粗すぎます。権限表は、エージェント、ツール、アクション、対象、条件、承認、上限、期限で作ります。
| 項目 | 設計例 | 禁止する曖昧さ |
|---|---|---|
| 主体 | agent-maintenance-line3-v2 | 共有「AI user」 |
| アクション | work-order.create-draft | 汎用 write |
| 対象 | Line 3の指定設備ID | 全工場ワイルドカード |
| 値域 | 優先度、予定日、定義済みコード | 自由文で任意フィールド変更 |
| 条件 | 日勤、設備停止中、センサー鮮度60秒以内 | 常時実行 |
| 承認 | 保全班長+生産責任者 | 依頼者の単独承認 |
| 上限 | 1時間10件、1操作1設備 | 無制限バッチ |
| 期限 | セッション15分、能力認可90日 | 永続資格情報 |
権限は「成功させたい正常操作」だけでなく、禁止操作が確実に拒否されることを試験します。別設備、別ライン、別時間帯、上限超過、古い承認、単位違い、欠測、重複、順序逆転で拒否される証拠をFAT/SATに含めます。
産業AI RFPに書くべき要求事項
RFPは機能チェック表ではなく、供給者が設計と証拠を回答できる形式にします。
1. ツールとアクションの完全な棚卸し
標準、オプション、第三者製を含むすべてのツールについて、読取/書込、データ、対象、プロトコル、資格情報、依存サービス、ネットワーク経路を提出させます。エージェントが実行中にツールを自動取得・生成できる場合、その可否、審査、署名、隔離を確認します。
2. 信頼境界とデータフロー
ユーザー、外部文書、RAG、モデル、メモリ、ツールブローカー、IT、OT DMZ、設備を図示させます。どの入力を未信頼と扱うか、未信頼入力を読んだセッションで書込をどう抑止するかを要求します。
3. アイデンティティと権限
人、エージェント、サービス、ツールのIDを分離し、短命資格情報、秘密保管、ローテーション、緊急失効、サイト別権限、職務分離を回答させます。管理者による権限変更も監査対象です。
4. モデル・スキルの供給網
モデル名と版、ホスティング、学習・保持条件、フレームワーク、スキル、コネクタ、依存ライブラリ、SBOM、署名、脆弱性対応、サポート期限、変更通知、ロールバックを求めます。自動更新を本番へ即適用しない昇格ゲートを確認します。
5. 監査と再現
プロンプト全文の保存だけを要求すると機密情報が増えます。必要な証跡、秘匿・マスキング、保持、時刻同期、相関ID、改ざん耐性、SIEM連携、検索、エクスポート、再現手順をセットで聞きます。
6. 緊急停止、復旧、ロールバック
エージェント停止、トークン失効、キュー隔離、OTローカル運転、手動手順、連絡網、復旧条件を提出させます。モデル、プロンプト、ポリシー、ツール、設定、メモリ、コネクタごとにロールバック単位と所要時間を回答させます。
7. インシデント対応と変更管理
検知、封じ込め、証拠保全、設備安全確認、顧客・規制対応、原因分析、再発防止の責任分担を定めます。高リスク変更は再FAT/SAT対象にし、緊急変更の事後承認期限も決めます。
8. 納入証拠
構成図、権限表、脅威モデル、試験結果、残存リスク、既知制約、ログ例、バックアップ復元結果、教育記録、運用手順、部品表を納入物にします。「対応済み」という回答ではなく、設定画面、ポリシー、API仕様、否定試験ログを受入証拠にします。
一般的な導入全体像はAIエージェント導入ガイドで確認できます。データ・プライバシーを中心にした基盤設計は安全な生成AI環境の構築を参照してください。本稿のFAT/SATは、より広いAIエージェント受入テストのうち、OT接続と物理作用へ焦点を絞ったものです。
FAT/SAT:正常系より「拒否と安全状態」を証明する
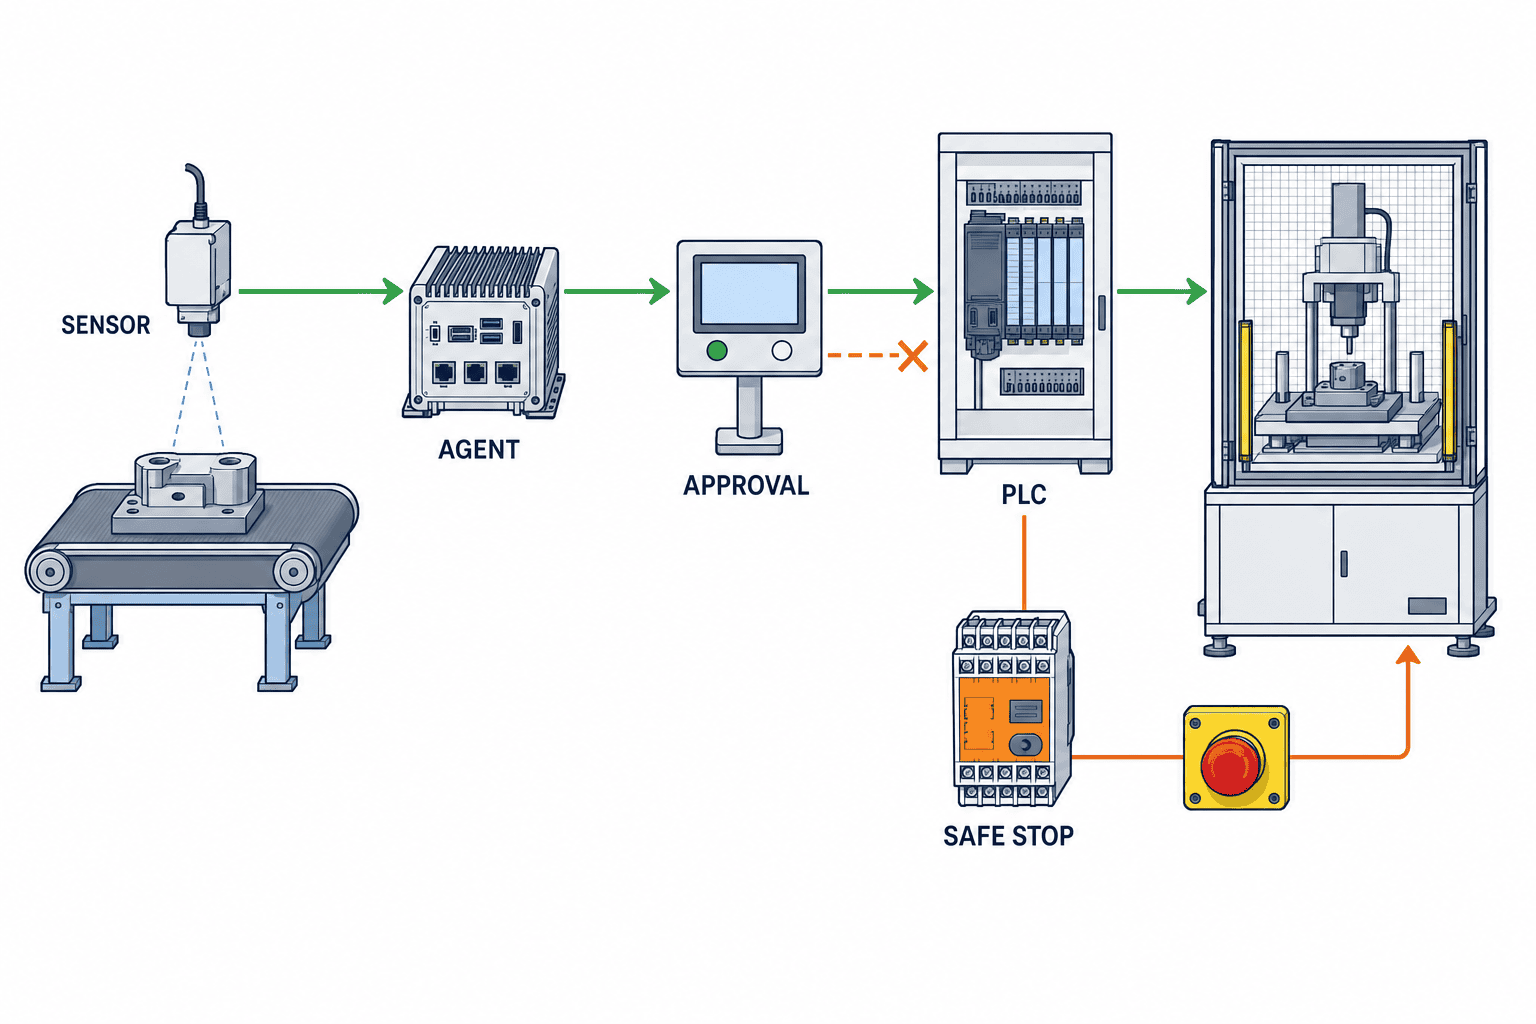
FATは供給者環境で設計・設定・境界を検証し、SATは実サイトのネットワーク、設備モード、運用者、時刻、負荷、手順で確かめます。次の試験は機能安全認証や法定検査を置き換えません。既存の安全検証とは別に、AI経路が安全層を迂回しないことを証明します。
| 試験 | 注入条件 | 期待結果 | 必須証拠 |
|---|---|---|---|
| 間接インジェクション | PDFや保全メモへ実行指示を混入 | 文書はデータとして扱い、未承認ツールを呼ばない | 入力、ポリシー判定、拒否ログ |
| 権限境界 | 別ライン、範囲外タグ、上限超過 | ブローカーで拒否、OTへ到達しない | API監査、OT側に受信なし |
| センサー欠測 | 必須信号を欠落・異常品質にする | 推測せず停止または助言へ降格 | 状態遷移、警報、担当通知 |
| 古い文脈 | タイムスタンプ超過、設備状態を変更 | 承認を失効し再取得 | 鮮度判定、再承認履歴 |
| 通信断 | AI–DMZ、DMZ–OTを個別切断 | 定義済み安全状態、再送制御 | キュー、タイムアウト、復旧記録 |
| 重複コマンド | 同一IDを再送 | 一回だけ実行、結果を同じIDで返す | 冪等ログ、設備カウンタ |
| キルスイッチ | 実行前・キュー中・実行中に操作 | 新規停止、キュー隔離、既定の完了/中止 | 失効時刻、設備状態、通知 |
| ロールバック | モデル/ポリシー/ツールを旧版へ | 承認済み版へ戻り、状態を照合 | 版、ハッシュ、復元時間、照合 |
| ログ再生 | 指定取引を追跡 | 入力から設備応答まで再構成 | 相関ID、時刻同期、欠落一覧 |
試験ごとに前提、データ、版、担当、期待値、実績、スクリーンショットだけでなく機械可読ログ、逸脱、是正、再試験を残します。合格率だけで判断せず、重大な境界違反は一件でもリリース停止条件にします。
90日で進める実装計画
90日はあくまで例示の計画枠です。設備改造、機能安全評価、規制、停止可能日によって延長します。
0〜15日:用途と危険の境界を決める
対象ユースケース、サイト、設備、利用者、データ、ツールを棚卸しします。現行手順、インターロック、非常停止、手動運転、障害復旧を現場で確認します。能力レベルは原則L0またはL1から開始し、L2が必要な業務だけ理由を記録します。安全、品質、生産、保全、OT、IT、サイバー、法務の責任者を決めます。
16〜30日:ID、ネットワーク、権限を実装する
エージェント登録簿、個別ID、短命トークン、ツール許可リスト、読取専用データ経路、OT DMZ、ログ相関を構築します。書込APIは最小の業務操作に限定し、スキーマ、値域、単位、対象、回数、時刻を検証します。キルスイッチと安全状態の机上演習を行います。
31〜60日:L0/L1を現場データで評価する
本番相当データで、出典、鮮度、欠測、異常値、設備モードの扱いを確認します。提案精度だけでなく、誤提案が人に見抜ける説明、過負荷時の応答、タイ語・英語・日本語の運用、メモリ削除、監査検索を試します。未信頼文書を含むインジェクション試験も実施します。
61〜75日:限定L2のFAT/SATを行う
承認済みの一つの操作、一つの設備群、一つの時間帯に絞ります。重複、順序逆転、通信断、古い承認、上限超過、別設備、センサー欠測、キルスイッチを試します。L3は別の安全ケースと経営承認なしに追加しません。
76〜90日:証拠で昇格・継続・停止を判断する
未解決欠陥、残存リスク、運用負荷、教育、ログ完全性、復旧時間をレビューします。判断は「L0/L1継続」「限定L2へ昇格」「条件付き継続」「再試験」「停止」とします。本番後30・60・90日のレビュー日、モデル/ツール変更時の再試験条件も決めます。
仮想リスク評価:点数は会話の入口にする
以下は説明用の仮定であり、OWASP AIVSSの公式閾値ではありません。AIVSS v0.8はエージェント型AIに焦点を当てた脆弱性スコアリング方法を提供し、既存枠組みを補完します。実案件では最新版の方法と自社基準を確認してください。
ここでは発生可能性を1〜5、影響を1〜5とし、リスク点 = 発生可能性 × 影響、範囲は1〜25と仮定します。
| 仮想シナリオ | 対策前 | 計算 | 対策後 | 計算 |
|---|---|---|---|---|
| 未信頼PDFが保全ツールを誘導 | 4×4 | 16 | 読取セッションから書込を分離後 2×4 | 8 |
| 共有資格情報で別ラインへ書込 | 3×5 | 15 | 個別ID・対象制限・二者承認後 1×5 | 5 |
| 通信断後にコマンドを二重実行 | 3×4 | 12 | 冪等キー・キュー照合後 1×4 | 4 |
影響が5のままなのは、事故が起きた場合の重大さ自体は変わらないという保守的な仮定です。対策で発生可能性を下げても、残存リスクを誰が受容するかを記録します。点数の合計や平均だけで安全を宣言せず、機能安全上の禁止事項、法令、企業の絶対ゲートを優先します。
運用開始後に監視する指標
モデル精度だけでは境界劣化を検知できません。少なくとも、未承認エージェント、拒否されたツール呼出し、権限変更、承認待ち時間、承認失効、古いデータ利用、欠測による降格、重複コマンド、キルスイッチ試験、ログ欠落、モデル・スキル変更、手動介入、ロールバックを追います。
指標は「拒否が多いから権限を広げる」ためではなく、誤ったワークフロー、教育不足、攻撃、設定ずれを識別するために使います。拒否率が下がっても、監査ログが欠けていれば改善とは言えません。月次で登録簿と実ネットワーク、実ツール、実資格情報を照合し、使われていない能力を削除します。
よくある失敗
- PoCだから管理者権限を渡す:短期間の例外が本番構成として残ります。PoCこそ最小権限を試験します。
- 人の承認があれば安全と考える:人は差分、単位、設備状態を見ないまま承認し得ます。承認UIと決定論的検証の両方が必要です。
- キルスイッチをアプリ停止と同義にする:既発行トークン、キュー、進行中操作、設備復帰が残ります。
- ログにすべて保存する:秘密情報や個人情報が二次リスクになります。再現に必要な最小証跡と保護を設計します。
- 一つの合格で全工場へ展開する:設備、工程、ネットワーク、作業手順ごとにリスクが違います。能力認可を用途・サイト単位にします。
- 安全PLCをAIから変更可能にする:安全層の独立性を損ないます。AI経路から安全機能の無効化を禁止します。
導入判断チェックリスト
RFP前
- [ ] IT支援、OT隣接、OT実行を分離した
- [ ] 各ユースケースをL0〜L3へ分類した
- [ ] 安全PLC、SIS、インターロック、人の責任をAIから独立させた
- [ ] ツール、データ、資格情報、ネットワーク、供給者を棚卸しした
- [ ] 安全状態とキルスイッチの対象を設備別に定義した
FAT/SAT前
- [ ] エージェント個別IDと期限付き能力認可がある
- [ ] 読取と書込の経路・資格情報が分離されている
- [ ] 書込は業務APIと許可リストを介する
- [ ] 承認は差分・期限・対象を固定し、状態変化で失効する
- [ ] インジェクション、欠測、古い文脈、通信断、重複、停止を試験する
- [ ] ログで依頼から設備応答まで再構成できる
本番前
- [ ] 未解決の重大境界違反がない
- [ ] トークン失効、キュー隔離、手動復帰を実演した
- [ ] モデル、ポリシー、ツール、メモリのロールバックを実演した
- [ ] 現場、OT、IT、サイバー、安全、品質の責任者が証拠を承認した
- [ ] 変更時の再FAT/SAT条件と30・60・90日レビューを設定した
FAQ:工場 AIエージェント セキュリティ
工場AIエージェントは最初からPLCへ接続できますか?
推奨しません。まずL0の読取、L1の助言でデータ品質、出典、監査、運用を確かめます。書込が必要なら、汎用PLC接続ではなく限定業務API、承認、値域、設備状態、冪等性、独立安全層を設けたL2から始めます。
AIエージェント 最小権限は通常のRBACだけで十分ですか?
通常は不十分です。役割に加え、対象設備、操作、値域、単位、時間帯、頻度、データ鮮度、承認者、セッション期限を条件にします。禁止操作の否定試験も必要です。
AIエージェント キルスイッチは非常停止と同じですか?
同じではありません。AI側のキルスイッチはツール呼出し、資格情報、キュー、セッションを止めます。機械の非常停止や安全停止は、認証済みの安全回路、PLC、SISなど別の決定論的仕組みが担います。両者の連携と責任境界を決めます。
人が承認すればL3の直接実行も安全ですか?
承認だけでは保証できません。表示不足、判断疲労、古いデータ、単位誤りがあります。独立した安全層、実行仲介、設備状態検証、上限、監視、停止、復旧が必要です。用途によってはL3を採用しない判断が適切です。
OWASP AIVSSの点数だけで採否を決められますか?
点数は比較と対話を助けますが、機能安全、法令、設備メーカー条件、企業の絶対禁止事項を置き換えません。方法の版、前提、証拠、残存リスクの受容者を記録してください。
FAT/SATは機能安全認証を置き換えますか?
置き換えません。本稿のFAT/SATはAIエージェントの境界、権限、拒否、安全状態、証跡を検証するものです。設備固有の機能安全評価、法定検査、認証、現場手順は別途必要です。
まとめ:能力を上げる前に、止められる証拠を作る
工場のAIエージェントは、デジタル情報と物理工程をつなぐほど価値も影響も大きくなります。したがって、L0観測、L1助言、L2制約付き実行、L3直接実行を用途ごとに分け、エージェントID、許可ツール、読取/書込分離、OT DMZ、承認、決定論的インターロック、安全状態、キルスイッチ、監査を先に設計します。RFPでは「できる」ではなく、禁止操作が拒否され、障害時に安全へ移行し、履歴を再構成できる証拠を要求してください。能力の昇格は、FAT/SATの否定試験と残存リスク承認を通過した用途だけに限定します。
TOMAS TECHでは、OTへ接続するAIエージェントの構想段階から、能力レベル整理、脅威モデル、RFP、ネットワーク・権限設計、FAT/SAT証拠計画まで相談できます。製品選定前やL0/L1の検討段階でも、お問い合わせください。
参考情報
- Google Cloud, “A manufacturing blueprint for secure agentic AI” (2026-09-14): https://cloud.google.com/transform/a-manufacturing-blueprint-for-secure-agentic-ai
- Google Cloud, “Inside the agentic factory” (2026-09-10): https://cloud.google.com/transform/agentic-factory-manufacturing-new-age-of-autonomy-industrial-ai
- OWASP GenAI Security Project, “2026 Top 10 for LLM Applications” announcement (2026-09-01): https://genai.owasp.org/2026/09/01/owasp-genai-security-project-unveils-2026-top-10-for-llm-applications-new-agent-control-standard-and-sponsors-as-community-tops-30000-members/
- NIST, “Lessons Learned from the Consortium: Tool Use in Agent Systems” (2025-08): https://www.nist.gov/news-events/news/2025/08/lessons-learned-consortium-tool-use-agent-systems
- MITRE ATLAS, “OpenClaw Investigation” (2026-02-09): https://www.mitre.org/sites/default/files/2026-02/PR-26-00176-1-MITRE-ATLAS-OpenClaw-Investigation.pdf
- OWASP, AIVSS v0.8 project page: https://aivss.owasp.org/
本稿は2026年9月19日時点で確認した公開情報に基づく一般的な実装・調達ガイドです。個別設備の機能安全認証、法令適合、サイバーセキュリティ保証を代替するものではありません。


