


安全PLC 導入で最も危険な勘違いは、「認証済みの安全PLCを買えば、機械の安全適合も証明できる」と考えることです。安全PLCは重要な構成要素ですが、守るべき人、危険源、安全機能、要求性能、配線、ソフトウェア、停止時間、試験結果が一つの証拠連鎖になって初めて、機械全体の主張を支えられます。本稿は、タイ・ASEANの発注者がRFP、設計審査、FAT、SAT、妥当性確認を同じ契約成果物として扱う実務手順を解説します。
結論:安全PLC導入で買うべきものは「安全機能の証拠連鎖」
発注者が調達する対象を一文で表すなら、次の通りです。
危険源から安全機能を定義し、必要なPLrまたはSILを定め、設計・実装・検証・妥当性確認を行い、FAT/SATで再現可能な証拠を残す一連のエンジニアリング。
この順序を崩すと、強力な安全CPU、二重化入力、安全ドライブを購入しても、「何の危険に対して、どの状態を、どの時間内に達成するか」が曖昧なままです。反対に、証拠連鎖が明確なら、メーカーや機種を比較するときも、価格、I/O点数、ネットワークだけでなく、要求仕様への適合、診断、変更管理、試験容易性、保守時の証拠更新まで評価できます。
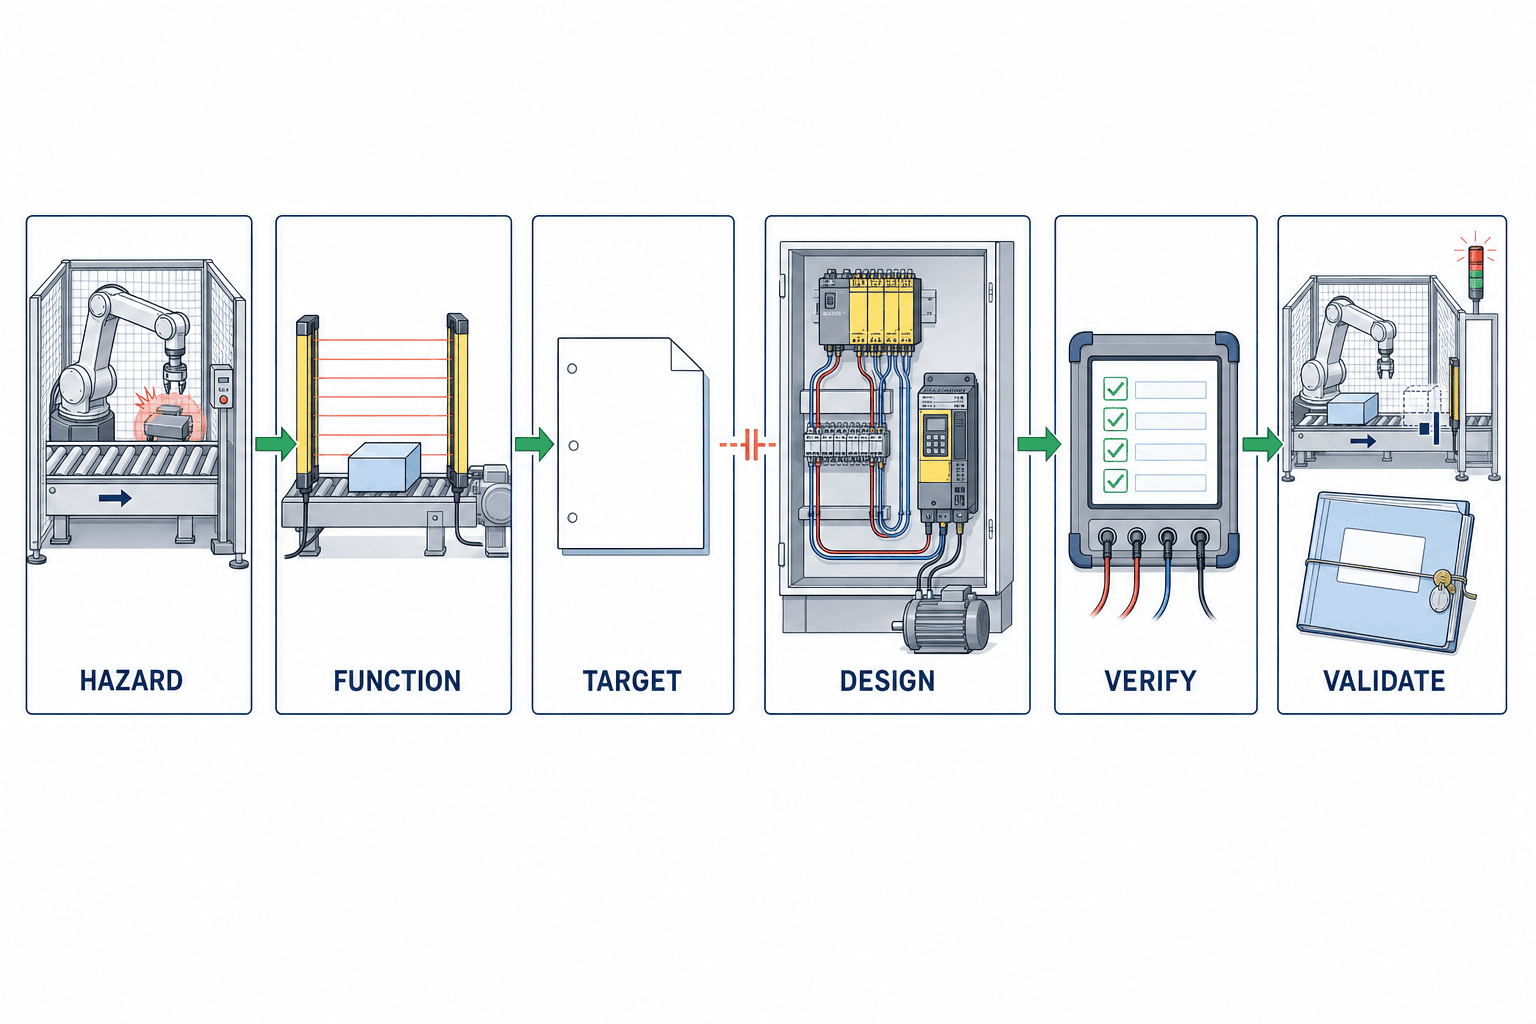
安全PLC導入の成果物は、PLCプログラムだけではありません。最低限、リスクアセスメント、安全要求仕様、I/Oと原因結果表、回路図、アーキテクチャ計算、ソフトウェア仕様、バージョン記録、検証記録、妥当性確認計画、FAT/SAT成績書、残留リスク、運用保守手順を相互参照できる状態にします。
2026年9月17日の認証発表が安全PLC調達に意味すること
三菱電機は2026年9月17日、MELSEC iQ-Rの安全プログラマブルコントローラがEU機械規則に基づくEU型式審査証明書を取得したと発表しました。同社発表は、一般制御と安全制御を組み合わせられること、サイバーセキュリティ対策にも触れています。「one of the first」や同社FA事業として初という表現は、あくまでメーカー発表として読む必要があります。
このニュースが重要なのは、特定製品がすべての適合業務を代行するからではありません。現行の統合版でEU機械規則の適用日は2027年1月20日であり、コンプライアンスに関係するソフトウェアや安全制御システムのサイバー面も無視できなくなるため、部品選定時点から証拠と変更管理を設計する必要が高まったからです。古い初期テキストの表示を根拠に1月14日と書かず、現行のEUR-Lex統合版と欧州委員会情報を基準にします。
製品認証は有用です。認証範囲、適用規格、使用条件、制約、診断機能、対応する開発環境を確認する手間を減らします。しかし証明できるのは、指定条件下における製品または構成要素の範囲です。実際の機械における危険源の見落とし、誤ったPLr、単一チャネル配線、停止距離不足、バイパス可能なガード、誤ったパラメータ、未試験の再起動、保守時の改変まで自動的に正しくするものではありません。
標準PLCと機能安全PLCの違いを「停止できる」だけで説明しない
標準PLCでも出力をOFFにするロジックは書けます。機能安全PLCの違いは、単に非常停止入力を読めることではなく、安全関連機能を所定の完全性で実現するためのアーキテクチャ、自己診断、故障反応、開発・検証手段、制約、認証情報が体系化されている点にあります。
| 観点 | 標準PLC中心の制御 | 安全PLCを使う安全関連制御 |
|---|---|---|
| 主目的 | 生産順序、品質、速度、設備効率 | 許容できないリスクを低減する安全機能 |
| 故障への考え方 | 異常通知や復旧を運用設計で補う | 診断範囲、故障反応、安全状態を設計根拠に含める |
| 入出力 | 通常I/O、通常ネットワーク | 安全I/O、適合する安全通信、要求に応じた冗長性 |
| ソフトウェア | 機能動作の確認が中心 | 制限された要素、検証可能な構造、変更履歴、独立レビュー |
| 受入 | 動けば合格になりやすい | 故障・断線・短絡・タイミング・再起動を含む否定試験 |
| 成果物 | PLCソース、I/O表、操作説明 | 安全要求から妥当性確認までの追跡可能な証拠 |
重要なのは、通常制御と安全制御を一つの筐体や開発環境で統合できる製品でも、論理上の独立性、権限、ライフサイクル、試験証拠まで混ぜてよいわけではないことです。生産速度の変更が安全停止時間へ影響するなら、その変更は通常制御の小改造ではなく、安全機能への影響評価が必要です。
安全CPU製品ページにSIL 3やPL eへの対応能力が書かれていても、その機械が自動的にSIL 3またはPL eを達成する意味ではありません。達成性能は、センサーから論理、出力機器、アクチュエータまでの安全機能全体、使用条件、故障率データ、診断、共通原因故障対策、ソフトウェア、試験周期などに依存します。
認証済み部品は機械全体の適合証明ではない
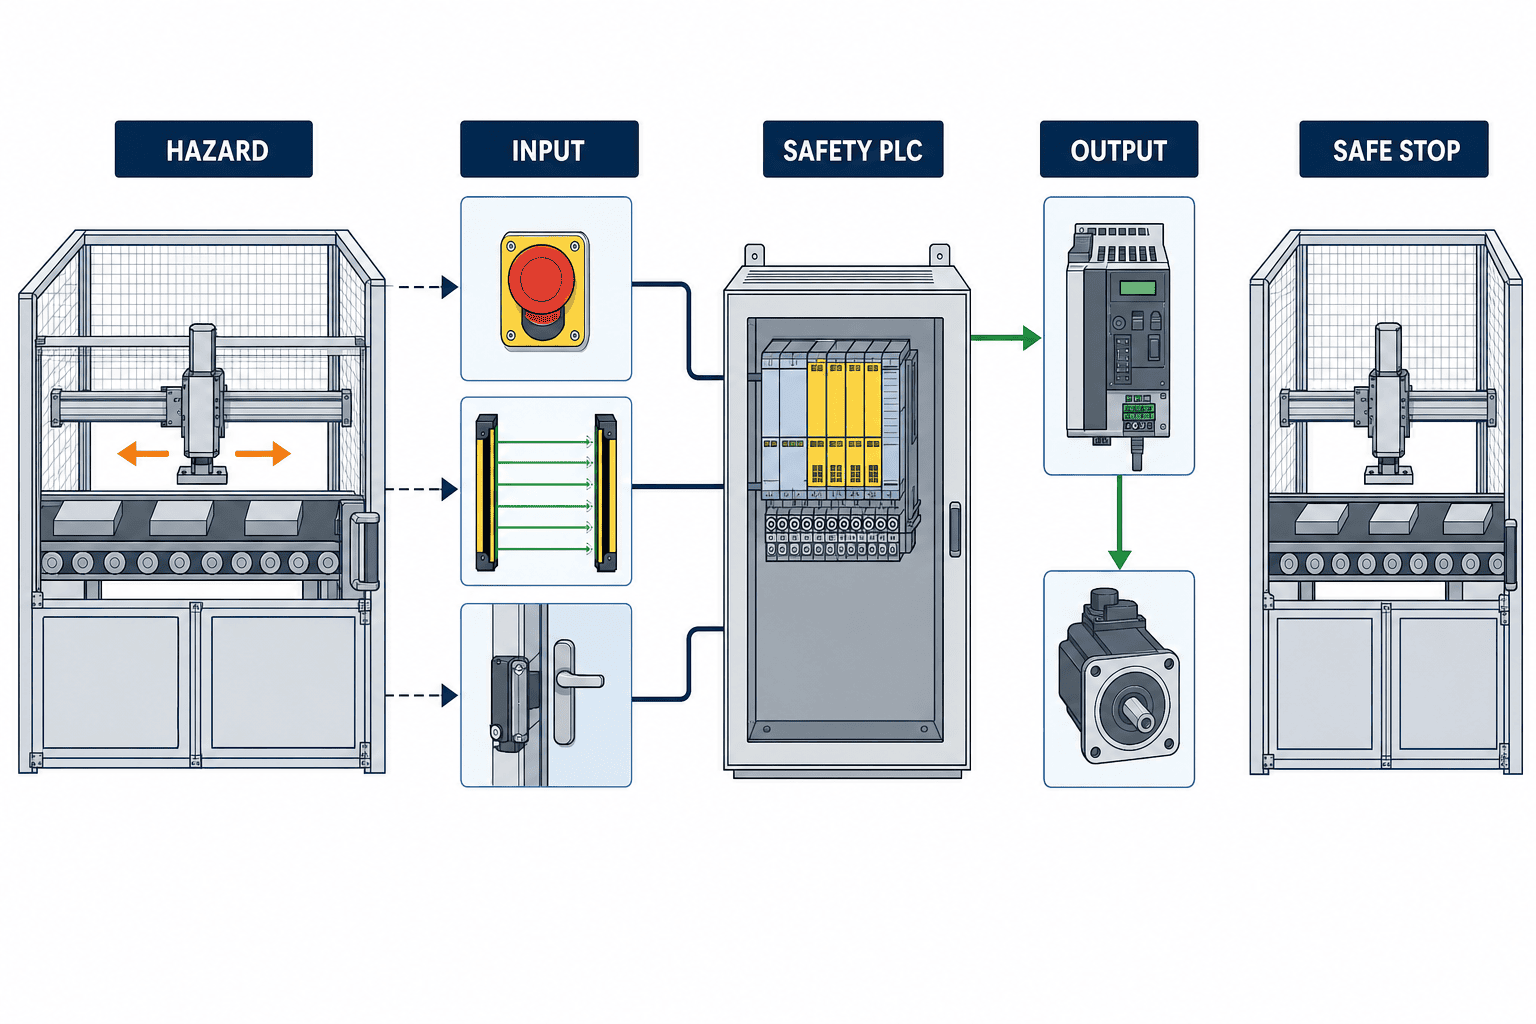
安全機能を「ライトカーテンが遮光されたらロボットを止める」とだけ書くと、設計と試験に必要な情報が不足します。少なくとも次を結び付けます。
- 対象者と危険源:誰が、どのモードで、どの危険区域へ接近するか。
- トリガー:ライトカーテン、扉スイッチ、非常停止、速度監視など何を検知するか。
- 応答:どのアクチュエータを、どの停止カテゴリまたは安全機能で制御するか。
- 安全状態:エネルギー除去、停止保持、安全速度など具体的に何を達成するか。
- 応答時間:センサー、論理、通信、ドライブ、機械停止を含む総時間。
- 再起動条件:危険区域確認、手動リセット、起動操作、予期しない起動の防止。
- 要求性能:リスク評価に基づくPLrまたはSILの目標と適用方法。
- 使用条件:環境、距離、配線、テスト周期、保守、許容するミューティング。
- 検証方法:計算、レビュー、静的解析、故障注入、停止時間測定。
- 妥当性確認:実機が意図するリスク低減を達成したと判断する受入証拠。
メーカーの安全I/Oマニュアルも、認証製品が故障や誤動作を起こさない保証ではなく、設備側でリスクアセスメントとSIL/PLの選定が必要である趣旨を明記しています。また、特定モジュールのSIL 3、Category 4、PL e構成では二重配線が必要とされる例があります。これは重要な設計条件ですが、すべての安全PLCや全I/Oへ無条件に一般化せず、採用する正確な型式、マニュアル版、回路例、制約を設計台帳へ記録します。
ISO 12100から安全機能仕様へ:製品選定より先に行うこと
ISO 12100:2010は機械のリスクアセスメントとリスク低減の方法論を示します。2026年9月時点で2010版が現行ですが、改訂作業中です。RFPでは規格番号だけでなく版を固定し、発注から引渡しまでに改訂された場合の扱いも決めます。
実務は次の順序で進めます。
1. 機械の限界を定義する
自動運転だけでなく、段取り、清掃、詰まり除去、教示、保全、復旧、廃棄を含めます。正常な作業者だけでなく、請負保全員、短期作業者、見学者がどこまで接近するかも書きます。タイ工場で説明言語が複数あるなら、用語の対応表と実機タグのルールも決めます。
2. 危険源と危険状態を特定する
挟まれ、切断、巻き込まれ、押し潰し、飛来、感電、熱、圧力、重力落下、予期しない起動などを工程とモード別に洗い出します。「ロボットあり」では粗すぎます。教示中に低速で近づく場面、停止後に残圧が残る場面、扉を開けた後も惰性回転する場面まで具体化します。
3. 本質的安全設計とガードを先に検討する
安全PLCはリスク低減の万能な第一手段ではありません。危険な力を小さくする、隙間をなくす、保全点を危険区域外へ移す、固定ガードを置くなど、制御に依存しない方策を先に検討します。その後、インターロック、ライトカーテン、安全速度監視などの安全関連制御を割り当てます。
4. 安全機能を一意に記述する
安全機能IDを付け、入力、論理、出力、安全状態、最大応答時間、リセット、動作モード、対象危険源、PLr/SIL目標、除外条件、試験方法を一つの仕様にします。曖昧な「安全に停止」を禁止し、どの電源・圧力・速度がどうなるかを明示します。
5. 残留リスクと情報提供を記録する
技術方策で除去できないリスクは、表示、手順、教育、PPEだけに安易に押し付けず、なぜ残るのか、誰が管理するのか、変更時にいつ再評価するのかを残します。
ISO 13849-1とIEC 62061をどう使い分けるか
ISO 13849-1:2023は、安全関連制御システムの設計と統合に広く使われ、ソフトウェアも範囲に含みます。ただし、個々の用途でどの安全機能が必要か、PLrをいくつにするかを規格が自動選択するものではありません。またセキュリティ対策を直接規定する規格でもありません。発注者はリスクアセスメント、安全要求、アクセス制御、バックアップ、変更承認を別途結び付けます。
ISO 13849-2:2012は、安全機能、カテゴリ、PLを分析と試験で妥当性確認する考え方を扱います。2012版が現行ですが改訂中です。設計計算ファイルが完成しても、実機の配線、パラメータ、故障時反応、停止距離、リセットが仕様通りかを確認しなければ完了ではありません。
現行の統合版はIEC 62061:2021+AMD1:2024+AMD2:2026 CSVです。機械の安全関連制御システムの設計、統合、妥当性確認を扱い、機能安全計画、構成管理、パラメータ設定、定期試験、検証・妥当性確認の独立性といったライフサイクル管理を重視します。Amendment 1は2024年、Amendment 2は2026年3月20日に発行されました。RFPでは「IEC 62061準拠」だけでなく、この現行統合版または実際に採用する版・追補を明記します。
| 判断項目 | ISO 13849系で整理する場合 | IEC 62061で整理する場合 |
|---|---|---|
| 目標の表現 | PLrを定め、カテゴリ、MTTFd、DCavg、CCF等を含め評価 | SIL要求と安全関連制御機能をライフサイクルで評価 |
| 設計証拠 | SRP/CSブロック、部品データ、計算、ソフトウェア、検証 | 機能安全計画、サブシステム、統合、検証、妥当性確認 |
| ツール | SISTEMA等で構造化評価を支援可能 | ベンダー/組織の計算・管理ツールを適切に使用 |
| 注意点 | PLrは製品ラベルから選ばない | SILを製品能力からそのまま機械へ転記しない |
| 共通点 | どちらも安全機能全体と実機証拠が必要 | どちらも安全機能全体と実機証拠が必要 |
プロジェクトの一部でPL、別の一部でSILを使う場合、安易な一対一換算表で済ませません。どの安全機能にどの方法を適用し、境界、前提、共通部品、検証責任をどう扱うかを計画にします。顧客標準、機械の複雑性、既存資産、供給者能力、認証方針を踏まえて、一貫した方法を選びます。
IFA/DGUVのSISTEMAはISO 13849に沿う安全関連制御の評価を支援する有用なツールです。ただし、入力データ、ブロック境界、使用条件が誤っていれば、計算結果だけ整っても妥当な設計にはなりません。ファイルの提出だけでなく、データ出典と実機との一致をレビューします。
安全PLC RFPに必ず入れる12項目
価格表とI/O一覧だけのRFPは、後で「それは範囲外」という議論を生みます。次の12項目を回答表と成果物一覧にします。
1. 適用範囲と責任境界
対象機械、ライン、運転モード、改造範囲、既設設備との境界を図示します。リスクアセスメント、安全仕様、制御盤、配線、PLCソフト、ドライブ設定、試験、文書、教育のRACIを示させます。
2. 適用法令・規格と版
出荷先、設置国、顧客標準を整理し、ISO 12100、ISO 13849-1:2023、ISO 13849-2:2012、IEC 62061:2021+AMD1:2024+AMD2:2026 CSVなど、採用する版を明記します。将来版への自動適合を要求する曖昧な文章は避けます。
3. リスクアセスメントの方法と参加者
機械設計、電気、制御、生産、保全、EHS、実作業者が参加するワークショップ、記録様式、承認者、残留リスク処理を指定します。サプライヤー単独の机上評価で完結させません。
4. Safety Requirement Specification
全安全機能にIDを付け、危険源、入力、論理、出力、安全状態、応答時間、リセット、モード、PLr/SIL、試験方法を要求します。要求変更時は影響する設計・テストを追跡します。
5. ハードウェアアーキテクチャ
センサー、安全I/O、CPU、通信、コンタクタ、安全ドライブ、油空圧弁までブロック化し、型式、ファームウェア、認証範囲、使用条件、計算データ、共通原因故障対策、診断、テスト周期を提出させます。
6. ソフトウェア設計規約
許可する安全ブロック、命名、状態遷移、リセット、ミューティング、バイパス、停止・再起動、エラー処理、コードレビュー、静的チェック、テストカバレッジを定めます。通常ロジックから安全パラメータを変更できる経路がないか確認します。
7. パラメータとツール管理
安全ドライブ速度、停止監視時間、センサー距離、フィルタ、ディスクレパンシ時間などを安全関連パラメータとして識別します。誰が変更でき、どう承認し、何をバックアップし、復元後に何を再試験するかを要求します。
8. サイバーセキュリティと遠隔保守
開発端末、ユーザー権限、多要素認証、リモート接続、承認時間帯、操作ログ、バックアップ署名、マルウェア対策、サポート終了通知を定めます。ネットワーク侵入が安全ロジックやパラメータを変え得るなら、安全影響評価の対象です。
9. Verification計画
要求レビュー、回路レビュー、計算、I/Oテスト、ソフトウェア単体試験、インターフェース試験、故障注入、停止時間測定を誰がいつ行うかを示させます。作った本人だけで合否を決めない独立性も定義します。
10. ValidationとFAT/SAT
安全機能ごとに正常、故障、境界、復旧、電源断、通信断、断線、短絡、センサー不一致、再起動のテストケースを要求します。FATで代替できない現地条件はSATで再確認します。
11. 証拠形式とトレーサビリティ
要求ID、図面番号、PLCバージョン、パラメータ、テストケース、測定器、実施者、日時、結果、逸脱、是正、再試験をリンクします。写真だけ、署名だけ、合格チェックだけを証拠としません。
12. 引渡し・変更・保守
編集可能なソース、コンパイル済みバックアップ、ライセンス、パスワード移管、部品表、予備品、廃止通知、教育、定期試験、復旧訓練、変更申請、再妥当性確認の条件を契約します。
ソフトウェア・パラメータ・変更管理を一つの安全成果物にする
安全機能はPLCコードだけで成立しません。たとえばライトカーテンの位置、センサー応答時間、安全PLCのフィルタ、ネットワーク更新時間、安全ドライブの停止設定、機械の惰性停止時間が合計応答時間を作ります。どれか一つが変われば、保護距離の妥当性が変わる可能性があります。
変更申請では少なくとも次を記録します。
- 変更理由と対象資産。
- 変更前後のPLCソース、チェックサム、ファームウェア、ライブラリ。
- 変更する安全機能ID、パラメータ、図面。
- リスクと規格適合への影響評価。
- 必要な回帰テストと妥当性確認範囲。
- 承認者、実施者、バックアウト手順。
- 本番反映時刻と実機確認結果。
「値を1秒から1.5秒へ変えただけ」でも、その値が監視時間や停止評価に関係すれば安全変更です。オンライン編集、強制I/O、バイパスは、技術的に可能でも運用上の権限、期限、自動解除、表示、記録を制御します。保全のため一時的に無効化した安全機能が、そのまま本番へ残らない仕組みが必要です。
EU向け機械だけの話でもありません。タイやASEANの工場からEUへ機械・設備を輸出する場合、顧客監査やサプライチェーン要求に対応する必要があります。また輸出をしなくても、グローバル企業の内部標準、保険、事故防止、変更復旧の観点から、同じ証拠管理は価値があります。
90日で行う安全PLC導入の設計・FAT/SAT受入計画
次は限定範囲の計画例であり、規格の要求日数や全案件の納期保証ではありません。新規大型ライン、複数メーカーの既設改造、停止時間測定が難しい設備では、より長い期間が必要です。
| 期間 | 主な作業 | 退出条件 |
|---|---|---|
| 1〜15日 | 機械限界、危険源、既存文書、適用規格、責任境界を確認 | リスク登録簿と安全機能候補を承認 |
| 16〜30日 | 安全要求仕様、PLr/SIL方針、応答時間予算、RFP回答を確定 | 全安全機能にID・要求・試験方針あり |
| 31〜55日 | 回路、I/O、PLCソフト、ドライブ、HMI、診断、変更管理を実装 | 設計レビュー指摘を閉鎖しベースライン化 |
| 56〜70日 | Verification、計算、単体試験、故障注入、FATを実施 | 重大逸脱なし、SAT持越しを明記 |
| 71〜85日 | 現地設置、配線照合、停止時間測定、SAT、復旧試験 | 現地条件で安全機能と再起動を確認 |
| 86〜90日 | 逸脱是正、再試験、教育、文書引渡し、承認 | 証拠台帳完了、残留リスク受領、運用責任移管 |
FATで確認すること
FATでは、設計ベースラインと組立状態の一致を確認します。全入力を正常操作するだけでなく、片チャネル断線、チャネル不一致、短絡検知、通信断、出力故障の模擬、非常停止保持、リセット競合、電源再投入、異常解除後の予期しない再起動を試します。安全ドライブは設定値を読み出し、承認済み一覧と照合します。
機械が現地設備と結合しないと試せない項目は、FATで「未実施」を明確にし、SATのテストIDへ引き継ぎます。「FAT合格」の一語で、現地停止時間、搬送上流下流の連動、外部安全信号まで完了扱いにしません。
SATで確認すること
SATでは、設置後の実配線、実際の負荷、速度、慣性、ガード距離、照明、騒音、運用手順、上流下流連携を含めます。FATで正常だったライトカーテンも、設置距離や床面反射、ワーク突出、バイパス経路が変われば再確認が必要です。
非常停止は「押したら止まる」だけでなく、各アクチュエータの状態、圧力・重力の残留、解除しても自動再起動しないこと、別ゾーンへの影響、HMI表示、復旧権限を確認します。ガード扉はロック解除条件、惰性停止、スイッチ不一致、扉開放中のモード変更を含めます。
安全PLC FAT/SATの否定試験を受入条件にする
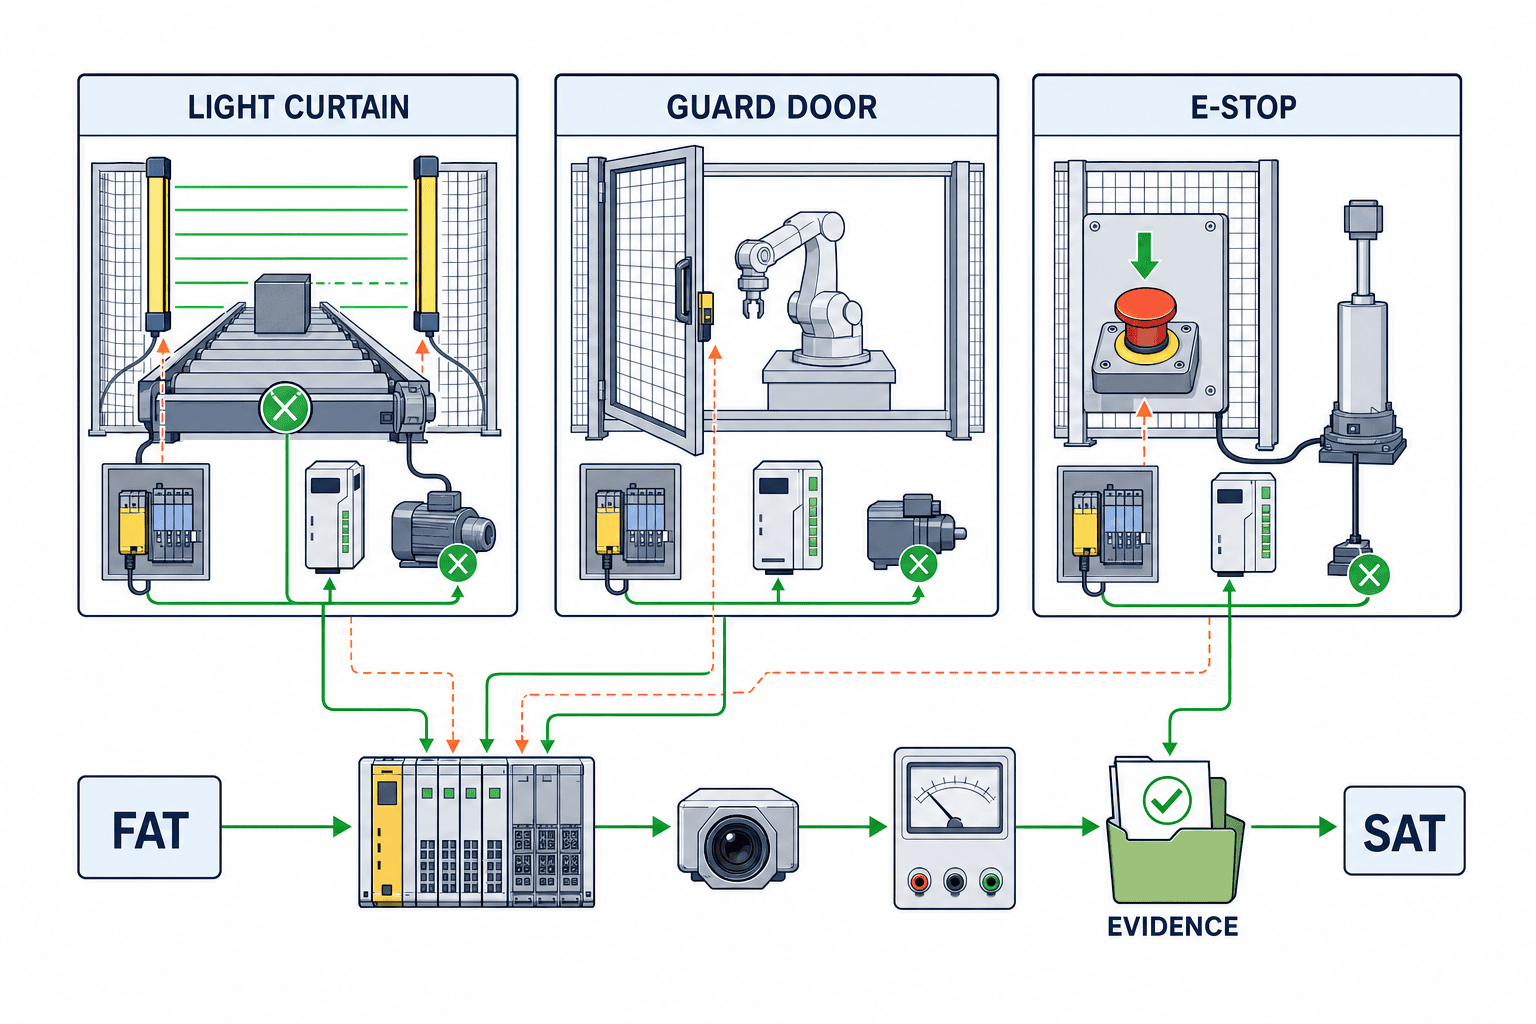
良い受入試験は、期待する正常動作だけでなく、危険な仮定が破れたときの動作を確認します。
| テスト | 故障・境界条件 | 期待する証拠 |
|---|---|---|
| ライトカーテン | 遮光、片系異常、遮光中のリセット、最短接近 | 出力遷移、停止時間、再起動禁止、イベントログ |
| ガード扉 | 開放、スイッチ不一致、ロック故障、停止前の解錠要求 | 安全状態、診断、解錠条件、復旧手順 |
| 非常停止 | 各ボタン、接点異常、解除後、複数同時 | 停止範囲、保持、手動リセット、再起動防止 |
| 安全ドライブ | STO/SS1等の要求、通信断、パラメータ不一致 | 実測停止、状態フィードバック、設定照合 |
| 安全通信 | ケーブル断、ノード喪失、遅延、再接続 | 所定の故障反応、診断時間、復旧条件 |
| 電源・復旧 | 瞬停、全停電、CPU交換、バックアップ復元 | 安全起動、版一致、再試験記録 |
測定器の校正状態、試験条件、速度、負荷、ソフトウェア版を残します。動画は補助証拠になりますが、タイムスタンプ、テストID、測定値、期待結果との照合がなければ単独では不十分です。結果が不合格なら、逸脱番号、封じ込め、原因、修正、影響範囲、回帰試験、再承認を記録します。
証拠台帳で要求から現場試験までを一本化する
表計算でも専用システムでも構いませんが、次のリンクが切れないようにします。
危険源ID → リスク低減方策 → 安全機能ID → PLr/SIL目標 → 回路/部品 → PLCブロック/パラメータ → 計算 → 検証ケース → FAT/SATケース → 結果 → 逸脱/是正 → 最終承認
| 台帳項目 | 最低限残す内容 |
|---|---|
| 要求 | ID、危険源、モード、安全状態、応答時間、目標、根拠 |
| 設計 | 図面、部品型式、認証、制約、計算ファイル、ソフト版 |
| 実装 | I/O、PLCブロック、ドライブ設定、HMI、アクセス権 |
| 試験 | テストID、前提、操作、期待、実測、測定器、証拠リンク |
| 逸脱 | 重大度、封じ込め、原因、修正、影響、再試験 |
| 引渡し | 承認、残留リスク、教育、定期試験、変更責任 |
ファイル名に「final」「final2」を付けるだけでは構成管理になりません。承認ベースライン、ハッシュまたはチェックサム、リリースノート、バックアップ復元試験を用意します。CPUや安全I/Oを交換したとき、同等品でもファームウェアや診断挙動が異なれば、影響評価と必要な再試験を行います。
失敗例:安全PLCを導入しても証明が残らない7パターン
1. 製品のPL e/SIL 3表示を機械全体へコピーする
製品能力は安全機能全体の達成値ではありません。センサー、配線、ロジック、出力、機械停止、試験周期を含む構成で評価します。
2. リスクアセスメントをサプライヤーへ丸投げする
実作業、清掃、詰まり除去、復旧を知るのは工場側です。発注者の生産・保全・EHSが参加し、供給者の設計知識と合わせます。
3. PLrとSILを換算表だけで置き換える
概念、評価手法、前提が同一ではありません。安全機能ごとに採用方法と境界を定め、混在部分をレビューします。
4. PLCソースだけ受領し、ドライブ設定を受け取らない
安全速度や停止機能がドライブ側パラメータに依存する場合、設定、権限、バックアップ、版、試験証拠まで必要です。
5. FATを正常動作デモで終える
故障、断線、短絡、通信断、リセット、停電復旧を試さなければ、安全反応の証拠になりません。否定試験を契約に入れます。
6. 遠隔保守を便利機能として後付けする
誰が、いつ、どの端末から、安全ロジックやパラメータを変更できるかは安全ライフサイクルの問題です。アクセスと承認ログを設計します。
7. 変更後に部分試験だけ行い、影響範囲を残さない
一つのタイマー変更が保護距離へ影響することがあります。変更前に安全機能と回帰範囲を特定し、更新した証拠台帳を承認します。
タイ・ASEANで追加すべき言語、遠隔保守、部品交換の条件
複数言語でも安全IDは一つにする
作業手順やHMIはタイ語、英語、日本語、ベトナム語など複数になり得ます。しかし安全機能ID、I/Oタグ、図面番号、テストIDは翻訳ごとに変えません。短い運用説明を各言語へ翻訳し、技術識別子と承認正本を一つに保ちます。翻訳者だけでなく、現場作業者による理解確認を行います。
遠隔保守は安全変更の入口として管理する
ASEAN拠点では海外OEMや本社が遠隔支援することがあります。常時接続を前提にせず、工場側承認、時間制限、個人アカウント、操作記録、画面共有、作業前バックアップ、作業後の版確認、必要な安全試験を定めます。通信が切れたときに危険な中間状態を残さない作業手順も必要です。
同等品交換を「同じスペック」で済ませない
地域在庫の都合でセンサー、コンタクタ、ドライブ、I/Oを代替する場合、認証、使用条件、診断、応答時間、故障データ、端子、ファームウェアを比較します。予備品リストは型式だけでなく、許容版と交換後テストを含めます。
制御盤と現場配線を別契約にしない
安全PLC盤が正しくても、フィールドでチャネルが同じケーブル障害へ集中したり、保護距離が不足したり、ガードスイッチが容易に無効化できれば安全機能は成立しません。PLCプログラム開発の外注ガイドで制御仕様と受入の作り方を確認し、ロボット安全柵とISO 10218の実務で物理ガードとの境界も合わせて設計してください。
EU向け設備については、EU機械規則2027へのタイ企業の対応も併せ、適用日、技術文書、ソフトウェア変更、サイバー面の要求をプロジェクト計画へ反映します。
発注前のGo/No-Goチェックリスト
次の質問に「証拠で答えられる」なら、製品見積から契約へ進めます。
- 対象機械、運転モード、境界、利用者を定義したか。
- 危険源とリスク低減方策をISO 12100の方法で整理したか。
- 全安全機能にID、入力、論理、出力、安全状態、応答時間があるか。
- PLrまたはSILの根拠と適用方法を安全機能ごとに記録したか。
- センサーからアクチュエータまでのブロックと責任が明確か。
- 採用製品の認証範囲、マニュアル、使用条件、制約を確認したか。
- PLCコード、ドライブ、安全I/O、パラメータを同じ変更管理に入れたか。
- 遠隔接続、アカウント、ログ、バックアップ、復元を設計したか。
- VerificationとValidationの担当、独立性、承認者を決めたか。
- FAT/SATに正常試験と否定試験の両方があるか。
- 要求IDから結果まで追跡できる証拠台帳があるか。
- 引渡し後の定期試験、交換、変更、再妥当性確認を契約したか。
FAQ:安全PLC、PLr、妥当性確認、FAT/SAT
安全PLCとは何ですか?標準PLCと何が違いますか?
安全PLCは、安全関連制御機能を所定の完全性で実装するため、診断、故障反応、開発制約、認証情報などを備えるコントローラです。ただし安全PLC単体が機械のリスクを決めたり、適合を自動証明したりはしません。安全センサー、出力、機械、ソフトウェア、試験を含む安全機能全体で評価します。
ISO 13849-1のPLrは製品のPL eを見て選べますか?
選べません。PLrは対象危険源と安全機能についてリスクアセスメントから定めます。PL e対応製品を使っても、配線、アーキテクチャ、診断、部品データ、共通原因故障対策、ソフトウェア、テスト周期が不適切なら、機能全体の達成性能を主張できません。
IEC 62061のSILとISO 13849のPLを換算すればよいですか?
単純な一対一換算だけで設計判断をしません。それぞれの方法、用語、前提に従い、安全機能の範囲、目標、サブシステム、検証を一貫して扱います。混在する場合は境界と責任を文書化します。
ISO 13849-2:2012は古すぎませんか?
2026年9月時点では2012版が現行で、改訂作業中です。プロジェクトは採用版を明記し、設計期間中に新版が出た場合の契約上の扱いを決めます。発行年だけを理由に独自の試験へ置き換えず、現行規格と顧客・法令要求を確認します。
安全PLC RFPで最初に要求すべき文書は何ですか?
製品カタログより先に、機械範囲、リスクアセスメント、安全要求仕様、責任分担表を要求します。この四つがないと、供給者は同じ見積条件で比較できず、FAT/SATの合否も曖昧になります。
FATとSATの違いは何ですか?
FATは主に供給者側で、設計ベースライン、盤、ソフトウェア、模擬I/O、故障反応を確認します。SATは設置先で、実配線、実負荷、停止時間、ガード距離、上流下流連携、運用手順を確認します。FATで試せない項目をID付きでSATへ引き継ぎます。
認証済み安全PLCなら妥当性確認を省略できますか?
省略できません。認証は対象製品と条件の証拠であり、実機の安全機能選定、統合、配線、パラメータ、停止性能、リセット、故障時反応が意図するリスク低減を達成するかは、機械側で確認します。
90日で安全PLC導入は完了しますか?
本稿の90日は、限定された機械または代表セルで、要求からFAT/SAT証拠までを作る計画例です。全工場展開の保証ではありません。危険源数、既設図面の品質、停止可能時間、供給者数、規制要求に応じて調整します。
遠隔保守後は全安全機能を再試験すべきですか?
変更影響評価で範囲を決めます。安全ロジック、パラメータ、ファームウェア、共通ライブラリ、通信条件へ影響する変更は、関連機能の回帰試験と必要な妥当性確認が必要です。「接続しただけ」でも無承認変更がないことを版とログで確認します。
まとめ:認証番号ではなく、危険源から受入証拠までを契約する
安全PLC導入の成否は、どのCPUを選んだかだけでは決まりません。危険源、安全機能、PLr/SIL目標、回路、ソフトウェア、パラメータ、検証、妥当性確認、FAT/SATが一つの証拠連鎖になっているかで決まります。2026年9月の新しい製品認証は選択肢を広げる有用な動きですが、認証済み部品と機械全体の適合立証を混同しないことが、発注者の最初の責任です。
TOMAS TECHは、機種が未確定の検討段階でも、安全機能の棚卸し、RFP回答表、PLC/制御盤の責任境界、FAT/SATケース、証拠台帳の作成を支援できます。タイ工場と海外OEMの役割を整理したい場合は、お問い合わせページから現在の機械範囲と課題をご相談ください。
参考資料
- Mitsubishi Electric, 17 September 2026 release
- EUR-Lex, Regulation (EU) 2023/1230 consolidated version
- European Commission, Machinery
- ISO 12100:2010
- ISO 13849-1:2023
- ISO 13849-2:2012
- IEC 62061:2021+AMD1:2024+AMD2:2026 CSV(現行統合版)
- IEC 62061:2021(基本版)
- IEC 62061:2021/AMD2:2026
- Mitsubishi Electric, Safety CPU
- Mitsubishi Electric, Safety I/O manual SH-082639ENG
- IFA/DGUV, Functional safety and SISTEMA report
注記:90日計画、RFP項目、テスト例、台帳項目は、一次資料を基にTOMAS TECHが構成した調達・計画例であり、規格本文の代替や一律の法的判断ではありません。実際の設計は、機械、使用条件、設置国、適用法令、顧客要求、採用する規格版に合わせて有資格者が評価してください。


