


タイやASEANで工場を運営していると、設備を動かす技術と情報を扱う技術の境目が年々あいまいになっていると感じる方は多いはずです。OTとは工場やプラントの設備・プロセスを直接監視し制御するための技術の総称で、これまで社内ネットワークとは切り離された世界にありました。本記事では定義とITとの違いから、IT/OT融合が進む背景、セキュリティリスク、MESやERPとの役割分担までを実務目線で整理します。
OTとは何か|定義とITとの違い
OTの定義と守備範囲
OTはOperational Technologyの頭文字で、日本語では運用技術や制御技術と訳されます。指しているのは、工場・プラント・インフラ設備といった物理的な対象を監視し、実際に動かすための技術の総体です。射出成形機の温度を保つ、コンベアの速度を変える、ボイラーの圧力が上限に近づいたら警報を出す。こうした「モノを動かす」領域を担うのがOTであり、代表的な構成要素としてPLC、SCADA、DCSなどが挙げられます。
ここで重要なのは、OTが単なる機器の名前ではなく、機器・ネットワーク・運用ルール・担当者の役割までを含んだ一つの世界だという点です。ある工場でPLCのプログラムを1行変えることは、情報システムの世界でアプリケーションを更新するのとはまったく意味が違います。前者は物理的な動作と安全に直結し、変更のたびに試運転や検証が必要になります。OTとは何かを理解するとは、この「物理世界に触れている」という性格を理解することだと言い換えてもよいでしょう。
ITとOTは何を優先しているのかが違う
ITは情報処理を通じてビジネス価値を高めることを目的にしています。会計、販売管理、人事、コミュニケーション基盤。扱うのは情報であり、最優先されるのは機密性です。情報が漏れないこと、権限のない人に見られないことが第一に来ます。
一方でOTが最優先するのは可用性と完全性です。ラインが止まらないこと、そして制御指示や計測値が正確であることが何よりも重視されます。極端に言えば、OTの世界では「止まる」ことそのものが事故です。安全装置が誤作動すれば人身に関わりますし、化学プラントであれば環境への影響も生じます。この優先順位の違いが、後述するセキュリティ対応の難しさの根本原因になります。
| 観点 | IT | OT |
|---|---|---|
| 主な目的 | 情報処理とビジネス価値の向上 | 物理的な設備・プロセスの監視と制御 |
| 代表的な構成要素 | サーバー、PC、業務アプリケーション、データベース | PLC、SCADA、DCS、センサー、産業用ネットワーク |
| 最優先される性質 | 機密性 | 可用性と完全性 |
| 更新サイクル | 短期。数年単位で更新や入れ替えが進む | 長期。10年以上同じ機器を使い続けることが珍しくない |
| 停止したときの影響 | 業務が滞る | 生産が止まり、安全や品質にも直結する |
| 主に管理する部門 | 情報システム部門 | 生産技術部門や保全部門 |
更新サイクルの差が生む「時間のずれ」
表のなかでも見落とされやすいのが更新サイクルの違いです。ITの世界では数年で機器もソフトウェアも入れ替わります。対してOTの設備は10年以上、場合によっては20年以上稼働し続けます。設備投資の償却期間が長く、動いているものをあえて止めて入れ替える動機が生まれにくいためです。
この時間感覚の差は、単なる文化の違いでは済みません。10年前に導入された制御機器は、10年前のセキュリティ前提で設計されています。当時は外部ネットワークに接続すること自体が想定外だったため、通信の暗号化も認証も持たない機器が現役で動いているケースが実際に存在します。IT側の担当者が「なぜサポートの切れたOSが使われているのか」と驚く場面がよくありますが、OT側から見れば「動いているものを止められない」という切実な事情があるわけです。
製造現場でのOTの具体例|PLC・SCADA・DCS
PLC(プログラマブルロジックコントローラ)
PLCは、センサーからの入力を受け取り、あらかじめ組まれたロジックに従ってアクチュエータへ出力を出す制御装置です。「近接センサーが反応したらシリンダを前進させる」「規定温度を超えたらヒーターを切る」といった処理を、ミリ秒単位の確実性で繰り返します。工場のOTを語るとき、まず最初に出てくるのがこのPLCです。
PLCの特徴は、決められた動作を極めて安定して繰り返すことに最適化されている点にあります。汎用のコンピュータのように多様な処理をこなす設計ではなく、決まったスキャン周期で入力を読み、演算し、出力する。この単純さが信頼性を支えています。
SCADA(監視制御とデータ収集)
SCADAは、複数のPLCや計装機器から情報を集め、オペレーターに監視画面として提示し、必要に応じて制御指示を返すシステムです。工場の中央監視室に並ぶ、ラインの状態が図で表示されたモニターを思い浮かべるとイメージしやすいでしょう。
SCADAは広い範囲に分散した設備をまとめて見るのに向いており、警報の管理やトレンドグラフの表示、履歴データの蓄積といった機能を持ちます。ここに蓄積されたデータこそが、後にIT側から「経営に使いたい」と求められるデータの源泉になります。
DCS(分散制御システム)
DCSは、化学、石油、食品などの連続プロセスを対象に、制御機能を分散配置しながら統合的に運用するシステムです。プラント全体を一つのシステムとして設計し、制御と監視を密に統合する点がSCADAとの性格の違いになります。装置産業では中核的な存在です。
センサーと産業用ネットワーク
これらの上位装置を支えるのが、現場に張り巡らされたセンサー群と産業用ネットワークです。温度、圧力、流量、振動、電流。あらゆる物理量が電気信号に変換され、制御装置に送られます。近年はここにIIoT(産業用IoT)のセンサーが加わり、従来は取得していなかった粒度のデータが集まるようになりました。この変化こそが、次に述べるIT/OT融合の起点になっています。
なぜ今「IT/OT融合」が進むのか
経営がOT側のデータを必要とし始めた
かつて工場のデータは工場のなかで完結していました。設備の稼働記録は保全部門が管理し、生産実績は日報として集約され、月次で経営層に報告される。この流れで十分に成立していたのです。
しかしインダストリー4.0やスマートファクトリー、DXといった潮流のなかで、経営が求めるデータの粒度と鮮度は大きく変わりました。「先月の稼働率」ではなく「今この瞬間、どのラインでどれだけロスが出ているか」を知りたい。品質不良が出たとき、どのロットがどの設備条件で作られたかを遡って特定したい。こうした要求に応えるには、OT側にしか存在しないデータをIT側のシステムへ流し込む必要があります。
IT/OT融合とは、この「OTのデータをITの文脈で活用する」流れを指す言葉です。単にネットワークをつなぐという技術的な話ではなく、現場のデータを経営判断に接続するという業務の話でもあります。
つながないという選択肢が現実的でなくなった
もう一つの背景は、外部との接続そのものが避けにくくなったことです。設備メーカーによる遠隔保守、クラウド型の分析サービス、日本本社からのリモートでの状況確認。どれも接続を前提にしています。閉域網を維持したまま得られる利便性には限界があり、経営が求めるスピードとの間に無視できない差が生まれています。
この融合が実際の工場でどのように進んでいるかについては、工場におけるOTとITの融合をどう進めるかでより具体的に整理していますので、あわせてご覧ください。
IT/OT融合で高まるセキュリティリスク
製造業はランサムウェア被害の約4割を占める
接続が広がれば、攻撃の入口も広がります。日本の警察庁が公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によれば、ランサムウェア被害を業種別に見たとき、製造業が約4割を占めて最多となっています。製造業が特別に狙われやすい存在になっている、という事実は直視すべきでしょう。
理由は複合的です。生産が止まったときの損失が大きく、支払いに応じる可能性が高いと見られること。サプライチェーンの結節点であり、一社の停止が広範囲に波及すること。そして、これから述べるようにOT環境が構造的に守りにくいことです。
脆弱性が残りやすいという構造的な問題
従来のOTは閉域網で運用されてきました。外部とつながらないことが前提であれば、機器そのものに強固な認証や暗号化を実装する必要性は高くありません。結果として、そうした保護機構を持たない機器が現役で動いている環境が数多く残っています。
そこへIT/OT融合の流れでネットワーク接続が加わると、これまで前提としていた「外部から届かない」という条件が崩れます。機器は当時のままなのに、置かれた環境だけが変わってしまうわけです。
パッチをすぐ当てられないというジレンマ
さらに厄介なのが、脆弱性が判明しても対処が難しいという点です。OTは稼働継続が最優先されるため、パッチを当てるために設備を止めるという判断が簡単には下せません。停止できるのは計画停止のタイミングだけ、それも年に数回、という工場は珍しくないでしょう。
加えて、制御機器のソフトウェアを更新すると設備メーカーの保証対象から外れる場合があります。動作検証をやり直す必要も生じます。「脆弱性は認識しているが、当てられない」という状態が長く続くのは、担当者の怠慢ではなく構造的な制約なのです。
担当部門にセキュリティ知見が集まりにくい
体制面の課題もあります。多くの工場でOT機器の管理を担っているのは保全部門や生産技術部門です。設備を安定稼働させる専門性は高い一方で、サイバーセキュリティの知見が体系的に蓄積されているとは限りません。逆に情報システム部門はセキュリティに詳しくても、制御の世界の作法や「止められない」制約を十分に理解していないことがあります。
この断絶を放置したままネットワークだけつないでしまうと、どちらの部門も自分の責任範囲だと思っていない領域が生まれます。攻撃者にとっては、この隙間こそが狙い目です。
段階的に進めるという考え方
では何から手をつけるべきか。実務の解説では、まず現状把握と評価を行い、次に包括的な防御体制を構築し、そのうえで監視・分析へ進むという段階的な進め方が示されています。経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」も、内外の要件や保護対象を整理してゾーンを設定し、対策を立案・実行したうえで見直すという段階的なアプローチを取っており、方向性は共通しています。
この順序には合理性があります。何がネットワークにつながっているか分からない状態では、守るべき対象も決められません。実際、現状把握のためにOT資産の棚卸しを行った結果、担当者も把握していなかった機器が見つかるというのはよくある話です。
工場でのOTセキュリティ対策を実務としてどう進めるかは、タイの工場で始めるOTセキュリティの実務で手順に沿って解説しています。
OTセキュリティの考え方|Purdue ModelとIEC 62443
Purdue Modelという共通言語
OTセキュリティを語るうえで欠かせないのがPurdue Model(PERA)です。工場のシステムをLevel0からLevel5までの階層に整理し、どの層に何が属するかを明確にする考え方です。Level0が現場のセンサーやアクチュエータ、Level1が制御機器、Level2が監視制御、Level3が製造オペレーション管理、Level4以上が業務系システムという構成になります。
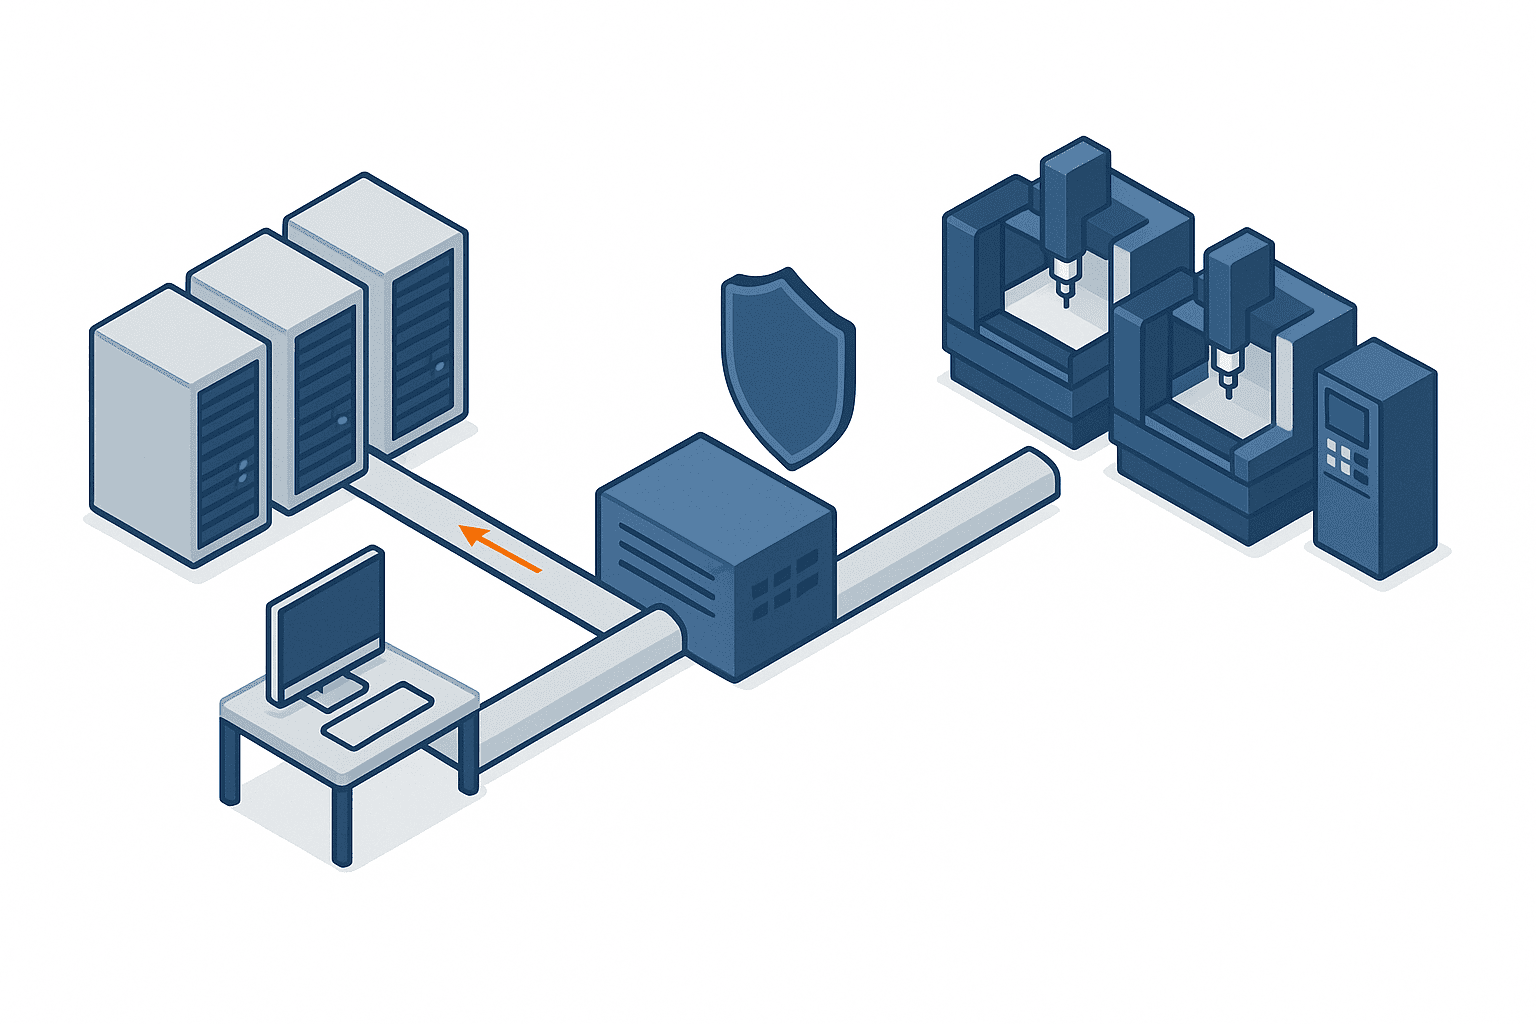
このモデルの実務的な要点はLevel3.5に置かれる産業用DMZです。ITとOTの間に緩衝地帯を設け、両者が直接通信せず必ずDMZを経由するようにする。これによって、IT側が侵害されてもOT側へ直接到達されない構造を作ります。
IEC 62443のゾーン・コンジットモデル
もう一つの柱がIEC 62443です。産業用オートメーション・制御システムのセキュリティに関する国際規格で、システムを役割やリスクに応じた「ゾーン」に分け、ゾーン間の通信経路を「コンジット」として定義します。そのうえで、各ゾーンに求めるセキュリティレベルの目標値をSL-T 0からSL-T 4の範囲でリスクベースに設定していきます。
この考え方の利点は、すべてを一律に守ろうとしないことです。人身安全に関わるゾーンには高いレベルを、影響の限定的なゾーンには相応のレベルを設定する。限られた予算のなかで守る優先順位をつけるための道具として機能します。
2026年時点で階層モデルだけでは足りない理由
ただし2026年現在、Purdue Modelの垂直階層だけで実態を表現しきるのは難しくなっています。クラウドへの直接接続、現場に置かれるエッジコンピューティング、設備メーカーによるリモートアクセス、IIoT機器の増加。これらは階層を飛び越える通信を生み、きれいなピラミッド構造を崩します。
とはいえPurdue Modelが無意味になったわけではありません。実務的には、階層による整理という考え方を土台として維持しつつ、階層をまたぐ通信をIEC 62443のゾーン・コンジットで補完的に定義していく方向が現実的とされています。モデルを捨てるのではなく、モデルの限界を認識したうえで組み合わせるという姿勢です。
OTとMES・ERPの関係整理
MESとは何か
OTを理解しようとすると、必ずMESという言葉に行き当たります。MESは製造実行システムのことで、現場に対する「計画の指示」と現場からの「実績の収集」をリアルタイムに担うシステムです。位置づけとしてはOTとITの中間、Purdue ModelでいえばLevel3に相当します。
MESが担うのは、上位で立てられた計画を現場が実行できる形に落とし込み、その結果を上位に返す往復の流れです。どの設備でどの品番をいつ作るかを指示し、実際にいつ何個作られ、どこで何が止まったかを収集する。この往復があって初めて、計画と実績が突き合わせられます。
生産管理システム・ERPとの役割分担
MESと混同されやすいのが生産管理システムとERPです。生産管理システムは計画立案を担い、資材調達や原価管理までを含みます。ERPは全社の経営資源計画であり、会計や販売、人事なども含めた全社最適化の視点を持ちます。
つまりMESは現場実行、生産管理は計画、ERPは全社最適化。この役割分担を押さえておくと、どのシステムに何を期待すべきかが整理しやすくなります。
| 区分 | 主な役割 | 扱う時間の粒度 | 位置づけ |
|---|---|---|---|
| OT | 設備そのものの監視と制御 | ミリ秒から秒 | 現場の制御層 |
| MES | 計画の指示と実績の収集 | 秒から分 | 現場とITの中間、Level3 |
| 生産管理システム | 計画立案、資材調達、原価管理 | 日から週 | 計画層 |
| ERP | 全社の経営資源計画 | 週から月 | 全社最適化層 |
役割が分かれている以上、導入の順序や範囲も自ずと変わってきます。
MESを入れると何が変わるか
MESを導入することで得られる効果としては、次のような点が挙げられます。第一に、工程データを自動収集することで異常を早期に検知できるようになります。日報の集計を待たずに、その日のうちに手を打てるようになるという変化です。
第二に、設備稼働率やボトルネックが可視化され、どこに投資すべきかが見えるようになります。感覚で語られていた「あの工程が詰まっている」が数字で裏づけられれば、コスト削減の打ち手も具体化します。
第三に、リアルタイムデータによって納期対応力が上がります。進捗が即座に分かれば、顧客からの問い合わせにも根拠を持って答えられます。第四に、作業手順が標準化され、特定の担当者しか分からないという属人化を減らせます。
MESの選定基準や比較の観点については、タイの工場向けMES比較の視点で詳しく整理しています。
タイ・ASEAN拠点で押さえておきたい注意点
日本からの遠隔監視という要求
タイやASEANに拠点を持つ日系製造業に特有の事情として、日本本社からの遠隔での状況把握という要求があります。現地に常駐する日本人スタッフが限られているほど、この要求は強まります。
しかし遠隔監視は、そのまま外部からの接続経路を増やすことでもあります。誰が、どの経路で、どの範囲まで見られるのかを設計せずに接続を許すと、リスクだけが積み上がります。読み取り専用で十分な用途に制御可能な経路を開いてしまう、といったことが起こりやすいのもこの領域です。
老朽設備と混在環境
ASEANの工場では、日本から移設された設備が長く使われているケースが少なくありません。日本の親工場で役目を終えた設備が現地に移り、そこからさらに10年以上稼働するという流れです。当然、制御機器も当時のものが残ります。
結果として、新旧の設備が混在し、通信プロトコルもインタフェースもばらばらという環境が生まれます。データを取り出そうとしても、そもそも外部に出す口を持たない設備が並んでいる。ここをどう扱うかが、現地でのOT可視化の最初の関門になります。
現地のセキュリティ人材という制約
もう一つの制約は人材です。OTとセキュリティの両方に通じた人材は世界的に不足しており、タイやASEANの現地拠点で確保するのは容易ではありません。IT担当者が一人で全社のPCからネットワーク、さらには工場設備まで面倒を見ているという体制も見かけます。
この状況では、高度な仕組みを導入しても運用が続きません。現地の体制で回せる範囲を見極め、監視や運用の一部を外部に委ねる設計を最初から織り込むほうが現実的です。
タイでもOTセキュリティは経営課題になっている
これは日系企業だけの話ではありません。2026年8月20日には、バンコクのアナンタラ サイアム バンコク ホテルでNetmarks(Thailand)、Fortinet、SISによる「Securing Production Line: Fortinet AI-Powered OT Security for Thai Manufacturing」と題したセミナーが開催されました。タイの製造業を対象に、OTセキュリティの最新トレンド、生産ラインの可視化強化、サイバー防御のロードマップが議題となっています。
タイ国内でもOT/IT融合とそのセキュリティが経営レベルの関心事になっていることの表れであり、現地の取引先やサプライヤーからも同様の水準を求められる場面は今後増えていくと考えられます。
TOMAS TECHができること
弊社TOMAS TECHはバンコクを拠点に、タイおよびASEANの日系製造業向けにファクトリーITの導入支援を行っています。生産管理・エネルギー管理システムのPEGASUSを軸に、現場設備からのデータ収集、実績の可視化、トレーサビリティの確保までを一つの流れとして設計してきました。
OTの領域で最初に問題になるのは、多くの場合セキュリティ製品の選定ではなく「そもそも何がどこにつながっていて、どんなデータが取れるのか分からない」という状態です。前述の段階的アプローチでいう現状把握にあたる部分で、ここが曖昧なままでは投資判断もできません。
弊社は日本語・タイ語・英語で現場に入り、設備一台ずつの接続方式やデータの取り出し方を確認しながら、収集の仕組みを組み立てていきます。古い設備で通信インタフェースを持たない場合でも、信号の取り出し方や外付けセンサーによる代替手段を含めて検討します。集まったデータをPEGASUSで可視化すれば、稼働状況やロットごとの製造条件が追える状態になり、品質問題が起きたときの遡及調査にも使えます。
セキュリティについても、まずネットワーク構成の把握とIT/OT間の接点の整理から始めることをお勧めしています。すべてを一度に解決する必要はありません。どこにどのようなリスクがあるかを共通の地図として持つところから始めるのが、結果的にいちばん近道になります。
よくある質問
OTとは何の略ですか
OTはOperational Technologyの略です。日本語では運用技術や制御技術と訳され、工場やプラントの物理的な設備・プロセスを監視し制御する技術の総称を指します。PLC、SCADA、DCS、各種センサーや産業用ネットワークがこれに含まれます。情報処理を担うIT(Information Technology)と対になる概念として使われます。
OTセキュリティ対策は何から始めればいいですか
現状把握から始めるのが基本です。経済産業省のガイドラインも、守るべき対象や保護すべきゾーンを整理するところから始めることを求めています。まずは工場内にどんな機器があり、それぞれがどのネットワークにつながっているかを棚卸しし、IT側との接点がどこにいくつあるかを整理してください。守るべき対象が分からないまま製品を選んでも、費用に見合った効果は得られにくくなります。
MESとは何を指し、OTとどう違うのですか
MESは製造実行システムのことで、現場への計画の指示と現場からの実績収集をリアルタイムに担うシステムです。OTが設備そのものを直接動かす層であるのに対し、MESはその上位で「何を作るか」を指示し「何ができたか」を集める層にあたります。Purdue ModelではLevel3に位置づけられ、OTとITの橋渡し役を果たします。
IT/OT融合を進める際、まず何を可視化すべきですか
優先すべきは設備の稼働状況と、IT/OT間の通信経路の二つです。前者は改善効果が数字で見えやすく投資判断につながりやすい領域であり、後者はセキュリティ上のリスクを把握するために不可欠です。この二つを押さえてから、品質データやエネルギーデータへ範囲を広げていくと、無理のない順序で進められます。
まとめ
OTとは工場やプラントの物理的な設備・プロセスを監視し制御する技術の総称であり、可用性と完全性を最優先し、10年以上という長期の運用サイクルを前提とする点でITとは性格が大きく異なります。近年はスマートファクトリーやDXの流れでIT/OT融合が進み、OTデータの活用が経営課題になる一方、閉域網を前提としてきた環境が外部にさらされることでセキュリティリスクが高まっています。日本の警察庁の統計ではランサムウェア被害の約4割を製造業が占めており、パッチをすぐ当てられないというOT固有のジレンマも重なります。
対策の枠組みとしてはPurdue ModelのLevel0からLevel5までの階層整理とLevel3.5の産業用DMZ、そしてIEC 62443のゾーン・コンジットとSL-T 0からSL-T 4のリスクベース設定が実務の土台になります。またOTとMES、生産管理システム、ERPの役割分担を整理しておくことは、どこから手をつけるかを判断するうえで有効です。タイ・ASEAN拠点では、日本からの遠隔監視、老朽設備の混在、現地セキュリティ人材の不足という条件を踏まえた設計が求められます。
自社のOT可視化やセキュリティ対策をどこから始めるべきか迷われている場合は、検討の初期段階でも構いませんのでTOMAS TECHのお問い合わせ窓口からお気軽にご相談ください。バンコクを拠点に日本語で現場の状況を伺いながら、進め方の選択肢を一緒に整理いたします。
参考情報
- TXOne Networks「OTとは?意味、ITとの違い、導入事例までわかりやすく解説」
- SCSK「OT(Operational Technology)とは」
- Beacon Security「The Purdue Model in 2026: Is It Still Relevant for OT Network Architecture?」
- Palo Alto Networks「What Is IT/OT Convergence?」
- TechTalkThai「Securing Production Line: Fortinet AI-Powered OT Security for Thai Manufacturing」2026年8月20日開催
- NTT東日本「サイバー攻撃で工場を止めない!ゼロからはじめる工場(OT)セキュリティ」
- ユニフィニティー「MESとは何か?製造実行システムの機能・ERP・生産管理システムとの違い」
- サイバーセキュリティラボ「令和7年警察庁発表のランサムウェア被害件数から見る、今後のセキュリティの最新方針」
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」


