


部品の仕入先が変わったとき、完成品から原材料までの来歴をどこまで、どれだけ早く説明できるでしょうか。NIST IR 8536 製造業トレーサビリティは、企業ごとに分かれた記録を安全に結び、必要な範囲を検証できるようにするための「メタフレームワーク」です。2026年9月9日に最終版が公開されました。本稿では、タイの製造拠点がこれを法令や新認証と誤解せず、仕入先データ契約、RFP、90日パイロット、受入基準へ落とし込む方法を解説します。NIST IR 8536最終版
NIST IR 8536とは何か
NIST IR 8536の正式題名は *Supply Chain Traceability: Manufacturing Meta-Framework* です。NISTの報告書は、製品の来歴・構成・取引記録が企業や業界をまたいで分散している現状に対し、異なるシステムにあるトレーサビリティ情報を「整理し、リンクし、検索する」ための概念的・技術的な枠組みを示します。報告書の説明では、共通の構造パターン、情報のカプセル化、リンク、相互運用可能なインターフェースを用いて、複数の業界と地域にまたがる時系列の来歴チェーンを構成します。内部の工程データを、標準化して共有できるイベント情報へ抽象化し、暗号学的に検証可能なリンクを組み合わせることで、単一の中央リポジトリを必須としない検証を目指します。NIST IR 8536
ここでいう「メタ」は、既存の業界標準や社内システムを置き換える単一のデータ形式という意味ではありません。異なる形式の記録が、どの製品・ロット・構成部品・工程イベントに関係するのかを、参加者間でたどれるようにする上位の考え方です。NISTの発表も、業界中立の枠組みを通じて既存の業界標準を使い続けながら、サプライチェーンを越えて情報を安全に交換・検証する方向を示しています。NCCoEの公開発表
この考え方が有用なのは、単一企業の工場内で「どの製造指図で、どの材料を使ったか」を記録するだけでは、上流企業の証拠まで連続しないからです。ERP、MES、WMS、品質管理システム、仕入先ポータル、紙の証明書がそれぞれ存在していても、共通の対象識別子、イベントの意味、証拠への参照、アクセス権が合意されていなければ、監査や品質問題の際に人が表計算をつなぎ合わせることになります。
まず誤解を避ける:法律・認証・EPCIS・ブロックチェーンではない
IR 8536はNIST Internal Reportであり、それ自体がタイの工場に課す法的義務ではありません。本文は、トレーサビリティの原則と概念メカニズムを提示しています。NISTが認定する新しい「IR 8536認証」や合格証を取得せよという仕組みでもありません。顧客との契約、輸出先の製品別規制、業界要件が別途適用される可能性はありますが、それらの適用性や対象製品は法務・規制担当が個別に確認してください。枠組みへの関心が高まったことを、タイ国内の新しい義務と読み替えるのは誤りです。
また、IR 8536はEPCISの代替規格ではありません。GS1 EPCISは、サプライチェーンで「何が、いつ、どこで、なぜ、どのように」発生したかを共有するイベントデータの標準です。EPCIS 2.0はJSON-LD、REST API、センサーデータ等の拡張を含む仕様群です。IR 8536の役割は、既存のイベント標準を使いながら、データを包み、企業間の記録をリンクし、検証できる来歴チェーンを設計する上位の枠組みとして理解できます。採用する形式はユースケースと取引先との合意で決めます。GS1 EPCIS/EPCIS・CBV 2.0導入ガイド
ブロックチェーンも必須ではありません。NIST IR 8419は、ブロックチェーンおよび関連技術が製造サプライチェーントレーサビリティで果たし得る役割や、業界のニーズを検討した2022年の報告書です。IR 8536はその研究を踏まえますが、最終報告書の記述は「ブロックチェーンを導入せよ」という調達要件ではありません。必要なのは、誰がどの証拠を作成し、誰が確認でき、変更や差し替えをどう検出し、訂正をどう追跡するかという設計です。それを既存DB、署名付きファイル、アクセス制御されたAPI、分散台帳などのどれで実現するかは、脅威モデル、運用体制、費用、相手先との合意から判断します。NIST IR 8419
さらに、IR 8536への「準拠」をうたう前に、何を準拠の対象とするのかを明示しましょう。組織は、原則を参考にした社内設計、特定のデータ契約、あるいは顧客との相互運用試験を示せます。しかし、それらをNISTの認証やNISTによる適合認定と誤認させてはいけません。
工場内の追跡から企業間の来歴チェーンへ
工場内のトレーサビリティは、材料ロットと製造指図、工程実績、検査、完成品シリアルを結ぶことが中心です。企業間では、さらに「このロットはどの仕入先のどの製品ロットから来たか」「証明書の発行主体は誰か」「次の加工会社が受け入れたのは何か」「参照先の証拠がその時点から変わっていないか」という関係を保つ必要があります。
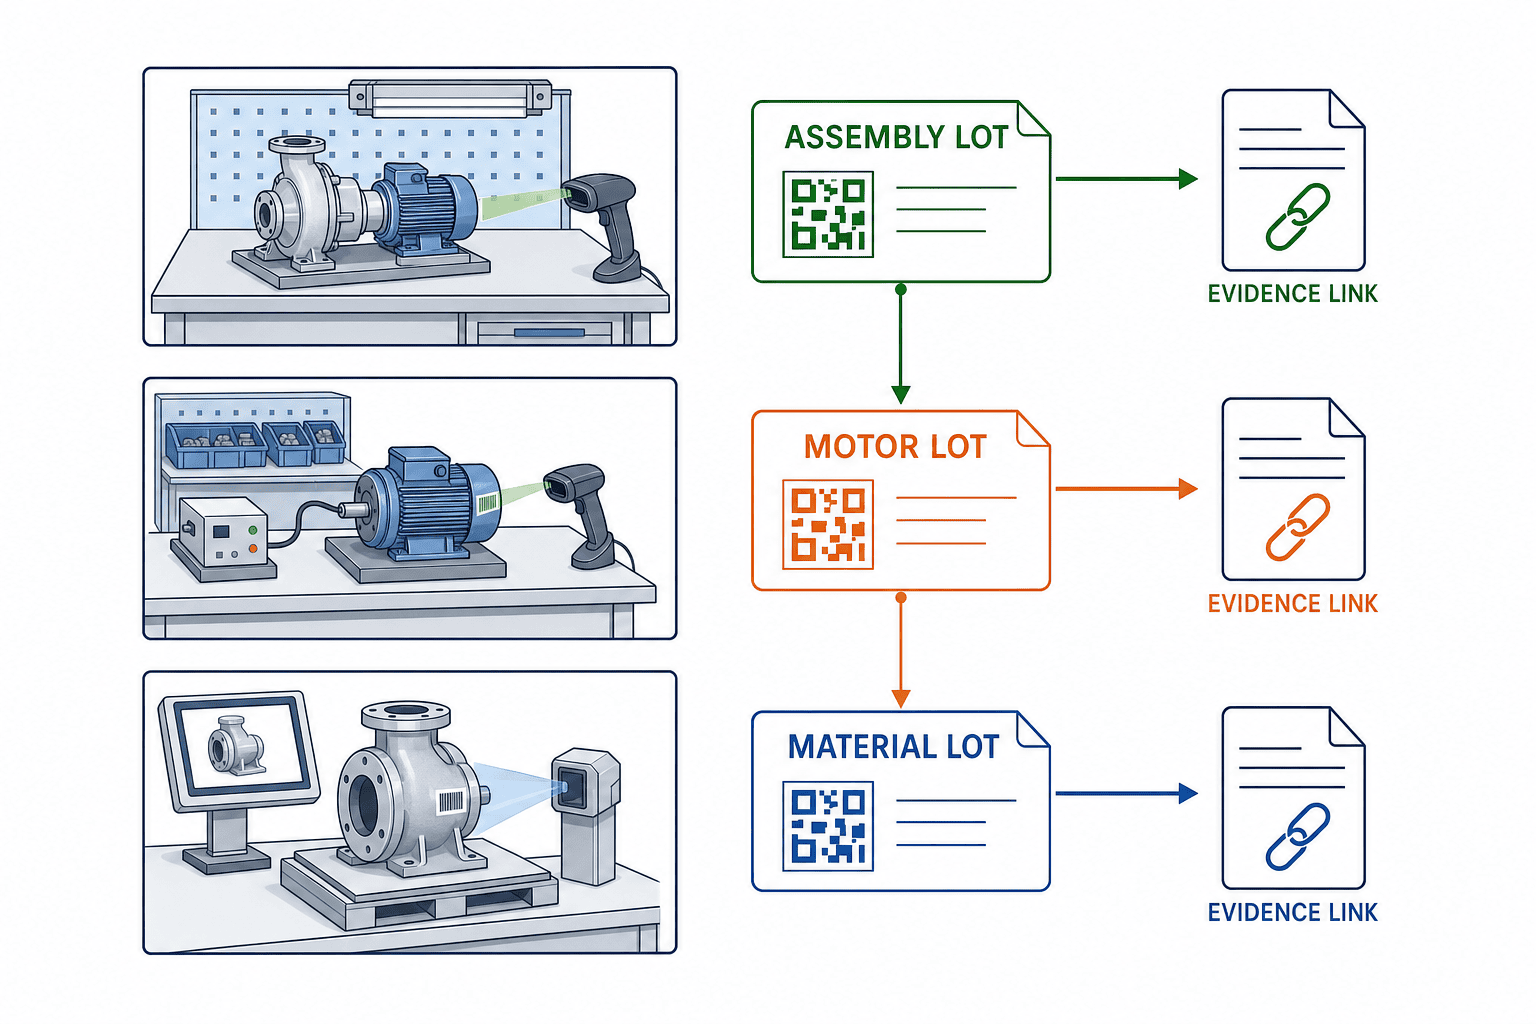
例として、タイの組立工場がポンプを製造し、モーターは別会社、鋳物はさらに上流の鋳造会社、材料証明は原材料供給者が発行するとします。工場のMESにモーターの仕入先コードと受入ロットがあっても、仕入先の証明書番号がモーターの製造ロットに結び付かず、鋳造会社側のロットとの関係がPDFのメール添付だけなら、完成品から上流まで機械的に追えるとは限りません。必要なのは全社の生データを中央へ集めることではなく、「どの識別子で、どのイベントを、どの証拠と結ぶか」を契約として合意することです。
記録をつなぐ最小モデル
パイロットの対象を限定するため、まず次の要素を定義します。これはNISTの規範的必須項目の引用ではなく、IR 8536のリンク・来歴の考え方を現場の契約へ翻訳するための実装案です。
- 対象の識別:製品、部品、ロット、シリアル、出荷単位を識別する名前空間と発行者を定める。社内コードだけを渡す場合、そのコードを解釈できる相手と有効期間も合意する。
- イベントの意味:製造、検査、梱包、出荷、受領、加工、分割、統合などを、イベント型、時刻、場所、事業者、対象ID、数量・単位で定義する。タイムゾーン、時刻精度、訂正方法を曖昧にしない。
- 親子・変換関係:材料ロットが複数の仕掛品に分割された場合や、複数部品が製品に組み込まれた場合を表現する。分割・統合・再加工の関係を後から推測させない。
- 証拠への参照:検査記録、材料証明書、適合宣言などについて、発行者、文書種別、識別子、発行日時、保管先、アクセス条件、版を結び付ける。本文の全コピーを交換せず、必要時に許可された相手が確認できる設計も可能です。
- 検証情報:レコードの発行元、署名・ハッシュ等を用いる場合の対象範囲、鍵の管理、失効・更新、検証に失敗した時の扱いを定める。ハッシュが一致しても、元の測定が正しいとは限らないことを受入条件に書く。
- 権限と選択的開示:取引先、顧客、監査人、規制当局などの役割ごとに、何を見せるか、目的、期間、再共有可否を定める。競争上機微な工程条件や他顧客情報を必要以上に開示しない。
- 保持と訂正:保存期間、アーカイブ形式、記録削除が許される条件、訂正の履歴、契約終了時の返却・消去を決める。追記型の履歴と訂正記録を用いる場合も、誤りを訂正できない運用にしない。
この7項目は「データ契約」の骨格です。イベント形式だけ決めても、識別子の所有者、アクセス権、証拠の真正性、欠損時の責任が曖昧なままでは相互運用が止まります。逆に、初期段階からすべての工場・全仕入先・全品目を統一する必要もありません。特定部品ファミリーで合意可能な境界を作り、既存のERP/MESや品質システムにある情報を必要な最小範囲だけ外へ出すところから始めます。
タイ工場のRFPに書くべき質問
RFPでは「NIST IR 8536準拠」「ブロックチェーン対応」の一言で済ませず、候補ベンダーがどの境界で何を実現するのかを質問に分解します。IR 8536は技術中立のメタフレームワークであるため、回答を機能・証拠・責任範囲で比べるのが重要です。
1. スコープと境界
- 対象の製品群、部品、ロット、工程、工場、仕入先、顧客はどこまでか。
- 内部記録のうち共有データへ変換する項目は何か。共有しない項目は何か。
- システムが保証する範囲は、記録の完全性、送信者の識別、データの意味、実物との結び付きのどこまでか。
- システム外に残る紙証明、メール、測定器、現場ラベルをどう扱うか。
2. 相互運用とデータ移行
- EPCIS/CBVや既存API、CSV、EDIをどう扱うか。標準を使う場合はバージョン、プロファイル、必須・任意フィールドを示せるか。
- 相手先固有の用語を共通コードへ写像する責任者は誰か。コードリストの更新と互換性をどう管理するか。
- 識別子が重複、変更、再利用されたときの解決手順は何か。
- 契約終了後にデータを機械可読形式でエクスポートし、別製品で読み込めるか。
3. 検証とアクセス制御
- 受領側が確認できるのは、送信者、変更有無、イベントの順序、証拠の発行者、証拠本文のどの範囲か。
- 選択的開示は、項目単位、記録単位、相手先単位、目的単位のどこで制御できるか。
- アクセス権の付与・失効、緊急時、担当者の退職、鍵漏えいへの対応はどうなるか。
- 証拠が無効、欠落、期限切れ、矛盾していた場合、画面/APIはどの状態を返し、誰が判断するか。
4. 可用性・運用・セキュリティ
- 工場ネットワーク断や仕入先の停止時に、イベントをローカルで保留し、再送時に重複や順序逆転をどう扱うか。
- 時刻同期、タイムゾーン、端末ID、ユーザーID、サービスアカウント、監査ログをどう管理するか。
- APIの認証・認可、暗号化、バックアップ、復旧、脆弱性対応、インシデント通知、サポート時間を提示できるか。
- OTネットワークへエージェントを入れる場合、通信方向、ポート、権限、停止時の影響、変更管理を説明できるか。
5. 受入可能な成果物
提案には、データ辞書、イベント例、識別子体系、アクセスマトリクス、脅威・リスク整理、インターフェース仕様、テストケース、運用手順、データ返却・終了計画を含めてもらいます。製品デモでは成功画面だけでなく、欠落・不正署名・重複送信・時刻ずれ・アクセス拒否・訂正・相手先障害をどう表示するかも確認します。
90日パイロットの進め方
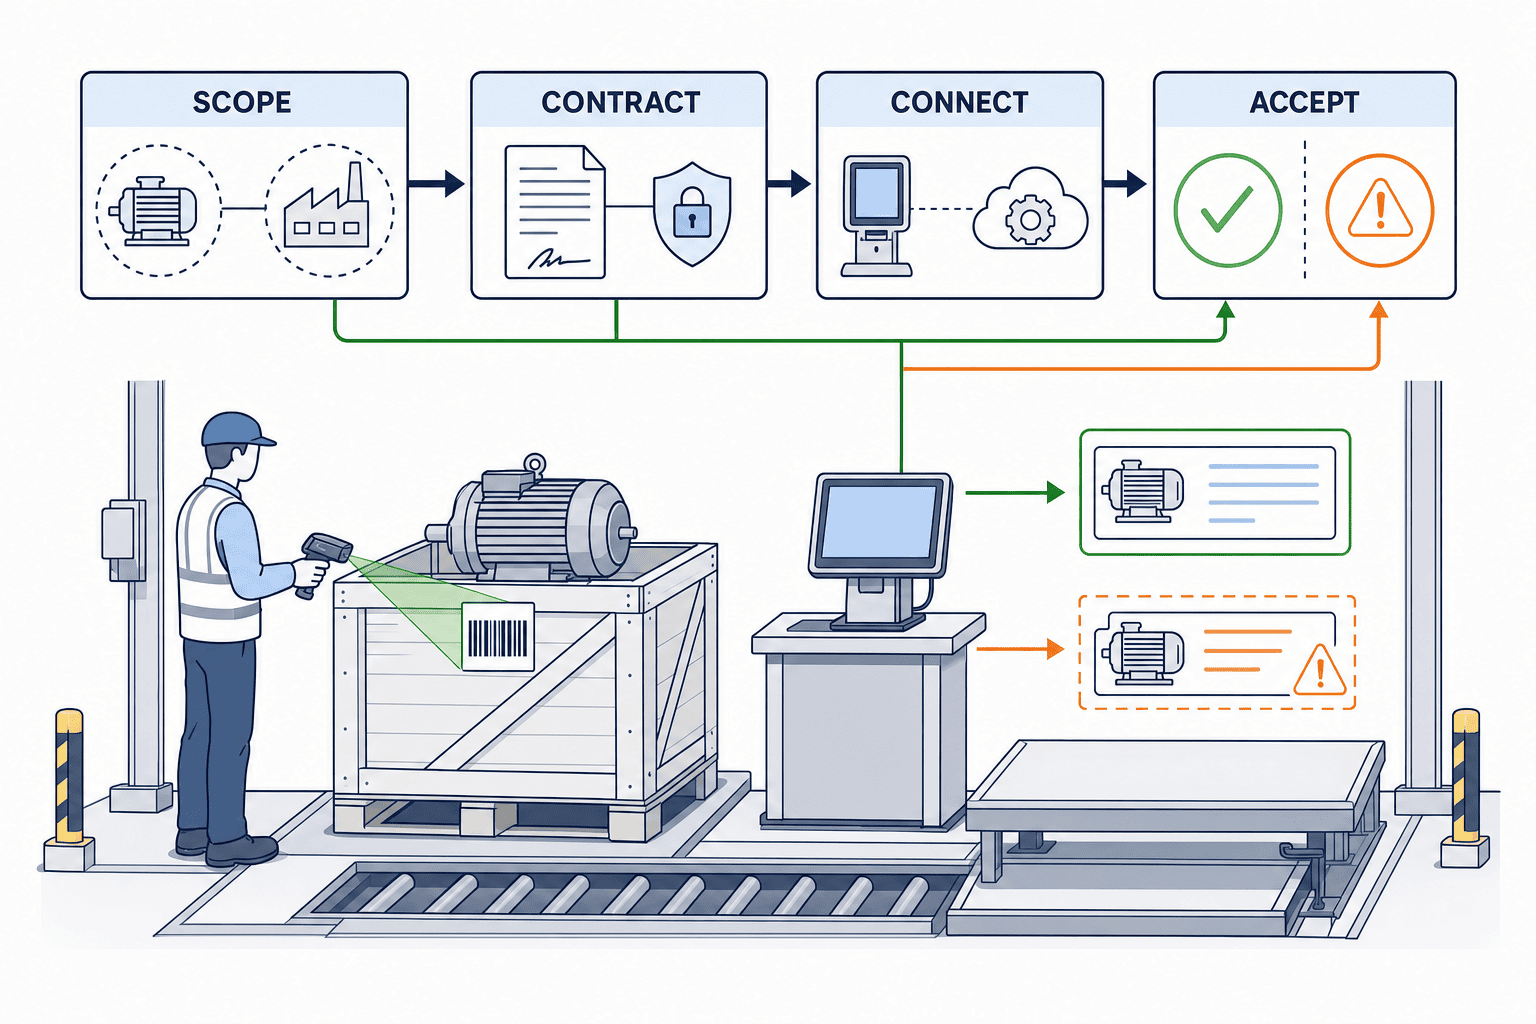
以下の日程は提案用の計画例です。NIST IR 8536が定める期間や必須工程ではありません。パイロットは「全社導入の縮小版」ではなく、企業間で合意可能なデータ契約が実際の品質・調達業務に役立つかを検証する期間とします。
0〜15日:ユースケースとリスクを絞る
品質保証、購買、製造、IT/OT、セキュリティ、法務・輸出管理から担当者を決めます。たとえば「重要部品の品質問題が起きた時に、対象完成品の影響範囲と上流証拠を特定する」を1つのユースケースに選びます。製品群を1つ、上流仕入先を1〜2社、イベントを受入・工程使用・完成品組立・検査・出荷などに限定します。実データを使う場合は機微情報の扱いとデータ利用目的を合意し、必要なら合成データで接続試験を先行します。
この段階の成果物は、対象範囲図、業務上の問い、現在の証拠収集時間の測定方法、データ所有者一覧、リスク登録簿です。開始前に、現場で使われるロットラベルが情報システムのIDにどう対応するかをサンプルで確認します。部品番号だけではロット、シリアル、改訂、製造拠点が区別できない場合があります。
16〜30日:データ契約と受入基準を決める
仕入先と共同で、共有するレコード、識別子、必須イベント、時刻・単位・コード体系、証拠参照、署名または完全性確認、権限、保存、訂正、障害時の代替手順をデータ契約に記載します。データの誤りを発見した時の通知期限や、元記録の修正と共有記録の訂正を誰が行うかも決めます。
続いて受入テストを合意します。例として、対象ロットを完成品から仕入先記録までたどれること、参照証拠へ許可ユーザーがアクセスできること、許可されていない情報は表示されないこと、変更された記録を検知できること、通信再開後の再送で二重イベントが生まれないことを定義します。閾値や時間はパイロットの合意事項として設定し、NISTの定める数値のように表現しません。
31〜60日:限定接続と現場確認
まず一つのインターフェースを実装します。ERP/MESからの抽出であれば、変更差分、再送、重複排除、エラーキューを設計します。仕入先側のシステムがAPIに対応しない場合、署名付きファイル交換や管理ポータルなど現実的な方式を比較します。方法が異なっても、共有する意味と検証方法をそろえることが大切です。
サンプルデータを使って正常系だけでなく、識別子不一致、イベント順序逆転、必須値欠落、証明書期限切れ、署名検証失敗、アクセス権失効、回線断、同一データ再送を試します。その後、実ラインでラベルを読み取る場面と、製造実績を登録する場面を観察します。現場が二重入力を続ける設計や、設備制御に不要なネットワーク接続を持ち込む設計は、利用者負担とOTリスクの両方を増やします。
61〜90日:業務判断と終了条件を評価
品質または調達担当者に、対象ロットを起点とした模擬調査を実施してもらいます。紙やメールを別々に探す現行手順と比較するなら、対象ロット、収集した証拠、調査時間の測り方をそろえます。測定結果は自社のベースラインとサンプルに限った値として記録し、一般的な業界性能として発信しません。
最終レビューでは、①来歴の切れ目と未解決事項、②共有データの品質、③検証可能だった証拠の範囲、④選択的開示が機能したか、⑤現場負荷、⑥接続・運用費用の見積り根拠、⑦契約・規制上の確認事項、⑧本番化する場合の責任者と段階計画を判断します。受入に失敗した場合も、理由をイベント定義、ID品質、相手先運用、権限、ネットワーク、インターフェースに分けて記録します。
受入基準を「追跡できる」で終わらせない
「トレーサビリティができた」という表現は広すぎます。テスト可能な判定へ分解すると、ベンダー選定後の認識違いを減らせます。以下は例であり、閾値は自社データとリスクに合わせて合意してください。
| 受入観点 | 確認例 | 合意しておくこと |
|---|---|---|
| 識別子 | 受入ラベルのIDから対象イベントと証拠を照会できる | 対象ID、名前空間、発行者、改訂、再利用禁止・例外 |
| 系譜 | 材料ロットから仕掛品・完成品への分割/統合関係を再現する | 数量単位、歩留まり差、スクラップ、再加工の表現 |
| 時系列 | イベントの発生時刻と記録時刻を区別して並べる | タイムゾーン、時計ずれ許容値、遅延イベントの扱い |
| 証拠 | 文書参照が正しい発行者・対象ロットに結び付く | 原本所在、版、期限、署名検証、リンク失効時の動作 |
| 完全性 | 変更された共有レコードを検知し、訂正の履歴を参照する | 保護対象範囲、鍵の管理者、訂正と削除の方針 |
| 選択的開示 | 顧客には必要項目を見せ、他顧客や工程機密は隠す | 役割、目的、期間、再共有、監査記録 |
| 相互運用 | 別システムへエクスポートし、イベント意味を維持して読み込む | API・形式の版、コード変換、エラー通知、互換性 |
| 運用耐性 | 回線断後に再送でき、重複や順序ずれを検出する | オフライン時間、再送間隔、キュー上限、手動復旧 |
| 利用性 | 品質担当者が支援なしで対象範囲を調べられる | 利用者、画面/API、操作ログ、教育、言語 |
たとえば「調査が速くなる」は有用な成果指標ですが、試験では開始・終了時点と必要な証拠を固定し、前後の作業を同じ人員条件で比べます。パイロットが数件だけなら、結果を全品目・全仕入先に一般化しません。情報が見つかったことと、情報の内容が真実であることも別の判定です。署名は特定の鍵で署名されたデータが改ざんされていないことを確認する助けになりますが、材料の物理的な真正性やセンサーの校正を自動保証するわけではありません。
選択的開示と証拠の扱い
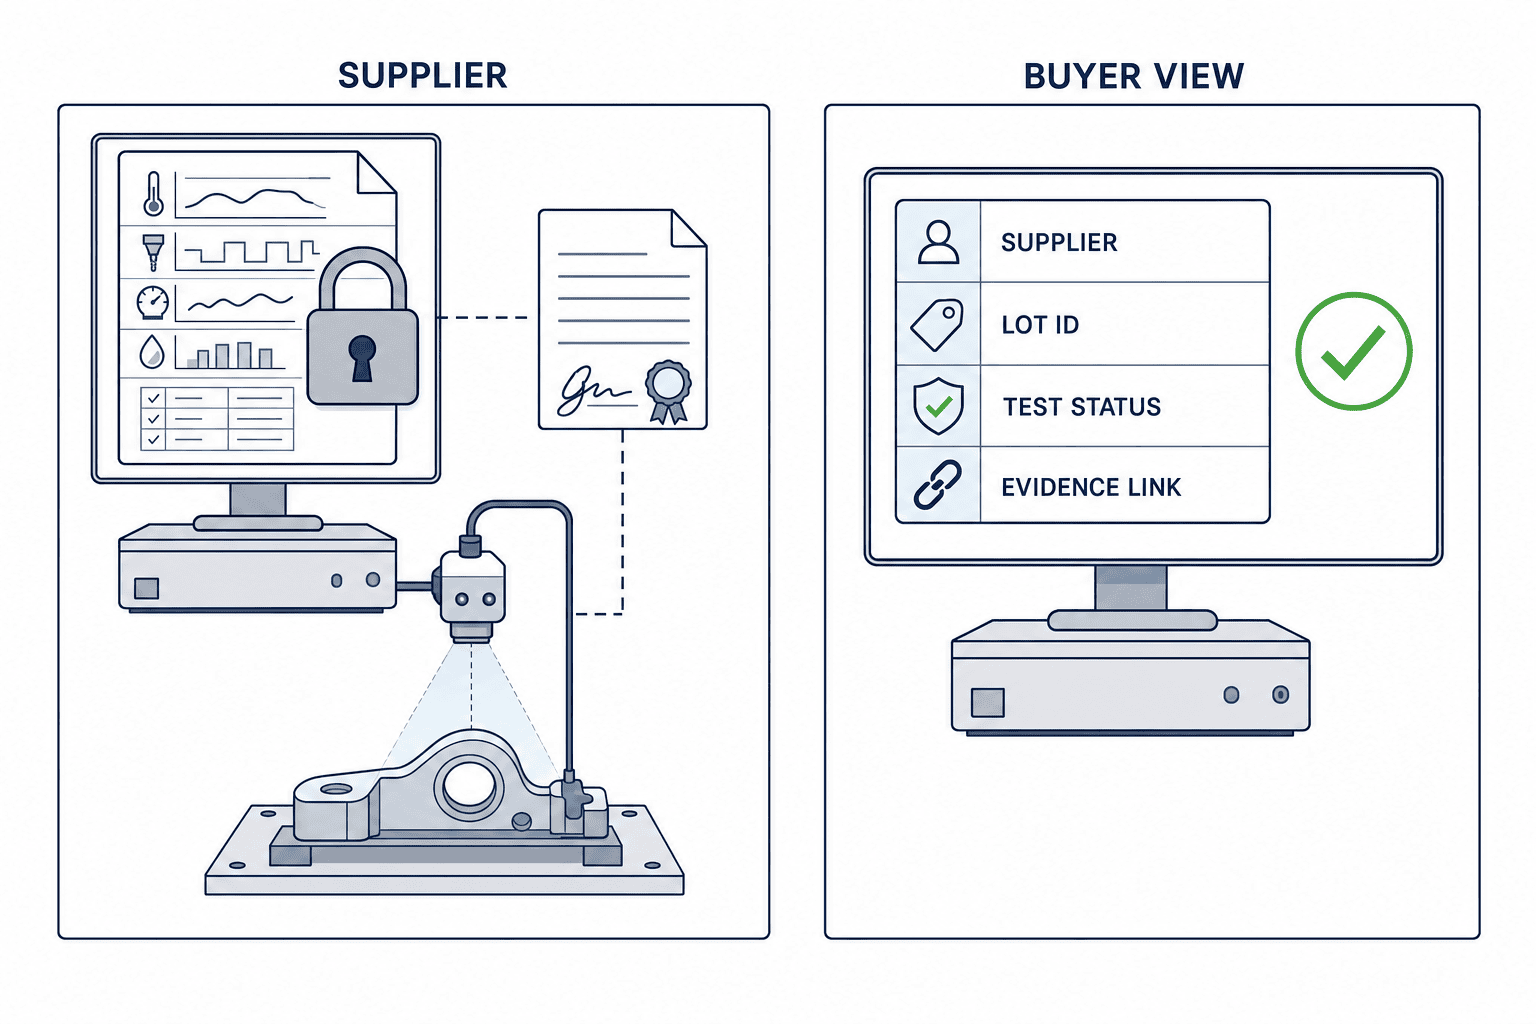
企業間共有で最大の抵抗は「何をどこまで見せるか」です。仕入先は、工程条件、原価、設備配置、他顧客との取引を守りたい一方、買い手は材料の起源、検査結果、変更履歴、適合性の根拠を必要とする場合があります。選択的開示は、全記録を一つの共有台帳に置いて皆に公開する発想とは異なります。記録の存在や検証に必要な属性だけを共有し、詳細証拠の閲覧を許可された相手・目的・期間に限定する設計が可能です。
ただし、リンクを秘匿すれば機密が守られるという単純な話ではありません。識別子やイベント時刻だけでも生産量や取引関係が推定されることがあります。アクセスログ、ダウンロード後の再共有、サプライヤー担当者のアカウント、バックアップ、契約終了後のコピーまで含めてリスクを考えます。データ分類を行い、公開可能、契約先共有、限定共有、社内限定といった区分と、各分類で必要な保護を決めてください。
証拠の「来歴」と「正しさ」も区別します。誰が、いつ、どのシステムからデータを発行したかを検証できても、発行時の入力が誤っていた可能性は残ります。センサーの識別、校正記録、作業者の権限、計測手順、設備時計の同期、サンプル採取方法は別の品質管理です。システム導入だけで現場の測定や検査の信頼性が自動的に上がると約束しないようにしましょう。
EUのデジタル製品パスポートとの関係
EUのエコデザイン規則(ESPR)は、対象となる製品群にデジタル製品パスポート(DPP)を導入する制度枠組みを定めています。規則 (EU) 2024/1781は製品群別の委任法令などを通じて要件が定まる構造で、すべての製品に同一の情報を直ちに要求するものではありません。2026年7月16日採択の実施規則 (EU) 2026/1778は、ESPRに基づくDPPレジストリの実施方法を定めるものです。対象製品、適用時期、情報項目、事業者の役割は個別の法令や製品群別ルールで確認してください。ESPR (EU) 2024/1781/DPPレジストリ実施規則 (EU) 2026/1778
IR 8536は、DPPの法的要件を定めたり置き換えたりするものではありません。企業間データの整理・リンク・検証に関する技術的な考え方を、製品別要求や契約要件に合わせて検討する際の参考として使えます。EU市場向け部品を扱うタイ工場は、まず自社が製造者、輸入者、部品供給者、データ提供者のどの立場にあるかを確認し、顧客と規制担当に必要情報、保存、提供形式、対象ロットを確認してください。ここで示した説明は法的助言ではありません。
既存のEPCIS導入・システム費用検討との切り分け
すでに工場トレーサビリティの導入費用やEPCIS 2.0のデータ共有を調べている場合、今回の視点は重ねる範囲を区別できます。工場内システムの構築費用は、設備、端末、ラベル、MES/ERP連携、ライセンス、保守などが中心です。EPCIS 2.0はイベントの共有形式、語彙、APIや実装上の相互運用に焦点を当てます。本稿は、企業をまたぐ来歴のリンク、誰が何を証明できるか、情報開示の境界、証拠と訂正の責任、RFP・受入基準に焦点を当てています。
英語版の関連記事:traceability system build cost/EPCIS 2.0 data sharing in Thailand
よくある質問
NIST IR 8536はタイの製造業に義務ですか?
IR 8536はNISTの報告書であり、報告書そのものがタイ国内の事業者に法的義務を課すものではありません。顧客契約、輸出先規制、特定製品の法令要件が別途適用されるかは、対象製品・取引・市場を特定して確認してください。
IR 8536に対応する認証を取得する必要がありますか?
本稿の参照資料から、IR 8536に対するNISTの新しい認証制度や認定試験が設けられたとは確認できません。ベンダーが「準拠」と表現する場合は、どの原則・機能・試験結果を指すのか、第三者認証と誤認させない説明になっているかを確認します。
EPCISを使っているならIR 8536は不要ですか?
両者は異なる役割です。EPCISはイベント情報を表現・交換する標準として利用でき、IR 8536は複数のデータ源・組織をまたいで情報を整理、リンク、検証する上位設計の参考になります。既存EPCISのイベントに発行者、識別子、証拠参照、アクセス条件をどう結び付けるかを検討する価値があります。
ブロックチェーンを選ばないと実現できませんか?
いいえ。IR 8536をブロックチェーン義務と読み替える必要はありません。まず改ざん検知の対象、証明主体、参加者間の信頼モデル、訂正方法、データの機密性を定め、既存データベース、署名付き記録、API、分散型の方式などを比較します。
仕入先がデータ共有に消極的な場合は?
全工程データの提供を求めるのではなく、買い手の業務判断に必要な属性を特定します。たとえば対象ロット、製造者、検査状態、証拠の発行元、検証用リンクに限定し、工程レシピや他顧客情報は開示対象外とする案を提示できます。閲覧目的、期間、再共有、監査を契約で合意します。
90日で全サプライチェーンを追跡できますか?
ここでの90日は限定ユースケースを検証する例示的な計画です。全品目、全階層、全仕入先の本番導入を保証する期間ではありません。識別子やイベント定義の品質、取引先の準備状況、契約合意、接続方式により、対象範囲や期間は調整してください。
署名やハッシュがあれば証拠の内容も真実ですか?
いいえ。暗号学的な検証は、署名者やデータ変更の確認に役立ちますが、記録の作成時に誤った測定値が入力された可能性、センサー不良、物理的な部品のすり替えまで自動的に排除するものではありません。物理的アンカー、校正、品質検査、作業管理を別途設計します。
まとめ:まず1品目のデータ契約から
NIST IR 8536は、製造業が企業・業界・地域をまたいで来歴データを整理し、リンクし、検索・検証するためのメタフレームワークです。2026年9月9日に最終版が公開されましたが、それを新しいタイ法令、認証、EPCIS代替、ブロックチェーン導入義務と理解するのは適切ではありません。現場では、対象品目と業務上の問いを絞り、識別子、イベント、証拠リンク、選択的開示、訂正、保持、運用責任を仕入先とのデータ契約に落とすことが実務の出発点です。
RFPでは技術名よりも検証可能な機能と責任境界を問い、90日程度の限定パイロットで正常系・異常系、現場負荷、証拠の追跡性、開示範囲を確認します。数値目標は自社の現状を測って合意し、サンプルの結果を一般統計として扱わないことが重要です。トレーサビリティ導入費用やイベント標準の検討と並行して、企業間で「誰が何を証明し、誰が何を見られるのか」を決めると、調達・品質・IT/OTの議論を具体化できます。
タイ工場で対象品目の選定、仕入先データ契約、EPCIS/既存システムとの境界、受入テストの設計を進める場合は、初期検討の段階からご相談いただけます。TOMAS TECHへ相談する
参考資料
- NIST IR 8536 Final: Supply Chain Traceability: Manufacturing Meta-Framework
- NCCoE Releases NIST IR 8536 (2026-09-09)
- NCCoE project: Supply Chain Traceability Principles
- NIST IR 8419 Final: Blockchain and Related Technologies to Support Manufacturing Supply Chain Traceability
- GS1 EPCIS
- GS1 EPCIS and CBV Implementation Guideline, Release 2.0
- Regulation (EU) 2024/1781: Ecodesign for Sustainable Products Regulation
- Commission Implementing Regulation (EU) 2026/1778: Digital Product Passport Registry


