


EU向けに接続機能を持つ産業機械を輸出するタイ企業にとって、EUデータ法の産業機械対応は、CSV出力ボタンやクラウドAPIを後付けすれば終わる話ではありません。2025年9月12日に適用が始まったEU Data Act(規則(EU)2023/2854)のうち、第3条1項の「アクセス・バイ・デザイン」に関する義務は、2026年9月12日より後にEU市場へ投入される接続製品および関連サービスに適用されます。既設機を一斉改造する日付ではなく、新たに市場投入する対象モデルの製品設計、データ境界、契約、引渡し試験を整えるための基準日です。
本稿は、タイの機械メーカー、IoT製品ベンダー、システムインテグレーター、そしてEU向け設備を調達する工場のための実務ガイドです。対象判定、データ台帳、事前開示、直接アクセスとデータ保有者経由の設計、機密・安全・個人データの保護、RFP責任分界、FAT/SAT、90日準備計画までを一つの調達パッケージにまとめます。90日は法定の猶予期間ではなく、TOMAS TECHが提案するプロジェクト期間です。また、本稿のAPIは実装例であり、法令が特定技術やプロトコルを必須にしているわけではありません。
経営判断の要点:いま着手すべき企業と完成形
次のいずれかに当てはまる企業は、営業資料だけでなく設計変更管理と契約レビューを開始する段階です。
- センサー、通信、遠隔保守、クラウド監視のいずれかを持つ機械をEUへ販売・リースする
- タイで設計・製造し、EUの販売会社や装置商社を通じて市場投入する
- 機械データをOEMクラウドに集約し、顧客にはダッシュボードだけを提供している
- EU工場で使用する接続設備のRFP、FAT、SAT、保守契約を作成する
- ユーザーが選ぶ第三者へ機械データを共有する運用を想定していない
目指す成果物は「準拠宣言」ではありません。対象モデルごとに、誰がユーザーで誰がデータ保有者か、どのデータがアクセス対象候補か、どの経路でどの頻度・品質で渡すか、第三者共有をどう認可するか、例外判断を誰が記録するかを、製品仕様・契約・試験証拠で一貫させることです。
| 経営上の問い | 弱い回答 | リリース判定に使える回答 |
|---|---|---|
| どの製品が対象か | 「IoT製品は対応」 | 型式、関連サービス、EU市場投入日、販売・リース形態ごとの判定記録 |
| 何を渡すか | 「ログを提供」 | データ項目、生成源、加工段階、メタデータ、更新頻度、保持場所の台帳 |
| どう渡すか | 「APIあり」 | 直接/媒介の方式、認証、形式、QoS、障害時手順、削除・取得経路 |
| 何を守るか | 「機密なので非開示」 | 営業秘密、個人データ、安全・セキュリティの個別評価と比例的な保護策 |
| 完了をどう示すか | 「画面を確認」 | 契約条項、FAT/SAT試験、ログ、例外承認、ユーザー向け説明書の証拠束 |
適用判定:日付、接続製品、役割、関連サービスを順に見る
最初に日付を正確に扱います。EU Data Act全体は2025年9月12日から適用されています。一方、第50条により第3条1項の製品設計上の義務がかかるのは、2026年9月12日より後にEU市場へ投入される接続製品および関連サービスです。「2026年9月12日以前に設置した全機械を直ちに改造する」「その日から90日の法定猶予がある」という理解はいずれも不正確です。
次に、製品が接続製品かを確認します。産業機械やロボットは欧州委員会が挙げる典型例です。ただし、ネットワークポートがあるだけで機械的に結論を出すのではなく、使用・環境・相互作用に関するデータを取得、生成、通信する機能と、関連サービスとの関係をモデル単位で整理します。遠隔保守、稼働監視、最適化アプリなどが、製品の機能に接続する「関連サービス」になるかも確認対象です。
役割は会社名ではなく取引ごとに決めます。ユーザーは所有者だけでなく、賃借人やリース利用者になり得ます。データ保有者は、製品・関連サービスのデータを利用可能にし、提供する法的・実際的な立場にある主体です。販売代理店、クラウド運営会社、機械OEM、保守会社が複数関与する場合、「OEMだから常にデータ保有者」「工場だから常に唯一のユーザー」と固定せず、契約とシステム権限を突き合わせます。
| 判定順 | 確認質問 | 残す証拠 | 判定不能時の処置 |
|---|---|---|---|
| 1. 市場投入 | 対象個体・型式はいつEU市場へ投入されるか | 出荷、輸入、販売・リース記録 | EU法務と市場投入シナリオを確認 |
| 2. 製品 | 接続製品としてデータを取得・生成・通信するか | 機能仕様、構成図、通信一覧 | 製品責任者が型式別に承認 |
| 3. サービス | 遠隔監視等が機能に関連するか | サービス仕様、利用規約、SLA | 製品とサービスを一体で評価 |
| 4. ユーザー | 所有・賃借・リースする主体は誰か | 契約、資産・利用権記録 | 利用形態ごとに役割を分ける |
| 5. データ保有者 | 誰が対象データを実際に利用可能にできるか | 権限表、クラウド契約、運用図 | 委託先を含め責任分界を確定 |
この規則は、EU域外企業であることだけを理由に外れるものではありません。接続製品をEU市場に投入する製造者や関連サービス提供者には、設立地にかかわらず適用範囲が及び得ます。タイの工場で製造してEU販売会社へ渡す場合も、最終段階で販売会社に丸投げせず、設計・データ・契約の証拠を上流で整える必要があります。
データ境界:生データ、前処理、派生、個人、営業秘密を混ぜない
EUデータ法対応で最も危険なのは、「機械データ」という一語ですべてをまとめることです。欧州委員会の説明では、第II章のアクセス範囲は、データ保有者が容易に利用できる生データと前処理済みデータ、および関連メタデータを中心に考えます。推論・派生データやコンテンツは同じアクセス範囲の外と説明されています。ただし、実際の信号がどの段階に属するかは、処理内容と契約・技術構成を見て判断する必要があります。
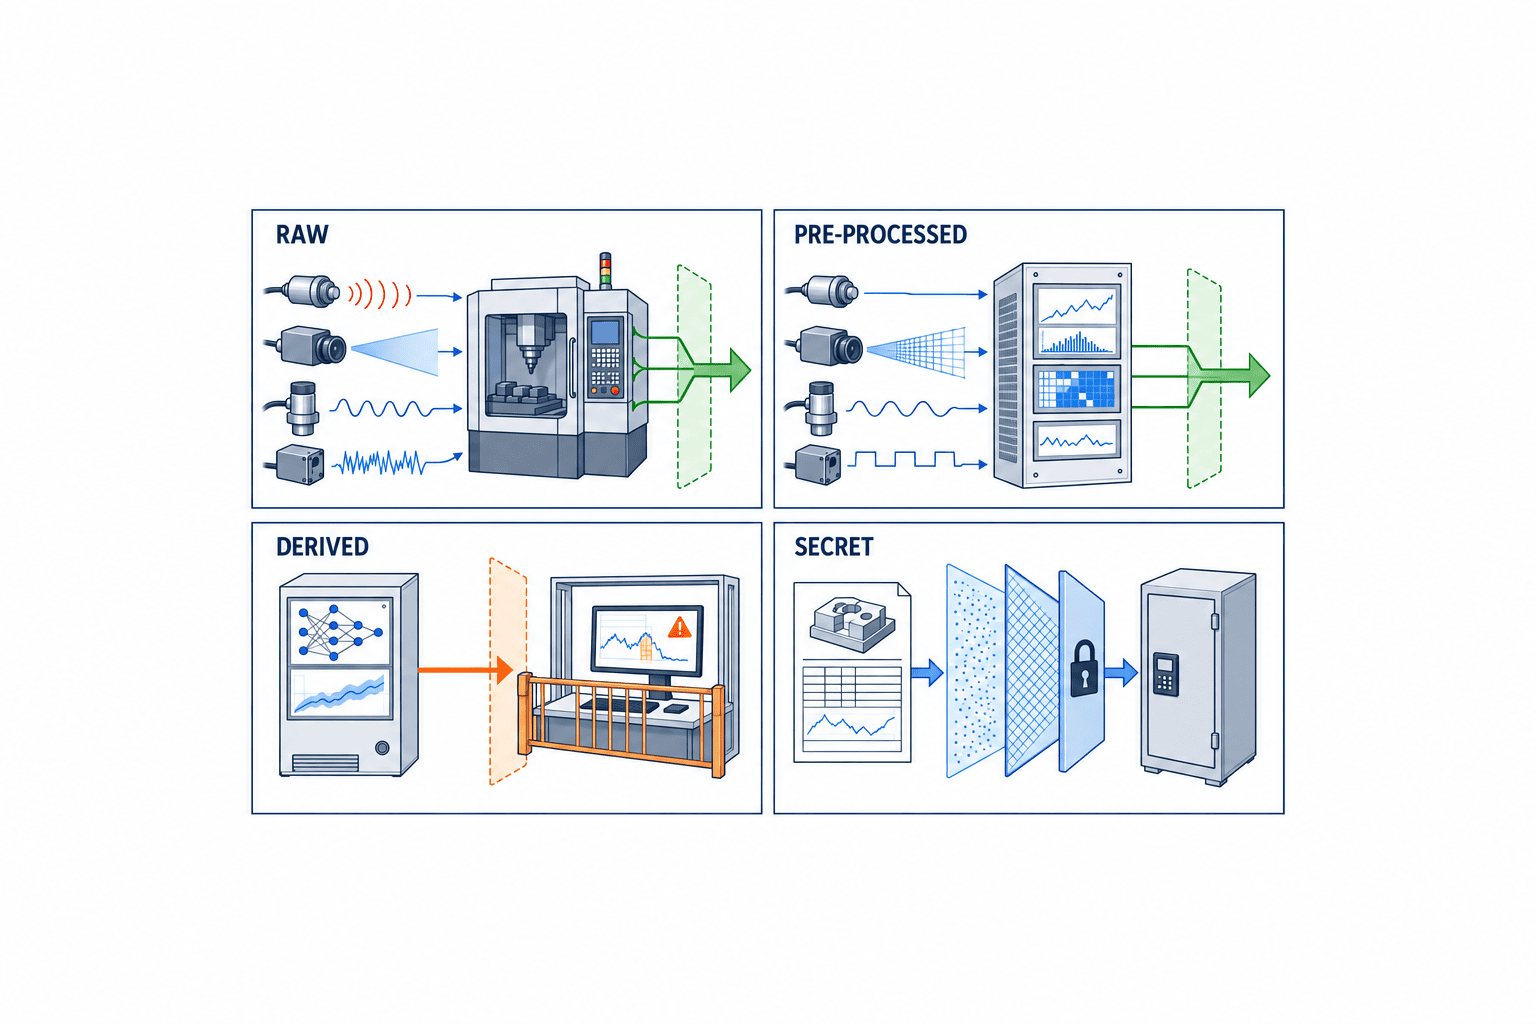
| 分類 | 産業機械の例 | 原則的な実務扱い | 台帳に必要な情報 |
|---|---|---|---|
| 生データ | 温度、振動、電流、サイクル開始・停止、アラーム発生 | アクセス候補として項目単位に評価 | センサー、単位、時刻、サンプリング、欠損条件 |
| 前処理済み | 校正後値、フィルタ済み振動、正規化された状態コード | 容易に利用可能ならアクセス候補 | 変換式、校正、品質、原データとの関係 |
| 推論・派生 | 残存寿命、故障予測、独自の品質スコア | 自動的に対象と決めず、別境界としてレビュー | モデル、知財、入力、契約上の提供条件 |
| 個人データ | オペレーターID、操作履歴、映像、位置情報 | GDPR等の法的根拠・目的・最小化が別途必要 | データ主体、目的、保持、アクセス制御 |
| 営業秘密を含むデータ | レシピ、制御パラメータ、独自公差、顧客別条件 | ラベルだけで一括拒否せず保護策と損害リスクを評価 | 秘密性根拠、開示範囲、NDA、技術的保護 |
| コンテンツ | カメラ映像内の制作物、ユーザー作成文書 | 製品データと同列に扱わず個別判定 | 権利者、目的、保存場所、利用条件 |
データ台帳はタグ一覧では足りません。データ項目ごとに、生成元、保有場所、加工段階、意味、単位、時刻基準、品質・不確かさ、保持期間、取得方法、ユーザーとの関係、第三者共有可否、個人データ・営業秘密のフラグを持たせます。これにより、営業部門の事前説明、設計部門のインターフェース、法務の契約、FAT/SATの試験対象を同じ識別子でつなげられます。
DPP(デジタル製品パスポート)の製品識別・ライフサイクル情報とは目的も境界も異なります。DPP準備の整理方法はタイ発鉄鋼製品のDPP対応ガイドを参照できますが、本稿では接続製品が使用中に生成するデータへのアクセス・利用・共有に集中します。
第3条2項の事前開示を営業・見積プロセスへ組み込む
顧客が契約前に確認できる情報を、仕様書の末尾に曖昧な一文で置くべきではありません。第3条2項の観点から、データの種類・形式・推定量、連続またはリアルタイム生成の有無、製品内・遠隔での保存、保持、アクセス・取得・消去の経路、技術的手段、利用条件、QoSなどを説明できるようにします。
| 事前開示項目 | RFP/提案書に書く内容 | 受注後の責任部署 | 受入確認 |
|---|---|---|---|
| 種類・形式・推定量 | データ辞書、形式、概算レコード量、イベント/時系列区分 | 製品設計・データ担当 | サンプル出力と辞書の一致 |
| 生成頻度 | 連続、周期、イベント時、バッチの区分 | 制御・IoT担当 | 負荷別の生成試験 |
| 保存・保持 | 機内、エッジ、クラウドの場所と方針 | IT運用・サービス担当 | 設定値、削除、復元の確認 |
| アクセス経路 | ローカル取得、ポータル、API、データ保有者への要求 | 製品責任者 | 正常・拒否・期限切れ試験 |
| 取得・消去 | 申請者確認、権限、手順、ログ | サポート・セキュリティ | ユーザー操作と監査ログ |
| 技術条件・QoS | 対応形式、更新方式、制約、計画停止、支援窓口 | サービス管理 | 合意条件に基づく試験 |
ここで保持期間や稼働率、応答時間を勝手に「EU標準」として数値化してはいけません。法令と製品の事実に基づき、商用条件として合意した数値を提示し、試験可能にします。リアルタイム提供が技術的に意味を持つデータと、保全のためのバッチ提供で足りるデータを区別し、顧客の用途に対して説明します。
また、データ保有者がユーザーの非個人製品データを使う場合、ユーザーとの合意が重要になります。遠隔保守、ベンチマーク、製品改善、AI学習を一括して「サービス改善」と書くのではなく、目的、範囲、共有先、停止方法を契約と設定に落とします。
データアクセス設計:直接アクセスと媒介アクセスを使い分ける
第3条1項は、製品・関連サービスのデータと関連メタデータを、容易、安全、無料で、包括的、構造化され、一般に使用される機械可読形式で提供し、関連性があり技術的に可能な場合は直接アクセスできるようにするという、成果中心の要求です。APIは実装例であり法定必須技術ではありません。 CSV、バルクダウンロード、メッセージング、ファイル転送、ローカルインターフェース、クラウドAPIなどから、対象データと運用条件に合う経路を選びます。
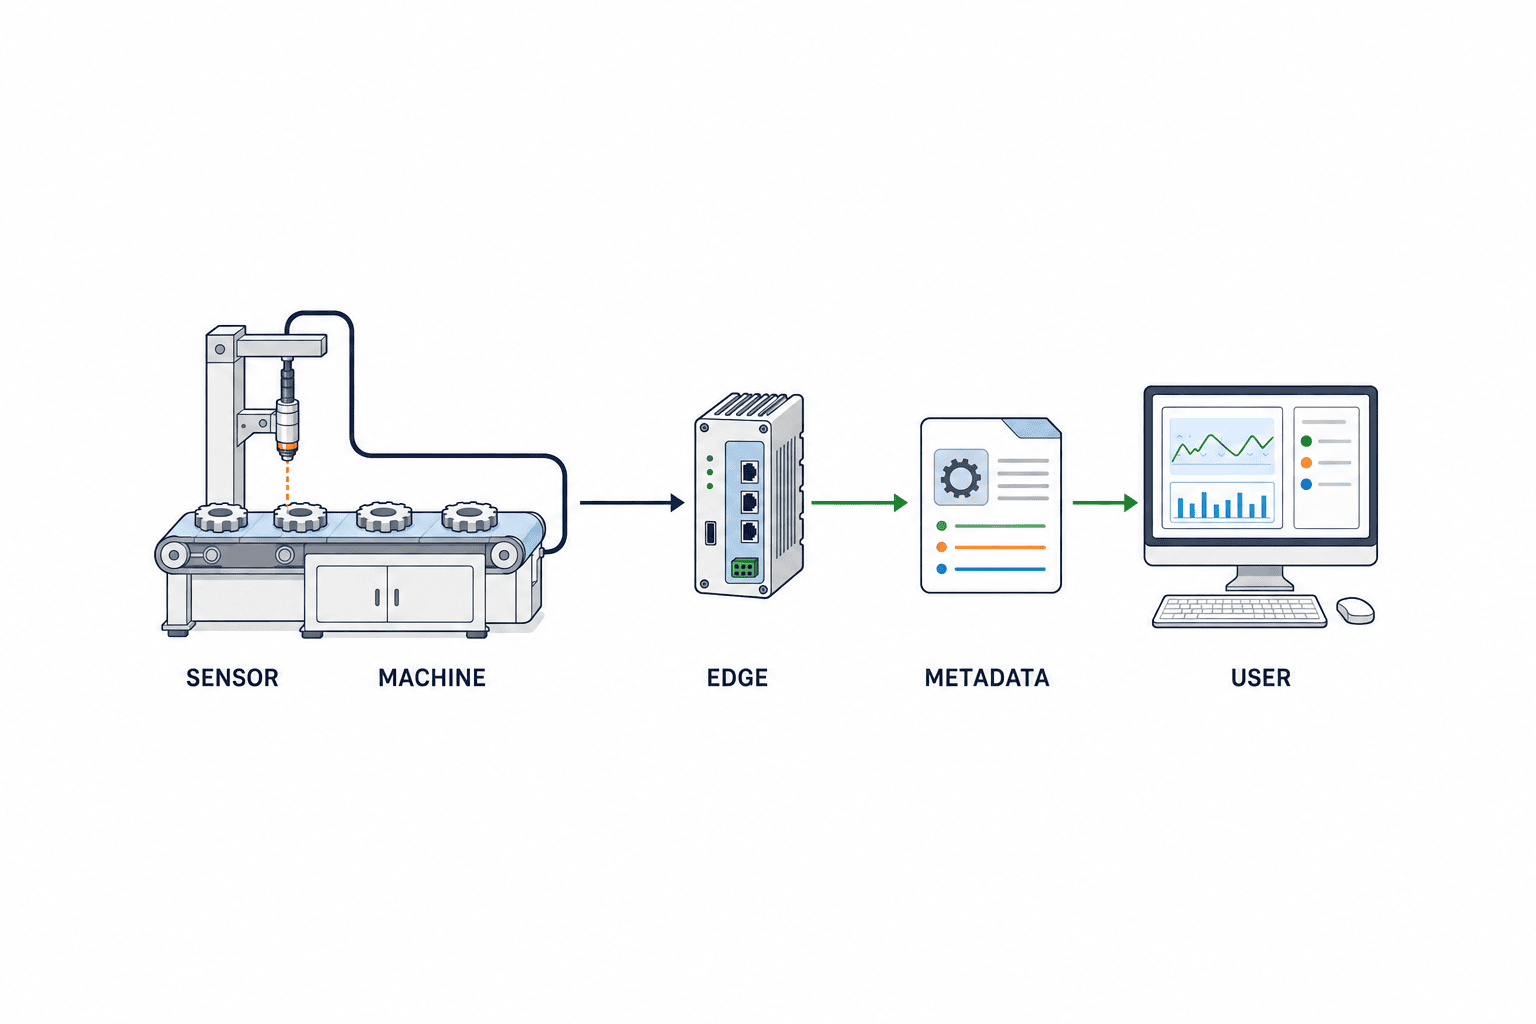
直接アクセスは、ユーザーが製品や近接するエッジから、データ保有者への個別申請を介さず取得できる構成です。現場内での高頻度分析やデータ主権に向きますが、認証、ネットワーク分離、機械負荷、バージョン互換、退役時の権限削除が必要です。媒介アクセスは、データ保有者のポータルやサービスを通して取得する構成です。集中管理しやすい一方、申請手順、応答、障害、利用地域、ベンダーロックインがボトルネックになります。
| 設計観点 | 直接アクセス | データ保有者経由 | RFPで決めること |
|---|---|---|---|
| 主な経路 | 機内/エッジの取得口 | クラウド、ポータル、要求処理 | データ項目ごとの正本経路 |
| 長所 | 低遅延、現場統合、継続取得 | 集中権限、更新、広域共有 | 顧客の用途と責任を優先 |
| リスク | OT負荷、不正接続、版差 | 停止、申請摩擦、囲い込み | 代替経路と障害時手順 |
| 認証 | 装置・ユーザー・アプリ | テナント・ユーザー・受領者 | 発行、更新、失効、監査 |
| メタデータ | スキーマと一緒に提供 | カタログと応答に同梱 | バージョン、単位、時刻、品質 |
| 試験 | 負荷、切断、権限、更新 | 申請、第三者共有、停止 | FAT/SATの期待結果 |
メタデータは後回しにできません。値が「38.4」でも、温度か振動か、摂氏か華氏か、測定時刻か送信時刻か、校正後か、欠損補完済みかが不明なら再利用できません。データセット内容、利用制約、ライセンス、収集方法、品質・不確かさ、形式・語彙、アクセス手段を機械可読な定義と人が読める説明の両方で用意します。
OTネットワークへの組み込みでは、相互運用性とセキュリティ証拠を別々に管理します。インターフェース比較の考え方はタイ産業IoT相互運用性とTIS 30162を、IoT製品のセキュリティ証拠の整理はETSI EN 303 645対応ガイドを参照してください。いずれもEUデータ法の代替証明ではありませんが、データ経路を試験可能にするうえで役立ちます。
産業IoTデータ契約とRFPの責任分界
システム構成だけ整っても、誰が誰の要求に応じるかが契約に無ければ運用は止まります。欧州委員会は実装支援のため、データ保有者―ユーザー、ユーザー―データ受領者、データ保有者―データ受領者という関係の非拘束的モデル契約条項を公表しています。これは任意に調整する材料であり、認証書でも法務レビューの代替でもありません。
RFPには「EU Data Act対応」と一行書くのではなく、次の責任マトリクスを入れます。
| 成果物/活動 | 機械OEM | IoT/クラウド提供者 | EU販売・サービス | 工場ユーザー | 第三者受領者 |
|---|---|---|---|---|---|
| 型式・市場投入判定 | R | C | A | I | I |
| データ台帳・メタデータ | A/R | R | C | C | I |
| アクセス方式・認証 | R | A/R | C | C | I |
| 事前開示 | C | C | A/R | I | I |
| ユーザー確認・第三者指定 | I | R | A | R | C |
| 営業秘密保護策 | A/R | R | C | C | C |
| FAT/SAT証拠 | A | R | C | R | I |
| 障害・削除・契約終了 | R | A/R | R | R | R |
Aは最終説明責任、Rは実行責任、Cは協議、Iは通知の例です。この例ではOEMが統合したFAT/SAT証拠全体のA、工場ユーザーは現地SATの実行・記録を担うRです。実際の取引では主体を置き換えます。特にサブスクリプション終了、機械の中古売却、リース返却、ユーザー変更、クラウド事業者変更の際に、トークン失効、データ返却、保持、削除、監査ログをどう扱うかを先に決めます。
データ受領者への共有では、ユーザーが選ぶ第三者へのデータ移送を実装します。誰でも無制限に接続できる設計ではなく、ユーザーの権限確認、受領者の識別、対象データと期間の指定、目的・利用条件、失効、記録を一つのフローにします。データ保有者が独自サービスの競争上の不利益を心配する場合も、規則が認める保護策と契約条件を具体化し、単なる「競合だから拒否」という運用にしないことが重要です。
営業秘密、サイバーセキュリティ、安全、GDPRのガードレール
データアクセスを増やすことと、保護を外すことは同義ではありません。営業秘密を含む項目には、機密指定、目的制限、アクセス者制限、NDA、セキュアな処理環境、ダウンロード抑制、監査など、比例的な対策を組み合わせます。欧州委員会の説明が示すように、営業秘密というラベルだけで包括的に提供を拒むことはできません。より厳しい要件に基づく深刻な経済的損害の可能性を評価し、法が求める手続に従う必要があります。
セキュリティ上の制限も一般免除ではありません。EU法または加盟国法に定めるセキュリティ要件と、健康・安全・セキュリティへの重大な悪影響という条件を具体的に評価し、拒否や制限に伴う通知義務も確認します。「OTだから出せない」という一文では不十分です。
| リスク | 禁止したい安易な対応 | 実務的ガードレール | 承認者 |
|---|---|---|---|
| 営業秘密 | 全データを秘密扱いして拒否 | 項目別根拠、最小開示、NDA、環境制限、記録 | 法務+事業責任者 |
| 機械安全 | アクセス機能を停止 | 読取専用分離、制御系とデータ系の境界、負荷試験 | 安全責任者 |
| サイバー | 固定共通パスワード | 個別ID、最小権限、失効、監査、更新 | 製品セキュリティ責任者 |
| 個人データ | すべて製品データとして共有 | 法的根拠、目的制限、最小化、仮名化、権利対応 | DPO/プライバシー担当 |
| 可用性 | 無制限リアルタイム出力 | 容量設計、優先度、レート制御、障害時代替 | 製品・運用責任者 |
個人データが混在する場合、EUデータ法がアクセス経路を議論するからといってGDPR上の法的根拠が自動的に生まれるわけではありません。オペレーターIDや映像を外部保全会社へ渡す場合、目的、必要性、最小化、保持、越境移転、データ主体への情報提供を別途評価します。法務、DPO、製品セキュリティ、安全責任者が同じデータ台帳を見て承認する流れが必要です。
FAT/SAT:画面デモではなくデータ経路を故障させて試す
FATでは、通常取得だけでなく、権限違い、切断、時刻ずれ、スキーマ変更、欠損、第三者共有、契約終了を試します。SATでは実ネットワーク、実ユーザー、実際のデータ受領者候補、工場のセキュリティポリシーで再確認します。CSVが一度ダウンロードできたというデモは、継続的なアクセスの受入証拠になりません。
| 試験ID | 試験条件 | 期待結果 | 残す証拠 | 不合格時のゲート |
|---|---|---|---|---|
| DA-01 | 正規ユーザーが対象データを取得 | 合意形式・範囲・メタデータで取得 | 出力、辞書、時刻、操作ログ | 修正後再試験 |
| DA-02 | 権限のない主体が要求 | 拒否し、理由と監査記録を残す | 認証ログ、画面、通知 | セキュリティ停止 |
| DA-03 | ユーザー指定の第三者へ共有 | 指定範囲・期間のみ共有 | 同意、トークン、受領記録 | 条件付きリリース |
| DA-04 | ネットワーク切断・再接続 | データ損失・重複の扱いが仕様通り | 障害ログ、再送結果 | 復旧設計を再作業 |
| DA-05 | スキーマ/ファーム更新 | 版管理と互換・変更通知が機能 | 旧新版比較、通知 | 変更管理停止 |
| DA-06 | 時刻ずれ・欠損・異常値 | 品質フラグと不確かさを表現 | 元データ、変換記録 | データ品質再作業 |
| DA-07 | 契約終了・機械譲渡 | 権限失効、返却・保持・削除を実行 | 失効ログ、削除証明 | 出荷停止 |
| DA-08 | 高負荷時のアクセス | 制御・安全を損なわず合意QoSを維持 | 負荷、PLC、通信ログ | 安全レビューへ戻す |
試験にはデータの「意味」を含めます。単位、タイムゾーン、時計同期、品質フラグ、アラームコード、校正状態、機械型式、ファームウェア版が欠けると、ユーザーや第三者は誤った保全判断をする恐れがあります。また、データアクセスが制御周期や安全機能に影響しないことを負荷・故障注入で示します。
FAT/SATの契約上の合否は、合格、条件付き合格、再試験、停止を分けます。軽微な表示ずれと、他テナントのデータが見える権限逸脱を同じ扱いにしてはいけません。重大な安全・個人データ・権限分離の不具合は出荷または稼働開始を止め、経営承認で例外化しないルールが必要です。
90日準備計画:法定猶予ではなく、対象モデルを出荷判定へ運ぶ
以下の90日はTOMAS TECHのプロジェクト設計案であり、EU Data Actが認める法定猶予期間ではありません。目的は全製品を一度に「対応済み」と宣言することではなく、EU向けの最初の対象モデルを選び、設計・契約・試験をリリースゲートまで通すことです。
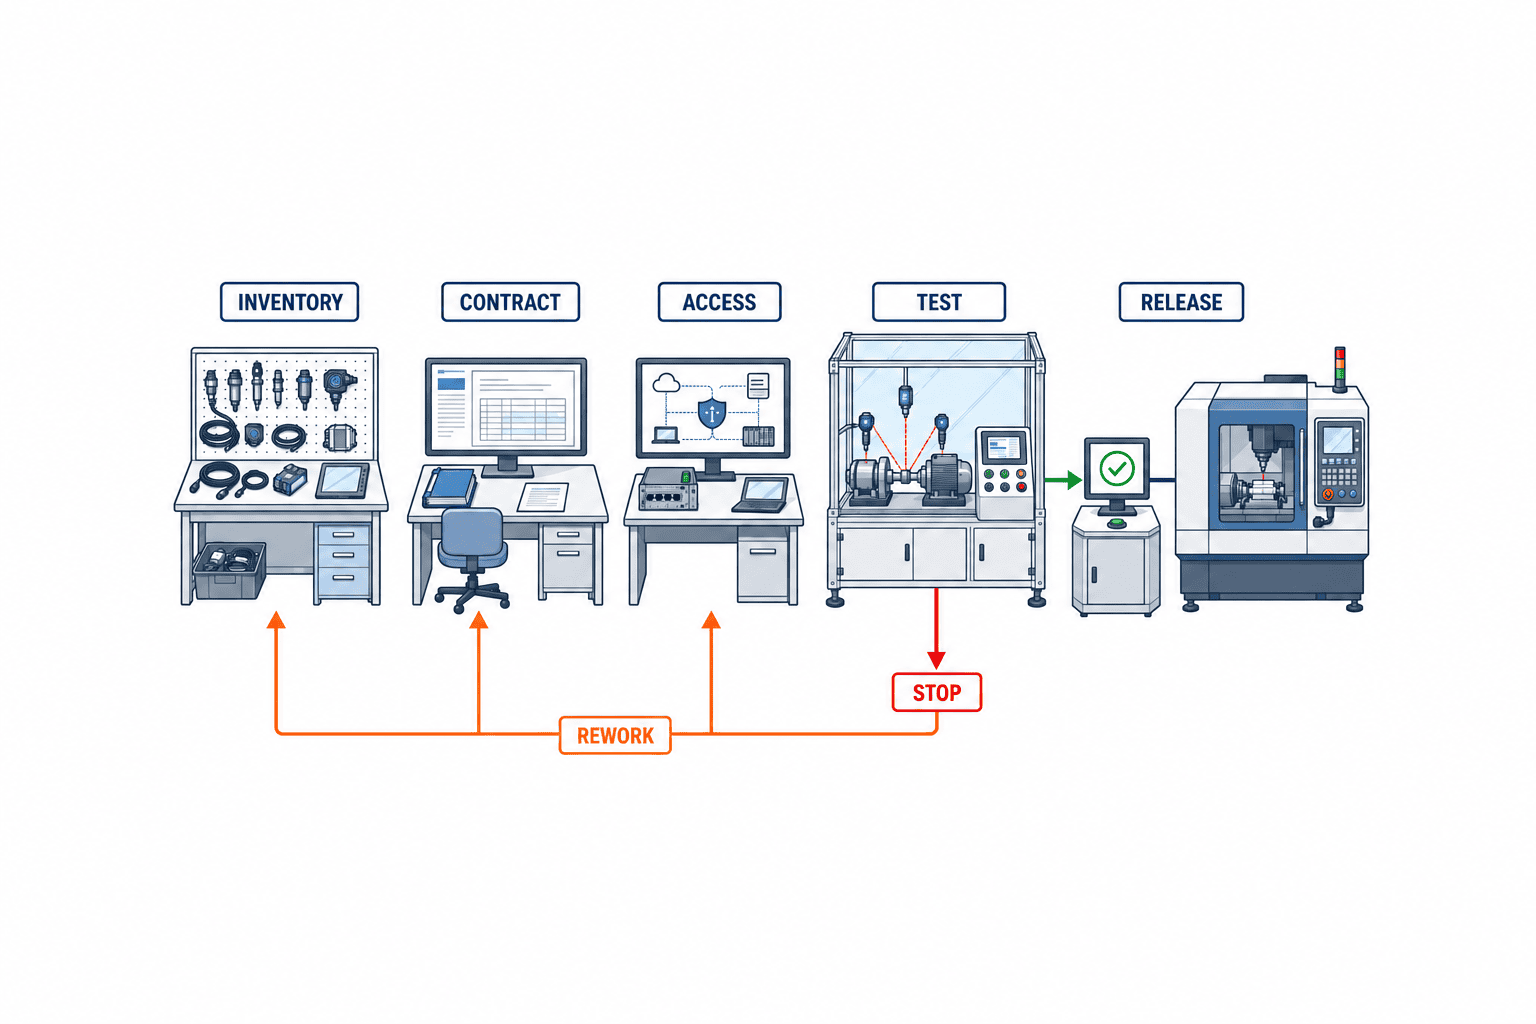
| 期間 | 主な作業 | 完成条件 | 判断ゲート |
|---|---|---|---|
| 1〜15日 | 対象型式、市場投入、役割、関連サービスを確定 | 適用判定票と責任者が承認済み | 不明ならSTOPしてEU法務確認 |
| 16〜30日 | データ台帳、境界、メタデータ、個人・秘密フラグ | 項目オーナーと根拠が埋まる | 欠落はREWORK |
| 31〜45日 | 直接/媒介アクセス、認証、ログ、第三者共有を設計 | 構成・脅威・権限レビュー合格 | 安全影響ならSTOP |
| 46〜60日 | 事前開示、データ契約、RFP、サポート手順を整備 | 技術と契約の用語・範囲が一致 | 差異はREWORK |
| 61〜75日 | 試作実装、FAT、故障注入、是正 | 重大不具合ゼロ、証拠束が完成 | 条件付き/再試験 |
| 76〜90日 | 実環境SAT、運用教育、リリース審査 | オーナー署名、残課題期限、版固定 | RELEASE/STOP |
日程を守るためのコツは、データ台帳の完成を待ってAPI開発を始めるのではなく、対象モデルを絞って一つのデータチェーンを縦に完成させることです。たとえば、振動センサーからエッジ、メタデータ、ユーザー認証、第三者共有、監査ログまでを一貫して通し、その型を温度やサイクルデータへ展開します。
リリース審査では、少なくとも次を確認します。
- INVENTORY:対象データと除外候補に根拠があり、データオーナーがいる。
- CONTRACT:事前開示、利用、共有、保持、終了条件が実装と一致する。
- ACCESS:ユーザーと指定受領者が、安全で簡単な経路を利用できる。
- TEST:正常系・異常系・権限・変更・終了がFAT/SATで再現される。
- RELEASE:重大な安全、セキュリティ、個人データ、役割の未決がない。
発注者向けRFPチェックリスト
機械購入者は「Data Act compliant」という自己宣言を採点項目にせず、比較可能な回答を要求します。以下をデータアクセス別紙として発行すれば、ベンダー間の差が見えます。
- 対象となる製品・関連サービス、想定市場投入日、ユーザー・データ保有者候補
- データ項目、形式、量、頻度、保存、保持、メタデータ、加工段階の一覧
- 生・前処理・派生、個人データ、営業秘密の分類根拠
- 直接アクセスと媒介アクセスのデータ項目別選択、その理由
- 認証、認可、第三者指定、失効、監査、契約終了のフロー
- 事前開示文、データ利用合意、共有条件、サポート・障害手順
- 安全、サイバー、プライバシー、営業秘密の保護策と例外承認者
- FAT/SATケース、試験データ、合否基準、是正期限、引渡し証拠
- スキーマ・ファーム・クラウド変更時の通知、互換、再試験ルール
- サブベンダーやクラウド事業者が変わる場合の責任継承
価格比較では、初期開発費だけでなく、データ辞書の維持、ユーザー確認、第三者共有、問い合わせ処理、監査ログ、スキーマ版管理、契約終了対応の運用費も見積もります。無料提供が求められるユーザーアクセスの範囲と、追加の分析・保全サービスの価値を混同しない料金設計が必要です。
よくある質問
EUデータ法の産業機械対応とは何をすることですか?
対象製品と役割を判定し、アクセス対象候補の製品・サービスデータとメタデータを台帳化し、ユーザーが容易・安全に取得または第三者へ共有できる経路を設計します。事前開示、利用・共有契約、営業秘密・安全・GDPRの保護策、FAT/SAT証拠までを一致させることが実務上の中心です。
2026年9月12日に既設機をすべて改造する必要がありますか?
そのような一律の主張はできません。第50条の対象となる第3条1項の設計義務は、2026年9月12日より後にEU市場へ投入される接続製品および関連サービスに適用されます。既設機、更新品、在庫、改造品の扱いは具体的事実により異なるため、EU法務と確認してください。
Data Act対応にAPIは必須ですか?
いいえ。APIは実装例であり法定必須技術ではありません。法令はデータと関連メタデータを容易、安全、無料で、包括的・構造化・一般に使用される機械可読形式で利用可能にするという成果を求めます。技術的に可能で関連性がある場合の直接アクセスも考慮します。API、バルク出力、ローカル取得などを用途に応じて選びます。
90日以内なら出荷してよいという猶予がありますか?
ありません。本稿の90日計画はTOMAS TECHの準備プロジェクト案で、法定猶予ではありません。期限に合わせて対象モデルを設計・契約・試験のリリース判定へ進める管理枠です。
営業秘密やサイバーリスクがあれば共有を拒否できますか?
単に「秘密」「セキュリティ」とラベルを付けるだけでは、包括的な拒否理由にはなりません。規則上の条件、具体的リスク、比例的な保護策、通知や記録を個別に検討します。深刻な経済的損害、安全・セキュリティへの重大な悪影響を理由とする制限は要件が厳しいため、EU法務と所管当局への確認が必要です。
小規模企業なら自動的に対象外ですか?
自動的に結論づけないでください。欧州委員会FAQは実装上の参考になりますが、法令そのものではありません。規則第7条のChapter II適用除外は、非該当の関連企業・パートナー企業がないことなどに加え、当該micro/small企業自身が他社から接続製品の製造・設計または関連サービスの提供を受託していないことが条件です。これは当該企業が自ら外部委託する場合とは逆向きの関係です。企業規模と取引構造をEU法務に確認してください。
まとめ:輸出仕様書に「データ引渡し」を組み込む
EU Data Actへの産業機械対応は、輸出直前に法務部がチェックリストへ印を付ける仕事ではありません。対象型式と役割の判定、データ境界、メタデータ、アクセス経路、認証、第三者共有、営業秘密・安全・個人データの保護、契約、FAT/SATを、製品リリースの同じゲートで管理する仕事です。
第一歩は、EU向け最初の対象モデルを一つ選び、センサーからユーザーまでのデータチェーンを図示することです。その図に、データ台帳、契約条項、認証フロー、試験IDを紐づければ、「APIがあります」から「誰が、何を、どの条件で、実際に使えるか」へ会話を変えられます。
TOMAS TECHでは、タイ拠点の機械メーカー・工場向けに、対象判定ワークショップ、データ台帳、アクセス構成、RFP別紙、FAT/SAT設計を一体で整理できます。正式な法的判断はEUの専門家と連携しつつ、構想・見積段階から技術要件を具体化したい場合は、お問い合わせフォームからご相談ください。
法的注意:本稿は技術・調達計画の一般情報であり、法的助言ではありません。最終的な適用範囲、役割分担、GDPR、営業秘密、安全・セキュリティ、契約判断は、具体的事実に基づきEUの資格ある法律専門家および必要に応じて所管当局へ確認してください。
参考情報(一次資料)
- Regulation (EU) 2023/2854(EU Data Act)公式本文 — 第1条、第3条、第4条、第50条を確認。
- European Commission: Data Act explained — 接続製品、データ範囲、ユーザー・データ保有者、第三者共有、営業秘密の説明。
- European Commission: Data Act FAQ v1.4(2026年1月22日) — 役割、範囲、直接/媒介アクセス、SME論点の実装ガイダンス。法令ではない点に注意。
- European Commission: Non-binding Model Contractual Terms — データ保有者、ユーザー、データ受領者間の任意モデル条項。
- European Commission: EU Data Act gives users control over data from connected devices — 2025年9月12日の適用開始と産業機械ユーザーの説明。
- Interoperable Europe: Rolling Plan for ICT Standardisation 2026 — Data interoperability — データセット説明、形式、語彙、品質、アクセス手段の実装文脈。


