


産業用ファイアウォールの選定では、カタログの最大スループットやポート数だけを比べても、工場で使える機種は決まりません。PLCとHMIの通信を止めず、守るべき工程を分け、障害時の動作まで決める必要があります。本記事はタイ・東南アジアの工場で設備更新やOTネットワーク分離を進める担当者に向け、要件定義、製品比較、RFP、FAT、SATまでを一つの判断手順にまとめます。
まず結論:機器ではなく通信経路と停止条件から選ぶ
購入前に確定すべきものは、①保護する設備と境界、②境界を越えて許可する通信、③故障時に止めてよいもの・止めてはならないもの、④ログを誰が見るか、⑤現地試験で何を合格とするか、の五つです。これが曖昧なまま「工業用」「IEC 62443対応」という表示だけで発注すると、設置後に常時許可の広いルールを入れたり、通信が切れるため機能を無効化したりしがちです。ファイアウォールは設置するだけでは分離になりません。許可通信の表と変更手順が運用の本体です。
NIST SP 800-82 Rev.3は、OTのセキュリティを性能、信頼性、安全性の要件と一緒に扱うよう示しています。ISA/IEC 62443-3-2は、対象システムの境界を定め、リスクを評価し、ゾーンとコンジットに分ける設計手順を示します。CISAも、ITとOTの間だけでなく、機能に応じたOT内部の分離と境界での監視を推奨しています。ここから実務上いえるのは、最初に「どの通信を通すか」を描き、その条件に合う製品を後で比較する、という順序です。規格に沿った設計と、特定機種の適合認証は別の話として確認してください。
工場OTファイアウォールを置く場所を決める
IT/OT境界だけで足りない場合
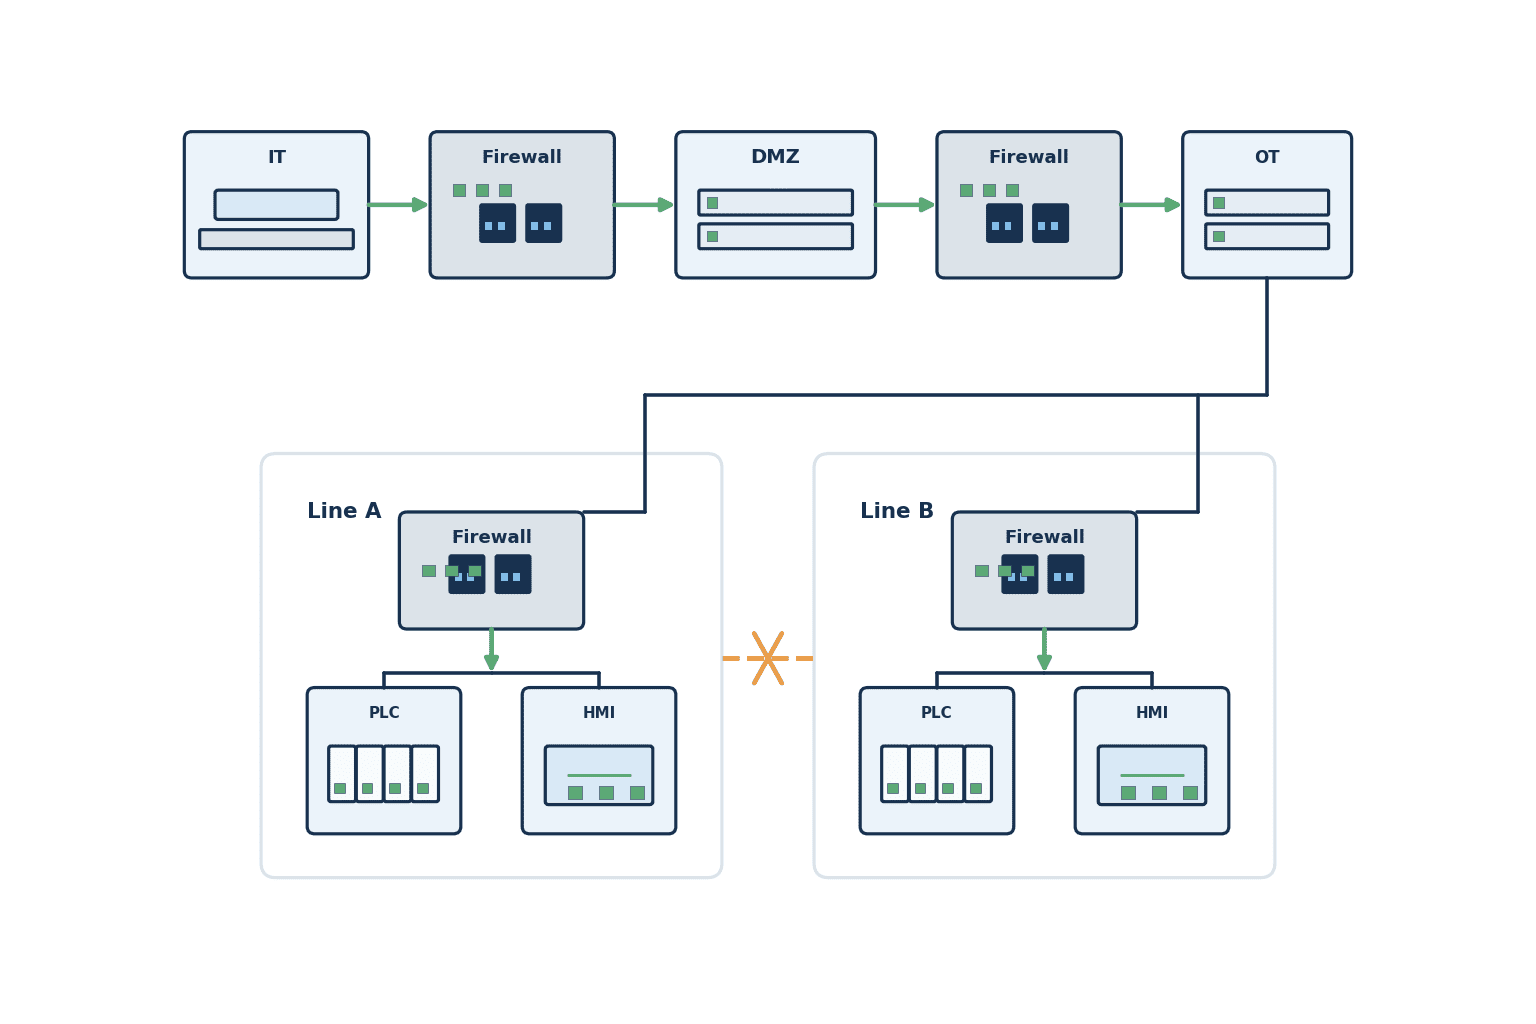
典型的な構成は、企業IT、DMZ、工場OT、ラインまたはセル、制御盤内のPLC・HMIという層です。ERPやクラウドに設備データを送る場合、ヒストリアン、ゲートウェイ、リモート保守端末をどの層に置くかで、必要な通信経路が変わります。CISAの分離資料は、ITとOTの境界にDMZとファイアウォールを置き、必要な通信だけを通す考え方を示しています。ただし、IT/OT境界の一台だけでは、同じOTネットワーク内にあるライン同士や保守端末からPLCへの横移動は制御できません。
セル単位の分離が必要かは、事故が隣のラインに波及したときの影響、設備メーカーの遠隔接続方法、共用サーバーの位置、設備更新の頻度で判断します。たとえば複数のラインが同じHMIサーバーを使うなら、機械的にラインごとに遮断すると操業を止めます。一方、独立した包装ライン同士のPLC通信が不要なら、経路を分ける候補になります。物理的な配線と論理的なVLANを区別し、VLAN間を別装置で自由にルーティングしていないかまで確認してください。
ゾーン/コンジット図を製品比較の共通資料にする
「ゾーン」は似たセキュリティ要件を持つ機器群、「コンジット」はゾーン間通信のまとまりです。図には少なくとも、端末名、IPまたはサブネット、スイッチ、ゲートウェイ、通信方向、管理経路、外部接続、予備経路を記入します。安全計装や非常停止系がネットワークに接続される場合は、通常制御と同じルールに埋もれさせず、設備ベンダーと安全担当が境界と許容影響を明示します。ファイアウォールの配置候補は、すべての必要な通信が通過する場所か、迂回経路がないか、保守時に安全に切り戻せるかで絞ります。
図に「PLC→HMI」とだけ書くのでは不十分です。実際にはHMIからPLCへ読取要求が出て、PLCが応答することがあります。上位のMESがPLCに直接接続するのか、ヒストリアンから取得するのかでもルールは変わります。パケットの発信元と応答を区別し、アプリケーションの目的、許可時間帯、運用責任者まで通信台帳に残すと、見積の比較条件が揃います。
PLCネットワークセグメンテーションの通信台帳
許可リストは現場観測から作る
既存設備では、配線図や設定台帳だけで通信を把握しきれません。まず設備メーカーの通信仕様を集め、スイッチのミラーポートや既存監視から受動的に通信を観測します。生産、段取り替え、立ち上げ、バッチ終了、保守、バックアップなど複数の運転状態を含めます。通常時だけで台帳を作ると、年に数回のレシピ転送やライセンス確認を落とします。能動スキャンを使う場合は、制御機器への影響を設備メーカーと確認してから試験環境で始めてください。
通信台帳には「送信元/宛先」「方向」「プロトコルとポート」「目的」「発生条件」「最大許容遅延」「停止時の影響」「担当者」を入れます。さらに名前解決、時刻同期、認証、ログ転送、監視、ファーム更新を別行にします。これらの管理通信を忘れると、本番導入直後は動いても、翌日の保守や障害復旧時に支障が出ます。IPアドレス固定とDHCPの混在、マルチキャストやブロードキャストの使用、冗長切替時の通信も記録します。
| 確認する通信 | 台帳に記す具体例 | 抜けた場合の影響 |
|---|---|---|
| HMIとPLC | 発信方向、読取・書込、必要なポート | 画面更新や操作が止まる |
| PLCとPLC | 同期、インターロック、周期 | 連動制御が崩れる |
| MES・ヒストリアン | 収集元、保存先、バッファ | トレーサビリティ欠落 |
| 保守端末 | 利用者、時間帯、承認、接続先 | 無制限の保守経路が残る |
| 管理サービス | DNS、NTP、認証、syslog | 障害調査や証跡に支障 |
デフォルト拒否と例外の寿命
ルールの基本は、最後に明示的な拒否を置き、必要な通信だけ許可することです。CISAの防御多層化資料も、明示的に許されない通信は拒否し、any-to-anyを最終ルールにしない考え方を示しています。ただし既設ラインで初日から全通信を止めると、生産影響の方が大きくなります。観測期間、暫定ルール、段階的な絞り込み、監視、切り戻し条件を変更票に書いてから切り替えます。
設備メーカーの一時保守は、常設の広い許可ルールではなく、担当者、対象機器、作業窓、承認番号、有効期限を結び付けた例外にします。許可ルールには所有者とレビュー日を付けます。保守が終わった例外を閉じる人まで決めないと、許可リストは時間とともに増えるだけになります。複数ベンダーが同じPLCに接続する場合は、共有IDや共有VPNを避け、接続先を個別に監査できる設計を検討します。
産業用ファイアウォール比較で見る7項目
1. ブリッジ、ルーティング、NATの適合
既設ラインのIPを変えずに挿入したいならブリッジ動作が候補ですが、「透明」でもすべてのL2通信が無条件に通るとは限りません。ルーティング型は境界が明確になる一方、ゲートウェイ変更、静的経路、戻り経路の設計が必要です。装置メーカーが同じ固定アドレス帯を複数機械で使う場合はNATが役立つことがありますが、送信元を変換するとログと資産台帳の突合が難しくなり、アプリケーション内にIPアドレスを埋め込む通信や一部の検出通信に影響する可能性があります。
比較表には「NATあり」という一語ではなく、静的1対1、ポート変換、双方向、同一サブネットの扱い、VPNとの組み合わせ、ルール適用順序、ログに記録される変換前後のアドレスを書きます。Siemensの産業用製品資料にも、ブリッジ/ルーテッドモードやNAT/NAPTを持つ機種が示されていますが、機能の範囲は製品・ファームウェアで異なります。現行マニュアルとサンプル設定で確認してください。
2. 通信性能は実ルールと実トラフィックで測る
カタログ上のスループットは、パケット長、暗号化、検査機能、ログ量、同時セッション数によって実環境で変わります。周期通信では平均帯域だけでなく、遅延、ジッタ、ピーク、再送の増加を確認します。映像、バックアップ、データ収集が同じ境界を通るなら、通常操業だけでなく最大負荷を想定します。暗号化トンネルの終端や産業プロトコルの深い検査を予定する場合は、対象機能を有効にした状態でベンダーに性能値と試験条件を出してもらいます。
見積条件の例は「代表的なルール数、ログ出力、VPN接続数を有効にした状態で、周期通信の遅延とパケット損失を測る」です。許容値は工程と設備メーカーの仕様から決めます。一般的な閾値を一律に当てはめないでください。機器の能力が足りない場合、より高価なモデルを選ぶだけでなく、そもそもその高速制御トラフィックを境界に通すべきか配置から見直します。
3. 産業プロトコルの可視性と検査範囲
「Modbus対応」「PROFINET対応」などの表現には、単なるポート通過、プロトコル識別、コマンド単位の制御、異常検知など異なる意味があります。対応表をもらい、実際のPLC、ファームウェア、通信モードで何が見えるのか、暗号化時に何が見えなくなるのかを確認します。検査を厳しくすると正常通信を誤って遮断する場合もあります。最初は観測、次に警告、最後に遮断という段階を踏み、工程別に合格条件を決めると安全です。
4. 冗長化と故障時動作
二重化電源、冗長機、経路切替、状態同期、バイパスは別の機能です。製品の一つの表記だけで可用性が保証されるわけではありません。Siemensは一部製品でVRRPとファイアウォール状態同期を説明しています。一方、Palo Alto Networksのfail-open説明では、対応ポートの電源障害時にトラフィックがポリシーを通らず流れること、ソフトウェア再起動などでは同じ動作にならないことが明記されています。これは「通信継続」と「境界保護」の交換条件です。安全上どちらを優先するかは工程ごとに決めます。
障害シナリオを、電源断、ポート断、片系故障、設定配布失敗、ファーム更新、ログ保管先断、時刻同期断に分けて書きます。各シナリオでPLCとHMIの動作、許可外通信の扱い、アラーム、復旧時間、手動切替の権限を確認します。「fail-safe」という言葉はメーカー間で意味が違うため、RFPでは曖昧な表現を避け、故障時にパケットを通すか遮断するかを具体的に問います。

5. ログ、時刻、アラートの運用
導入直後のdenyログは、必要な通信の見落としを見つける材料です。しかし全パケットを無制限に記録すると、機器の保存容量や分析側の処理量を超えます。許可と拒否、管理者操作、設定変更、VPN接続、障害、冗長切替について、どれをどの粒度で残すかを決めます。NTPなどで時刻を合わせ、設備番号・ゾーン名・変換前後のIPが追える形にします。syslog転送、暗号化、保管先停止時の挙動、保持期間は情報システム部門と現場の双方で合意します。
アラートは「出たら誰が何分以内に見るか」が決まって初めて機能します。夜間の生産停止につながるイベント、保守時間帯の正当な変更、単なるスキャン検知を分け、通知先と一次対応を定義します。ログをSOCに送る場合も、OT特有の定期通信や停止できない工程を説明し、IT側の一律自動遮断が制御に影響しないようにします。
6. 保守寿命と現地サポート
価格だけでなく、ファームウェアのサポート期間、脆弱性通知、修正提供、予備機の調達、設定バックアップ形式、ライセンス更新、現地交換時間を比べます。製造装置の寿命はIT機器より長い場合があり、ファイアウォールの販売終了が先に来ることもあります。購入時の仕様書に、EOS/EOLの通知方法、後継機への設定移行、サポート窓口の言語と対応時間を含めます。
タイ工場では、本社IT、現地保全、設備メーカー、ネットワーク施工会社の責任分界を明確にします。誰がポリシーを承認し、誰が停止窓を確保し、誰が障害時に現場へ行くかが曖昧だと、緊急時に広い一時許可を恒久化しがちです。利用者マニュアルと復旧手順は現地担当者が読める言語で残します。
7. 総費用と拡張性
機器代に加え、設計、配線、ラック、電源、光モジュール、ライセンス、管理サーバー、ログ保管、予備機、FAT/SAT、教育、定期レビューの費用を見積もります。二重化が必要な場合は本体だけでなく、スイッチや電源も単一障害点になっていないか確認します。将来のライン増設を想定するなら、ポート数やルール数の余裕だけでなく、ゾーンの追加と運用者のレビュー負荷が増えることも考慮します。
工場OTファイアウォール導入のRFPに書くこと
代表的な三つの設置案を比較する
第一案はITとOTの間にDMZを置き、その出入口をファイアウォールで管理する方法です。企業ネットワークから設備データを参照する用途には分かりやすい構成ですが、OT内部のライン間通信は別途考える必要があります。第二案はラインまたはセルの入口に小型の装置を置く方法です。設備メーカーの保守経路やPLCへの到達範囲を細かく制御できますが、機器の台数とポリシー管理の手間が増えます。第三案は既存のネットワーク分離と組み合わせ、重要な通信の集約点だけを保護する方法です。台数を抑えられる一方、すべての経路が本当に集約点を通るかを配線図と実測で確かめなければなりません。
三案のどれが正解かは設備の構成によります。既設ラインではIPを変えずに挿入できるかが大きな制約になります。新設ラインなら、最初からサブネットとゲートウェイを設計してルーティング型の境界を作る余地があります。複数の機械メーカーが同じアドレス帯で納入する場合、機械単位のNATを検討できますが、保守端末や上位サーバーから見えるIPを一意に管理する必要があります。どの案でも、監視できない迂回経路を残すと期待する分離効果は得られません。見積依頼では一案を決め打ちせず、各案について配線変更、停止時間、機器数、管理負荷、残るリスクを示してもらうと比較しやすくなります。
既設設備で「通信不明」を残さない進め方
古い機械では、設備メーカーの仕様書が更新されず、担当者も異動していることがあります。この場合、推測したポート番号でルールを作って本番へ入れるべきではありません。現場の稼働カレンダーを確認し、製品切替、バッチ終了、週次バックアップ、遠隔保守が一巡するまで受動的に観測します。どうしても確認できない通信には「用途未確定」と印を付け、許可する期間、監視方法、所有者、確認予定日を決めます。永久に広く許可することと、期限付きで安全に調査することは違います。
未確定の通信を調べる際は、送信元IPだけで設備を決めつけません。NATや古い資産台帳で、見えているアドレスと実機が一致しない場合があります。スイッチのポート、MAC、制御盤の配線、設備番号、時刻ごとの操作記録を照合します。複数ラインをまたぐ通信が見つかったら、直ちに遮断する前に、品質データ、共通HMI、インターロック、安全設備のいずれかを確認します。意味が分かった通信は台帳に正式登録し、分からないままの通信はSATの残課題として明示します。
調達後も使える比較表にする
比較表の行は製品の宣伝文句ではなく、現場で確認できる結果にします。「高度なセキュリティ」では合否を判定できません。「指定したPLCとHMIの通信が通り、別ラインからの同じポートへの接続が拒否され、その記録が時刻付きで残る」と書けば、同じ一行をRFP、FAT、SAT、運用手順で使えます。評価欄には、文書で確認、ラボで実測、現場で実測、未確認の区別を付けます。カタログ上の対応だけで「現場で確認済み」としてはいけません。
必要なら候補ごとに「機能があるか」と「当社構成で成立するか」を別の列にします。たとえばNAT機能があっても、必要なプロトコルや重複IPの組み合わせに対応できなければ採用できません。冗長化機能があっても、切替中に許容できない時間だけHMIが止まるなら、その工程には不適合です。ログ転送機能があっても、時刻や変換前後のIPが残らなければ、障害調査には足りない可能性があります。価格の最終比較は、このような必須条件を通過した候補だけで行います。
ベンダーが同じ条件で答えられる形にする
RFPには抽象的な「高セキュリティ」を書くより、対象設備、現行ネットワーク図、通信台帳、予定設置箇所、停止可能時間、必要な冗長方式、保守体制、受入試験を添付します。ネットワーク図は機密情報を含むため、配布範囲と版管理を決めます。ベンダー回答には、標準機能、追加ライセンス、カスタム設定、未対応、代替案を分けてもらうと、価格の安さに隠れた実装差が見えます。
最低限、次の質問を具体的に記載します。①候補構成で必要な通信がすべて通るか。②ブリッジ/ルーティング/NATの制約は何か。③ルール・ログ・VPNを有効にした性能保証または測定条件は何か。④電源断、再起動、冗長切替時に通信とポリシーはどうなるか。⑤設定変更の承認、差分、ロールバックをどう残すか。⑥ログを既存監視にどう転送するか。⑦FAT/SATで使う試験機材と責任者は誰か。⑧脆弱性通知とパッチ適用時の停止・復旧手順は何か。
点数化は必須条件と加点条件を分ける
候補比較では、必須条件を満たさない機種を価格点で救わないようにします。必須条件の例は、必要ポートと温度範囲、要求する冗長方式、運用ログの転送、現行IP設計との整合、現地サポートです。加点条件は、ルールの可視化、バックアップ自動化、より細かなプロトコル識別など、現場で使う見込みのあるものに絞ります。特定メーカーの機能名をそのまま要件にせず、達成したい結果で表現すると、公平な比較になります。
| 評価区分 | 書くべき要求 | 提出を求める証拠 |
|---|---|---|
| 必須 | 指定通信を許可し、それ以外を拒否 | ルール案と通信台帳の対応表 |
| 必須 | 指定故障で工程の許容動作を満たす | 障害試験の手順と結果 |
| 必須 | 既存IPと必要なNATを扱う | 構成図と変換表 |
| 加点 | 設定差分・承認履歴を追える | 操作画面とサンプルログ |
| 加点 | 複数ラインへテンプレート展開できる | 変更管理の実演 |
RFPからFATへ引き継ぐ試験ケースの作り方
RFPの要求は、回答書に「対応」と書かれただけでは検証できません。一つの要求につき、試験前提、操作、観測点、合格基準、証拠の五つを紐づけます。例えば「保守端末からPLCへの接続を時間制限する」なら、承認された保守端末で指定時刻に接続できること、承認のない端末では接続できないこと、時刻外では拒否されること、両方のイベントがログに残ることを確認します。このとき利用者の認証が別のVPN装置で行われるなら、ファイアウォール単体の試験結果に含めず、システム全体の試験に移します。どの製品の責任範囲かを明確にするためです。
通信台帳の各行には試験番号を付けます。正常系だけでなく、通信の宛先を一つ変えた場合、未承認ポートを使った場合、許可時間外に接続した場合も試します。ログには試験番号と照合できる時刻を記録します。試験機が本番PLCと異なる場合は、代替した理由と残る不確実性を書き、SATで実機確認する項目に移します。ベンダー独自の検査機能を使うなら、誤検知が出たときの例外設定が許可リストを広げすぎないかも評価します。
変更管理まで見積に含める
導入後、ライン増設、PLC交換、保守業者の変更、MESの更新は必ず発生します。そのたびに誰が申請し、設備担当がどの通信を必要と説明し、セキュリティ担当がどう承認し、設定者がどの窓で反映するかを決めておきます。設定の差分を保存し、変更前の構成に戻せることをFATで試します。緊急変更は作業後の追認期限を設け、恒久ルールとして残す前に通信台帳と図を更新します。こうした運用を委託するなら、月額監視だけでなく、ポリシー変更の対応件数、緊急時の連絡、夜間作業、設定バックアップの所有権を契約条件に入れます。
保守画面が使いやすくても、担当者が退職した後に設定を読み解けなければ運用は続きません。ゾーン、設備番号、目的、承認者をルール名や説明欄に残し、ベンダー固有のエクスポートファイルに加えて人が読めるルール一覧を納品してもらいます。予備機に設定を復元できること、異なるファームウェア版への移行条件、ライセンス切れ時の動作も確認しておくと、数年後の障害復旧で慌てずに済みます。
FATで机上仕様を実通信で検証する
FAT(工場出荷前試験、またはラボ受入試験)は、本番ラインを止めずに製品と設定の適合を確認する場です。実機PLCとHMIを使えるなら最善ですが、使えない場合はプロトコル、通信方向、周期、負荷を再現する試験装置を用意します。単にpingが通るだけでは合格にしません。HMI表示、操作、アラーム、レシピ転送、ヒストリアン収集、保守接続を用途ごとに測ります。正常通信と、拒否すべき通信の双方を試験表に載せます。
FATで必ず試したいのは、ルールの追加・削除、IP変換、VPNの接続と切断、電源断、片系切替、設定復元、ログ転送先断です。ブリッジ型を選ぶなら、使うVLAN、マルチキャスト、ブロードキャストが通るかを確認します。結果にはパケットキャプチャ、装置ログ、操作時刻、設備の状態を添え、合格・条件付き合格・不合格を明確にします。試験中に広い許可を暫定追加したら、その理由と撤去期限を記録し、SATに持ち越す条件とします。
FATの合否は工程が決める
遅延や復旧時間の許容値は、ファイアウォールの一般論では決められません。PLC周期、設備メーカーの保証条件、品質記録の要件から決めます。たとえばヒストリアンへの送信が数分遅れてもバッファで補える工程と、PLC間のインターロックが瞬時に必要な工程では、同じ評価尺度を使えません。安全機能に影響する可能性がある場合は、サイバー対策担当だけで合否を出さず、安全・設備・製造の責任者が承認します。

SATと切り戻しを導入計画に含める
小さく始める導入順序
複数ラインを同時に切り替えるより、通信が把握できていて停止窓を確保しやすい一つのセルから始めます。最初のセルで通信台帳の不足、ログの読みやすさ、保守手順、障害時の連絡を検証し、次のセルの標準テンプレートに反映します。ただし、試験用セルで通った設定を他ラインへ無条件に複製しないでください。PLCの型式、設備メーカーのリモート接続、品質データの送り先が違えば、許可すべき通信も変わります。
本番切替当日は、作業前の稼働確認、配線変更、限定的な許可ルールの適用、設備操作の確認、拒否ログの点検、運転再開の承認を順序立てます。誰かが「通信しない」と報告したら、直ちに全許可に戻すのではなく、まず時刻、送信元、宛先、ポート、設備状態を記録し、通信台帳との差を確認します。生産継続のため一時的な広いルールが必要な場合でも、担当者、期限、監視方法、正式な切り戻しの条件をセットにします。
観測期間の終了条件を決める
SATで当日確認できるのは工場の運転状態の一部です。週次のバックアップ、月末処理、外部業者の保守、定期校正などがある場合、観測期間を設けてログと現場の報告を突き合わせます。観測期間を単なる日数で終わらせず、対象作業を一度ずつ確認したか、暫定許可が残っていないか、拒否ログの原因を説明できるか、障害時の連絡訓練を済ませたかで終了を判断します。未確認の作業は残課題として責任者と予定日を記載します。
引き渡し時の資料は、物理配線図、IPとNATの対応表、ゾーン/コンジット図、許可リスト、管理者アカウントの保管方法、設定バックアップ、ログ保存先、保守窓口、障害時の切り戻し手順です。パスワードや秘密鍵を記事のような共有文書に貼り付けず、会社の定めた安全な保管先で権限を管理します。図面と実配線が違うと、後の故障調査で保護すべき経路を見落とします。設備の更新時にもこの一式を更新対象にしてください。
SAT(現地受入試験)は、FATで確認した設定が実配線、実負荷、運転条件でも成立するかを確認します。設置前には現行設定、スイッチ構成、ケーブル接続、IP、PLC/HMIの稼働状態をバックアップし、切り戻し責任者と連絡手段を決めます。切替作業には「何分までに復旧しなければ元に戻す」という判断時刻を設定します。暫定的なファイアウォール迂回配線を使うなら、誤接続と放置を防ぐ管理も必要です。
SATでは通常運転だけでなく、段取り替え、品質データ送信、バッチ終了、リモート保守、設備再起動などを観察します。夜間や週末だけ動く処理は当日中に再現できないため、残課題として監視期間と責任者を明記します。設定・ログ・配線の最終版を「誰がいつ何を変更したか」とともに引き渡します。引き渡し後は、denyログを現場とITで共同レビューし、必要な通信の見落としと不要な許可を分けて改善します。
よくある失敗と予防策
一つ目は、IT部門だけでルールを決め、設備メーカーの保守や周期通信を取りこぼすことです。設備・製造・IT・安全の担当者で通信台帳をレビューし、停止条件を合意します。二つ目は、既設機械の重複IPをNATで隠せば全問題が解決すると考えることです。変換で壊れる通信、ログの追跡性、戻り経路をFATで確認します。三つ目は、障害時のバイパスを「安全」と一括りにすることです。通信は継続しても検査が効かない方式があり、工程の安全とネットワーク境界の安全を個別に評価します。
四つ目は、全ポート許可で試運転し、そのまま本番に残すことです。暫定ルールには期限、所有者、削除条件を付けます。五つ目は、導入後のログ監視とファーム更新を費用に入れないことです。担当者と予算がないセキュリティ機器は、時間とともに古い設定のままになります。六つ目は、すべてのラインに同じポリシーを配ることです。共通テンプレートは役立ちますが、PLC型式、製品、保守経路、停止影響の違いを差分として残す必要があります。
関連記事:セキュリティ方針と配線設計をつなぐ
この記事は機器調達と受入判定を扱いました。広いリスク整理や組織体制から始める場合は、タイ工場のOTセキュリティ対策を参照してください。ネットワーク機器、配線、アドレス設計を先に整える場合は、産業用ネットワーク構築の実務が補助になります。両記事を読んでも、個別の許可通信と故障時動作は設備ごとに確認する必要があります。
FAQ:産業用ファイアウォールの選定と導入
工場OTファイアウォール導入はIT/OT境界の一台で十分ですか?
工場の通信経路と波及リスクによります。ITからOTへの入口を守る一台は重要ですが、OT内の複数ラインや保守端末が相互に通信できるなら、セル間にも境界が必要な場合があります。ゾーン/コンジット図と通信台帳を作り、守りたい工程の入口が実際に制御点を通るか確認してください。
産業用ファイアウォール比較で最初に見る仕様は何ですか?
最大スループットより先に、設置方式、既存IPへの影響、必要プロトコル、故障時動作、ログの取り方を確認します。そのうえで、実ルールを有効にした性能、冗長化、現地保守、費用を比べます。カタログの数値は試験条件を揃えて評価します。
PLCネットワークセグメンテーションでNATは必須ですか?
必須ではありません。IPを変えずに異なるゾーンを分けられる場合もあります。重複IPや既存ルーティングの制約があるときにNATを検討しますが、アプリケーション内のアドレス参照、発見通信、ログの対応関係を確認してください。NATの有無を目的にせず、必要な通信と追跡性を満たす構成を選びます。
OTファイアウォールのRFP、FAT、SATはどこまで必要ですか?
規模に応じて簡素化できますが、三つの役割は残します。RFPで要求と合格条件を同じ言葉にし、FATで実通信と故障をラボで試し、SATで現地の配線・負荷・運転を確認します。小規模な導入でも、許可通信表、切り戻し手順、結果の記録は省かない方がよいでしょう。
まとめ:選定表より先に受入条件を完成させる
産業用ファイアウォールは、ブランドや単一の性能値で決める製品ではありません。ゾーンと通信経路を描き、必要な通信を台帳化し、故障時の生産・安全影響を定義してから候補を比較します。RFPには設定と運用の条件を入れ、FATとSATでは正常通信、拒否通信、切替、ログを実際に測ります。導入後も、暫定許可を閉じ、ログと変更履歴をレビューして初めて境界が維持されます。
タイ工場の新ラインや既設設備で、配置候補や通信台帳を整理する段階から相談したい場合は、TOMAS TECHへのお問い合わせをご利用ください。機種を決める前の要件整理やFAT/SAT項目の検討から対応できます。
参考情報
- NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security(OTの性能・信頼性・安全性を踏まえた対策)
- ISA/IEC 62443 Series of Standards, ISA(規格体系と責任分界)
- ANSI/ISA-62443-3-2-2020 目次, ISA(ゾーン、コンジット、リスク評価の手順)
- CISA, Layering Network Security Through Segmentation(IT/OT境界、DMZ、必要通信の制御)
- CISA, Improving Industrial Control System Cybersecurity with Defense-in-Depth Strategies(デフォルト拒否、監視、分離)
- Siemens, SCALANCE S Industrial Security Appliances(機種によるブリッジ、ルーティング、冗長機能の例)
- Palo Alto Networks, Fail Open(対応ポートの故障時バイパスの条件と制約)


