


工場のネットワークを更新するとき、見積書に並ぶのはアクセスポイント、スイッチ、NAS、ネットワークカメラといった機器です。これまで比較していたのは価格と性能と保守条件でした。ここに、もう一列が加わろうとしています。JC-STARの適合ラベルです。JC-STARが製造業の調達現場で難しく見えるのは、「取得すべきか」という問いに引き寄せられてしまうからです。ラベルを取るのは機器を作るベンダー側であり、工場側の実務はそこではありません。本記事では、JC-STARを工場のIT/OT機器調達の判断軸としてどう扱うかを、公開されている一次情報の日付にそって整理します。
JC-STAR、工場のIT/OT機器調達では何が変わるのか
JC-STARについて工場側から寄せられるご相談は、ほとんどが同じ形をしています。「うちも取らないといけないのか」というものです。この問いの立て方そのものが、実務から少しずれています。JC-STARの適合ラベルを申請するのは製品を市場に出すベンダーであって、その機器を買って使う工場ではありません。工場側にとってこの制度は、取得の話ではなく調達の話です。
本記事の主張は次の一点に集約されます。JC-STARは「取るか取らないか」の話ではなく、「工場のIT/OT機器調達で、いつ・どのレベルを選定基準に組み込むか」という調達判断の話である。 判断すべきことは2つしかありません。1つは、これから買う機器の選定基準にJC-STARをいつ入れるか。もう1つは、すでに使っている機器のうち更新時期が近いものを、どの順番で見直すかです。
なぜ今この整理が必要かというと、制度側の日程が具体的に動き始めているからです。★1は2025年3月25日に申請受付が始まり、★2以降は2026年1月から製品類型ごとに順次開始する形で進んでいます。その先陣がネットワークカメラと通信機器で、これらを対象とする★3の適合基準案が2026年6月12日に公開されました。ネットワークカメラも通信機器も、工場が日常的に調達している機器そのものです。
もう一つの変化が調達側から来ています。政府調達では2025年9月にガイドラインが改定され、IoT機器の選定基準にJC-STAR ★1相当が組み込まれたと報じられています。これは「安全な製品を優先して買う」という要求側からの圧力、いわゆるSecure by Demandの考え方が、日本国内の実際の調達文書に落ちた事例です。要求側の基準は、政府から民間へ、そして発注元から取引先へと伝播していく性質があります。
そして選ぶ側にとって重要なのは、選択肢がすでに存在しているかどうかです。IPAが公開している適合ラベル取得製品リストは、2026年8月3日時点で500件以上、100社以上のベンダーが掲載されている状態にあります。掲載されているカテゴリには、ルーターやスイッチ、ゲートウェイといったネットワーク機器、監視カメラ・レコーダー、NAS・ストレージ機器、蓄電システムやPCS関連の製品が含まれます。つまり「JC-STAR取得済みの機器を優先する」という選定基準を書いたときに、候補がゼロで調達が止まる状況ではなくなりつつある、ということです。
本記事は、タイをはじめとする海外拠点を含めて日系製造業のIT/OT機器を調達する立場の方に向けて、この制度を調達判断のフレームに落とし込むことを目的としています。制度そのものの詳しい仕組みは別記事に譲り、ここでは「工場の実務にどう効くか」に集中します。
おさらい|JC-STARとは何か(詳細は制度解説記事へ)
JC-STAR(Japan Cyber-Security Technical Assessment Requirements)は、経済産業省が制度の枠組みを整え、IPA(独立行政法人情報処理推進機構)が運用する、IoT製品のセキュリティ適合性を可視化するラベリング制度です。対象になるのはIPで通信し、インターネットに接続しうる製品で、セキュリティ要件の水準に応じて★1から★4までのレベルが設定されています。★1と★2はベンダーによる自己適合宣言で取得でき、★3と★4は独立した第三者による評価が必要になります。★1が2025年3月25日に申請受付を開始したベースラインで、★2以降は2026年1月から製品類型ごとに順次立ち上がっていく設計です。
各レベルの要件がどう定義されているか、なぜこの制度が生まれたかといった背景については、JC-STARの制度解説記事で整理しています。本記事は制度の中身ではなく、その制度を工場の調達実務にどう落とすかを扱いますので、レベル定義の細部を確認したい方は先にそちらをご覧いただくと読みやすいはずです。
工場が調達するどの機器がJC-STARの対象になりうるか|AP・スイッチ・NAS・ネットワークカメラ・PCS
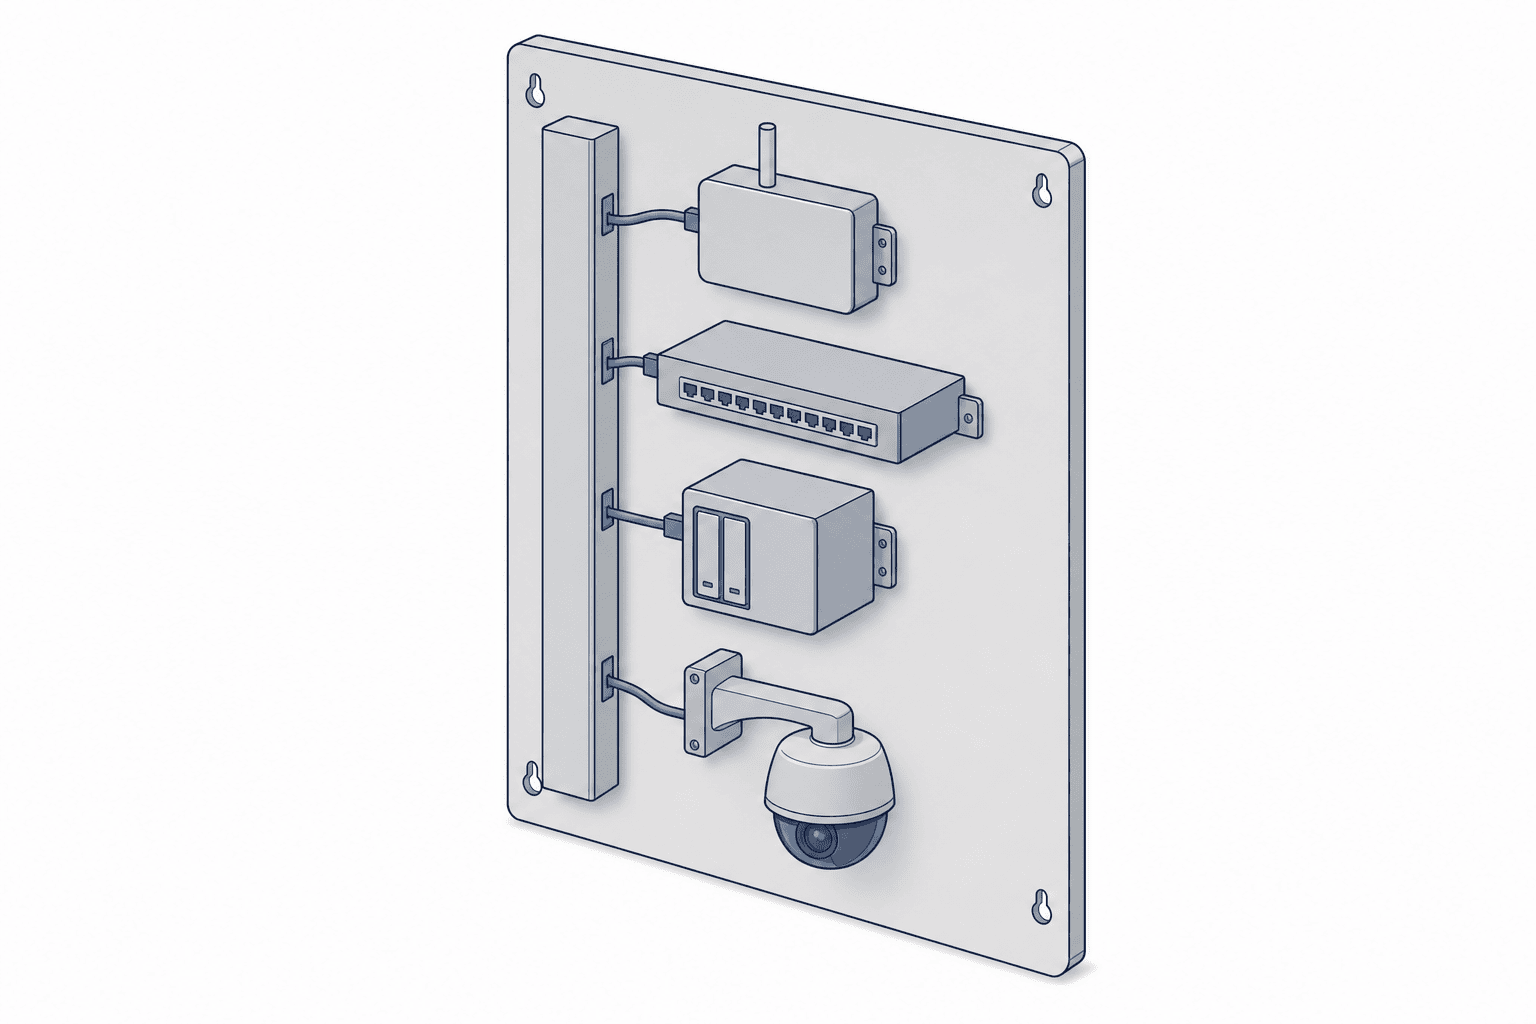
調達判断に入る前に、そもそも自社が買っている機器のどれがこの制度の射程に入るのかを押さえる必要があります。判定の入口はシンプルで、IPで通信し、インターネットに接続しうる機器かどうかです。この条件で工場の設備リストを眺め直すと、対象になりうる機器は思ったより多いことがわかります。
| 機器 | 工場での主な用途 | 対象になりやすい理由 | 調達時に確認したいこと |
|---|---|---|---|
| アクセスポイント(AP) | ハンディターミナル、タブレット、AGVの無線接続 | IP通信が本来機能。管理画面がネットワーク越しに露出しやすい | 管理インターフェースの保護、初期パスワードの扱い、ファーム更新の提供期間 |
| スイッチ | 制御系ネットワークと情報系ネットワークの分離、機器収容 | 管理機能付き機種はIP到達性を持つ。ネットワーク分離の要になる | 管理VLANの扱い、脆弱性情報の告知経路、サポート終了時期 |
| NAS | 図面・レシピ・生産データ・帳票の保管 | ファイル共有の性質上、外部からのアクセス経路を持ちやすい | 遠隔アクセス機能の既定設定、バックアップ経路、更新提供期間 |
| ネットワークカメラ | 構内監視、ライン監視、遠隔立会い、品質記録 | 映像を外部から見る用途が多く、インターネット接続が前提になりやすい | 映像の保存・伝送経路、初期認証情報、レコーダー側の要件 |
| PCS(パワーコンディショナ) | 太陽光発電・蓄電システムの制御 | 遠隔監視機能を持つ機種はIP通信を行う | そもそもIP通信機能を持つ機種かどうか、監視機能を含むシステム全体で見るか |
この表で一つだけ注意していただきたいのがPCSです。パワーコンディショナは機種によってIP通信機能を持たず、その場合は制度の対象外になります。実際に、自社のPCS単体は制度の対象外であると公式に案内しているベンダーもあります。ここから読み取るべきは「PCSは対象外」という結論ではなく、同じカテゴリ名の製品でも、IP通信機能の有無によって対象性が変わるという判定の原則です。カタログのカテゴリ名だけで対象・対象外を決めず、その機種が通信するかどうかで見てください。逆に言えば、遠隔監視ユニットやゲートウェイが別売りで組み合わされる構成では、そのユニット側が対象になりうるということでもあります。
もう一点、工場ならではの論点があります。ここに挙げた機器の多くは、生産設備からデータを吸い上げる経路の途中に置かれているという事実です。PLCから収集したデータをスイッチとゲートウェイ経由でサーバーに集める構成は、いまや珍しくありません。その経路上の機器がどれもインターネット到達性を持ちうるからこそ、調達段階での要件確認が効いてきます。ネットワーク接続や収集経路そのものの設計についてはPLCデータ収集の実装ガイドで技術面を整理していますので、本記事のセキュリティ調達基準の話と合わせて読んでいただくと、経路の全体像がつかみやすくなります。本記事は「どういう基準で機器を選ぶか」、リンク先は「その機器でどうデータを集めるか」という切り分けです。
なお、IPAの適合ラベル取得製品リストに実際に掲載されているカテゴリを見ても、ネットワーク機器、監視カメラ・レコーダー、NAS・ストレージ機器、蓄電システム・PCS関連が並んでいます。制度側が想定している対象と、工場が調達している機器の重なりは、かなり大きいと考えてよいでしょう。
2026年のスケジュール|★2以降がなぜネットワークカメラ・通信機器から始まるのか
調達計画に落とすには、日付を押さえる必要があります。公開情報から確認できるマイルストーンは次の3つです。
| 時期 | 何が起きたか・起きるか | 評価の方法 | 調達実務への効き方 |
|---|---|---|---|
| 2025年3月25日 | ★1の申請受付が開始 | ベンダーによる自己適合宣言 | すでに取得済み製品が存在する。今日から選定基準に書ける |
| 2026年1月以降 | ★2から★4が製品類型ごとに順次開始 | ★2は自己適合宣言、★3・★4は第三者評価 | 製品類型によって開始時期が異なるため、機器カテゴリ単位で追う必要がある |
| 2026年6月12日 | ネットワークカメラ・通信機器を対象とする★3の適合基準案が公開 | 第三者評価 | 工場が調達する機器カテゴリが先陣に入った |
この並びを見ると、制度の重心が「ベースラインを広く行き渡らせる段階」から「特定の製品類型に高い水準を求める段階」へ移りつつあることがわかります。★1は自己適合宣言で取得できるため裾野が広がりやすく、実際に2026年8月3日時点で500件以上、100社以上のベンダーが製品リストに掲載される状態まで来ています。一方で★3・★4は独立した第三者による評価が必要で、ベンダー側の準備にも評価そのものにも時間がかかります。
では、なぜ★2以降の先陣がネットワークカメラと通信機器なのか。これは公開情報から明示的に説明されているわけではありませんが、この2カテゴリの性質を考えると理解しやすくなります。ネットワークカメラも通信機器も、社外ネットワークとの境界に置かれることが多く、遠隔から見る・遠隔から入るという使い方が前提になっています。台数も多く、設置後に触られないまま長く動き続ける傾向があります。要するに、インターネットからの到達性が高く、かつ更新されにくい機器です。要求水準を先に引き上げる対象として選ばれるとすれば、この性質を持つカテゴリから始まるのは自然だと考えられます。この見方は本記事による整理であり、制度側の公式な説明ではない点は明記しておきます。
工場側への含意は明確です。監視カメラの更新やネットワーク機器のリプレースを今後の投資計画に載せている場合、その調達はまさに要求水準が動いている最中のカテゴリに当たります。基準案が公開されているということは、ベンダー側が対応製品の準備を進める段階に入っているということでもあります。逆に言えば、いま急いで従来仕様のまま調達すると、次の更新時期が来るまで水準の古い機器を抱えることになりかねません。
なぜ「取るか取らないか」ではなく「いつ・どのレベルを選定基準にするか」なのか
ここが本記事の核心です。工場側の実務としてJC-STARを扱うとき、判断すべき変数は「YesかNoか」ではなく「いつから」と「どのレベルを」の2つになります。この違いを、よくある3つの誤解として整理します。
誤解1|自社が認証を取得する必要がある。 すでに触れたとおり、適合ラベルを申請するのは製品を市場に出すベンダーです。工場が自社の設備に対してラベルを取得するという構図はありません。工場側の役割は、買う側として基準を示すことです。ただし例外的に、自社が製造している製品自体がIP通信するIoT機器である場合は、供給者としての立場でこの制度と向き合うことになります。この場合は調達の話ではなく製品開発の話になるため、本記事の枠組みとは別に検討が必要です。
誤解2|制度が完全に固まってから動けばよい。 制度は製品類型ごとに順次立ち上がる設計なので、「全部固まる」瞬間は当分来ません。★1はすでに2025年3月25日から動いており、選定基準に書き込める状態です。固まるのを待つという判断は、実質的には「何もしない」と同じ意味になります。
誤解3|レベルは高ければ高いほどよい。 ★3・★4は第三者評価を必要とするため、対応製品が出てくるまでのリードタイムが長く、価格にも反映されます。すべての機器に一律で最高レベルを求める調達仕様は、候補ベンダーがゼロになるか、必要以上のコストを払うかのどちらかになります。求めるレベルは、機器の設置場所とネットワーク上の位置で変えるのが実務的です。
この3つを踏まえると、選定基準の書き方は次の3段階に整理できます。
| 書き方 | 意味 | 使いどころ |
|---|---|---|
| 必須要件 | 適合していない製品は候補から外す | 外部との境界に置く機器で、かつ対応製品が十分に存在するカテゴリ |
| 加点要件 | 他条件が同等なら適合製品を優先する | 対応製品が出始めた段階のカテゴリ。実質的にほとんどの機器がここに入る |
| 情報提供要件 | 現在の取得状況と今後の取得予定を提出させる | まだ対応製品が少ないカテゴリ。ベンダーの姿勢と製品ロードマップを把握する目的 |
多くの工場にとって現実的な出発点は、加点要件と情報提供要件です。いきなり必須要件にすると、既存の取引ベンダーが候補から外れて調達そのものが回らなくなる可能性があります。一方で情報提供要件だけでも、ベンダー側に「この客先は見ている」というシグナルを送る効果があります。要求側が基準を示さないかぎり、供給側が優先順位を上げる理由も生まれません。
レベルの選び分けについては、ネットワーク上の位置で考えるのが最も説明しやすい方法です。インターネットに直接触れる機器、情報系と制御系の境界に置かれる機器、制御系の内側で閉じている機器では、そもそもリスクの性質が違います。外側に近い機器ほど高いレベルを求め、内側で閉じている機器は他のセキュリティ対策との組み合わせで判断する、という整理が現場に伝わりやすいはずです。
政府調達とSecure by Demand|民間・サプライチェーンへの広がり方
「加点要件でも書いておくべき理由」を裏づけるのが、要求側から広がるという構造です。2025年9月にガイドラインが改定され、政府調達におけるIoT機器の選定基準にJC-STAR ★1相当が組み込まれたと報じられています。この情報は報道ベースであり、省庁別の適用比率などの詳細な数値は一次情報で確認できていないため、本記事では数字を伴う断定は行いません。ただし、方向性としては十分に読み取れます。
この動きの背後にあるのがSecure by Demandという考え方です。セキュリティを製品側の努力に任せるのではなく、買う側が「安全な製品を優先して買う」と宣言することで、市場全体の水準を引き上げようという発想です。設計段階からセキュリティを組み込むSecure by Designが供給側の取り組みだとすれば、Secure by Demandはその対になる需要側の取り組みだと理解するとわかりやすいでしょう。
製造業にとって重要なのは、この要求が伝わっていく経路です。要求側の基準は、契約関係をたどって下流に流れます。
- 政府が調達基準に組み込む
- 政府向けに納入する企業が、自社の調達基準にも同じ考え方を反映させる
- その企業のサプライヤーが、取引条件の一部としてセキュリティ要件を求められる
- 各社が自社の工場設備・IT機器の調達基準を見直す
この経路のどこかに自社が位置していれば、遅かれ早かれ客先のセキュリティ質問票にJC-STARに関する設問が現れます。自動車、電機、精密といった業界では、すでに客先からのセキュリティチェックシートが定着しています。既存の設問群に「ネットワーク機器の選定にあたりセキュリティ適合性を確認しているか」という項目が加わるのは、制度の性質を考えれば想定しておくべき展開です。
このとき困るのは、要件そのものより「答えられない」ことです。自社が使っているアクセスポイントやネットワークカメラが何という型番で、そのベンダーが適合ラベルを取得しているのか、そもそも把握できていない工場は少なくありません。質問票が来てから調べ始めると、現場の配線を追いかける作業から始まることになります。次章で扱う判断軸は、この状態を先回りして解消するためのものでもあります。
工場側が取るべき2段構えの判断軸|新規調達と更新時期が近い既存機器
ここまでの整理を、明日から動かせる形に落とします。工場側の実務は、2つの軸に分けると迷いが減ります。これから買う機器と、すでにあって更新時期が近い機器です。この2つは目的も判断のスピードも違うため、同じ枠で考えると必ず止まります。
| 判断軸 | 対象 | やること | タイミング |
|---|---|---|---|
| 軸1|新規調達 | 今後の投資計画に載っている機器 | 引き合いの仕様書に選定基準を書き込み、取得状況と取得予定をベンダーに確認する | 見積依頼の段階。設置後では手遅れになる |
| 軸2|既存機器の更新 | 現在稼働していて更新時期が近い機器 | 対象カテゴリを洗い出し、更新のタイミングを制度の進み方と突き合わせる | 対象カテゴリの★2以降の要件が固まる前 |
軸1|新規調達では仕様書の一行が効く
新規調達で必要なのは、複雑な評価プロセスではありません。引き合いの段階で仕様書に一行入れておくだけで、状況は大きく変わります。選定基準の3段階、すなわち必須要件・加点要件・情報提供要件のうち、まずは情報提供要件から始めるのが摩擦の少ない方法です。「当該製品のJC-STAR適合ラベルの取得状況、未取得の場合は取得予定の有無をご記載ください」という一文で足ります。
この一文には3つの効果があります。第一に、候補製品の現状が横並びで比較できるようになります。第二に、ベンダー側の対応姿勢が見えます。制度への取り組みを説明できるベンダーと、質問の意味を理解していないベンダーでは、その後の脆弱性対応にも差が出る可能性があります。第三に、要求側として基準を示したという事実が残ります。客先のセキュリティ質問票に答えるときに、この記録が効いてきます。
回答が集まったら、機器のネットワーク上の位置と突き合わせて評価します。外部との境界に置く機器で適合製品が複数あるなら加点要件に上げる、まだ選択肢が少ないカテゴリなら情報提供要件のまま次回の更新で見直す、という運用です。基準は一度書いて終わりではなく、カテゴリごとの対応状況の進み方に合わせて上げていくものだと考えてください。
軸2|更新時期が近い既存機器は前倒しで棚卸しする
すでに動いている機器については、いま入れ替えるという話ではありません。現実的にできるのは、更新のタイミングが来たときに判断できる状態を作っておくことです。そのために必要なのが棚卸しです。次の項目を1枚の台帳にまとめてください。
- 機器のカテゴリ(AP、スイッチ、NAS、ネットワークカメラ、PCS関連など)
- メーカー名と型番、設置年
- ネットワーク上の位置(インターネット到達性の有無、情報系か制御系か)
- ファームウェア更新の提供状況とサポート終了予定時期
- 想定している更新時期
この台帳ができると、2つのことが同時に決まります。1つは、どの機器から手を付けるべきかという優先順位です。インターネット到達性があり、サポート終了が近く、更新時期も近い機器が最優先になります。もう1つは、制度の進み方との突き合わせです。ネットワークカメラのように★3の適合基準案がすでに公開されているカテゴリは、更新計画を前倒しで検討する価値があります。基準が固まってから対応製品が市場に出そろうまでには時間差があるため、要件が動いている最中に情報を集めておくほうが、選択肢を持った状態で判断できます。
台帳づくりでつまずきやすいのは、機器の設置履歴が現地に残っていないケースです。海外拠点では、立ち上げ時のネットワーク工事を担当した業者がすでに変わっていて、配線図も更新されていないことがあります。この場合、台帳の作成は現場の配線を追いかけるところから始めることになります。だからこそ、客先の質問票が来てから着手するのでは間に合いません。
予算計画への織り込み方
この2軸を回すうえで実務的に効いてくるのが、予算のタイミングです。ネットワーク機器の更新は頻繁に来るものではないため、そのタイミングで判断を誤ると、次の機会まで水準を上げられません。逆に言えば、更新のたびに一段ずつ基準を上げていけば、大きな追加投資なしに、更新を重ねるうちに全体の水準が入れ替わります。JC-STARへの対応を「特別なセキュリティ投資」として別枠で立てようとすると承認が通りにくくなりますが、通常のリプレース計画の選定基準として織り込むなら、追加コストは限定的に収まります。
タイ拠点を持つ製造業が注意したい点
タイをはじめとする海外拠点で工場を運営している場合、前提を一つ確認しておく必要があります。JC-STARは日本の制度であり、経済産業省が枠組みを整えIPAが運用するスキームです。タイの法令がこのラベルを要求するわけではありません。したがって「タイ工場だから対応義務がある」という理解は正確ではありません。
にもかかわらず、海外拠点でこの制度が実務に効いてくる経路が確かに存在します。日本本社が調達基準を定めて海外拠点にも適用するケース、日本の客先から受けるセキュリティ質問票が拠点単位の回答を求めるケース、日本のメーカーから機器を調達している場合に日本国内の対応状況がそのまま反映されるケースなどです。海外拠点で完結して現地ベンダーから調達している機器と、日本本社の枠組みで調達している機器とで、事情が異なる点にも注意が必要です。
現地調達には固有の論点もあります。タイ国内で流通している機器のラインナップは日本国内と完全には一致せず、日本で適合ラベルを取得している型番が現地で手に入るとは限りません。この場合、同じ基準をそのまま現地に適用すると調達が止まります。現地の実情に合わせて、必須要件ではなく情報提供要件から始めるという判断が必要になる場面です。
タイ拠点固有の論点、たとえば現地サプライヤーへの要件の伝え方、拠点と本社で調達権限をどう分担するか、タイ国内のサイバーセキュリティ関連法との関係については、本記事の枠を超えるため深入りしません。この論点だけで一本の記事に値する分量になるため、別記事として改めて整理する予定です。本記事では「日本の制度だが、日本の商流を通じて海外拠点の調達にも波及する」という構造の理解に留めます。
まとめ|調達チェックリストの考え方
本記事の内容を、調達実務のチェックリストとして整理します。
JC-STARは工場が取得する制度ではなく、工場が買う側として使う基準です。判断すべきことは「いつから選定基準に入れるか」と「機器ごとにどのレベルを求めるか」の2つに集約されます。★1は2025年3月25日に申請受付が始まったベースラインで、ベンダーによる自己適合宣言で取得されます。★2以降は2026年1月から製品類型ごとに順次開始し、その先陣であるネットワークカメラ・通信機器については、★3の適合基準案が2026年6月12日に公開されました。★3・★4は独立した第三者評価が必要です。
対象になりうるのは、IPで通信しインターネットに接続しうる機器です。工場の調達品でいえば、アクセスポイント、スイッチ、NAS、ネットワークカメラ、そしてIP通信機能を持つPCS関連が該当しやすい範囲になります。ただしPCSのように、同じカテゴリ名でも機種によって通信機能の有無が分かれる製品があるため、カタログのカテゴリ名ではなく機種の通信機能で判定してください。
選択肢の有無という点では、IPAの適合ラベル取得製品リストが2026年8月3日時点で500件以上、100社以上のベンダーを掲載する状態まで来ています。ネットワーク機器、監視カメラ・レコーダー、NAS・ストレージ機器、蓄電システム・PCS関連が含まれており、選定基準を書いても候補がゼロになる状況ではなくなりつつあります。
要求側からの広がりについては、2025年9月のガイドライン改定で政府調達の選定基準にJC-STAR ★1相当が組み込まれたと報じられており、Secure by Demandの考え方が民間・サプライチェーンにも波及していく構造にあります。客先のセキュリティ質問票に設問が現れたときに答えられるかどうかが、実務上の分かれ目になります。
そのうえで、工場側が取るべき行動は2段構えです。新規調達では、引き合いの仕様書に取得状況と取得予定を確認する一行を入れる。既存機器では、対象カテゴリの機器を台帳にまとめ、更新時期と制度の進み方を突き合わせておく。この2つが回っていれば、制度がどのカテゴリまで進んでも、そのつど判断できる状態を保てます。
海外拠点については、JC-STARが日本の制度である点を踏まえたうえで、日本本社の調達基準や日本の客先からの要求という商流を通じて波及する構造を理解しておくことが出発点になります。
自社の機器がどこまで対象になりうるのか、どのカテゴリから基準を上げるべきか、この線引きは機器のカタログを眺めるだけでは決まりません。ネットワーク構成図と、実際にどの機器が外部と通信しているかを一緒に確認する作業が要ります。TOMAS TECHではタイの日系工場向けに生産管理システムやOT/IoTのネットワーク構築を支援しており、JC-STARへの対応方針をまだ固めていない検討段階でのご相談も承っています。本記事の判断軸を自社の機器台帳に当てはめるとどうなるか、という形の壁打ちでも構いません。お問い合わせはこちらからお気軽にご連絡ください。
よくある質問(FAQ)
JC-STARは製造業のIT/OT機器調達にどう関係する?
適合ラベルを申請するのは機器を市場に出すベンダーであり、工場が自社設備に対して取得するものではありません。製造業にとってこの制度は、買う側の選定基準として関係します。具体的には、これから調達する機器の仕様書にJC-STARの取得状況を確認する項目を入れるか、そして機器ごとにどのレベルを求めるかという判断です。関係が強まっている背景として、2025年9月にガイドラインが改定され政府調達のIoT機器選定基準にJC-STAR ★1相当が組み込まれたと報じられており、この考え方が民間やサプライチェーンにも広がりつつある点が挙げられます。客先のセキュリティ質問票にこの種の設問が現れたとき、自社の機器の適合状況を説明できるかどうかが実務上の分かれ目になります。なお、自社が製造している製品そのものがIP通信するIoT機器である場合は、供給者側の立場として別途検討が必要です。
工場のアクセスポイントやスイッチもJC-STARの対象になる?
対象になりうる範囲に入ります。判定の入口は、IPで通信しインターネットに接続しうる機器かどうかです。アクセスポイントはIP通信が本来機能であり、管理インターフェースがネットワーク越しに露出しやすい性質があります。管理機能付きのスイッチも同様にIP到達性を持ちます。IPAが公開している適合ラベル取得製品リストにも、ルーター・スイッチ・ゲートウェイといったネットワーク機器のカテゴリが実際に掲載されており、2026年8月3日時点で500件以上、100社以上のベンダーが掲載される状態になっています。ただしカテゴリ名だけで判定しないでください。PCS(パワーコンディショナ)のように、同じ製品カテゴリでも機種によってIP通信機能を持たず対象外になる場合があります。カタログの分類ではなく、その機種が実際に通信するかどうかで見るのが正確な判定方法です。
JC-STARを取得していない機器は今すぐ使えなくなる?
そうではありません。JC-STARは適合性を可視化するラベリング制度であり、未取得の機器の使用を禁止するものではありません。★1は2025年3月25日に申請受付が始まったばかりで、★2以降は2026年1月から製品類型ごとに順次開始している段階です。制度全体が一斉に切り替わるという設計にはなっていません。実務的に効いてくるのは使用禁止という形ではなく、調達の選定基準という形です。政府調達では2025年9月のガイドライン改定で★1相当が選定基準に組み込まれたと報じられており、この考え方が取引先経由で広がっていく構造にあります。したがって工場側で必要なのは、いま使っている機器を慌てて入れ替えることではなく、更新時期が来たときに判断できるよう機器の台帳を整えておくことです。
OTセキュリティとJC-STARはどう違う?
対象と範囲が違います。OTセキュリティは、工場の制御システム全体を守るための取り組み全般を指す広い概念です。ネットワークの分離、アクセス権限の管理、資産の可視化、インシデント対応の体制づくり、運用ルールの整備など、機器だけでなく仕組みと運用を含みます。一方JC-STARは、個々のIoT製品が満たすセキュリティ要件の水準を、★1から★4のレベルで可視化する製品側のラベリング制度です。関係としては、JC-STARはOTセキュリティを構成する要素のうち、調達する機器の水準を担保する部分に対応します。したがって適合ラベルのついた機器を並べれば工場のOTセキュリティが完成するわけではなく、逆にネットワーク分離を徹底していても、境界に置く機器の水準が低ければリスクは残ります。両方を別々の取り組みとして進めるのではなく、調達基準としてのJC-STARをOTセキュリティ全体の計画の中に位置づけるのが実務的です。
ネットワークカメラのJC-STAR対応はいつから必須になる?
一律に必須となる期日が公表されているわけではありません。確認できている事実は、★2以降が2026年1月から製品類型ごとに順次開始し、その先陣がネットワークカメラと通信機器であること、そしてこれらを対象とする★3の適合基準案が2026年6月12日に公開されたことです。★3は独立した第三者評価を必要とするため、ベンダー側の準備にも評価そのものにも時間がかかります。実務上「必須」になるのは制度が禁止する形ではなく、発注元の調達基準として要求される形です。政府調達では2025年9月のガイドライン改定で★1相当が組み込まれたと報じられており、同様の要求が民間の調達基準に反映されていく可能性があります。監視カメラの更新を今後の投資計画に載せている工場は、基準が動いている最中のカテゴリであることを前提に、ベンダーへの取得状況と取得予定の確認を早めに始めておくのが安全です。
参考情報
- JC-STAR制度の公式情報。★1から★4のレベル定義と申請の枠組み IPA(独立行政法人情報処理推進機構) 2026年8月時点で確認
- 適合ラベル取得製品リスト。掲載件数・掲載ベンダー数・製品カテゴリの確認元 IPA 適合ラベル取得製品リスト 2026年8月3日時点で確認
- ★1の申請受付開始を発表したプレスリリース 経済産業省 2026年8月時点で確認
- 政府調達におけるJC-STARの位置づけとSecure by Demandの考え方に関するコラム PwC Japanグループ 2026年8月時点で確認
- JC-STARの制度概要と★2以降のスケジュールに関する解説記事 ユニティス 2026年8月時点で確認
- 機器ベンダー側から見たJC-STAR対応の取り組みを紹介したインタビュー記事 バッファロー 2026年8月時点で確認


