


Đối với doanh nghiệp Thái Lan xuất khẩu thiết bị, việc chuẩn bị Đạo luật Dữ liệu EU cho máy móc công nghiệp không chỉ là thêm nút tải CSV hay một cloud API vào phút cuối. Regulation (EU) 2023/2854, tức EU Data Act, được áp dụng nói chung từ ngày 12 tháng 9 năm 2025. Theo Article 50, nghĩa vụ thiết kế tại Article 3(1) áp dụng cho sản phẩm kết nối và dịch vụ liên quan được đưa ra thị trường EU sau ngày 12 tháng 9 năm 2026. Đây không phải là yêu cầu phải thiết kế lại đồng loạt mọi máy cũ đã lắp đặt tại châu Âu vào ngày đó.
Bài viết cung cấp một gói thực hành cho nhà chế tạo máy, nhà cung cấp Industrial IoT, đơn vị tích hợp hệ thống và nhà máy mua thiết bị: xác định phạm vi, phân vai user/data holder, kiểm kê dữ liệu, công bố trước hợp đồng, truy cập trực tiếp hoặc qua data holder, metadata, biện pháp bảo vệ, phân công trong hợp đồng và bằng chứng FAT/SAT. Kế hoạch 90 ngày dưới đây là đề xuất quản trị dự án của TOMAS TECH, không phải thời gian ân hạn theo luật. API chỉ là một phương án triển khai; luật không bắt buộc một API, giao thức hay kiến trúc cụ thể.
Ai cần hành động và trạng thái “sẵn sàng” là gì
Doanh nghiệp nên bắt đầu ngay nếu bán hoặc cho thuê máy kết nối vào EU, cung cấp dịch vụ giám sát/bảo trì từ xa, lưu dữ liệu máy trong cloud của OEM, hoặc viết RFP cho thiết bị sử dụng tại nhà máy EU. Việc đặt trụ sở ở Thái Lan không tự động loại doanh nghiệp khỏi phạm vi: quy định áp dụng cho nhà sản xuất đưa sản phẩm kết nối ra thị trường EU và nhà cung cấp dịch vụ liên quan, bất kể nơi thành lập.
Kết quả hữu ích không phải một nhãn “compliant”. Đó là bộ bằng chứng theo từng model, cho thấy ai là user, ai là data holder, dữ liệu và metadata nào sẵn có, người dùng nhận hoặc chỉ định chia sẻ cho bên thứ ba bằng cách nào, biện pháp bảo vệ nào áp dụng và toàn bộ đường dữ liệu đã được kiểm thử ra sao.
| Câu hỏi quản trị | Câu trả lời yếu | Câu trả lời đủ cho release gate |
|---|---|---|
| Model nào thuộc phạm vi? | “Dòng IoT của chúng tôi đã hỗ trợ.” | Model, dịch vụ liên quan, ngày đưa ra thị trường EU và hồ sơ quyết định theo giao dịch |
| Cung cấp dữ liệu nào? | “Machine log.” | Inventory tới cấp field: nguồn, bước xử lý, metadata, tần suất và vị trí |
| Cung cấp như thế nào? | “Có API.” | Đường trực tiếp/qua data holder, định danh, format, QoS, sự cố, truy xuất và xóa |
| Bảo vệ điều gì? | “Tất cả đều bí mật.” | Đánh giá riêng trade secret, dữ liệu cá nhân, an ninh mạng và an toàn máy |
| Chứng minh hoàn thành thế nào? | “Dashboard chạy được.” | Phụ lục hợp đồng, FAT/SAT, log, phê duyệt ngoại lệ và hướng dẫn người dùng |
Cây quyết định: ngày, sản phẩm, dịch vụ và vai trò
Trước hết phải tách hai mốc. Data Act được áp dụng nói chung từ ngày 12 tháng 9 năm 2025. Nghĩa vụ thiết kế Article 3(1) áp dụng cho sản phẩm kết nối và dịch vụ liên quan được đưa ra thị trường EU sau ngày 12 tháng 9 năm 2026. Không có quy định chung rằng toàn bộ máy đã lắp phải được làm lại, cũng không có thời gian ân hạn 90 ngày theo luật.
Tiếp theo, đánh giá connected product và related service ở cấp model. Máy móc công nghiệp và robot là các ví dụ do European Commission nêu. Xác định sản phẩm có thu nhận, tạo hoặc truyền dữ liệu về việc sử dụng, hiệu suất hay môi trường không; đồng thời xem dịch vụ giám sát, bảo trì hoặc tối ưu từ xa liên quan đến chức năng sản phẩm thế nào.
Vai trò phụ thuộc giao dịch và quyền kiểm soát thực tế, không chỉ dựa vào tên công ty. User có thể là tổ chức hoặc cá nhân sở hữu, thuê hoặc lease sản phẩm. Data holder là chủ thể có khả năng và nghĩa vụ pháp lý/thực tế để cung cấp dữ liệu liên quan. OEM, nhà phân phối, cloud provider và công ty dịch vụ có thể cùng tham gia, vì vậy sơ đồ hợp đồng phải khớp với permission thật.
| Bước | Câu hỏi | Bằng chứng | Nếu chưa rõ |
|---|---|---|---|
| 1. Market placement | Model/thiết bị được đưa ra thị trường EU khi nào? | Chứng từ nhập khẩu, bán, lease và giao hàng | Xác nhận kịch bản với luật sư EU |
| 2. Connected product | Có thu nhận, tạo hoặc truyền dữ liệu liên quan không? | Functional spec, architecture, interface list | Chủ sở hữu sản phẩm phê duyệt theo model |
| 3. Related service | Dịch vụ số có liên quan chức năng sản phẩm không? | Service description, terms, SLA | Đánh giá sản phẩm và dịch vụ cùng nhau |
| 4. User | Ai sở hữu, thuê hoặc lease sản phẩm? | Hợp đồng thương mại và quyền sử dụng tài sản | Tách theo mô hình sử dụng |
| 5. Data holder | Ai thực sự có thể cung cấp dữ liệu? | Access matrix, cloud contract, operating model | Chốt trách nhiệm cả nhà thầu phụ |
FAQ v1.4 của Commission hữu ích như hướng dẫn triển khai nhưng không phải văn bản luật. Theo Điều 7, miễn trừ nghĩa vụ Chương II cho doanh nghiệp siêu nhỏ/nhỏ có điều kiện, trong đó không có linked/partner enterprise không đủ điều kiện và chính doanh nghiệp siêu nhỏ/nhỏ đó không nhận thầu phụ từ bên khác để sản xuất hoặc thiết kế sản phẩm kết nối hay cung cấp dịch vụ liên quan. Đây là trường hợp doanh nghiệp nhận công việc theo hợp đồng từ bên khác, khác với việc doanh nghiệp tự thuê nhà thầu phụ. Cần luật sư EU rà soát sự kiện cụ thể.
Xác định ranh giới dữ liệu trước khi chọn công nghệ
“Dữ liệu máy móc” quá rộng để mua sắm hoặc kiểm thử. Hướng dẫn của Commission mô tả phạm vi Chapter II gồm raw data và pre-processed data sẵn có cho data holder, cùng metadata liên quan. Inferred/derived data và content nằm ngoài phạm vi truy cập được mô tả đó. Tuy nhiên, mỗi tín hiệu và bước xử lý vẫn cần đánh giá kỹ thuật và pháp lý.
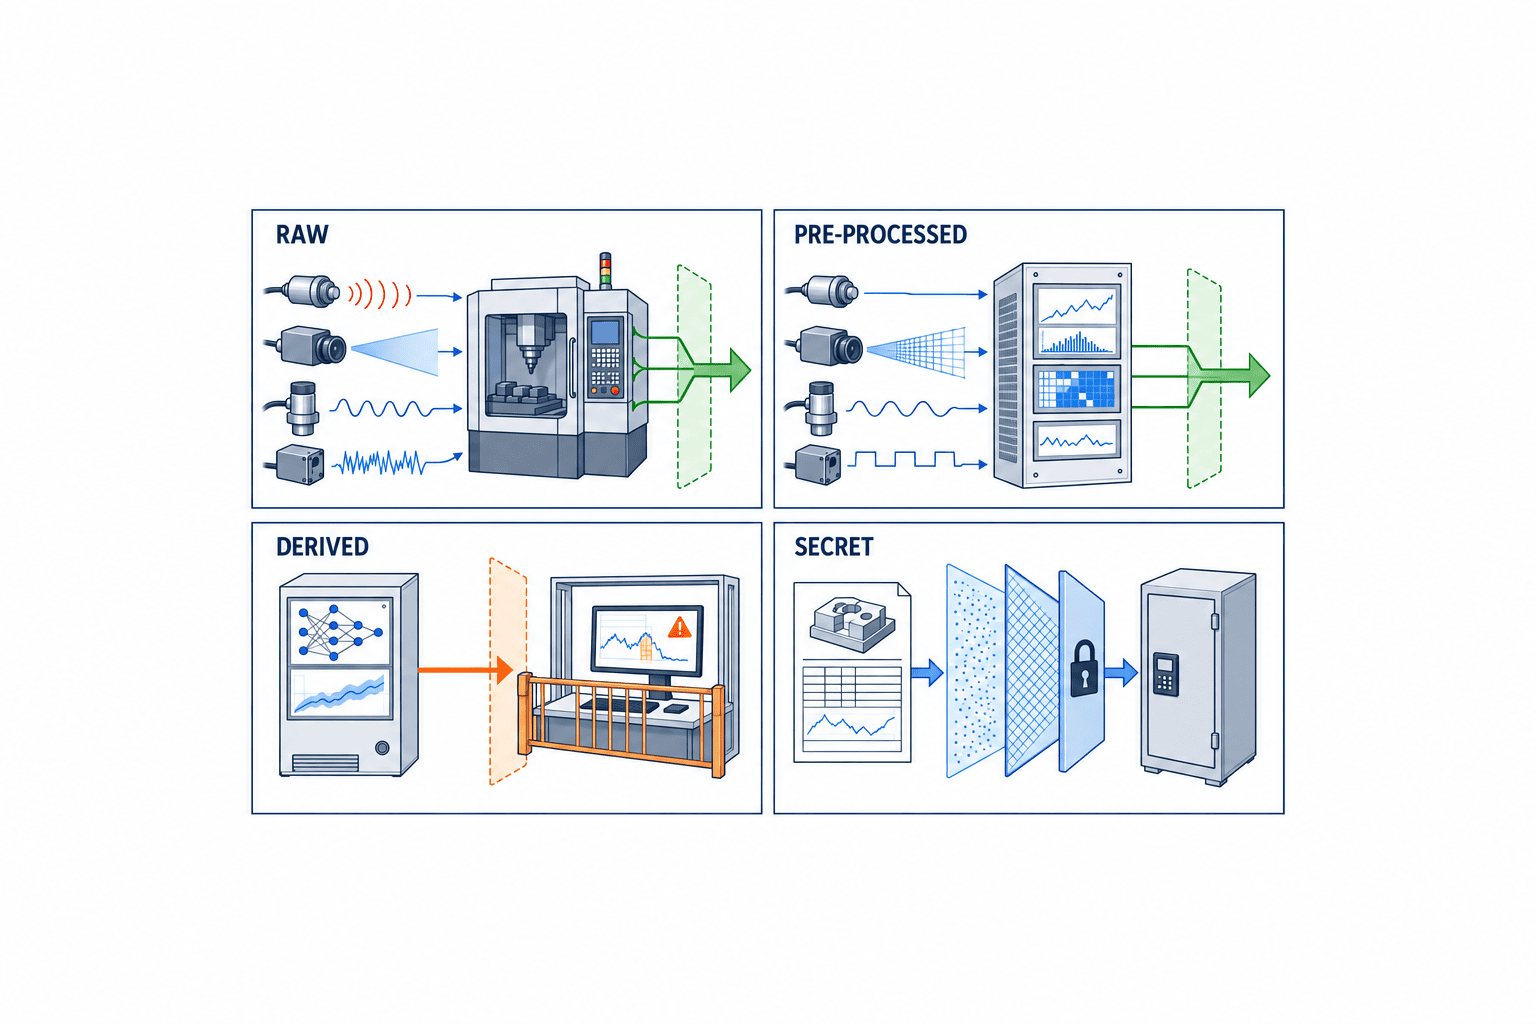
| Nhóm dữ liệu | Ví dụ máy móc | Cách xử lý thực tế | Trường cần có trong inventory |
|---|---|---|---|
| RAW | Nhiệt độ, rung, dòng điện, cycle, alarm | Đánh giá từng field như ứng viên truy cập | Sensor, đơn vị, timestamp, sampling, missing rule |
| PRE-PROCESSED | Giá trị đã calibration, rung đã lọc, state code chuẩn hóa | Ứng viên nếu readily available | Transformation, calibration, quality, source link |
| DERIVED | Remaining useful life, dự báo lỗi, proprietary score | Review riêng, không tự động coi là phải cung cấp | Model, IP, input và điều kiện cung cấp |
| Dữ liệu cá nhân | Operator ID, lịch sử thao tác, video, vị trí | Cần căn cứ và kiểm soát GDPR riêng | Data subject, purpose, retention, permission |
| Trade secret | Recipe, tuning, tolerance, điều kiện khách hàng | Biện pháp tương xứng; tránh từ chối hàng loạt | Căn cứ bí mật, phạm vi, NDA, technical control |
Inventory phải tới cấp field: nguồn, owner, vị trí, bước xử lý, ý nghĩa, đơn vị, cơ sở thời gian, chất lượng/độ bất định, retention, đường truy xuất, quan hệ với user, khả năng chia sẻ bên thứ ba, cờ personal data và trade secret. Dùng identifier ổn định để sales disclosure, engineering, hợp đồng và FAT/SAT cùng tham chiếu.
Không nhầm ranh giới này với Digital Product Passport, vốn tập trung vào định danh và vòng đời sản phẩm. Có thể tham khảo hướng dẫn sẵn sàng DPP cho nhà xuất khẩu thép Thái Lan cho luồng công việc lân cận; bài này chỉ tập trung dữ liệu sinh ra khi sử dụng connected product và related service.
Biến công bố trước hợp đồng theo Article 3(2) thành deliverable
Trước khi ký, người mua cần biết loại, format và dung lượng dữ liệu ước tính; dữ liệu sinh liên tục hay real time; lưu trong thiết bị hay từ xa và trong bao lâu; cách truy cập, truy xuất hoặc xóa. Phương tiện kỹ thuật, điều kiện và chất lượng dịch vụ cũng phải rõ.
| Hạng mục công bố | Nội dung trong proposal | Owner sau khi ký | Bằng chứng nghiệm thu |
|---|---|---|---|
| Loại, format, dung lượng | Data dictionary, format, số lượng ước tính, event/time series | Product/data engineering | Sample khớp dictionary |
| Cách sinh dữ liệu | Continuous, periodic, event-driven, batch | Controls/IoT | Test ở tải đại diện |
| Lưu trữ và retention | On-device, edge, cloud và policy | IT/service operations | Config, deletion, restore |
| Đường truy cập | Local, portal, bulk, API hoặc request | Product owner | Test valid, denied, expired request |
| Truy xuất/xóa | Kiểm tra danh tính, quyền, workflow, audit | Support/security | Hành động user và audit trail |
| Điều kiện và QoS | Format, update, giới hạn, planned outage, support | Service management | Test theo điều khoản đã thống nhất |
Không tự tạo con số uptime, latency hay retention rồi gọi đó là “chuẩn EU”. Hãy công bố giá trị dựa trên sản phẩm và thỏa thuận thương mại, sau đó biến chúng thành tiêu chí kiểm thử. Phân biệt dữ liệu cần real time với dữ liệu phù hợp cho secure batch.
Việc data holder dùng non-personal product data cũng cần được thỏa thuận với user. Không gom remote maintenance, benchmarking, product improvement và AI training vào một mục đích “cải thiện dịch vụ” mơ hồ; phải tách purpose, scope, onward sharing và cách quản lý thỏa thuận.
Kiến trúc truy cập: trực tiếp và qua data holder
Article 3(1) hướng vào kết quả: product/related-service data và metadata phải dễ truy cập, an toàn, miễn phí cho user, toàn diện, có cấu trúc, ở format machine-readable thường dùng; khi phù hợp và khả thi về kỹ thuật thì nên truy cập trực tiếp. API là ví dụ triển khai, không phải công nghệ bắt buộc theo luật. Secure file export, bulk download, message stream, local interface hoặc cloud endpoint đều có thể phù hợp.
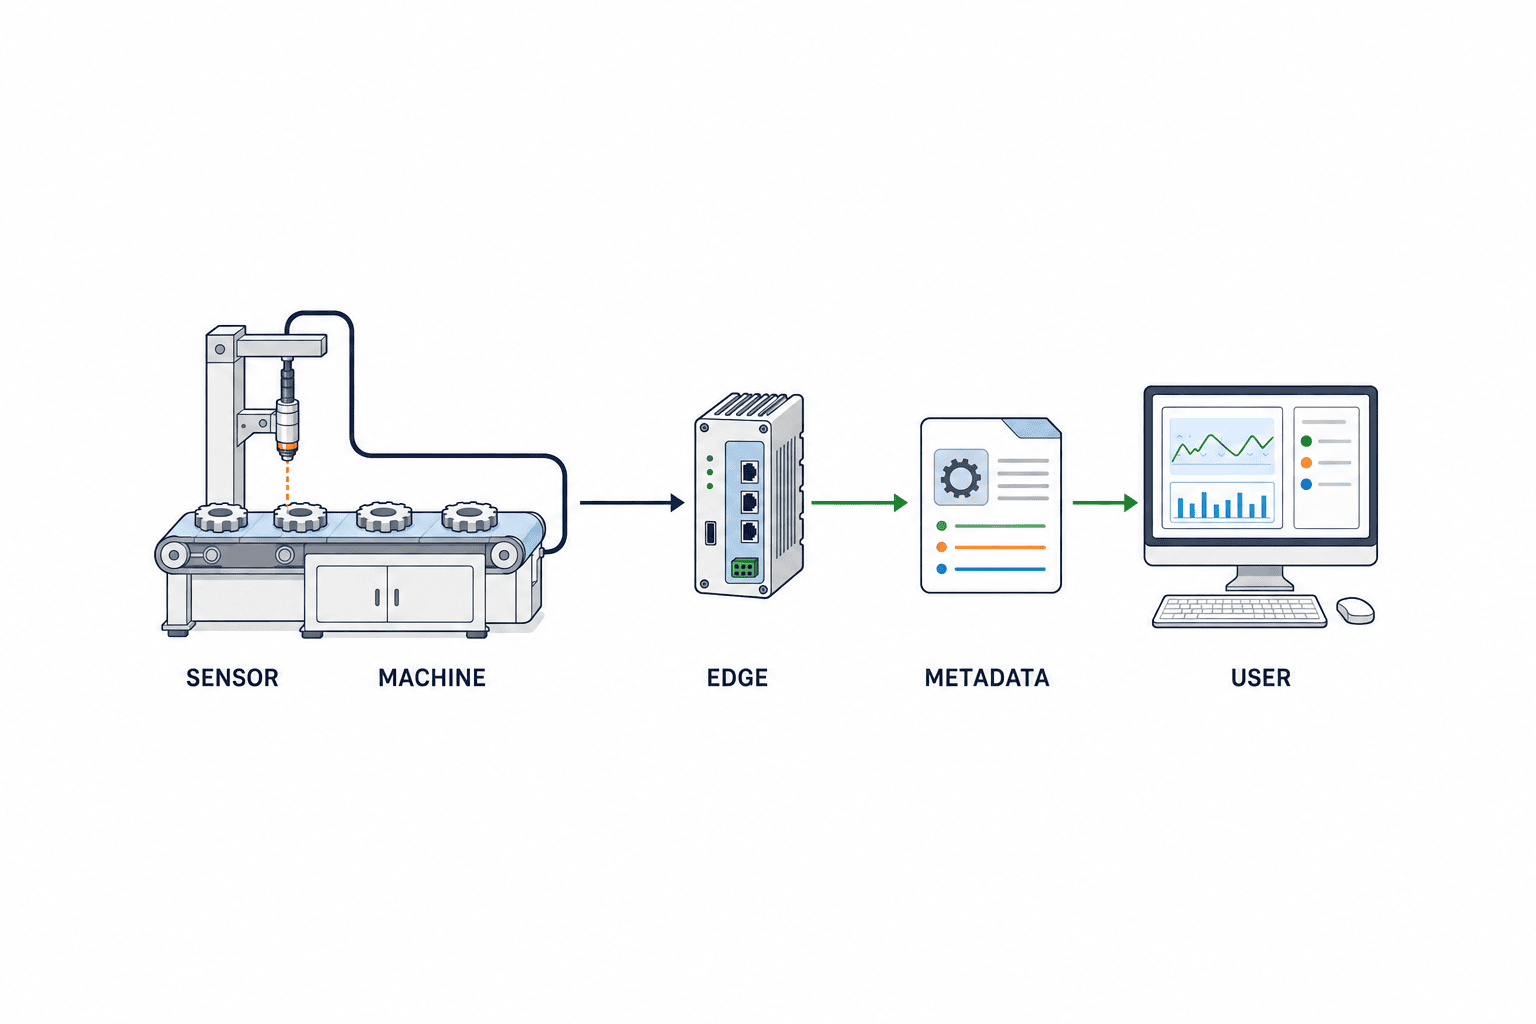
Direct access cho phép user được ủy quyền lấy dữ liệu từ máy hoặc edge gần máy mà không cần data holder xử lý từng yêu cầu. Nó phù hợp local analytics nhưng đòi hỏi identity, network separation, resource control, version compatibility và thu hồi quyền khi ngừng dùng. Mediated access qua portal/dịch vụ của data holder giúp quản lý tập trung nhưng tạo phụ thuộc vào quy trình request, availability, vị trí xử lý và vendor.
| Yếu tố | Direct access | Qua data holder | Quyết định trong RFP |
|---|---|---|---|
| Đường đi | Interface trên máy/edge | Cloud, portal, request service | Đường chuẩn cho mỗi dataset |
| Lợi ích | Local integration, ít phụ thuộc | Quản lý identity/update/sharing tập trung | Khớp mục đích user |
| Rủi ro | OT load, rogue access, version drift | Outage, friction, lock-in | Fallback và incident process |
| Định danh | Device, user, application | Tenant, user, recipient | Issue, rotate, revoke, audit |
| Metadata | Version cùng schema | Catalogue/response | Unit, time, quality, version |
| Kiểm thử | Load, disconnect, permission, update | Request, sharing, outage, expiry | Expected FAT/SAT result |
Metadata làm dữ liệu có thể sử dụng. Giá trị “38.4” không an toàn nếu thiếu đơn vị, ý nghĩa timestamp, trạng thái calibration, missing-data policy và firmware context. Hãy mô tả dataset content, collection method, use restriction, licence, quality/uncertainty, format, vocabulary và access method.
Đối với các luồng lân cận, hướng dẫn khả năng tương tác IIoT tại Thái Lan giúp cấu trúc bằng chứng interface, còn hướng dẫn bằng chứng bảo mật IoT ETSI EN 303 645 hỗ trợ tổ chức product-security evidence. Cả hai không phải chứng chỉ thay thế Data Act.
Hợp đồng dữ liệu IIoT và ma trận trách nhiệm RFP
Công nghệ không quyết định ai xử lý yêu cầu của ai. Commission đã công bố non-binding model contractual terms cho ba quan hệ data holder–user, user–data recipient và data holder–data recipient. Đây là điểm khởi đầu tự nguyện, không phải compliance certificate và không thay thế legal review.
| Deliverable/hoạt động | Machine OEM | IoT/cloud | EU sales/service | Factory user | Data recipient |
|---|---|---|---|---|---|
| Quyết định model/market placement | R | C | A | I | I |
| Data inventory/metadata | A/R | R | C | C | I |
| Access/identity design | R | A/R | C | C | I |
| Công bố trước hợp đồng | C | C | A/R | I | I |
| Xác minh user/chỉ định recipient | I | R | A | R | C |
| Trade-secret safeguards | A/R | R | C | C | C |
| FAT/SAT evidence | A | R | C | R | I |
| Incident, deletion, exit | R | A/R | R | R | R |
A là accountable, R responsible, C consulted và I informed. Trong ví dụ này, OEM chịu trách nhiệm cuối cùng về bộ bằng chứng FAT/SAT tổng hợp; factory user thực hiện và ghi nhận các bài kiểm tra SAT tại chỗ. Thay phân công bằng các bên thực tế. Xử lý trước các tình huống kết thúc subscription, bán lại máy, trả lease, đổi user hoặc cloud provider: credential revocation, data return, retention, deletion và audit evidence.
Khi chia sẻ cho bên thứ ba, xây dựng đường có kiểm soát cho recipient do user chọn: xác minh user, nhận dạng recipient, giới hạn dataset và thời gian, ghi purpose/condition, cho phép revoke và giữ audit trail. Điều này khác hoàn toàn với endpoint mở không giới hạn.
Guardrail cho trade secret, cybersecurity, safety và GDPR
Mở access không đồng nghĩa gỡ bỏ bảo vệ. Với dữ liệu chứa trade secret, kết hợp phân loại từng field, purpose limit, giới hạn người truy cập, cam kết bảo mật, controlled environment và logging. Chỉ gắn nhãn confidential không tạo căn cứ từ chối toàn bộ. Lộ trình liên quan khả năng gây serious economic damage đòi hỏi bằng chứng và quy trình nghiêm ngặt.
Security cũng không phải ngoại lệ chung. Hạn chế theo Article 4 phải dựa trên yêu cầu security trong luật EU hoặc luật quốc gia và serious adverse effect đối với sức khỏe, an toàn hoặc security, cùng nghĩa vụ thông báo liên quan. “Đây là OT” không đủ làm hồ sơ quyết định.
| Rủi ro | Tránh | Guardrail thực tế | Owner phê duyệt |
|---|---|---|---|
| Trade secret | Gắn bí mật cho mọi field | Căn cứ từng field, minimum scope, NDA, controlled environment | Legal/business owner |
| Machine safety | Mặc định tắt access | Read-only separation, load limit, independent safety path | Machinery safety owner |
| Cybersecurity | Credential dùng chung vĩnh viễn | Unique identity, least privilege, revocation, audit, update | Product security owner |
| Personal data | Export như product data thường | Legal basis, purpose limit, minimisation, rights process | DPO/privacy owner |
| Availability | Stream không giới hạn | Capacity, priority, rate control, fallback | Product/service owner |
Khi có operator ID, video hoặc location, thảo luận Data Act không tự tạo legal basis theo GDPR. Đánh giá riêng necessity, minimisation, retention, transparency, international transfer và data-subject rights. Legal, DPO, safety và product security phải phê duyệt trên cùng một inventory.
FAT/SAT: chủ động làm hỏng đường dữ liệu để kiểm thử
FAT phải thử sai quyền, mất mạng, clock drift, schema change, missing data, third-party sharing và contract exit, không chỉ demo một lần tải thành công. SAT lặp các case trọng yếu với mạng, danh tính, chính sách và recipient thật của nhà máy.
| Test | Điều kiện | Kết quả mong đợi | Bằng chứng | Failure gate |
|---|---|---|---|---|
| DA-01 | Authorized user yêu cầu dữ liệu | Đúng scope, format, metadata | Output, dictionary, audit log | Fix và retest |
| DA-02 | Requester không có quyền | Từ chối, nêu lý do và ghi log | Identity/notification log | Security STOP |
| DA-03 | User chỉ định third party | Chỉ scope/thời gian đã duyệt | Authority, token, receipt | Conditional release |
| DA-04 | Mất mạng rồi phục hồi | Loss, buffer, duplicate đúng spec | Fault/replay log | Recovery REWORK |
| DA-05 | Schema/firmware đổi | Version, compatibility, notice hoạt động | Old/new comparison | Change STOP |
| DA-06 | Clock drift, gap, outlier | Thể hiện quality và uncertainty | Source/transformation evidence | Quality REWORK |
| DA-07 | Kết thúc hợp đồng/bán lại | Revoke, return, retain, delete đúng | Revocation/deletion evidence | Shipment STOP |
| DA-08 | Access load cao | Không ảnh hưởng control/safety | PLC, network, load log | Safety review |
Kiểm tra cả nghĩa: unit, timezone, clock synchronisation, quality flag, calibration, model và firmware version. Dữ liệu có thể lấy được nhưng hiểu sai vẫn gây quyết định bảo trì nguy hiểm. Phân kết quả thành pass, conditional pass, retest hoặc stop; lỗi cross-tenant, safety hay personal data nghiêm trọng phải dừng release.
Kế hoạch sẵn sàng 90 ngày và release gate
Đây là thiết kế dự án của TOMAS TECH, không phải thời gian ân hạn theo luật. Mục tiêu là đưa model đầu tiên thuộc phạm vi qua release gate có kiểm soát, không phải tuyên bố cả danh mục đã sẵn sàng.
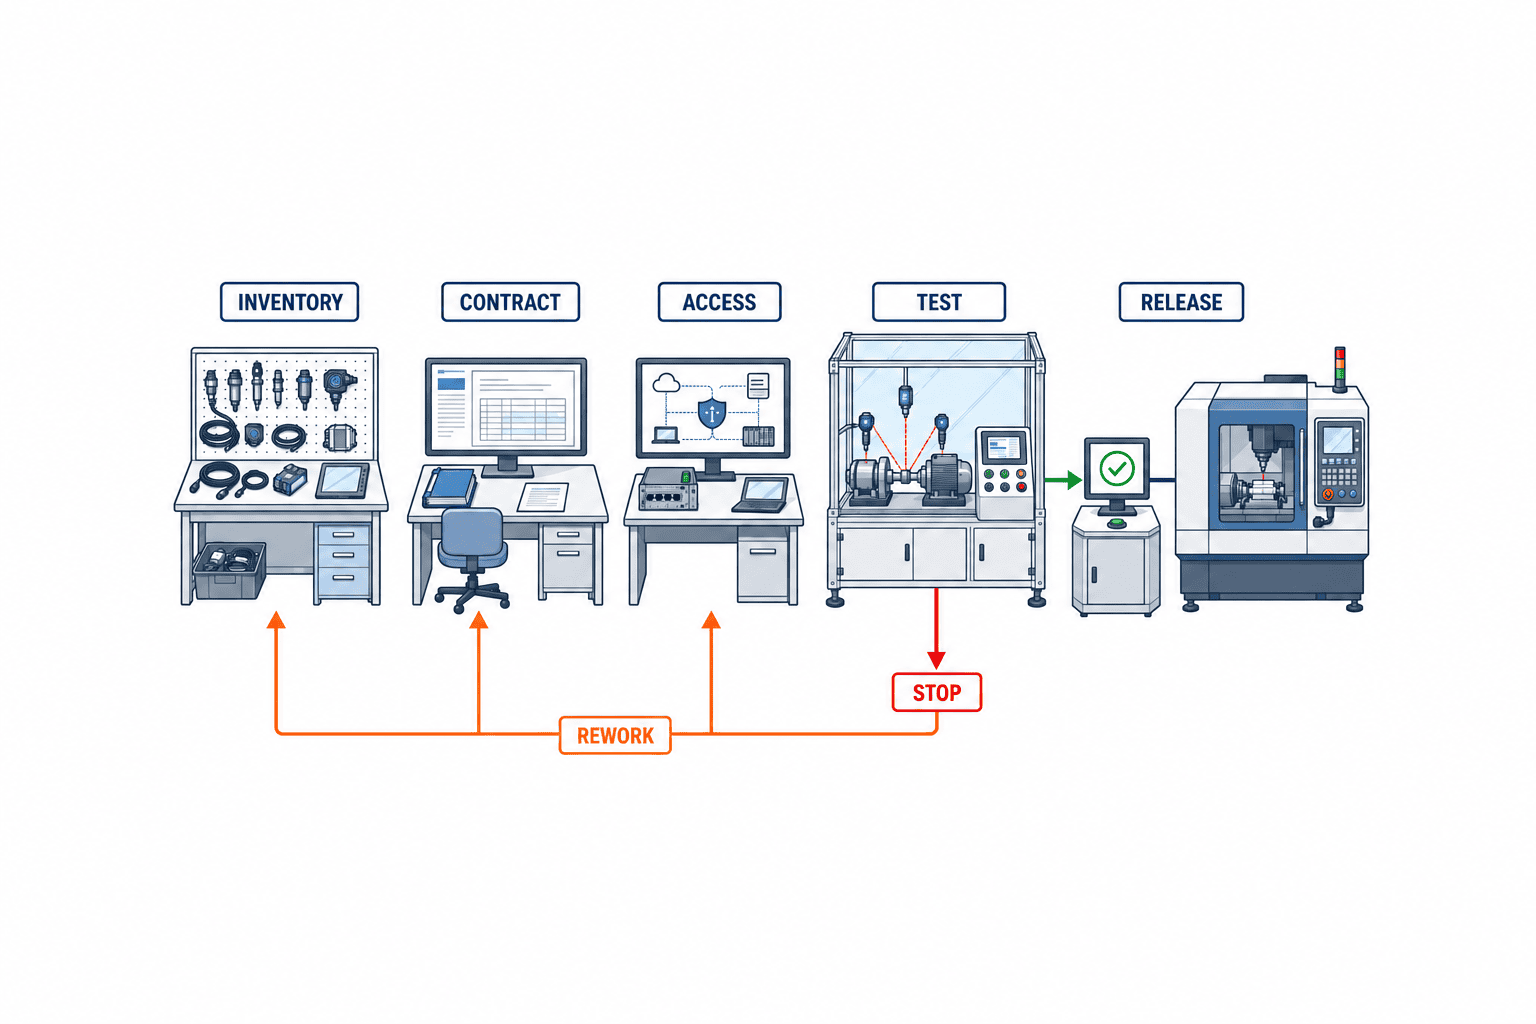
| Giai đoạn | Công việc | Điều kiện hoàn thành | Gate |
|---|---|---|---|
| Ngày 1–15 | Chốt model, placement, role, related service | Hồ sơ applicability và owner đã ký | Chưa rõ: STOP để hỏi EU counsel |
| Ngày 16–30 | Inventory, boundary, metadata, risk flag | Field ưu tiên có owner và rationale | Gap: REWORK |
| Ngày 31–45 | Direct/mediated, identity, log, sharing | Architecture/threat/permission review đạt | Safety impact: STOP |
| Ngày 46–60 | Disclosure, data contract, RFP, support | Technical scope khớp hợp đồng | Lệch: REWORK |
| Ngày 61–75 | Pilot, FAT, fault injection, correction | Không còn critical defect; evidence hoàn chỉnh | Conditional/retest |
| Ngày 76–90 | SAT, training, release review | Owner sign-off, due date, version lock | RELEASE hoặc STOP |
Hoàn thành sớm một vertical chain từ SENSOR, MACHINE, EDGE, METADATA đến USER, recipient được chọn và audit record; sau đó nhân pattern sang tín hiệu khác. Hội đồng release kiểm tra INVENTORY có owner, CONTRACT khớp hệ thống, ACCESS dùng được, TEST bao phủ normal/fault/change/exit và RELEASE không còn vấn đề safety, security, privacy hay role nghiêm trọng.
Checklist RFP cho bên mua
- Sản phẩm, related service, ngày dự kiến đưa ra thị trường, user và data-holder candidate
- Field, metadata, format, volume, frequency, storage, retention và processing stage
- Rationale cho raw, pre-processed, derived, personal và trade-secret data
- Lựa chọn direct/mediated theo dataset và fallback
- Authentication, authorisation, recipient nomination, revocation và audit
- Pre-contract disclosure, data-use agreement, sharing term và support flow
- Trade-secret, privacy, security, machinery-safety safeguard và approver
- FAT/SAT case, test data, pass criteria, remediation date, handover evidence
- Schema/firmware/cloud change notice, compatibility và retest rule
- Trách nhiệm liên tục khi đổi subcontractor hoặc cloud provider
Tính cả chi phí vận hành: duy trì dictionary, xác minh user, bật recipient sharing, xử lý yêu cầu, giữ audit log, quản lý schema version và thực hiện contract exit. Phân biệt nghĩa vụ user access với dịch vụ phân tích hoặc bảo trì gia tăng giá trị.
Câu hỏi thường gặp
Sẵn sàng EU Data Act cho máy móc gồm những gì?
Gồm quyết định model và vai trò, inventory cấp field, metadata, đường access/share dùng được, công bố trước hợp đồng, thỏa thuận sử dụng/chia sẻ, safeguards và bằng chứng FAT/SAT. Đây là một hệ thống sản phẩm–hợp đồng, không phải một chức năng export.
Có phải thiết kế lại mọi máy đã lắp vào ngày 12 tháng 9 năm 2026 không?
Không nên đưa ra kết luận hàng loạt như vậy. Nghĩa vụ thiết kế Article 3(1) áp dụng cho connected products và related services được đưa ra thị trường EU sau ngày 12 tháng 9 năm 2026. Stock, upgrade hoặc remanufactured equipment cần đánh giá theo sự kiện và xác nhận với luật sư EU.
Data Act có bắt buộc API không?
Không. API là một lựa chọn thực tế, không phải công nghệ luật định. Có thể dùng local access, bulk export, messaging, portal hoặc API tùy dataset, mục đích và technical feasibility.
Có thời gian ân hạn 90 ngày không?
Không. Chương trình 90 ngày trong bài là đề xuất dự án của TOMAS TECH để đạt quyết định release có kiểm soát, không phải statutory grace period.
Có thể từ chối vì trade secret hoặc cybersecurity không?
Không thể chỉ gắn nhãn chung. Phải đánh giá dữ liệu cụ thể, điều kiện pháp luật, thiệt hại có khả năng xảy ra, safeguard tương xứng và quy trình bắt buộc. Các lộ trình từ chối/hạn chế có điều kiện nghiêm ngặt; cần EU legal counsel và competent authority khi thích hợp.
Kết luận: đưa “data handover” vào release gate của máy
Sẵn sàng EU Data Act phải nằm trong product release gate cùng applicability, role, data boundary, metadata, access, identity, third-party sharing, safeguards, contract và FAT/SAT. Hãy bắt đầu bằng một model xuất EU và một đường dữ liệu hoàn chỉnh; nối từng field với contract term và test case.
TOMAS TECH có thể hỗ trợ nhà chế tạo máy và nhà máy tại Thái Lan tổ chức workshop theo model, data inventory, access architecture, phụ lục RFP và FAT/SAT design. Kết luận pháp lý cuối cùng thuộc về luật sư EU đủ năng lực, nhưng yêu cầu kỹ thuật có thể được làm rõ và kiểm thử ngay từ giai đoạn ý tưởng/báo giá. Để trao đổi một đánh giá ban đầu, hãy liên hệ TOMAS TECH.
Lưu ý pháp lý: Bài viết cung cấp thông tin kỹ thuật và mua sắm chung, không phải tư vấn pháp lý. Hãy xác nhận applicability, role allocation, GDPR, trade secret, security, safety và quyết định hợp đồng với luật sư EU đủ năng lực và competent authority khi phù hợp.
Tài liệu tham khảo chính thức
- Regulation (EU) 2023/2854 — văn bản chính thức, đặc biệt Articles 1, 3, 4 và 50.
- European Commission — Data Act explained, về connected product, phạm vi dữ liệu, vai trò, chia sẻ và trade secret.
- European Commission — Data Act FAQ v1.4, 22 January 2026, hướng dẫn triển khai chứ không phải luật.
- European Commission — Non-binding Model Contractual Terms, điều khoản tự nguyện cho ba quan hệ chính.
- European Commission — thông báo Data Act bắt đầu áp dụng, về mốc 12 tháng 9 năm 2025.
- Interoperable Europe — Rolling Plan for ICT Standardisation 2026, bối cảnh triển khai mô tả dataset và access method.


