


Nghĩa vụ báo cáo theo Đạo luật Khả năng chống chịu mạng của EU (CRA) bắt đầu áp dụng từ ngày 11/09/2026. Với các nhà sản xuất IoT tại Thái Lan và ASEAN chuẩn bị bán hàng ở EU, Vương quốc Anh, Singapore và Nhật Bản, ETSI EN 303 645 có thể được dùng làm “ma trận bằng chứng chung” trước khi điều chỉnh hồ sơ theo từng thị trường. Tuy nhiên, tiêu chuẩn này không tự động tạo ra sự phù hợp pháp lý, chứng nhận hay nhãn an ninh. Bài viết trình bày cách tổ chức một lần các bằng chứng về thiết bị, firmware, cập nhật và nhật ký, sau đó tái sử dụng có kiểm soát cho EU CRA, UK PSTI, Singapore CLS và Japan JC-STAR.
Vì sao ETSI EN 303 645 cần được xem lại ngay lúc này
Thông báo chính thức của ETSI xác định phiên bản hiện hành là ETSI EN 303 645 V3.1.3 (2024-09). Đây là đường cơ sở an ninh mạng theo hướng kết quả cho IoT tiêu dùng, không áp đặt một phương pháp triển khai duy nhất cho mọi sản phẩm. Cơ quan An ninh mạng Singapore (CSA) mô tả tiêu chuẩn này gồm 14 nhóm quy định rộng.
Giá trị vận hành đối với nhà máy Thái Lan không chỉ nằm ở xuất khẩu sang châu Âu. Camera kết nối, gateway, cảm biến, bộ điều khiển thông minh và thiết bị bảo trì thường dùng chung nền tảng phần cứng hoặc firmware rồi tách thành SKU theo khu vực. Trong khi đó, mỗi điểm đến có phạm vi, chủ thể chịu trách nhiệm, tuyến đánh giá và cách công bố khác nhau: EU CRA, chế độ Product Security and Telecommunications Infrastructure của Anh, Cybersecurity Labelling Scheme (CLS) của Singapore và JC-STAR của Nhật Bản.
Nếu trả lời lại bảng câu hỏi cho từng thị trường, doanh nghiệp sẽ lặp phép thử, dùng cách diễn đạt không nhất quán và phân tán dữ liệu. Mô hình tốt hơn là chuyển các chủ đề ETSI thành biện pháp kiểm soát nội bộ, gắn bằng chứng kỹ thuật, sản xuất và vận hành, sau đó ánh xạ bộ bằng chứng được quản lý đó sang từng thị trường. Phần dùng chung là nguồn bằng chứng và cơ chế quản trị, không phải kết luận pháp lý hay quyết định chứng nhận của cơ quan đích.
Ngày 11/09/2026 đã thay đổi điều gì với CRA?
Ủy ban châu Âu nêu rằng từ ngày 11/09/2026, nhà sản xuất phải báo cáo lỗ hổng đang bị khai thác tích cực và sự cố nghiêm trọng ảnh hưởng đến an ninh của sản phẩm có yếu tố số. Cơ chế yêu cầu cảnh báo sớm trong vòng 24 giờ kể từ khi nhận biết và thông báo đầy đủ trong vòng 72 giờ. Điều này không có nghĩa mọi lỗi phần mềm hay gián đoạn đều phải báo cáo. Doanh nghiệp phải đối chiếu điều kiện kích hoạt chính thức với dữ kiện cụ thể và xin ý kiến chuyên môn khi cần.
Mốc thời gian trên khiến an ninh sản phẩm không thể dừng ở checklist trước khi phát hành. Để soạn cảnh báo hữu ích trong 24 giờ, nhà sản xuất phải nhanh chóng biết model, phiên bản firmware, vùng đã bán, tình trạng khai thác, biện pháp giảm thiểu và đầu mối chịu trách nhiệm. Ma trận dựa trên ETSI có thể liên kết những dữ liệu đó từ trước. Phần lớn nghĩa vụ CRA khác áp dụng đầy đủ từ ngày 11/12/2027, vì vậy giai đoạn báo cáo từ năm 2026 là phép thử sớm cho năng lực quản lý vòng đời.
ETSI EN 303 645 không phải luật, chứng nhận hay hộ chiếu tự động
ETSI EN 303 645 là tiêu chuẩn châu Âu mô tả các kết quả an ninh cơ bản cho IoT tiêu dùng. Nó không phải bản thân CRA, không phải tuyên bố phù hợp UK PSTI, và không phải nhãn Singapore CLS hay Japan JC-STAR. Ngay cả khi sản phẩm được thiết kế và thử nghiệm theo ETSI, doanh nghiệp vẫn phải xem xét riêng phạm vi thị trường, vai trò của chủ thể kinh tế, tài liệu bắt buộc, cấp đánh giá, quy trình nộp hồ sơ và điều kiện sử dụng dấu hoặc nhãn.
Một thiết bị được gọi là IoT cũng không đồng nghĩa nó thuộc cùng chế độ tiêu dùng. Sản phẩm tiêu dùng, thiết bị chỉ dùng trong công nghiệp, mô-đun nhúng, thiết bị y tế và sản phẩm ô tô có thể nằm trong phạm vi hoặc quy định chuyên ngành khác. Hãy ghi rõ mục đích sử dụng, kênh phân phối, chủ sở hữu nhãn hiệu và vai trò nhà sản xuất, nhà nhập khẩu, nhà phân phối; các điểm pháp lý chưa chắc chắn cần được chuyên gia xác nhận.
Tiêu chuẩn vẫn rất hữu ích vì nhiều chủ đề kiểm soát được lặp lại giữa các thị trường: mật khẩu, tiếp nhận lỗ hổng, cập nhật, bảo vệ tham số nhạy cảm, truyền thông an toàn, giảm bề mặt tấn công, tính toàn vẹn, khả năng phục hồi, telemetry, dữ liệu cá nhân, xóa dữ liệu, cài đặt và kiểm tra đầu vào. Một sổ đăng ký kiểm soát chung giúp xác định yêu cầu bổ sung, tái sử dụng phép thử, dịch hồ sơ và trả lời khách hàng nhất quán.
Phân biệt “dùng làm đường cơ sở”, “đã thử nghiệm”, “được chứng nhận” và “phù hợp pháp lý”
| Cách công bố | Ý nghĩa thực tế | Bằng chứng cần kiểm tra |
|---|---|---|
| Áp dụng làm đường cơ sở | Đưa chủ đề ETSI vào yêu cầu sản phẩm | Tuyên bố áp dụng, đặc tả, người phụ trách |
| Đã tự đánh giá | Công ty tự kiểm tra bằng phương pháp nội bộ | Checklist, kết quả, khoảng trống còn mở |
| Đã thử nghiệm bên thứ ba | Phòng thử nghiệm đánh giá mẫu và phạm vi xác định | Phiên bản, phạm vi, báo cáo, ngoại lệ |
| Được chương trình phê duyệt/cấp nhãn | Hoàn thành quy trình chính thức của thị trường | Đăng ký, SKU, cấp độ, điều kiện nhãn |
| Tuyên bố phù hợp pháp luật | Chủ thể chịu trách nhiệm tuyên bố theo thị trường | Phân tích phạm vi, hồ sơ kỹ thuật, tuyên bố |
Không nên viết “phù hợp ETSI nên đã phù hợp CRA”. Cách diễn đạt có cơ sở hơn là: “ETSI EN 303 645 được dùng làm đường cơ sở chung; phạm vi, nghĩa vụ pháp lý, hoạt động báo cáo và hồ sơ kỹ thuật CRA được quản lý như các phần chênh lệch riêng.”
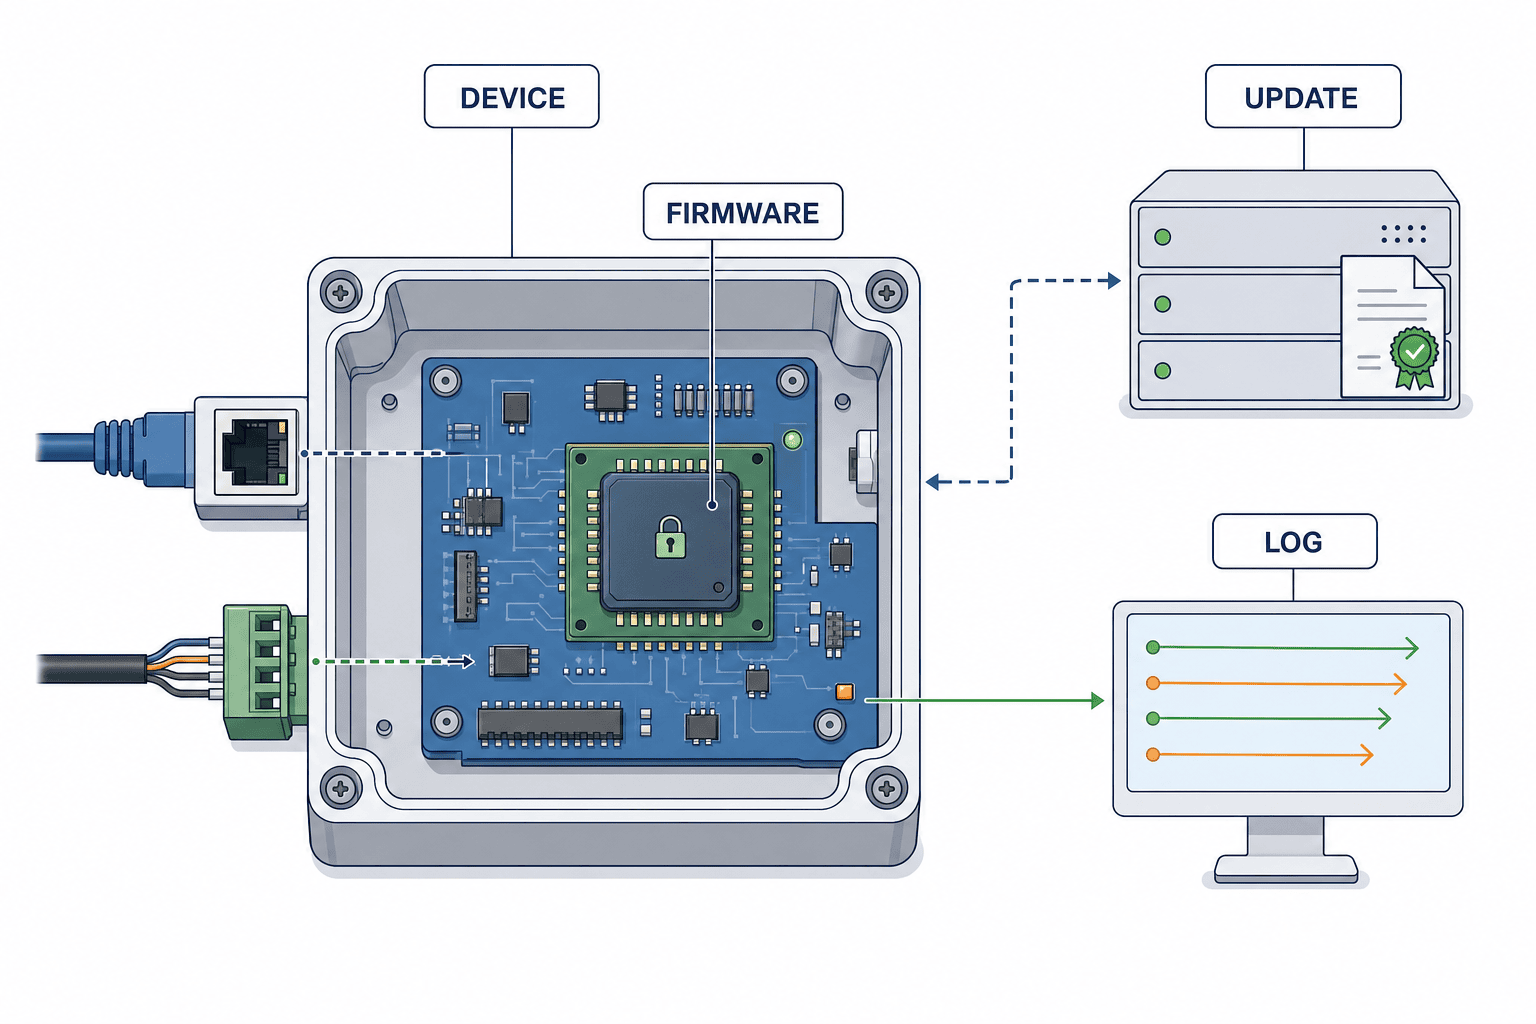
Mô hình hóa sản phẩm kết nối qua bốn bề mặt bằng chứng
Ma trận chỉ bắt đầu từ tính năng nhìn thấy trong ứng dụng sẽ bỏ sót khâu sản xuất và vòng đời. Hãy chia thành DEVICE, FIRMWARE, UPDATE và LOG để truy vết từ phát triển đến hỗ trợ ngoài thị trường.
DEVICE: xác định sản phẩm và ranh giới trách nhiệm
Ghi lại tên sản phẩm, model, revision phần cứng, SKU, điểm đến, kết nối, cấu hình xuất xưởng, giao diện quản trị, dịch vụ cloud, ứng dụng di động và thư viện bên thứ ba. Model trên bao bì phải khớp với định danh trong SBOM và website hỗ trợ. Trong chương trình OEM/ODM, cần xác định ai thiết kế, sản xuất, sở hữu thương hiệu, phân phối bản cập nhật và tiếp nhận báo cáo lỗ hổng.
Với mật khẩu, câu “không dùng mật khẩu mặc định” là chưa đủ. Bằng chứng phải bao phủ việc tạo credential tại nhà máy, tính duy nhất theo thiết bị, onboarding, trạng thái sau reset, tài khoản dịch vụ, giới hạn thử đăng nhập và nơi lưu secret. Kiểm soát build và xuất hàng cũng phải chứng minh tài khoản thử nghiệm và cổng debug không còn trong sản phẩm thương mại.
FIRMWARE: tái hiện chính xác phần mềm đang chạy
Liên kết source revision, build ID, chữ ký, chuỗi khởi động, SBOM, compiler, bản ghi CI/CD, biến thể cấu hình và đánh giá lỗ hổng. Khi một lỗ hổng được công bố, mục tiêu là xác định SKU và phiên bản đã bán chịu ảnh hưởng trong vài giờ, thay vì trao đổi bảng tính trong nhiều ngày.
Bằng chứng về tính toàn vẹn phải gồm hành vi khi kiểm tra chữ ký thất bại, kiểm soát rollback, recovery image, lưu giữ và luân chuyển khóa, cùng việc nạp khóa trong sản xuất. Với dây chuyền Thái Lan, cần xác định gói đã ký từ nhóm phát triển đến trạm nạp thế nào, ai hoặc hệ thống nào phê duyệt và log nào xác nhận hash đã cài.
UPDATE: chứng minh cả cam kết hỗ trợ lẫn khả năng phân phối
Quản lý chính sách cập nhật, thời gian hỗ trợ tối thiểu, ưu tiên lỗ hổng, mục tiêu khắc phục, kiểm tra chữ ký, triển khai theo giai đoạn, phục hồi khi lỗi, thông báo khách hàng và kết thúc hỗ trợ. UK PSTI coi việc công bố thời gian cập nhật an ninh tối thiểu là một yêu cầu cơ bản. Cam kết công khai phải phù hợp với vòng đời linh kiện, ngân sách cloud và năng lực kỹ thuật thực tế.
Để chuẩn bị CRA, hãy lưu cả quyết định về sản phẩm bị ảnh hưởng, trạng thái rollout, biện pháp giảm thiểu cho khách hàng và ngày có biện pháp khắc phục. Theo dõi phân phối theo vùng để biết cùng một bản sửa thực sự đến EU, Anh, Singapore và Nhật Bản khi nào.
LOG: giữ lại dữ kiện phục vụ quyết định báo cáo
Mục tiêu không phải thu thập vô hạn. Cần định nghĩa sự kiện phục vụ phát hiện, điều tra và khôi phục: đăng nhập thất bại, thay đổi cấu hình, kết quả cập nhật, lỗi toàn vẹn, truyền thông bất thường, crash, trạng thái thời gian và thao tác quản trị. Quy định timestamp, device ID, firmware version, đường thu thập, thời gian lưu, quyền truy cập và xử lý dữ liệu cá nhân.
Với sản phẩm không kết nối cloud liên tục, hãy thử cách khách hàng hoặc nhà phân phối xuất dữ liệu chẩn đoán an toàn và cách support chuyển cho engineering. Nếu dữ kiện cho cảnh báo 24 giờ bị kẹt trong thiết bị mà thủ tục lấy ra chưa từng được thử, sự sẵn sàng chỉ tồn tại trên giấy.
Xây ma trận kiểm soát và bằng chứng có thể vận hành
Bảng đối chiếu số điều khoản ETSI với từng chế độ là chưa đủ. Mỗi hàng cần có mục tiêu kiểm soát, phạm vi sản phẩm, owner, evidence ID, kho lưu, sự kiện cập nhật, phương pháp thử và khoảng trống. Cột thị trường nên dùng trạng thái tái sử dụng trực tiếp, tái sử dụng sau điều chỉnh, phải đánh giá riêng, có khả năng không áp dụng thay cho kết luận đạt/không đạt thiếu thẩm quyền.
| Kiểm soát chung | Ví dụ bằng chứng tối thiểu | Câu hỏi cho product owner |
|---|---|---|
| Xác thực duy nhất | Thiết kế credential, thử reset, kiểm tra nhà máy | Đã gồm tài khoản dịch vụ chưa? |
| Công bố lỗ hổng | URL công khai, SLA tiếp nhận, hồ sơ case | Ai trực ngày nghỉ và nhiều ngôn ngữ? |
| Cập nhật an ninh | Thời gian hỗ trợ, thử chữ ký, log rollout | Mọi SKU khu vực đều nhận được bản sửa? |
| Bảo vệ secret | Thiết kế khóa, thử lưu trữ, hồ sơ nạp khóa | Trách nhiệm ODM đã tách rõ? |
| Truyền thông an toàn | Danh mục giao thức, thử lỗi certificate | Hoạt động sau proxy nhà máy? |
| Giảm bề mặt tấn công | Danh sách cổng, dịch vụ tắt, khóa debug | Tính năng thử nghiệm có lọt ra không? |
| Toàn vẹn và khôi phục | Boot, rollback, recovery test | Khi lỗi có trở về trạng thái an toàn? |
| Telemetry và log | Lược đồ sự kiện, lưu, xuất, truy cập | Dùng được trong 24 giờ? |
Duy trì một đối tượng bằng chứng có thẩm quyền
Không nên tạo riêng UK_password_test, JP_password_test và EU_password_test. Hãy cấp product ID, control ID, evidence ID và version chung. Hồ sơ thị trường sẽ tham chiếu, dịch hoặc định dạng lại từ nguồn chuẩn. Khi nguồn thay đổi, doanh nghiệp có thể phân tích tác động tới mọi gói nộp.
Bằng chứng không chỉ là báo cáo dài. Git tag, log kiểm tra chữ ký từ CI, ticket, trang hỗ trợ công khai, case lỗ hổng, telemetry triển khai và log kiểm tra nhà máy đều có thể sử dụng. Nhưng đường dẫn hỏng hoặc tài liệu trong tài khoản riêng của một kỹ sư gần như không tồn tại. Hãy tạo audit export định kỳ trong kho do tổ chức quản lý.
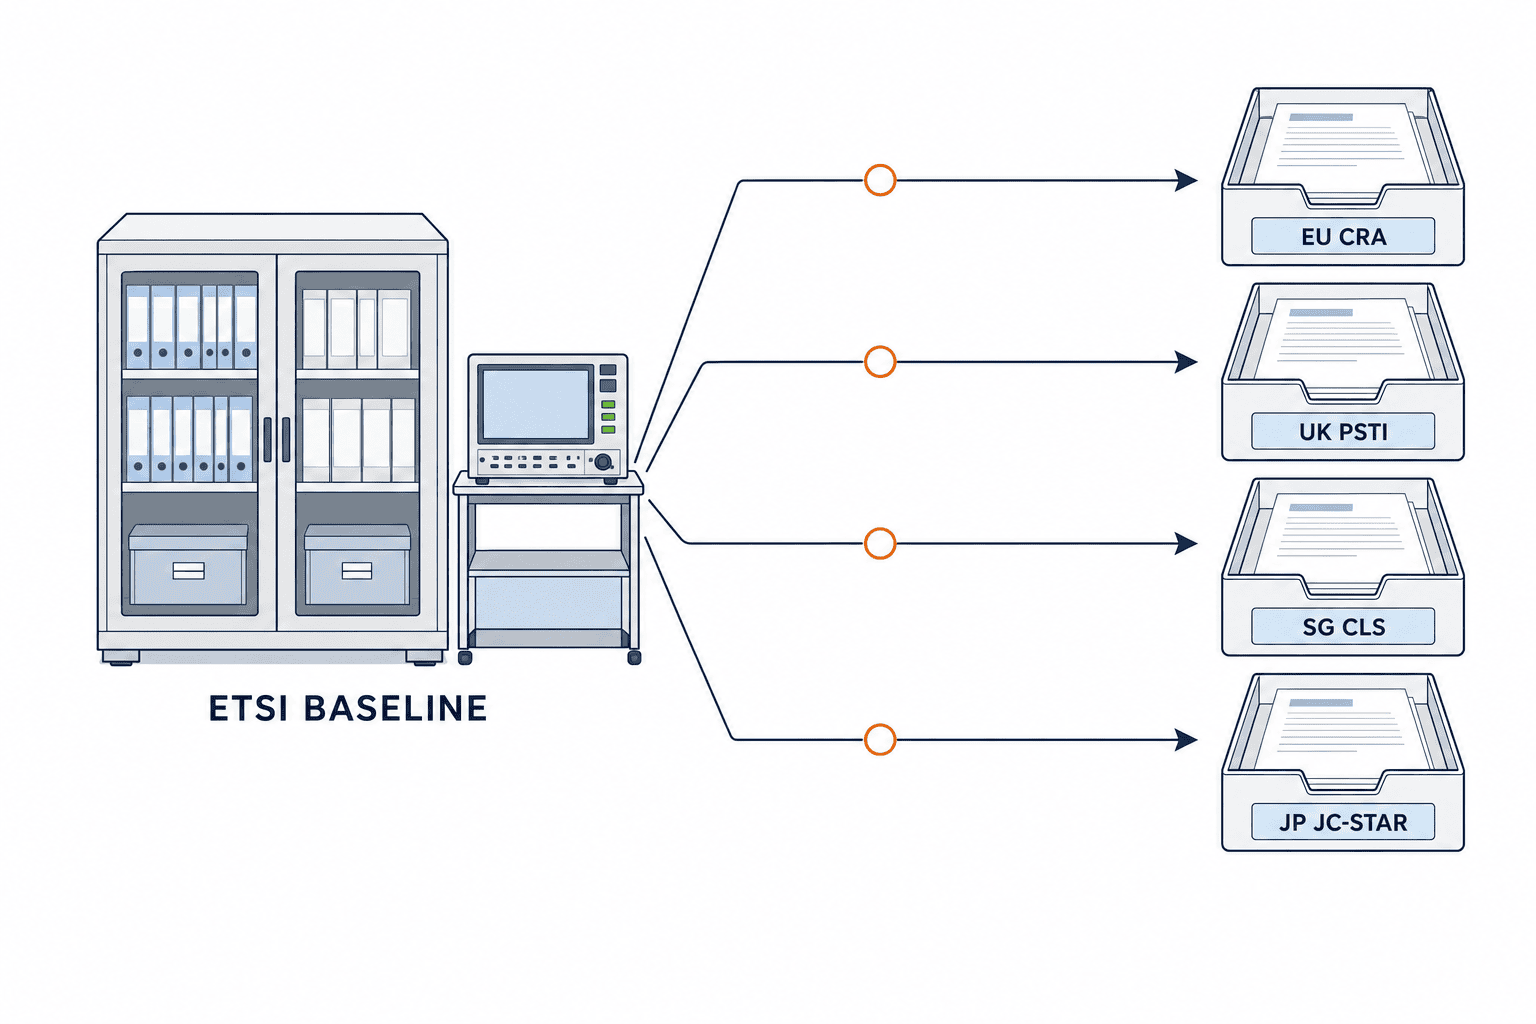
Ánh xạ một đường cơ sở sang bốn thị trường mà không tuyên bố quá mức
EU CRA: bổ sung nghĩa vụ vòng đời và hoạt động báo cáo
CRA áp dụng cho sản phẩm có yếu tố số qua thiết kế, phát triển, sản xuất và xử lý sau khi đưa ra thị trường. Kiểm soát ETSI có thể là đầu vào tốt, nhưng phạm vi CRA, phân loại sản phẩm, vai trò chủ thể, tuyến đánh giá phù hợp, hồ sơ kỹ thuật và báo cáo phải được xem riêng. Hoàn thành checklist ETSI không đồng nghĩa phù hợp CRA.
Đối với nghĩa vụ bắt đầu ngày 11/09/2026, hãy nối đầu vào lỗ hổng với legal triage. Lập chuỗi liên hệ PSIRT, phát triển, vận hành cloud, chất lượng nhà máy, bán hàng khu vực và pháp lý. Xác định ai ghi thời điểm nhận biết, dữ liệu nào hỗ trợ đánh giá “đang bị khai thác tích cực” hoặc “sự cố nghiêm trọng”, và ai sử dụng Single Reporting Platform. Cảnh báo sớm không phải báo cáo nguyên nhân cuối cùng; một mã case xuyên suốt phải được cập nhật nhất quán thành thông báo 72 giờ và báo cáo cuối.
UK PSTI: làm rõ ba yêu cầu nền tảng và vai trò chuỗi cung ứng
Chế độ an ninh sản phẩm kết nối tiêu dùng của Anh có hiệu lực ngày 29/04/2024. Hướng dẫn chính phủ nhấn mạnh ba yêu cầu: cấm mật khẩu mặc định phổ dụng hoặc dễ đoán; công bố cách báo cáo vấn đề an ninh; và công bố thời gian cập nhật an ninh tối thiểu. Các chủ đề này phù hợp với ETSI, nhưng nghĩa vụ luật định và Statement of Compliance vẫn mang tính thị trường riêng.
Khi OEM/ODM Thái Lan cung cấp cho thương hiệu Anh, hợp đồng cần chỉ rõ bằng chứng kỹ thuật do nhà máy cung cấp và tuyên bố do chủ thương hiệu hoặc nhà nhập khẩu xử lý. Thời gian support trên website không có giá trị nếu đội kỹ thuật không thể build và ký bản sửa. Hãy lập ngân sách cho EOL linh kiện, giám sát lỗ hổng OSS, khóa ký, hạ tầng update và hỗ trợ sau bán.
Singapore CLS: dùng nền ETSI nhưng tách Level khỏi Assessment Tier
Thông tin dành cho nhà sản xuất của CSA phân biệt Cybersecurity Level thể hiện bằng số sao trên nhãn với Assessment Tier là các bước đánh giá phải hoàn thành theo thứ tự. Assessment Tier 1 và Tier 2 dựa trên đường cơ sở ETSI, còn CLS Level được cấp tương ứng với Tier cao nhất đã hoàn thành. CSA mô tả ETSI EN 303 645 gồm 14 nhóm quy định. Vì vậy tự đánh giá và sổ bằng chứng chung là điểm khởi đầu tốt, nhưng người nộp phải tuân thủ phạm vi sản phẩm, Level, Tier, thử nghiệm, hồ sơ và điều kiện nhãn CLS hiện hành.
Nhóm khu vực có thể quản lý bằng chứng tiếng Anh tập trung rồi trích xuất gói cần cho Singapore. Không nên hứa một báo cáo phòng thử nghiệm sẽ tạo ra mọi phê duyệt nếu cơ quan có thẩm quyền không công bố công nhận. Hãy xác nhận phiên bản tiêu chuẩn, mẫu, firmware, phạm vi và điều kiện thử lại với tổ chức đánh giá.
Japan JC-STAR: hài hòa không có nghĩa là đồng nhất
IPA giải thích rằng tiêu chí JC-STAR được xây dựng có tính đến sự hài hòa với tiêu chuẩn và hướng dẫn quốc tế như ETSI và NIST. Điều đó giúp tái sử dụng bằng chứng, nhưng JC-STAR vẫn là chương trình riêng của Nhật Bản. Doanh nghiệp phải đáp ứng cấp, bằng chứng, đánh giá và quy trình nộp tương ứng trước khi dùng nhãn.
Xem tổng quan tại hướng dẫn nhãn an ninh IoT JC-STAR và cách chuẩn bị từ Thái Lan tại JC-STAR cho cơ sở ở Thái Lan. Trong ma trận chung, hãy bổ sung trường về cấp, phương pháp đánh giá, định dạng nộp và điều kiện hiển thị JC-STAR.
| Điểm đến | Bằng chứng ETSI hỗ trợ thế nào | Nội dung phải xác nhận riêng |
|---|---|---|
| EU CRA | Thiết kế cơ sở, cập nhật, xử lý lỗ hổng | Phạm vi, loại, đánh giá, hồ sơ kỹ thuật, báo cáo |
| UK PSTI | Mật khẩu, đầu mối báo cáo, thời gian hỗ trợ | Sản phẩm, nghĩa vụ chủ thể, statement, hồ sơ |
| Singapore CLS | Nền chuẩn bị Assessment Tier 1/2 | Level mong muốn, Tier cần đạt, phép thử, đăng ký, điều kiện nhãn |
| Japan JC-STAR | Tái sử dụng kiểm soát hài hòa quốc tế | Tiêu chí cấp, nộp, đánh giá, hiển thị |
Tạo bằng chứng đáng tin cậy trên dây chuyền Thái Lan
Chỉ bộ phận phát triển không thể hoàn thành hồ sơ. Cấu hình, khóa, firmware và kết quả kiểm tra tại nhà máy quyết định thứ được giao. Hãy nối MES, đồ gá nạp và trạm kiểm tra vào product register trong khi vẫn bảo vệ tính sẵn sàng và phân vùng OT. Các nguyên tắc mạng liên quan có trong hướng dẫn xây dựng mạng công nghiệp.
Cố định revision phần cứng được duyệt, firmware hash, configuration profile, thủ tục nạp khóa và đặc tả kiểm tra trong lệnh sản xuất. Sau khi nạp, đọc lại device ID và build ID; kiểm tra trạng thái chữ ký, cổng debug đã khóa, xác thực ban đầu và chức năng update. Gắn kết quả với serial number và điểm đến. Quy định khi nào rework được rollback và cách cách ly hàng không phù hợp.
Yêu cầu nhà cung cấp nên gồm SBOM, thông báo lỗ hổng, bản sửa, kết thúc hỗ trợ, quản lý secret và hợp tác sự cố. Không chấp nhận câu “module phù hợp ETSI” nếu thiếu phiên bản, phạm vi và bằng chứng. Báo cáo module không bao phủ cloud, app, cấu hình và luồng người dùng của thành phẩm.
Tiêu chuẩn mua sắm an ninh thiết bị IoT nên viết thế nào?
| Hạng mục mua sắm | Ví dụ yêu cầu | Phương pháp nghiệm thu |
|---|---|---|
| Phạm vi | Nêu model, version và điều khoản loại trừ | Review applicability statement |
| Lỗ hổng | Công bố đầu mối, SLA và cách thông báo | Xác minh URL, tabletop intake |
| Cập nhật | Nêu thời gian tối thiểu, chữ ký, recovery, EOL | Update và rollback test |
| SBOM | Thống nhất format, version và thông báo | Đối chiếu mẫu |
| Sản xuất | Ghi nạp khóa, khóa debug và version | Audit nhà máy, lấy mẫu log |
| Sự cố | Cung cấp dữ kiện cho triage 24/72 giờ | Contact drill và đo SLA |
Chỉ ghi số tiêu chuẩn sẽ không tạo được ranh giới nghiệm thu. Deliverable cụ thể giúp so sánh nhà cung cấp và chuyển yêu cầu thành kế hoạch thử.
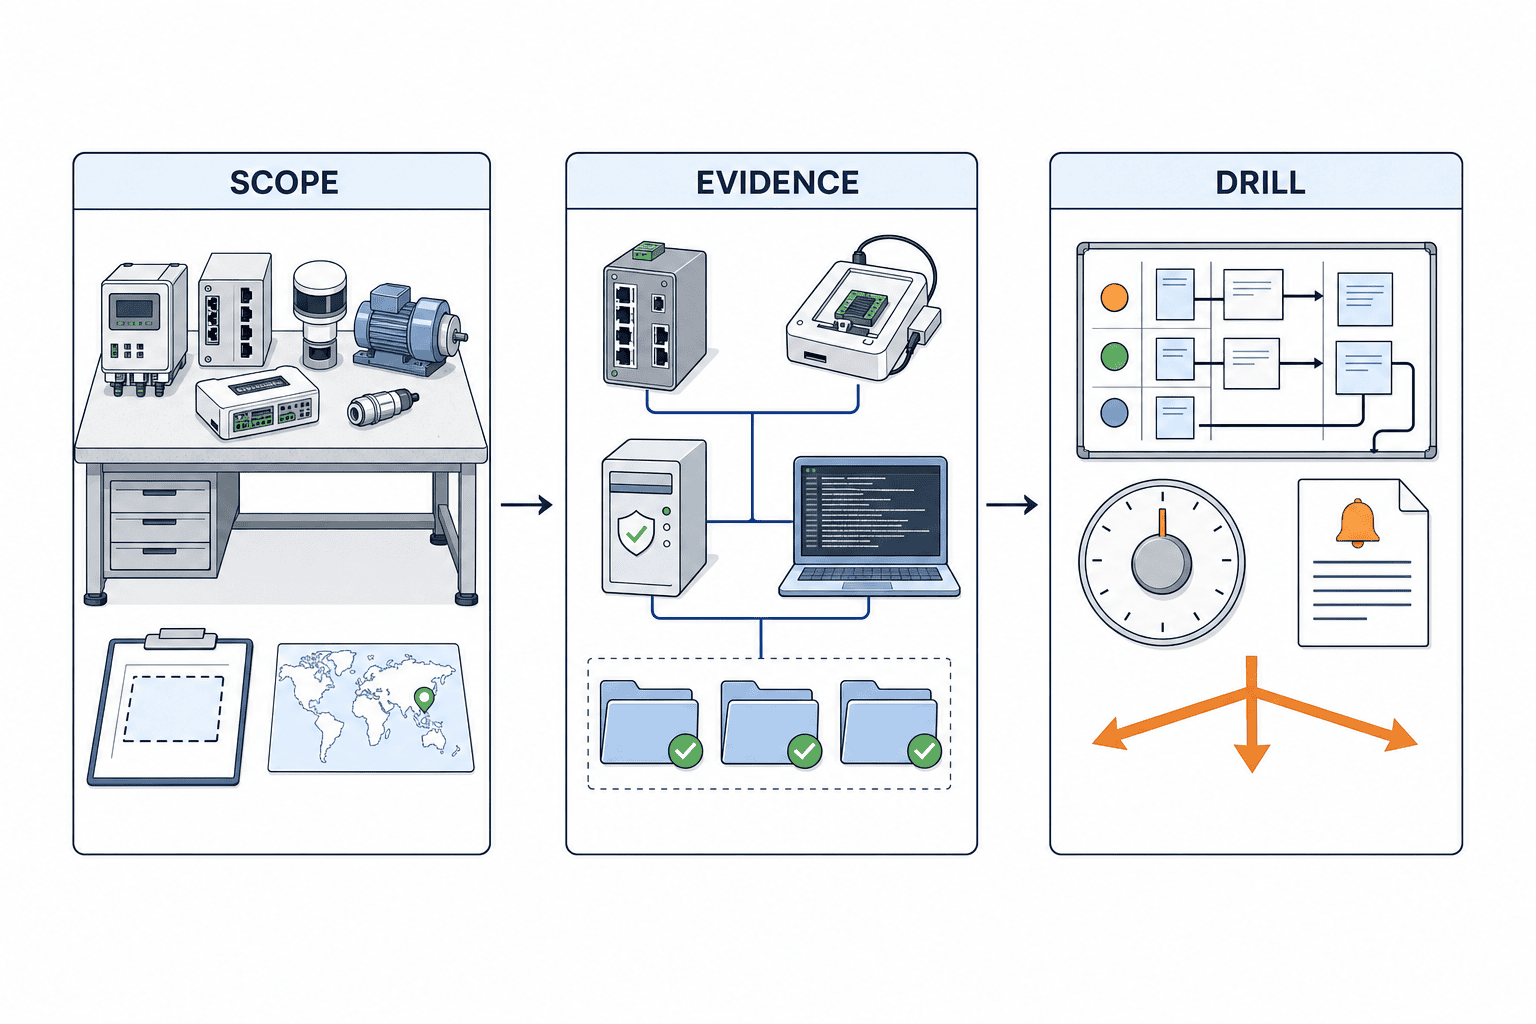
Kế hoạch 90 ngày SCOPE–EVIDENCE–DRILL
Ngày 1–30: SCOPE
Chọn một dòng sản phẩm đại diện. Ghi model, version, mục đích, người dùng, điểm đến, thương hiệu, cloud, app, quan hệ OEM/ODM và chủ sở hữu update trên một trang. Tách giả định pháp lý khỏi kết luận đã xác nhận, kèm nguồn, người duyệt và ngày duyệt.
Chuyển 14 nhóm quy định ETSI thành kiểm soát nội bộ rồi gán vào DEVICE, FIRMWARE, UPDATE hoặc LOG. Tái sử dụng hồ sơ Secure SDLC, chất lượng, ISO 27001 hoặc IEC 62443 nếu phù hợp, nhưng không nhầm quy trình cấp tổ chức với bằng chứng cấp sản phẩm.
Ngày 31–60: EVIDENCE
Cấp evidence ID và kiểm tra mỗi đối tượng có hiện hành, bao phủ SKU và người khác tái hiện được không. Các kịch bản hữu ích gồm thiết lập từ factory state, reset mật khẩu, lỗi certificate, gián đoạn update, chữ ký không hợp lệ, rollback, mất mạng, xuất log và xóa dữ liệu.
Chuyển khoảng trống thành mức độ, owner, hạn và quyết định xuất hàng. Ghi biện pháp tạm thời, thông báo khách hàng, release mục tiêu và người chấp nhận rủi ro. Theo từng thị trường, đánh dấu tái sử dụng trực tiếp, cần dịch hoặc đổi định dạng, hay phải thử thêm.
Ngày 61–90: DRILL
Thực hiện diễn tập bàn với một lỗ hổng giả định đang bị khai thác. Từ thời điểm tiếp nhận, dùng SBOM xác định build, điểm đến, dữ liệu khai thác, biện pháp giảm thiểu, escalations tới lãnh đạo và pháp lý, rồi soạn cảnh báo 24 giờ và thông báo 72 giờ. Không gửi báo cáo giả đến cơ quan quản lý; mục tiêu là thử template và luồng phê duyệt nội bộ.
Đo dữ liệu thiếu và thời gian chờ. Nếu trích vùng đã bán mất tám giờ và xác nhận phiên bản module mất mười hai giờ, dư địa 24 giờ đã rất mỏng. Đưa tích hợp và ownership vào backlog rồi diễn tập lại trong tình huống người phụ trách vắng mặt hoặc ngày nghỉ.
KPI đo năng lực vận hành
- Thời gian từ SKU đã bán đến firmware build và SBOM
- Thời gian từ tiếp nhận lỗ hổng đến product owner
- Thời gian ước tính thị trường và số thiết bị bị ảnh hưởng
- Thời gian build, duyệt và phát hành theo giai đoạn bản cập nhật an ninh
- Tỷ lệ update thành công và recovery
- Tỷ lệ bằng chứng chung tái sử dụng trong hồ sơ thị trường
- Số bằng chứng hết hạn, link hỏng hoặc không có owner
- Thời gian duyệt bản nháp cảnh báo 24 giờ và thông báo 72 giờ
KPI không chứng minh phù hợp pháp lý, nhưng cho thấy checklist có hỗ trợ được sự cố thật hay không. Báo cáo khoảng trống cho lãnh đạo theo tác động xuất hàng, chi phí vòng đời và rủi ro thời gian phản ứng.
Các lỗi thường gặp
Thứ nhất, quality giữ bảng tính một mình trong khi engineering, factory, cloud và support không cập nhật. Mỗi hàng phải có owner và update trigger.
Thứ hai, mẫu đánh giá khác hàng sản xuất sau thay linh kiện, đổi cấu hình hoặc cloud API. Change control phải có bước bắt buộc đánh giá tác động đến bằng chứng an ninh và hồ sơ thị trường.
Thứ ba, marketing công bố thời gian support mà không có ngân sách kỹ thuật, khóa, hạ tầng phân phối và tiếp nhận. Chi phí vòng đời phải nằm trong kế hoạch sản phẩm.
Thứ tư, mailbox lỗ hổng tồn tại nhưng không ai thử ngày nghỉ, file đính kèm, escalation hoặc phối hợp supplier. Cần diễn tập intake và response.
Thứ năm, gọi luật, self-declaration, đánh giá bên thứ ba, nhãn và công nhận đều là “chứng nhận”. Nội dung bên ngoài phải được legal, quality và engineering review chung.
Câu hỏi thường gặp
ETSI EN 303 645 là gì?
Đây là đường cơ sở an ninh mạng châu Âu theo hướng kết quả cho IoT tiêu dùng; phiên bản hiện hành là V3.1.3 (2024-09). Nó hữu ích như ngôn ngữ chung của bằng chứng nhưng không phải luật hay chứng nhận đa thị trường phổ quát.
ETSI EN 303 645 có tự động đáp ứng EU CRA không?
Không. Kiểm soát và kết quả thử ETSI có thể hỗ trợ chuẩn bị CRA, nhưng phạm vi, phân loại, đánh giá phù hợp, hồ sơ kỹ thuật, xử lý lỗ hổng và báo cáo phải được đánh giá riêng. Hãy xin tư vấn chuyên môn cho diễn giải pháp lý chưa rõ.
Thời hạn 24 giờ và 72 giờ của CRA có ý nghĩa gì?
Ủy ban mô tả cảnh báo sớm trong vòng 24 giờ sau khi nhận biết và thông báo đầy đủ trong 72 giờ đối với lỗ hổng đang bị khai thác tích cực và sự cố nghiêm trọng ảnh hưởng tới an ninh sản phẩm có yếu tố số. Không phải mọi bug đều phải báo cáo; cần phân tích trigger và hồ sơ dữ kiện.
Một chứng nhận an ninh IoT có dùng được ở mọi thị trường không?
Không tự động. Phép thử và bằng chứng có thể tái sử dụng, nhưng phạm vi, cấp độ, người nộp, tuyên bố và điều kiện nhãn khác nhau. Chỉ mô tả công nhận theo đúng phạm vi cơ quan công bố; các lợi ích khác nên gọi là hiệu quả chuẩn bị.
JC-STAR liên quan ETSI EN 303 645 thế nào?
IPA cho biết JC-STAR được phát triển có tính đến sự hài hòa với chuẩn và hướng dẫn quốc tế như ETSI và NIST. Bằng chứng chung có thể hỗ trợ, nhưng đánh giá ETSI không tự cấp nhãn JC-STAR.
Tiêu chuẩn mua sắm an ninh thiết bị IoT nên có gì?
Cần nêu phạm vi model/version, applicability, thiết kế mật khẩu, đầu mối lỗ hổng, thời gian support tối thiểu, signed update, SBOM, kiểm soát khóa trong sản xuất, log, hợp tác sự cố, phép thử nghiệm thu và định dạng bằng chứng; mỗi mục có owner và tiêu chí chấp nhận.
Nhà máy Thái Lan nên bắt đầu ở đâu?
Chọn một sản phẩm, thu thập DEVICE, FIRMWARE, UPDATE và LOG, rồi thực hiện chu kỳ 90 ngày gồm xác định phạm vi, hoàn thiện bằng chứng và diễn tập sự cố. Cải tiến template trước khi mở rộng toàn danh mục.
Kết luận
ETSI EN 303 645 mang lại đường cơ sở thực dụng cho nhà sản xuất IoT tại Thái Lan và ASEAN khi chuẩn bị nhiều thị trường. Ma trận được kiểm soát trên DEVICE, FIRMWARE, UPDATE và LOG giúp làm rõ phần chênh lệch cho EU CRA, UK PSTI, Singapore CLS và Japan JC-STAR. Tiêu chuẩn không thay thế phân tích phạm vi pháp lý, nộp hồ sơ, đánh giá hay điều kiện nhãn. Khi nghĩa vụ báo cáo CRA đã bắt đầu, phép thử thật là tổ chức có thể đưa dữ kiện đáng tin cậy qua quy trình cảnh báo 24 giờ và thông báo 72 giờ hay không.
TOMAS TECH có thể hỗ trợ ngay từ giai đoạn lập kế hoạch: rà soát bằng chứng sản phẩm, firmware, update và log; thiết kế ma trận chung, điều khoản mua sắm và diễn tập 90 ngày cho cơ sở tại Thái Lan. Liên hệ với chúng tôi và cho biết dòng sản phẩm cùng các thị trường dự kiến.
Tài liệu tham khảo
- ETSI, ETSI EN 303 645 V3.1.3: https://www.etsi.org/newsroom/press-releases/2457-etsi-releases-new-guidelines-to-enhance-cyber-security-for-consumer-iot-devices/
- IPA, thông tin JC-STAR: https://www.ipa.go.jp/security/jc-star/detail.html
- European Commission, CRA implementation: https://digital-strategy.ec.europa.eu/en/factpages/cyber-resilience-act-implementation
- European Commission, CRA reporting: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- European Commission, CRA legal summary: https://digital-strategy.ec.europa.eu/en/policies/cra-summary
- UK Government, consumer connectable product security: https://www.gov.uk/guidance/regulations-consumer-connectable-product-security
- Cyber Security Agency of Singapore, CLS for manufacturers: https://www.csa.gov.sg/our-programmes/certification-and-labelling-schemes/cybersecurity-labelling-scheme/for-manufacturers/
- EUR-Lex, Regulation (EU) 2024/2847: https://eur-lex.europa.eu/eli/reg/2024/2847/2024-11-20/eng
Bài viết cung cấp thông tin chung về an ninh sản phẩm, không phải tư vấn pháp lý hay kết quả chứng nhận. Hãy xác nhận phạm vi và phương thức phù hợp theo sản phẩm, mục đích sử dụng, kênh phân phối, vai trò của chủ thể và văn bản chính thức mới nhất.


