


Khi công ty mẹ tại Nhật Bản là doanh nghiệp niêm yết, công ty con tại Thái Lan cũng nằm trong phạm vi đánh giá của chế độ báo cáo kiểm soát nội bộ. Việc ứng phó kiểm soát CNTT được yêu cầu ở đây không chỉ dừng lại ở chỉnh sửa cấu hình quyền truy cập hệ thống. Bài viết này phân tích cụ thể cần chuẩn bị những gì và tới mức độ nào cho phần kiểm soát CNTT trong kiểm soát nội bộ, chia theo từng lĩnh vực của kiểm soát chung CNTT (ITGC), đồng thời sắp xếp cả quy trình thực hiện lẫn cách ước lượng khối lượng công việc phù hợp với thể chế thực tế của công ty con tại Thái Lan.
Sửa đổi chế độ báo cáo kiểm soát nội bộ làm thay đổi tiền đề của việc ứng phó kiểm soát CNTT
Chúng tôi ngày càng nhận được nhiều lời than phiền từ người phụ trách CNTT ở công ty con Thái Lan và quản lý người Nhật tại chỗ rằng “từ năm nay yêu cầu của trụ sở chính bỗng nhiên chi tiết hẳn lên”. Đằng sau đó là việc bản thân chế độ đã được sửa đổi. Nếu không nắm được điểm này trước, yêu cầu từ trụ sở chính sẽ bị nhìn nhận như “ý nghĩ nhất thời của người phụ trách” và không nhận được sự hợp tác từ phía hiện trường.
Thời điểm công bố và thời điểm áp dụng của bản sửa đổi
Việc sửa đổi các chuẩn mực và chuẩn mực thực hiện của chế độ báo cáo kiểm soát nội bộ đã được Hội đồng Kế toán Doanh nghiệp Nhật Bản công bố vào ngày 7 tháng 4 năm 2023. Việc áp dụng bắt đầu từ năm tài chính khởi đầu sau ngày 1 tháng 4 năm 2024, và với công ty quyết toán vào tháng 3 thì kỳ kế toán tháng 3 năm 2025 là đối tượng áp dụng đầu tiên. Vì thời điểm áp dụng lần đầu lệch nhau tùy theo kỳ quyết toán của từng công ty, trước tiên hãy xác nhận xem công ty mình đã áp dụng hay còn sắp áp dụng.
Nói cách khác, đối với phần lớn doanh nghiệp Nhật Bản, tính đến năm 2026 thì việc vận hành theo chuẩn mực sau sửa đổi đang bước vào kỳ thứ hai đến kỳ thứ ba. Những lời chia sẻ kiểu “năm đầu tiên công ty kiểm toán còn chờ xem, nhưng từ kỳ thứ hai bắt đầu có những chỉ trích cụ thể” cũng bắt nguồn từ đây.
Mục đích được đổi từ “độ tin cậy của báo cáo tài chính” sang “độ tin cậy của báo cáo”
Một điểm được nêu ra trong tư duy sửa đổi là mục đích mà khung cơ bản của kiểm soát nội bộ nêu ra đã được đổi từ “độ tin cậy của báo cáo tài chính” sang “độ tin cậy của báo cáo”. Đây là định hướng đưa cả các thông tin công bố ngoài báo cáo tài chính vào tầm ngắm, đồng thời việc đánh giá rủi ro gian lận cũng được ghi rõ.
Tuy nhiên, ở đây có một giới hạn quan trọng. Vì bản thân Luật Giao dịch Công cụ Tài chính của Nhật Bản không được sửa đổi, nên kiểm soát nội bộ mà báo cáo kiểm soát nội bộ hướng tới vẫn như trước, tức là “kiểm soát nội bộ liên quan tới báo cáo tài chính”. Nói cách khác, phạm vi đánh giá và báo cáo không mở rộng ngay lập tức sang toàn bộ thông tin phi tài chính.
Dù vậy, điều có ý nghĩa với thực tiễn tại hiện trường lại chính là phía rủi ro gian lận. Việc phải ý thức rủi ro gian lận tại cơ sở nước ngoài như một đối tượng đánh giá là điều không thể tránh khỏi, và kết quả là số tình huống cần giải thích tình trạng kiểm soát của hệ thống nghiệp vụ – nơi sinh ra các con số tài chính – sẽ tăng lên. Cách hiểu rằng chỉ cần nhìn vào hệ thống kế toán là đủ vốn dĩ không còn đúng nữa.
Việc áp dụng máy móc các tiêu chí số lượng bị phủ nhận
Đây là chỗ có ảnh hưởng lớn nhất trên thực tế. Trước đây, khi quyết định phạm vi đánh giá, các tiêu chí số lượng như “khoảng hai phần ba doanh thu” hay “ba khoản mục doanh thu, phải thu và hàng tồn kho” đã được dùng như quy tắc mặc nhiên. Bản sửa đổi làm rõ rằng không nên áp dụng máy móc các tiêu chí số lượng này, và chuyển hướng sang quyết định phạm vi dựa trên rủi ro, có cân nhắc mức độ trọng yếu về mặt chất lượng.
Điều cần lưu ý ở đây là đây không phải câu chuyện “phạm vi bị thu hẹp lại”. Ngay cả cơ sở có quy mô doanh thu nhỏ, nếu có lý do mang tính chất lượng như rủi ro gian lận cao, nghiệp vụ đặc thù, hoặc từng có thiếu sót trong quá khứ, vẫn có thể trở thành đối tượng đánh giá. Trường hợp một công ty con tại Thái Lan chỉ chiếm vài phần trăm trong cơ cấu doanh thu nhưng lại mới trở thành đối tượng đánh giá có thể được giải thích như là hệ quả của sự chuyển hướng này.
Tư duy tương tự cũng được áp dụng cho phần liên quan tới CNTT. Đối với kiểm soát xử lý nghiệp vụ CNTT, việc quyết định máy móc chu kỳ đánh giá luân phiên kiểu “3 năm một lần” theo số năm được cho là không phù hợp, và trong môi trường thường xuyên chuyển sang đám mây hay đổi mới hệ thống, việc đánh giá hằng năm có thể trở nên cần thiết, tính hợp lý của việc này nên được trao đổi với kiểm toán viên. Nói cách khác, tiền đề kiểu “năm ngoái đã đánh giá rồi nên năm nay có thể bỏ qua” đã không còn đứng vững.
Nội dung phải ghi trong báo cáo tăng lên
Các hạng mục cần ghi trong báo cáo kiểm soát nội bộ cũng được bổ sung. Nghĩa vụ ghi thêm phần phụ chú gồm lý do phán đoán khi quyết định phạm vi đánh giá, căn cứ của chỉ số đã dùng và tỷ lệ tương ứng, và nếu kỳ trước có thiếu sót trọng yếu thì phải ghi cả tình trạng khắc phục.
Đối với người phụ trách tại hiện trường, điều này có nghĩa là có thêm một công việc nữa. Trước đây chỉ cần truyền đạt kết luận “có nằm trong phạm vi” hoặc “không nằm trong phạm vi” là đủ, nhưng nay còn được yêu cầu đưa ra đủ tài liệu để trụ sở chính có thể giải thích bằng văn bản lý do vì sao lại có phạm vi đó. Nếu phía hiện trường không đưa ra được con số và căn cứ, người phụ trách kiểm soát nội bộ ở trụ sở chính sẽ không viết được.
Quy mô doanh nghiệp thuộc đối tượng và mức độ nghiêm trọng khi vi phạm
Đối tượng của chế độ là khoảng 3,900 doanh nghiệp niêm yết và các công ty con nằm trong phạm vi hợp nhất của các doanh nghiệp đó. Nếu công ty con tại Thái Lan nằm trong phạm vi hợp nhất, thì công ty đó không hề đứng ngoài chế độ này. Và nếu báo cáo kiểm soát nội bộ có ghi sai sự thật, cá nhân liên quan có thể bị áp dụng hình phạt tù giam dưới 5 năm hoặc phạt tiền dưới 5,000,000 yên, hoặc áp dụng đồng thời cả hai.
Khi kể chuyện này cho người phụ trách tại hiện trường, không khí cuộc trao đổi đôi khi thay đổi hẳn. Nếu chia sẻ trước rằng việc xây dựng ITGC không phải là “công việc phiền phức mà công ty kiểm toán hay bắt bẻ”, mà là một phần của chế độ mà người nộp báo cáo có nội dung sai sự thật có thể bị xử lý hình sự, thì việc xây dựng thể chế hợp tác tại hiện trường sẽ dễ dàng hơn.
Các lĩnh vực của kiểm soát chung CNTT (ITGC) – quản lý quyền truy cập, quản lý thay đổi, quản lý vận hành và ủy thác bên ngoài
Trọng tâm của việc ứng phó kiểm soát CNTT chính là kiểm soát chung CNTT, hay còn gọi là ITGC. Phần này sẽ cụ thể hóa theo từng lĩnh vực xem thực tế hiện trường ở công ty con Thái Lan được yêu cầu những gì.
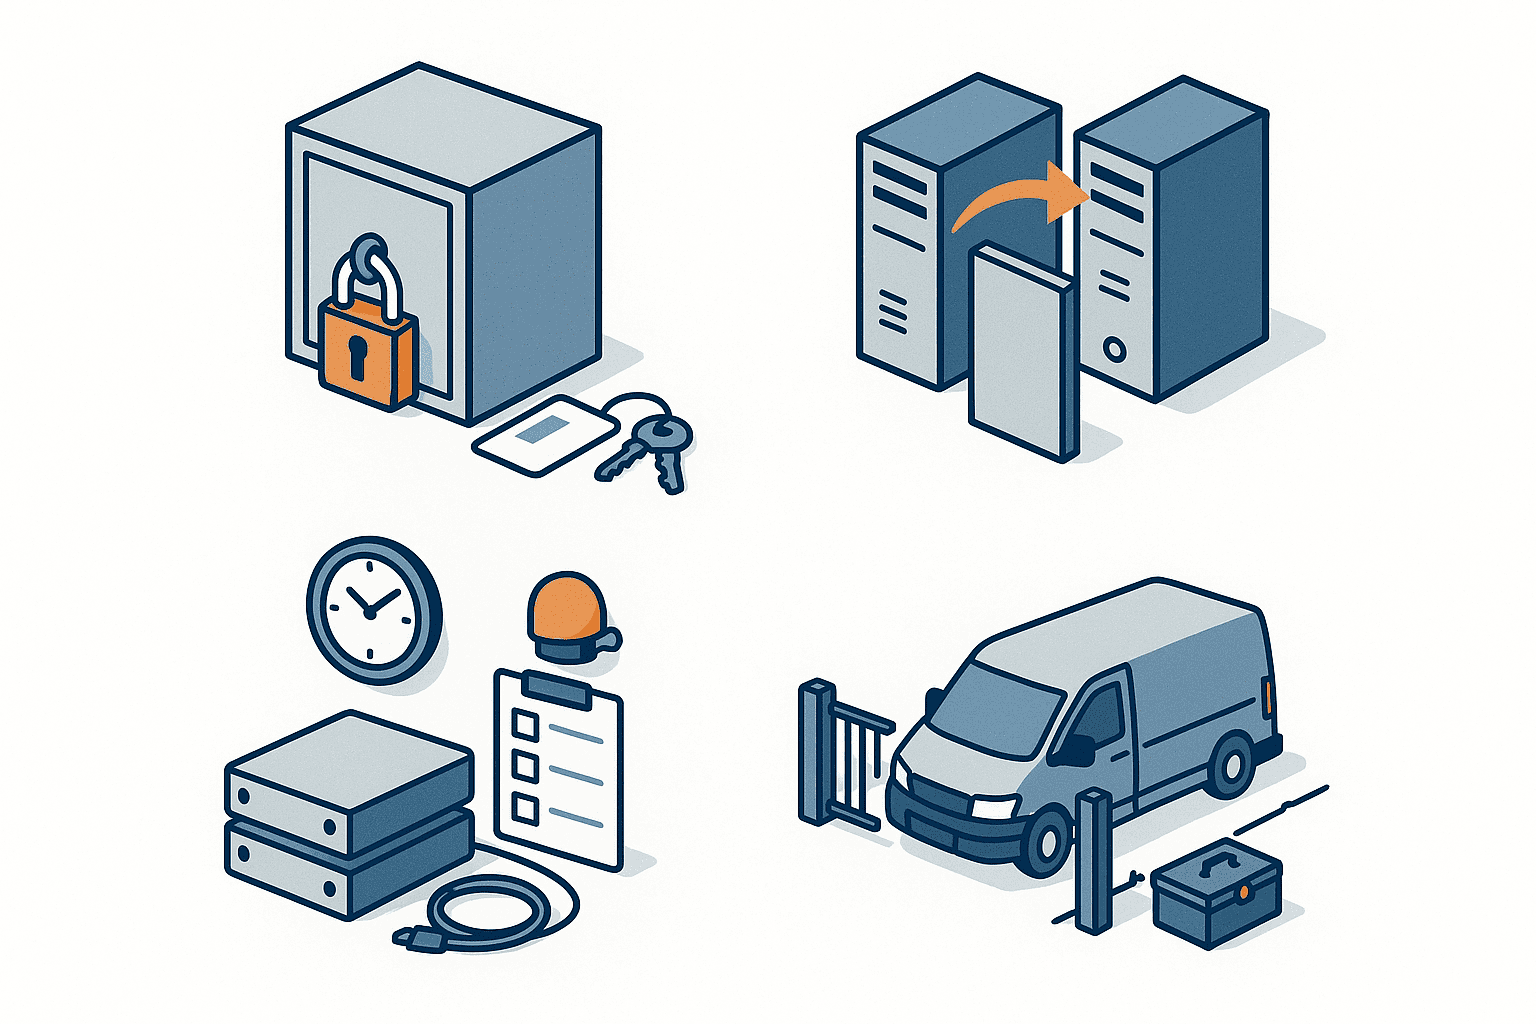
Mối quan hệ giữa ITGC và kiểm soát xử lý nghiệp vụ CNTT
Trước tiên hãy nắm cấu trúc tổng thể. Kiểm soát CNTT nhìn chung được nói tới qua ba tầng lớn: kiểm soát CNTT toàn công ty, kiểm soát chung CNTT (ITGC), và kiểm soát xử lý nghiệp vụ CNTT. Kiểm soát xử lý nghiệp vụ CNTT là kiểm soát bảo đảm từng xử lý nghiệp vụ riêng lẻ được thực hiện đúng, ví dụ như kiểm tra giá trị nhập liệu hay độ chính xác của phép tính tự động.
ITGC là nền tảng của tất cả những điều đó. Mối quan hệ ở đây là nếu ITGC bị lung lay thì kiểm soát xử lý nghiệp vụ vận hành phía trên nó cũng không còn đáng tin. Dù đã lập trình phép tính tự động tinh vi tới đâu, nếu ai cũng có thể sửa chương trình trong môi trường thực (production), kết quả tính toán đó cũng không đáng tin cậy. Đây chính là lý do vì sao công ty kiểm toán coi trọng ITGC.
Làm rõ thuật ngữ – lĩnh vực của ITGC và “bộ ba tài liệu” là hai thứ khác nhau
Hãy giải quyết trước điểm dễ gây nhầm lẫn tại hiện trường. Trong bối cảnh kiểm soát nội bộ, khi nói “bộ ba tài liệu”, thông thường người ta muốn nói tới ba loại tài liệu là bản mô tả nghiệp vụ, lưu đồ (flowchart), và ma trận kiểm soát rủi ro (RCM). Trong khi đó, cách phân chia khi nói về các thành phần cấu tạo của ITGC lại là cách chia theo lĩnh vực như quản lý quyền truy cập, quản lý thay đổi, quản lý vận hành. Tùy theo tài liệu giải thích, đôi khi người ta còn thêm quản lý ủy thác bên ngoài vào để tạo thành bốn lĩnh vực.
Hai khái niệm này chỉ những thứ khác nhau. Trên thực tế đã từng xảy ra sự cố là khi trụ sở chính yêu cầu “gửi bộ ba tài liệu”, phía hiện trường lại gửi tài liệu về quản lý quyền truy cập khiến hai bên nói chuyện lệch nhau. Khi nhận được yêu cầu, hãy xác nhận trước xem đó là nói về tài liệu hay nói về lĩnh vực.
Quản lý quyền truy cập
Trong số các lĩnh vực của ITGC, quản lý quyền truy cập là chỗ dễ tập trung nhận chỉ trích từ công ty kiểm toán nhất. Điều được yêu cầu là phải quản lý được ai có thể truy cập vào hệ thống nào với quyền hạn gì, và có thể chứng minh bằng bằng chứng rằng trạng thái đó đúng như dự định.
Cụ thể, các kiểm soát sau đây là đối tượng.
- Việc đăng ký, thay đổi, xóa ID người dùng được thực hiện qua quy trình đề nghị và phê duyệt.
- Quyền hạn được giới hạn ở mức tối thiểu cần thiết cho nghiệp vụ.
- ID đặc quyền được giới hạn số lượng và việc sử dụng được ghi lại.
- Định kỳ thực hiện kiểm kê ID để xác nhận không còn ID của người đã nghỉ việc hoặc đã chuyển bộ phận.
Trong số đó, ID đặc quyền là tài khoản có quyền hạn cao, có thể thay đổi cấu hình và dữ liệu trên phạm vi rộng, và cùng với việc kiểm kê quyền hạn, đây là điểm được xem xét trọng tâm. Đối tượng xác nhận không chỉ giới hạn trong hệ thống nghiệp vụ. Điểm dễ bị bỏ sót tại hiện trường là việc xác nhận còn bao gồm cả quyền quản trị viên phía dịch vụ đám mây, quyền truy cập vào thiết bị mạng, và cả hồ sơ ra vào phòng máy chủ, tức truy cập vật lý.
Câu chuyện ở mức thiết kế, tức là làm sao phân chia vai trò và xây dựng quy trình phê duyệt trong một hệ thống đơn lẻ, được trình bày chi tiết trong bài Quản lý quyền truy cập hệ thống quản lý sản xuất – thiết kế vai trò và quy trình phê duyệt không bị kiểm toán chỉ ra thiếu sót. Bài viết này đứng ở góc nhìn cao hơn một bậc, tức là góc nhìn gộp nhiều hệ thống lại với nhau để ứng phó với chế độ.
Quản lý thay đổi
Quản lý thay đổi là lĩnh vực bảo đảm rằng các thay đổi đối với hệ thống được thực hiện qua đúng quy trình chính thức. Đôi khi lĩnh vực này còn được gọi là quản lý phát triển và bảo trì.
Các yếu tố cần nắm là đề nghị và phê duyệt thay đổi, thực hiện và ghi lại kiểm thử, và tách biệt môi trường phát triển với môi trường thực (production). Trong ba yếu tố này, chỗ công ty con tại Thái Lan dễ vấp phải nhất là tách biệt môi trường. Tình trạng cơ sở có quy mô nhỏ, chỉ có một máy chủ duy nhất, nhà cung cấp tại chỗ sửa trực tiếp trên môi trường thực không phải là chuyện hiếm gặp.
Nếu ở đây chỉ dễ dãi lập luận rằng “vì quy mô nhỏ nên xin được coi là ngoại lệ”, lập luận đó hầu như sẽ không được chấp nhận. Một khi đã nằm trong phạm vi đánh giá, quy mô nhỏ của cơ sở tự nó không phải là lý do để bỏ qua kiểm soát, mà trách nhiệm giải thích đang làm gì thay thế cho việc đó vẫn còn nguyên. Nếu việc tách biệt môi trường là khó, cách thực tế hơn là thiết kế kiểm soát thay thế, chẳng hạn bù đắp bằng đề nghị trước và ghi lại công việc sau khi thao tác trên môi trường thực, sao cho có thể giải thích được tính hợp lý của cách làm đó.
Quản lý vận hành
Quản lý vận hành là kiểm soát để hệ thống tiếp tục hoạt động ổn định. Các yếu tố chính gồm lấy sao lưu, giám sát job, và quy trình xử lý khi xảy ra sự cố.
Điều được đặt câu hỏi ở đây không phải “có lấy sao lưu hay không” mà là “có xác nhận rằng đã lấy được hay không”. Tình trạng job sao lưu đã liên tục thất bại từ 3 tháng trước nhưng không ai để ý sẽ bị đánh giá là kiểm soát không hoạt động. Đối tượng đánh giá bao gồm cả việc có còn lưu hồ sơ xác nhận kết quả sao lưu hay không, và có thực hiện kiểm thử khôi phục hay không.
Tư duy về việc xây dựng thể chế sao lưu có thể thực sự đi tới bước khôi phục được trình bày trong bài Thể chế sao lưu hệ thống nghiệp vụ 2026 – thứ cần bảo vệ không phải là bản sao mà là khả năng khôi phục. Dù xét từ góc độ ứng phó kiểm toán hay góc độ duy trì hoạt động kinh doanh, các điểm cần xác nhận đều trùng nhau.
Lĩnh vực thứ tư – quản lý ủy thác bên ngoài
Khi sắp xếp ITGC theo bốn lĩnh vực, ngoài quản lý quyền truy cập, quản lý thay đổi và quản lý vận hành, còn có thêm quản lý hợp đồng ủy thác bên ngoài. Các yếu tố gồm tiêu chí lựa chọn nhà cung cấp được ủy thác, làm rõ SLA, và đánh giá nhà cung cấp được ủy thác.
Và lĩnh vực này lại chính là chỗ phát huy tác dụng mạnh nhất ở công ty con Thái Lan. Bởi vì cơ sở tại chỗ thường có thể chế chỉ với 1 đến 2 người phụ trách CNTT, và hầu hết các trường hợp bảo trì máy chủ, mạng, sửa đổi hệ thống nghiệp vụ đều được ủy thác cho nhà cung cấp tại chỗ. Nếu bên nhận ủy thác là bên thực sự thao tác trên hệ thống, thì cần giải thích kiểm soát bao gồm cả tình trạng quản lý của bên nhận ủy thác đó.
Tổng hợp các lĩnh vực của ITGC như sau.
| Lĩnh vực | Bảo đảm điều gì | Bằng chứng chính được yêu cầu tại hiện trường |
|---|---|---|
| Quản lý quyền truy cập | Ai có thể truy cập vào gì đúng như dự định | Hồ sơ đề nghị và phê duyệt ID, danh sách quyền hạn, kết quả kiểm kê, hồ sơ sử dụng ID đặc quyền |
| Quản lý thay đổi | Thay đổi hệ thống được thực hiện qua đúng quy trình chính thức | Đơn đề nghị thay đổi, hồ sơ phê duyệt, kết quả kiểm thử, hồ sơ phát hành |
| Quản lý vận hành | Việc vận hành và khôi phục được quản lý | Hồ sơ xác nhận kết quả sao lưu, hồ sơ xử lý sự cố, hồ sơ giám sát job |
| Quản lý ủy thác bên ngoài | Rủi ro thông qua nhà cung cấp được ủy thác được quản lý | Hợp đồng ủy thác, SLA, báo cáo công việc, hồ sơ đánh giá định kỳ nhà cung cấp được ủy thác |
Có lẽ bạn đã nhận ra từ “bằng chứng” xuất hiện lặp đi lặp lại. Hãy coi thực tiễn xây dựng ITGC là công việc lưu lại dưới dạng có thể chứng minh sau này rằng kiểm soát đã hoạt động, ngang tầm quan trọng với công việc thiết kế kiểm soát.
Năm lý do khiến việc xây dựng ITGC tại công ty con Thái Lan gặp khó khăn
Nếu chỉ đưa nguyên bộ quy trình do người phụ trách kiểm soát nội bộ ở trụ sở chính soạn ra cho hiện trường, đôi khi việc vận hành sẽ không suôn sẻ. Nguyên nhân là vì có những ràng buộc không tồn tại ở các cơ sở trong nước Nhật Bản.
Liệt kê trước những ràng buộc đặc thù tại chỗ
Ngay cả tài liệu giải thích thực tiễn về đánh giá kiểm soát nội bộ tại công ty con ở nước ngoài cũng chỉ ra rằng việc giao tiếp mất nhiều thời gian hơn do chênh lệch múi giờ và khác biệt ngôn ngữ, và cần đưa công việc dịch thuật vào lịch trình từ trước. Ngoài ra, tài liệu này còn nêu rằng tại các cơ sở ở nước ngoài, do việc quản lý thực tế đối với hàng tồn kho chưa được thực hiện đầy đủ, nên có xu hướng dễ xảy ra gian lận như biển thủ hơn so với Nhật Bản.
Tổng hợp các vấn đề đặc thù của công ty con Thái Lan như sau.
| Ràng buộc | Điều cụ thể xảy ra | Cách xử lý thực tế |
|---|---|---|
| Ngôn ngữ | Quy định, quy trình chỉ có tiếng Nhật nên nhân viên tại chỗ không đọc được | Lấy tiếng Thái hoặc tiếng Anh làm bản chính của tài liệu kiểm soát, tiếng Nhật chỉ dùng làm bản dịch tham khảo |
| Quy mô nhân sự | Chỉ có 1 người phụ trách CNTT nên người đề nghị và người phê duyệt là cùng một người | Đặt vai trò phê duyệt cho trưởng bộ phận nghiệp vụ hoặc quản lý người Nhật, xây dựng phân tách nhiệm vụ theo vai trò chứ không theo số người |
| Phụ thuộc vào bên ủy thác | Công việc thực tế do nhà cung cấp tại chỗ thực hiện nên không còn hồ sơ trong nội bộ | Đưa việc nộp báo cáo công việc vào hợp đồng, dùng xác nhận đã nhận báo cáo làm bằng chứng nội bộ |
| Tỷ lệ nghỉ việc | Mỗi lần đổi người phụ trách, việc vận hành bị gián đoạn và bằng chứng bị thiếu | Cố định quy trình theo mẫu biểu chứ không theo cách làm cá nhân, định nghĩa phạm vi bàn giao bằng văn bản |
| Múi giờ và khoảng cách | Yêu cầu của trụ sở chính trùng với mùa cao điểm nên không kịp thời hạn | Thống nhất lịch trình đánh giá vào đầu năm tài chính, đối chiếu với lịch sản xuất tại chỗ |
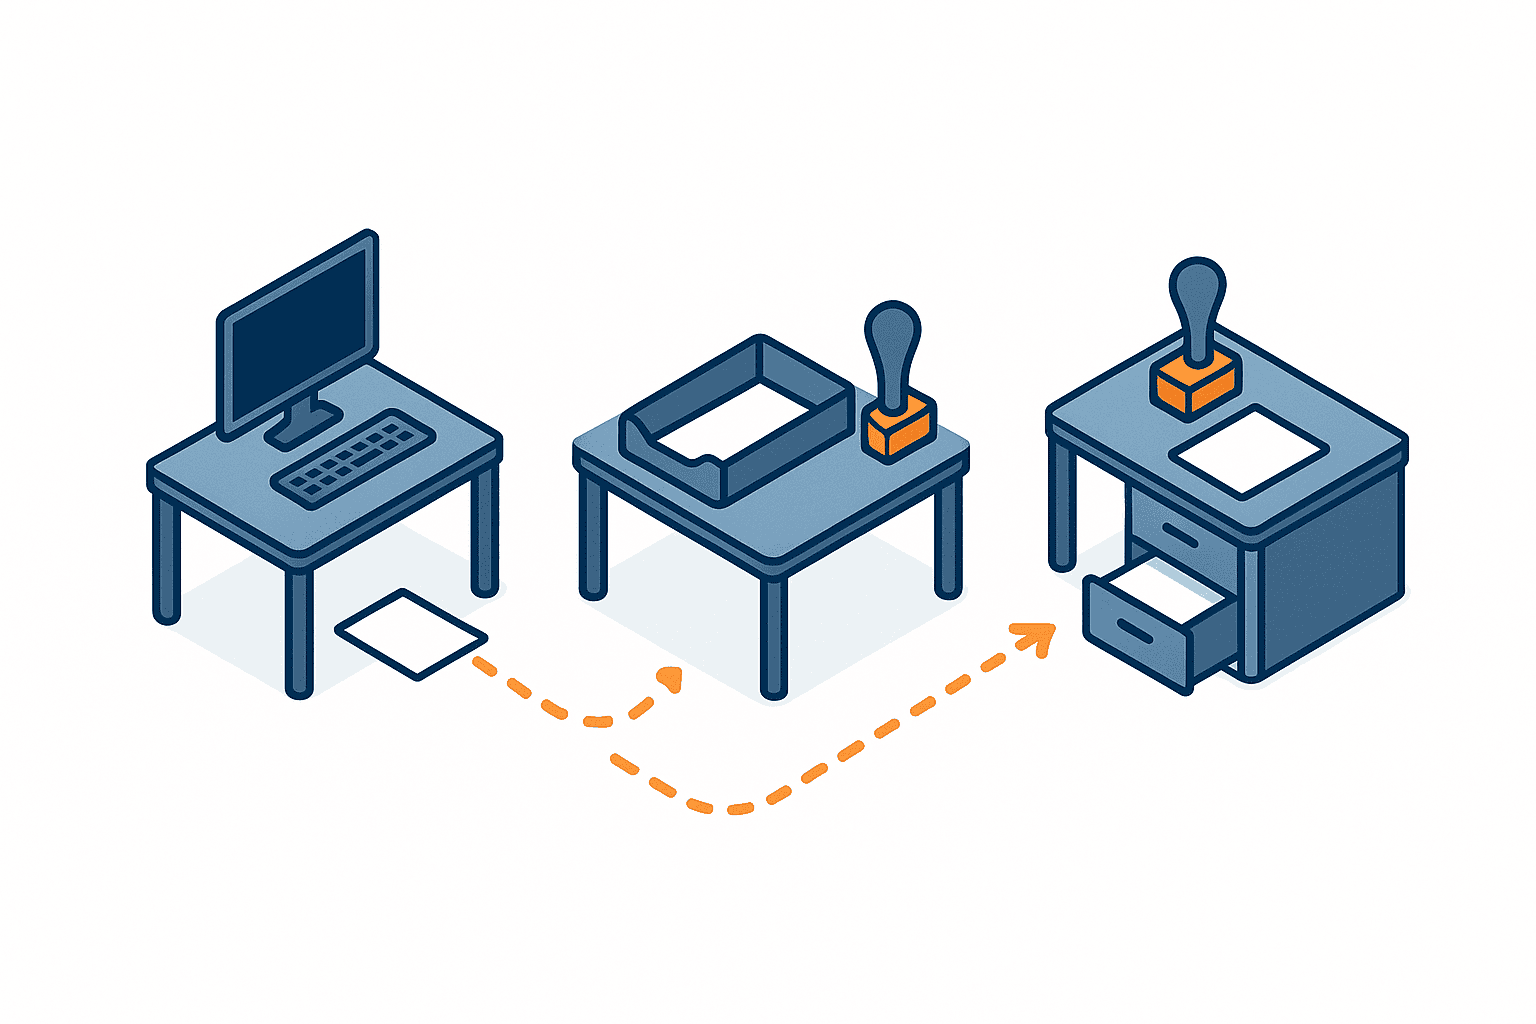
Trong bảng này, dòng dễ bị xem nhẹ nhất là dòng quy mô nhân sự. Ở cơ sở chỉ có 1 người phụ trách CNTT, khi được yêu cầu “hãy tách người đề nghị và người phê duyệt ra”, hiện trường sẽ cảm thấy điều đó bất khả thi về mặt vật lý. Nhưng thứ mà kiểm soát yêu cầu không phải là số người mà là sự phân tách nhiệm vụ, nên chỉ cần chuyển vai trò phê duyệt sang bộ phận nghiệp vụ hoặc tầng quản lý là có thể thành lập được. Việc có chuyển đổi cách hiểu được như vậy hay không sẽ làm thay đổi lớn cảm nhận về gánh nặng tại hiện trường.
Cụ thể, hãy đặt riêng biệt ba vị trí: nơi đưa ra đề nghị, nơi phê duyệt nội dung, và nơi lưu giữ hồ sơ. Không ít trường hợp thực chất không phải vì thiếu người mà không xây dựng được kiểm soát, mà chỉ vì chưa phân chia vai trò của các vị trí đó.
Có thể dựa vào đánh giá của công ty mẹ tới mức nào
Còn một vấn đề nữa chi phối chi phí và khối lượng công việc. Trường hợp công ty con ở nước ngoài sử dụng hệ thống của công ty mẹ, phần đó được cho là có thể dựa vào đánh giá của công ty mẹ. Nếu cơ sở Thái Lan kết nối và sử dụng hệ thống kế toán của trụ sở chính, thì không cần phải đánh giá lại ITGC của hệ thống đó từ đầu tại chỗ.
Nói ngược lại, hệ thống quản lý sản xuất mà công ty con tự triển khai hoặc phần mềm đóng gói kế toán tại chỗ thì chỉ có thể đánh giá tại chỗ. Trước khi bắt đầu xây dựng, hãy phân loại các hệ thống thuộc đối tượng thành “dùng chung với trụ sở chính” và “riêng của cơ sở tại chỗ”. Chỉ riêng việc phân loại này thôi đã giúp dự đoán được khối lượng công việc mà hiện trường phải gánh.
Cách tiến hành xây dựng ITGC – 5 bước
Việc xây dựng ITGC bắt đầu từ việc quyết định phạm vi đối tượng đánh giá, sau đó thiết kế và văn bản hóa kiểm soát, trải qua đánh giá tình trạng thiết lập và đánh giá tình trạng vận hành, rồi khắc phục các thiếu sót được phát hiện. Những dự án không tuân theo trình tự này mà bắt tay ngay vào viết quy trình thường dễ thất bại, vì khối lượng công việc sẽ phình to trong khi đối tượng vẫn chưa được xác định.
Từng bước cần làm gì
Tổng hợp công việc theo từng giai đoạn.
| Bước | Công việc chính | Bên chủ yếu vận động |
|---|---|---|
| 1. Quyết định phạm vi và nắm bắt hiện trạng | Liệt kê hệ thống thuộc đối tượng đánh giá, phân loại dùng chung với trụ sở chính và riêng của cơ sở tại chỗ, đánh giá mức độ rủi ro | Người phụ trách kiểm soát nội bộ ở trụ sở chính và bộ phận CNTT tại chỗ |
| 2. Thiết kế và văn bản hóa kiểm soát | Liệt kê rủi ro và kiểm soát, xây dựng quy định, quy trình và mẫu biểu bằng chứng | Bộ phận CNTT tại chỗ, trưởng bộ phận nghiệp vụ |
| 3. Đánh giá tình trạng thiết lập | Xác nhận kiểm soát đã được thiết kế và văn bản hóa hay chưa | Bộ phận CNTT tại chỗ, kiểm toán nội bộ |
| 4. Đánh giá tình trạng vận hành | Kiểm chứng bằng mẫu bằng chứng cho thấy đã vận hành đúng như thiết kế | Bộ phận CNTT tại chỗ, kiểm toán nội bộ |
| 5. Khắc phục và ghi lại thiếu sót | Phân tích nguyên nhân và xử lý thiếu sót, cơ chế hóa việc ngăn tái diễn, ghi lại kết quả đánh giá và căn cứ | Bộ phận CNTT tại chỗ, nhà cung cấp được ủy thác, người phụ trách kiểm soát nội bộ ở trụ sở chính |
Sự khác biệt giữa bước 3 và bước 4 đáng để lưu tâm. Đánh giá tình trạng thiết lập là công việc xem xét “quy tắc đã được định ra và ở dạng có thể áp dụng vào nghiệp vụ hay chưa”, còn đánh giá tình trạng vận hành là công việc xem xét bằng mẫu bằng chứng rằng “quy tắc đó có thực sự được tuân thủ trong một khoảng thời gian nhất định hay không”. Dù xây dựng quy trình hoàn hảo tới đâu, nếu không còn lại dù chỉ một hồ sơ tuân theo quy trình đó, thì đánh giá tình trạng vận hành vẫn sẽ trở thành thiếu sót.
Trình tự bắt tay thực tế
Khi tiến hành với số nhân sự hạn chế, có chỗ để linh hoạt trong thứ tự bắt tay. Khuyến nghị là làm mẫu biểu bằng chứng trước. Hãy phân phát trước các mẫu hồ sơ như đơn đề nghị ID, đơn đề nghị thay đổi, bảng xác nhận sao lưu, bắt đầu vận hành trước rồi mới chỉnh sửa câu chữ của quy định sau. Nếu làm theo thứ tự này, tại thời điểm quy định hoàn thành, bằng chứng của vài tháng đã kịp tích lũy sẵn.
Ngược lại, nếu bắt đầu từ câu chữ của quy định, thời gian sẽ trôi qua trong khi bằng chứng vẫn bằng không cho tới khi quy định được phê duyệt, dễ dẫn tới tình trạng không lấy được mẫu cho đánh giá tình trạng vận hành trong năm đầu tiên. Vì hạn chót của việc ứng phó chế độ là kỳ quyết toán, một mốc thời gian không thể xê dịch, nên việc bảo đảm trước thời gian để bằng chứng tích lũy sẽ an toàn hơn.
Bổ sung thể chế kiểm toán nội bộ bằng cách nào
Chắc hẳn có nhiều cơ sở không có chức năng kiểm toán nội bộ tại chỗ, hoặc kiêm nhiệm nên không đủ tay làm. Về điểm này, tài liệu giới thiệu của một công ty chuyên cung cấp dịch vụ thuê ngoài và đồng hành cho kiểm toán nội bộ cho biết, trên bối cảnh doanh nghiệp mở rộng ra nước ngoài và rủi ro tại cơ sở nước ngoài tăng lên từng năm, có thể chế cùng ứng phó với chuyên gia tại chỗ trong các cuộc kiểm toán bao gồm cả công ty con ở nước ngoài. Biết trước rằng có hình thức cosourcing, tức chỉ chia sẻ một phần công việc với chuyên gia bên ngoài, sẽ giúp mở rộng thêm lựa chọn.
Thay vì chọn một trong hai phương án là ôm hết trong nội bộ hoặc đẩy hết ra bên ngoài, nếu coi đây là vấn đề vạch ranh giới, tức là giữ tới đâu trong nội bộ và từ đâu chia sẻ với bên ngoài, thì việc thiết kế sẽ thực tế hơn. Tư duy này cũng áp dụng được cho toàn bộ chức năng của bộ phận hệ thống thông tin, và cách phân chia được trình bày trong bài Thuê ngoài bộ phận CNTT tại Thái Lan 2026 – thiết kế ranh giới chứ không phải giao khoán toàn bộ có thể áp dụng nguyên vẹn vào việc phân chia vai trò trong kiểm soát.
Cách ước lượng chi phí và khối lượng công việc xây dựng ITGC
Đây là phần thông tin ai cũng muốn biết nhất, đồng thời cũng là phần cần xử lý thận trọng nhất. Chúng tôi tách bạch rõ ràng giữa những gì có thể nói là sự thật và những ước tính được đặt trên các tiền đề giả định.
Mặt bằng giá đã công bố – nhưng cần lưu ý phạm vi đối tượng
Tài liệu giải thích tổng hợp mặt bằng chi phí xây dựng quản trị CNTT đưa ra các mức sau theo từng giai đoạn.
| Giai đoạn | Mức chi phí tham khảo | Thời gian tham khảo |
|---|---|---|
| Đánh giá hiện trạng (assessment) | 2,000,000 đến 5,000,000 yên | 1.5 đến 3 tháng |
| Xây dựng, triển khai | 5,000,000 đến 15,000,000 yên | 6 đến 18 tháng |
| Hỗ trợ bén rễ | 1,000,000 đến 3,000,000 yên | 3 đến 6 tháng |
Khi đọc các con số này, cần lưu ý rằng đối tượng không phải là bản thân ITGC mà là toàn bộ việc xây dựng quản trị CNTT. Cùng tài liệu đó giải thích rằng kiểm soát chung CNTT của J-SOX là một phần của quản trị CNTT, và khi xây dựng quản trị CNTT thì nền tảng của ITGC cũng đồng thời được thiết lập. Do đó, nếu dùng nguyên các con số trên làm ước tính cho việc xây dựng ITGC thì sẽ bị thổi phồng quá mức.
Bốn yếu tố được nêu ra khiến chi phí biến động là số quy trình thuộc đối tượng, số cơ sở, hạng của bên nhận đặt hàng, và độ sâu của sản phẩm bàn giao. Về bên nhận đặt hàng, tài liệu cũng chỉ ra sự khác biệt: nhóm công ty kiểm toán lớn khởi điểm từ 5,000,000 yên trở lên, công ty tư vấn hạng trung bắt đầu từ 2,000,000 đến 3,000,000 yên, còn hình thức độc lập hoặc đồng hành tới tận khâu triển khai thì biên độ còn rộng hơn nữa. Cùng tài liệu đó giới thiệu một mô hình ước tính cho trường hợp doanh nghiệp có 300 nhân viên, quy mô bộ phận CNTT 10 người, chỉ tập trung vào 15 quy trình của COBIT, cho ra con số khoảng 13,000,000 yên, thời gian khoảng 12 tháng, nhưng tài liệu cũng ghi rõ đây chỉ là ước tính giả định chứ không phải con số của dự án thực tế.
Ngoài ra, về mặt bằng chi phí khi ủy thác hỗ trợ xây dựng ITGC ngay tại Thái Lan, chúng tôi không xác nhận được số liệu công khai đáng tin cậy nào. Vì mức chi phí nhân công tại chỗ khác với Nhật Bản, không thể áp nguyên các con số trong nước Nhật ở trên vào đây. Nếu muốn biết con số thực tế, cách chắc chắn nhất là sắp xếp trước số hệ thống thuộc đối tượng và tình trạng đã có hay chưa có tài liệu hiện hữu, rồi lấy báo giá từ nhiều công ty.
Trường hợp mẫu về khối lượng công việc nội bộ – ước tính giả định đặt trên các tiền đề
Thay vì đưa ra mặt bằng số tiền, chúng tôi trình bày cách ước lượng bằng khối lượng công việc, tức là trong nội bộ cần bao nhiêu nhân lực. Nội dung dưới đây không phải số liệu công khai, mà là ước tính giả định được đặt trên các tiền đề sau. Khối lượng công việc thực tế sẽ biến động lớn tùy theo việc đã có tài liệu hiện hữu hay chưa và mức độ hợp tác của bên nhận ủy thác.
Các điều kiện được đặt làm tiền đề như sau.
- Một cơ sở công ty con tại Thái Lan, quy mô từ 100 đến 300 nhân viên.
- Hệ thống thuộc đối tượng đánh giá là khoảng 3 hệ thống riêng của cơ sở tại chỗ. Hệ thống dùng chung với trụ sở chính được coi là có thể dựa vào đánh giá của công ty mẹ.
- Có thể huy động 2 người phụ trách CNTT tại chỗ và 1 quản lý người Nhật tham gia.
- Trụ sở chính đã có mẫu quy định bằng tiếng Nhật, nhưng bản dành cho cơ sở tại chỗ phải làm từ đầu.
Với các tiền đề này, khối lượng công việc tham khảo cho năm đầu tiên và từ năm thứ hai trở đi như sau.
| Công việc | Tham khảo năm đầu tiên | Tham khảo từ năm thứ hai trở đi |
|---|---|---|
| Quyết định phạm vi và nắm bắt hiện trạng | 10 đến 15 người-ngày | 3 đến 5 người-ngày |
| Xây dựng quy định, quy trình và bản địa hóa ngôn ngữ | 15 đến 25 người-ngày | 3 đến 5 người-ngày |
| Tạo mẫu biểu bằng chứng và bắt đầu vận hành | 10 đến 15 người-ngày | 2 đến 3 người-ngày |
| Thực hiện kiểm kê ID | 5 đến 10 người-ngày | 5 đến 10 người-ngày |
| Xây dựng và tích lũy hồ sơ thay đổi, vận hành | 10 đến 20 người-ngày | 10 đến 15 người-ngày |
| Ứng phó với công ty kiểm toán và trụ sở chính | 10 đến 15 người-ngày | 8 đến 12 người-ngày |
Cộng lại, mức tổng cộng năm đầu tiên rơi vào khoảng 60 đến 100 người-ngày, từ năm thứ hai trở đi khoảng 30 đến 50 người-ngày. Với cơ sở có 2 người phụ trách CNTT, năm đầu tiên tính ra sẽ mất khoảng 10% đến 20% thời gian làm việc trong năm cho việc ứng phó chế độ. Đây tuyệt đối không phải công việc nhẹ nhàng khi phải cộng thêm vào trong lúc vẫn đang gánh vận hành thường ngày và xử lý sự cố.
Điều chúng tôi muốn bạn đọc ra từ ước tính này không phải là bản thân con số tuyệt đối. Điều quan trọng là tính chất của khối lượng công việc cần thiết thay đổi giữa năm đầu tiên và từ năm thứ hai trở đi. Năm đầu tiên chủ yếu là công việc tạm thời, tức là làm tài liệu, còn từ năm thứ hai trở đi, phần còn lại là công việc liên tục như kiểm kê ID hay tích lũy hồ sơ. Nếu vượt qua năm đầu tiên mà chưa quyết định ai sẽ đảm nhận phần công việc liên tục này, bằng chứng sẽ bị gián đoạn vào năm sau và mọi thứ quay lại vạch xuất phát.
Và về hiệu quả trên chi phí bỏ ra, không nên đặt kỳ vọng quá lớn thì sẽ lành mạnh hơn. Xây dựng ITGC không phải là biện pháp nhắm tới thu hồi vốn đầu tư, mà là công việc để đáp ứng điều kiện tiền đề cần thiết với tư cách một tập đoàn có công ty niêm yết. Về mặt phụ, cũng sẽ có hiệu quả thực tế như sắp xếp lại quyền hạn hay cải thiện thể chế sao lưu, nhưng nếu lấy đó làm mục đích chính để xây dựng tờ trình xin duyệt, việc phán đoán phạm vi sẽ sai lệch.
Những điểm dễ bị chỉ ra khi ứng phó công ty kiểm toán
Ngay cả cơ sở đã hoàn tất việc xây dựng một lượt, vẫn có thể bị chỉ ra thiếu sót trong buổi kiểm toán. Nếu biết trước các mẫu hình hay xuất hiện, có thể giải quyết trước từ sớm.

Các mẫu hình chỉ trích điển hình
Những chỉ trích thường thấy lặp đi lặp lại tại hiện trường như sau.
- ID của người đã nghỉ việc vẫn còn hiệu lực. Trường hợp điển hình là thủ tục nghỉ việc bên nhân sự không liên động với việc xóa ID bên CNTT.
- ID đặc quyền trở thành tài khoản dùng chung, không xác định được ai đã thao tác.
- Hồ sơ phê duyệt thay đổi chỉ còn lại dưới dạng trao đổi email, khó xác định người phê duyệt và thời điểm phê duyệt.
- Có lấy sao lưu nhưng không có hồ sơ xác nhận đã thành công.
- Nội dung công việc của nhà cung cấp tại chỗ được tiến hành bằng thỏa thuận miệng, không còn lại báo cáo công việc.
- Quy định đã được xây dựng nhưng vận hành thực tế lại khác với quy định, không giải thích được đâu mới là đúng.
Hạng mục cuối cùng đặc biệt rắc rối. Nếu viết quy định quá lý tưởng, vận hành thực tế sẽ không theo kịp quy định, và trở thành thiếu sót dưới dạng vi phạm quy định. Hãy ghi nhớ nguyên tắc rằng quy định được viết trong phạm vi có thể tuân thủ được sẽ mạnh hơn với tư cách kiểm soát, so với một quy định hoành tráng mà không thể tuân thủ.
Xây dựng trạng thái có thể giải thích được
Về cơ bản, đánh giá của công ty kiểm toán đặt câu hỏi ở hai điểm: đối tượng quản lý đã có quy tắc cần thiết được định ra hay chưa, và vận hành có tuân theo quy tắc đó hay không. Và phương tiện xác nhận quy về việc có còn lại hồ sơ và bằng chứng hay không, có được sự phê duyệt của người có thẩm quyền hay không.
Do đó, thứ cần chuẩn bị không phải là một kiểm soát hoàn hảo, mà là trạng thái có thể giải thích được. Bản thân việc có thiếu sót không phải là vết thương chí mạng. Điều được đặt câu hỏi là khi phát hiện thiếu sót, có xây dựng được trạng thái mà nguyên nhân đã được phân tích, có kế hoạch khắc phục, và tiến độ của kế hoạch đó được ghi lại hay không. Việc bản sửa đổi bổ sung nghĩa vụ ghi tình trạng khắc phục thiếu sót trọng yếu của kỳ trước vào báo cáo cũng nằm trên đường kéo dài của tư duy này.
Thống nhất thuật ngữ giữa hiện trường và trụ sở chính
Điều bất ngờ là có khá nhiều trường hợp rối loạn do bất đồng ngôn ngữ. Trụ sở chính nói bằng thuật ngữ kiểm soát nội bộ tiếng Nhật, còn nhân viên tại chỗ hiểu theo thuật ngữ CNTT thông dụng bằng tiếng Anh hoặc tiếng Thái. Các từ như “kiểm soát”, “thiếu sót”, “tình trạng thiết lập”, “tình trạng vận hành” dù dịch sát nghĩa cũng không truyền đạt được ý nghĩa.
Biện pháp hiệu quả là làm sẵn một tờ bảng đối chiếu thuật ngữ trước khi bắt đầu đánh giá. Chỉ cần xếp khoảng 20 từ dùng trong việc ứng phó chế độ này thành 3 cột tiếng Nhật, tiếng Anh, tiếng Thái, việc phải làm lại trong các trao đổi sau đó sẽ giảm rõ rệt. Chỉ trích rằng nên đưa công việc dịch thuật vào lịch trình từ trước cũng áp dụng cho điểm này.
Câu hỏi thường gặp
Chi phí xây dựng ITGC hết bao nhiêu
Về mặt bằng giá xây dựng quản trị CNTT trong nước Nhật, các mức được đưa ra là 2,000,000 đến 5,000,000 yên cho đánh giá hiện trạng, 5,000,000 đến 15,000,000 yên cho xây dựng và triển khai, 1,000,000 đến 3,000,000 yên cho hỗ trợ bén rễ. Tuy nhiên đây không phải số tiền giới hạn riêng cho ITGC, mà là chi phí xây dựng toàn bộ quản trị CNTT, còn ITGC chỉ là một phần trong đó. Nếu áp dụng nguyên các con số này, kết quả sẽ bị thổi phồng quá mức.
Ngoài ra, về chi phí hỗ trợ ngay tại Thái Lan, chúng tôi chưa xác nhận được số liệu công khai đáng tin cậy nào. Khi lấy báo giá, nếu sắp xếp trước 3 điểm gồm số hệ thống thuộc đối tượng đánh giá, tình trạng đã có hay chưa có quy định và quy trình hiện hữu, phạm vi cần bản địa hóa ngôn ngữ, rồi mới đi yêu cầu, sẽ nhận được các con số có thể so sánh với nhau.
Công ty con Thái Lan có thể dựa vào đánh giá kiểm soát CNTT của công ty mẹ tới mức nào
Phần sử dụng hệ thống của công ty mẹ được cho là có thể dựa vào đánh giá của công ty mẹ. Nếu cấu hình là kết nối từ cơ sở tại chỗ vào hệ thống kế toán của trụ sở chính để sử dụng, thì không cần đánh giá trùng lặp ITGC của hệ thống đó tại chỗ.
Mặt khác, hệ thống nghiệp vụ do cơ sở tại chỗ tự triển khai, hay máy chủ và mạng do nhà cung cấp tại chỗ bảo trì thì cần được đánh giá tại chỗ. Việc phân loại hệ thống thuộc đối tượng thành dùng chung với trụ sở chính và riêng của cơ sở tại chỗ ngay từ giai đoạn đầu xây dựng là bước hiệu quả nhất để giảm công việc thừa.
Đánh giá kiểm soát chung CNTT có cần thực hiện mỗi năm không
Chừng nào còn nằm trong phạm vi đánh giá, kiểm soát chung CNTT là đối tượng đánh giá của mỗi kỳ. Thứ được cho là có chỗ để giảm tần suất chính là đánh giá luân phiên của kiểm soát xử lý nghiệp vụ CNTT, với tiền đề là kiểm soát chung CNTT đang hoạt động hiệu quả. Trước tiên, đừng nhầm lẫn hai khái niệm này với nhau.
Về đánh giá luân phiên đó, bản sửa đổi chế độ cũng nêu rõ rằng không nên quyết định máy móc tần suất theo số năm kiểu “3 năm một lần”. Trong môi trường thường xuyên chuyển sang đám mây hay đổi mới hệ thống, việc đánh giá hằng năm có thể trở nên cần thiết, và tính hợp lý của việc này nên được trao đổi với kiểm toán viên. Hãy tránh tự mình đưa ra phán đoán kiểu “năm ngoái đã đánh giá rồi nên năm nay không cần”, đặc biệt vào năm có thay đổi cấu hình hệ thống, việc thống nhất trước với công ty kiểm toán về tư duy tần suất đánh giá sẽ an toàn hơn.
Kết luận
Xin tóm tắt những điểm cần nắm trong thực tiễn tại công ty con Thái Lan về việc ứng phó kiểm soát CNTT trong kiểm soát nội bộ.
- Bản sửa đổi chế độ được công bố ngày 7 tháng 4 năm 2023, áp dụng từ năm tài chính khởi đầu sau ngày 1 tháng 4 năm 2024. Công ty quyết toán tháng 3 thì kỳ kế toán tháng 3 năm 2025 là đối tượng áp dụng đầu tiên.
- Mục đích mà khung cơ bản của kiểm soát nội bộ nêu ra được đổi từ “độ tin cậy của báo cáo tài chính” sang “độ tin cậy của báo cáo”, và việc đánh giá rủi ro gian lận được ghi rõ. Tuy nhiên kiểm soát nội bộ mà báo cáo kiểm soát nội bộ hướng tới vẫn như trước, là kiểm soát nội bộ liên quan tới báo cáo tài chính.
- Việc áp dụng máy móc tiêu chí số lượng cho phạm vi đánh giá bị phủ nhận, chuyển sang phán đoán dựa trên rủi ro theo mức độ trọng yếu về chất lượng. Cơ sở có tỷ trọng doanh thu nhỏ cũng có thể trở thành đối tượng.
- Đánh giá luân phiên của kiểm soát xử lý nghiệp vụ CNTT cũng được cho là không nên quyết định máy móc theo số năm, tần suất trở thành vấn đề cần trao đổi với kiểm toán viên trên tiền đề đó.
- Các lĩnh vực của ITGC được nắm bắt theo 4 nhóm là quản lý quyền truy cập, quản lý thay đổi, quản lý vận hành, cộng thêm quản lý ủy thác bên ngoài. Ở cơ sở Thái Lan phụ thuộc nhiều vào ủy thác, nhóm thứ tư trở nên quan trọng.
- Cách tiến hành theo thứ tự quyết định phạm vi, thiết kế và văn bản hóa kiểm soát, đánh giá tình trạng thiết lập, đánh giá tình trạng vận hành, khắc phục thiếu sót. Nếu phân phát mẫu biểu bằng chứng trước và bắt đầu vận hành, năm đầu tiên sẽ nhẹ nhàng hơn.
- Mặt bằng chi phí công khai là của toàn bộ việc xây dựng quản trị CNTT, nếu áp dụng riêng cho ITGC sẽ bị thổi phồng quá mức. Vì không xác nhận được số liệu công khai cho mặt bằng giá tại Thái Lan, hãy kiểm chứng bằng báo giá từ nhiều công ty.
Việc ứng phó chế độ có hạn chót không thể xê dịch, trong khi thể chế tại chỗ không thể tăng lên trong một sớm một chiều. Chính vì vậy, việc quyết định sớm ranh giới giữa giữ trong nội bộ tới đâu và chia sẻ với bên ngoài từ đâu sẽ phát huy hiệu quả. TOMAS TECH đặt trụ sở tại Bangkok, đảm nhận xây dựng và vận hành hệ thống quản lý sản xuất cũng như hệ thống quản lý năng lượng cho các doanh nghiệp chế tạo Nhật Bản, đồng thời cũng tham gia vào việc xây dựng thể chế CNTT tại chỗ, rà soát lại quản lý quyền hạn và vận hành sao lưu. Chúng tôi cũng sẵn sàng tiếp nhận cả các trao đổi ở giai đoạn cân nhắc, chẳng hạn hệ thống của doanh nghiệp bạn có khả năng trở thành đối tượng đánh giá tới mức nào, làm sao để đưa về hình thức có thể vận hành được bằng nhân sự tại chỗ, nên bạn cứ thoải mái liên hệ qua biểu mẫu liên hệ.
Tài liệu tham khảo
- Các điểm sửa đổi của chế độ báo cáo kiểm soát nội bộ – issoh (tiếng Nhật)
- Rà soát chế độ báo cáo kiểm soát nội bộ và cách doanh nghiệp ứng phó – Nikkei xTECH (tiếng Nhật)
- Giải thích về việc sửa đổi các chuẩn mực kiểm soát nội bộ – EY Japan (tiếng Nhật)
- Chế độ báo cáo kiểm soát nội bộ (J-SOX) là gì – tổng quan chuẩn mực sửa đổi, thực tiễn ứng phó và các vấn đề liên quan – THE FINANCE (tiếng Nhật)
- Thuê ngoài và đồng hành kiểm toán nội bộ – PwC Japan (tiếng Nhật)
- Sửa đổi chế độ báo cáo kiểm soát nội bộ và thời điểm áp dụng – IPO Support Media (tiếng Nhật)
- Mặt bằng chi phí xây dựng quản trị CNTT – GXO (tiếng Nhật)
- 4 lĩnh vực của kiểm soát chung CNTT (ITGC) và thực tiễn đánh giá – TOKIUM (tiếng Nhật)
- Kiến thức cơ bản về đánh giá kiểm soát nội bộ tại công ty con ở nước ngoài trong ứng phó J-SOX – AIM Consulting (tiếng Nhật)


