


การติดตั้งระบบตรวจจับการบุกรุกบนเครือข่าย OT ในโรงงานควรเริ่มจากคำถามว่า “ต้องเห็นการสื่อสารระหว่างอุปกรณ์ใด ที่จุดไหน และใครจะตัดสินใจเมื่อพบความผิดปกติ” ไม่ใช่เริ่มจากชื่อผลิตภัณฑ์ แม้ PLC และ HMI จะทำงานปกติ หน้าจอควบคุมอาจไม่แสดงการเสียบคอมพิวเตอร์บำรุงรักษาเครื่องใหม่ เส้นทางรีโมตที่เปลี่ยนไป หรืออุปกรณ์ที่ไม่ได้อนุญาต บทความนี้อธิบายการสำรวจ ออกแบบ ทดสอบ และดูแลระบบตรวจจับสำหรับโรงงานในประเทศไทย โดยคำนึงถึงสายการผลิตที่หยุดไม่ได้ง่าย ๆ
วัตถุประสงค์ของระบบตรวจจับการบุกรุกในเครือข่าย OT โรงงาน
สินทรัพย์ที่เกี่ยวข้องมี PLC, HMI, SCADA, สวิตช์อุตสาหกรรม, เครื่องคอมพิวเตอร์วิศวกรรม และเกตเวย์ จุดมุ่งหมายคือรู้ว่าการสื่อสารเปลี่ยนไปอย่างไร ก่อนกระทบความปลอดภัย ความพร้อมเดินเครื่อง คุณภาพ หรือการสอบย้อนกลับล็อตการผลิต NIST SP 800-82 Revision 3 กล่าวถึงความมั่นคงปลอดภัย OT โดยคำนึงถึงประสิทธิภาพ ความเชื่อถือได้ และความปลอดภัยทางกายภาพ ณ วันที่ 27 ตุลาคม 2026 Revision 3 เป็นฉบับ final ส่วน Revision 4 ยังเป็นร่างเผยแพร่รับความเห็น ไม่ใช่ฉบับ final ที่มาแทนกัน
สัญญาณเตือนไม่ใช่หลักฐานว่าถูกโจมตีทันที เครื่องวิศวกรรมติดต่อ PLC ตอนกลางคืนอาจเป็นงานบำรุงรักษาที่ได้รับอนุญาต ต้องเทียบใบงาน แผนการผลิต บันทึกการเปลี่ยนสูตร และเจ้าของเครื่องก่อนประเมินความรุนแรง คุณค่าของระบบอยู่ที่การอธิบายความเปลี่ยนแปลงที่สำคัญได้ ไม่ใช่จำนวนแจ้งเตือนที่มากขึ้น
การเฝ้าดูแบบ passive ไม่ใช่การป้องกันหรือบล็อกอัตโนมัติ
แนวทางในบทความใช้ SPAN หรือ TAP ส่งสำเนาแพ็กเก็ตไปยังเซนเซอร์ พอร์ตเฝ้าดูแบบ passive โดยทั่วไปไม่ได้อยู่ในเส้นทางควบคุมและไม่ได้บล็อกข้อมูล แต่การปรับค่ามิเรอร์บนสวิตช์ การแทรก TAP และการต่อพอร์ตบริหารเซนเซอร์ยังเป็นงานเปลี่ยนระบบ ต้องประเมินผลต่อการผลิต การค้นหาอุปกรณ์แบบ active และการแยกเครื่องอัตโนมัติเป็นคนละฟังก์ชัน ต้องทดสอบและอนุมัติแยกต่างหาก เซนเซอร์อย่างเดียวไม่ทดแทนการแบ่งเครือข่าย การควบคุมสิทธิ์ การสำรองข้อมูล หรือแผนกู้คืนที่ปลอดภัย
กำหนดเกณฑ์รับงานจากการสื่อสารที่ต้องเห็น หากต้องรู้การส่งโปรแกรมเข้า PLC จุดรับข้อมูลต้องเห็นเครื่องวิศวกรรมคุยกับ PLC หากต้องรู้การเคลื่อนจาก IT เข้า OT ต้องเห็นจุดข้ามเขต หากต้องรู้ว่ามีโน้ตบุ๊กใหม่ในเซลล์ผลิต การดูที่ core อย่างเดียวอาจไม่พอ บันทึกส่วนที่แต่ละจุดมองไม่เห็นไว้ด้วย
สำรวจอุปกรณ์และการสื่อสารจริงก่อนเลือกเซนเซอร์
ตรวจแผนผังเครือข่ายร่วมกับฝ่ายซ่อมบำรุง ผลิต และ IT แล้วเดินดูหน้างานจริง จดสวิตช์ VLAN เกตเวย์ไร้สาย เส้นทางรีโมต แหล่งเวลา และพอร์ตที่เปิดไว้ชั่วคราว รายการสินทรัพย์ควรมีสถานที่ เจ้าของ IP/MAC หน้าที่ เวอร์ชันเฟิร์มแวร์ สัญญาบริการ ช่วงที่หยุดได้ และผู้ติดต่อเมื่อเกิดเหตุ รายการ IP ที่ไม่มีเจ้าของไม่ช่วยให้ตัดสินได้ว่าแจ้งเตือนกระทบคอขวดการผลิตหรือไม่
ทำทะเบียน flow ที่มีต้นทาง ปลายทาง ทิศทาง โปรโตคอล พอร์ต จุดประสงค์ ช่วงเวลาปกติ และผู้อนุมัติ แยก PLC–HMI, PLC–SCADA, เครื่องวิศวกรรม–PLC, โรงงาน–MES, historian, ขอบเขต IT/OT และผู้รับเหมาที่เชื่อมต่อจากภายนอก เก็บตัวอย่างทั้งช่วงผลิต เปลี่ยนรุ่น หยุดเครื่อง และบำรุงรักษา การไม่พบ flow ในบ่ายวันหนึ่งไม่ได้แปลว่าไม่ใช่การสื่อสารปกติของงานกลางคืน
อ่านรายละเอียดเรื่องการอนุญาตการสื่อสารที่ขอบเขตจากคู่มือเลือกไฟร์วอลล์ OT และเรื่องพอร์ตกับความทนทานของเครือข่ายจากคู่มือเลือกสวิตช์ Ethernet อุตสาหกรรม ระบบตรวจจับช่วยดูว่าการสื่อสารจริงตรงกับแบบที่อนุมัติหรือไม่ แต่ log ของไฟร์วอลล์ไม่เห็นการสื่อสารระหว่างอุปกรณ์ที่ไม่ผ่านไฟร์วอลล์เสมอไป
จัดลำดับตามผลกระทบต่อเครื่องจักรและการผลิต
พิจารณาความเสี่ยงด้านความปลอดภัย การหยุดต่อเนื่องไปยังไลน์อื่น กำลังผลิตทดแทน ผลต่อคุณภาพและการสอบย้อนกลับ การเชื่อมต่อภายนอก และอุปกรณ์รุ่นเก่าที่อัปเดตไม่ได้ คะแนนช่องโหว่อย่างเดียวไม่สะท้อนผลของ PLC ระบบสาธารณูปโภคเทียบกับเครื่องทดสอบเดี่ยว เริ่ม PoC ที่เซลล์สำคัญซึ่งจัดการได้ และอีกหนึ่งจุดขอบเขตที่มีวัตถุประสงค์การมองเห็นต่างกัน
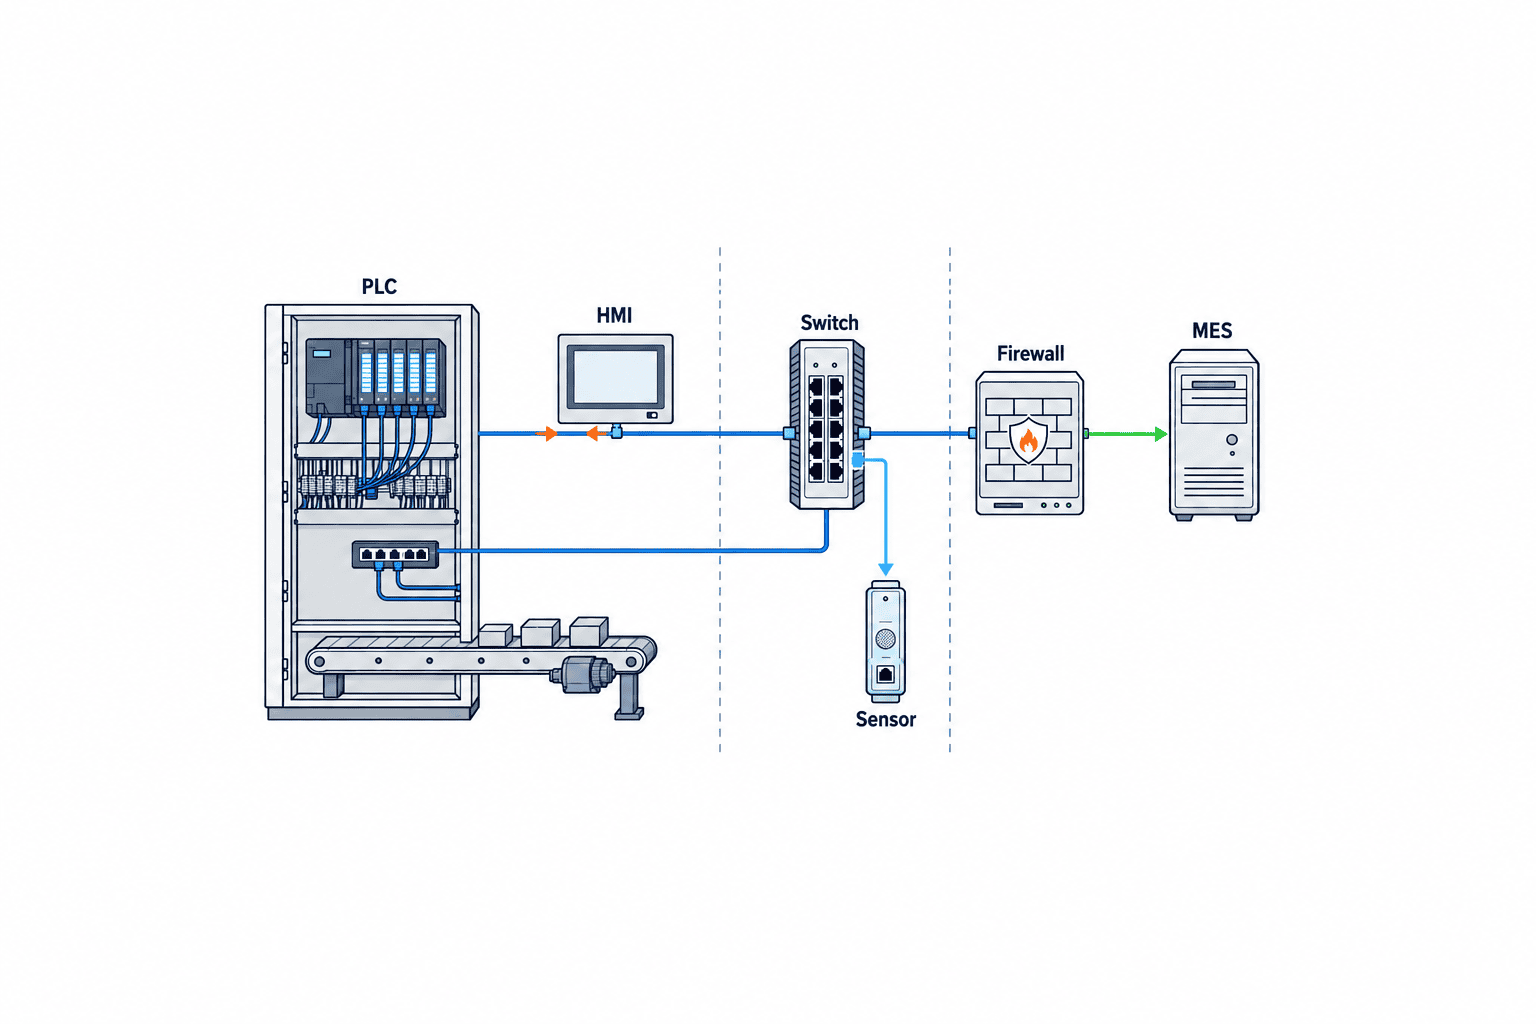
เลือก SPAN, RSPAN, ERSPAN หรือ TAP จากเป้าหมายการเฝ้าดู
เอกสาร Microsoft ระบุ local SPAN, RSPAN, TAP, ERSPAN และ virtual switch เป็นวิธีมิเรอร์ที่รองรับสำหรับเซนเซอร์ Defender for IoT ข้อความนี้เป็นขอบเขตผลิตภัณฑ์ Microsoft ไม่ใช่การรับประกันว่าเซนเซอร์หรือสวิตช์ทุกยี่ห้อทำได้เหมือนกัน ต้องตรวจฟังก์ชันมิเรอร์ ข้อมูล Layer 2 แบนด์วิดท์ VLAN tag การรับ tunnel และโปรโตคอลที่รองรับของรุ่นที่จะใช้จริง
Local SPAN
SPAN คัดลอกข้อมูลของพอร์ตหรือ VLAN ที่เลือกไปยังพอร์ตอีกช่องในสวิตช์เดียวกัน ใช้เริ่มสำรวจโดยเปลี่ยนสายจริงน้อยได้ แต่ภาระสวิตช์และการตั้งค่าอาจทำให้สำเนาหายหรือเวลาของแพ็กเก็ตต่างจากต้นฉบับ ตรวจปริมาณช่วง peak การคัดลอกสองทิศทาง tag และผลต่อการบริหารสวิตช์ การมิเรอร์ทั้งขารับและขาส่งของหลายพอร์ตอาจทำให้ broadcast/multicast ซ้ำ เอกสาร Microsoft แนะนำ RX-only ในกรณีนี้สำหรับการตั้งค่าผลิตภัณฑ์ของตน ก่อนนำไปใช้ต้องตรวจสวิตช์และเซนเซอร์ที่เลือก
RSPAN และ ERSPAN
RSPAN ส่งข้อมูลที่มิเรอร์ผ่าน VLAN เฉพาะ ส่วน ERSPAN ห่อข้อมูลเพื่อส่งถึงเซนเซอร์ไกลออกไป เหมาะกับจุดที่กระจายหลายแห่ง แต่เส้นทางขนส่งอาจกินแบนด์วิดท์หรือทำแพ็กเก็ตหาย ต้องทดสอบว่าเซนเซอร์ยังถอด Layer 2 และโปรโตคอลอุตสาหกรรมที่ต้องการได้ อย่าคิดว่า WAN ระหว่างโรงงานรับสำเนาแพ็กเก็ตทั้งหมดได้โดยไม่ทบทวนความจุ ความพร้อมใช้งาน และการคุ้มครองข้อมูล
TAP
TAP คัดลอกข้อมูลจากสายที่ติดตั้งอยู่ Microsoft แนะนำ TAP เป็นพิเศษสำหรับ forensic monitoring ในผลิตภัณฑ์ของตน เพราะอาจเก็บเฟรมที่สวิตช์ทิ้งและไม่พึ่งกระบวนการมิเรอร์ของสวิตช์ แต่การติดตั้งต้องเปลี่ยนการต่อสายจริง วางแผนช่วงหยุด สื่อทองแดงหรือไฟเบอร์ ความเร็ว ไฟเลี้ยง พฤติกรรมเมื่อเสีย เส้นทางสำรอง และวิธีย้อนกลับร่วมกับเจ้าของระบบ OT การสื่อสารที่ไม่ได้ผ่านสายซึ่งแทรก TAP ก็ยังมองไม่เห็น
| วิธี | ข้อดี | สิ่งที่ต้องตรวจรับ |
|---|---|---|
| Local SPAN | เปลี่ยนสายจริงน้อย | แพ็กเก็ตหายช่วง peak ความจุพอร์ต tag |
| RSPAN / ERSPAN | รวมจุดที่อยู่ห่างกัน | โหลดเส้นทาง การสูญหาย การถอดรหัส |
| TAP | กำหนดการเฝ้าดูสายสำคัญชัดเจน | ช่วงหยุดเพื่อติดตั้ง เส้นทางสำรอง การเสีย |
ไม่มีวิธีใดดีที่สุดสำหรับทุกโรงงาน ให้เทียบทั้งความครอบคลุมของการจับข้อมูลและความเสี่ยงต่อการผลิตระหว่างติดตั้งและบำรุงรักษา

กำหนดตำแหน่งเซนเซอร์จากจุดบอด
ตำแหน่งสวิตช์ VLAN, NAT, Wi-Fi, ring สำรอง และเครือข่ายภายในเครื่องกำหนดขอบเขตที่เห็น เซนเซอร์ที่ core อาจเห็นข้อมูลไปเซิร์ฟเวอร์ แต่ไม่เห็น PLC คุยกับ HMI บน access switch เดียวกัน เซนเซอร์ในเซลล์อาจไม่เห็นการยืนยันตัวตนของผู้รับเหมาหรือขอบเขต IT/OT วาดคู่ต้นทาง–ปลายทางที่เห็นและช่วงที่มองไม่เห็นลงในผังเดียวกัน
คู่มือการติดตั้งของ Microsoft แนะนำให้ตรวจผัง จำนวนอุปกรณ์ VLAN ที่เกี่ยวข้อง และโปรโตคอลอุตสาหกรรม แล้วตรวจจริงว่าจุดเสนอมีข้อมูล Layer 2 และ OT ก่อนติดตั้ง มีตัวอย่างใช้ Wireshark ตรวจโปรโตคอลที่คาดว่าจะเห็น หลักการนี้ใช้ได้กับหลายผลิตภัณฑ์ แต่การเก็บแพ็กเก็ตต้องทำตามนโยบายข้อมูลของโรงงาน
เอกสาร Cisco Cyber Vision ฉบับปัจจุบันระบุว่าเซนเซอร์วิเคราะห์ข้อมูลอุตสาหกรรมที่มิเรอร์ด้วย deep packet inspection แล้วส่งสินทรัพย์ flow และเหตุการณ์ความปลอดภัยไปยัง Center เอกสารเดียวกันระบุขอบเขตตรวจสอบเป็น TCP/UDP และกล่าวถึง Active Discovery นี่เป็นข้อมูลเฉพาะผลิตภัณฑ์ ต้องตรวจรุ่นซอฟต์แวร์ โปรโตคอล ตัวถอดข้อมูล และสถานะการเปิด active probe ให้ตรงกับของจริง การส่งคำถามไปหาอุปกรณ์ต้องขออนุมัติและทดสอบแยกจาก passive monitoring
ข้อมูล TLS หรือ VPN ที่เข้ารหัสอาจแสดงคู่สื่อสาร เวลา และปริมาณ แต่ไม่แสดงคำสั่งภายใน การเฝ้าดู Ethernet อาจไม่เห็น serial bus, fieldbus เฉพาะทาง หรือสถานะ logic ภายใน PLC ให้ผู้เสนอราคาบอก flow ที่อ่านไม่ได้อย่างชัดเจน ไม่ใช่ตอบเพียงว่า “รองรับโปรโตคอล OT”
เกณฑ์ตรวจรับ PoC หกข้อ
เริ่ม PoC แบบ passive อนุมัติการปรับสวิตช์หรือสาย ช่วงหยุด ขั้นตอนย้อนกลับ และการเก็บข้อมูลก่อนติดตั้ง ใช้เหตุการณ์จำลองที่ได้รับอนุญาต ไม่ส่งคำสั่งที่ไม่ได้ควบคุมไปยัง PLC จริง
- ความครอบคลุม: เห็น flow ทิศทาง และโปรโตคอลใดในทะเบียน อธิบาย flow สำคัญที่ไม่เห็น
- ความถูกต้องของสินทรัพย์: ชื่อ PLC, HMI, โน้ตบุ๊กซ่อมบำรุง และเกตเวย์ตรงกับสถานที่และเจ้าของหรือไม่ แก้การจัดประเภทผิดได้หรือไม่
- การตรวจการเปลี่ยน: การทดสอบที่อนุมัติแสดงอุปกรณ์ใหม่ การเชื่อมนอกเวลาบำรุงรักษา และปลายทางที่เปลี่ยนได้หรือไม่
- สุขภาพการเก็บข้อมูล: ตรวจ mirror loss ความจุเซนเซอร์ เวลา และความล่าช้าของแจ้งเตือนช่วงผลิตสูงสุด ตั้งเกณฑ์ตามไซต์
- ขั้นตอนปฏิบัติ: ใครคัดกรอง ใครโทรหา OT ตอนกลางคืน และแยกการเปลี่ยนที่อนุมัติจากสิ่งอธิบายไม่ได้อย่างไร
- ความปลอดภัยและการกู้คืน: หากเซนเซอร์ พอร์ตมิเรอร์ TAP หรือสวิตช์รวมเสีย การสื่อสารควบคุมได้รับผลอย่างไร
อย่าใช้ตัวเลขอ้างทั่วไป เช่น “ตรวจพบ 99%” โดยไม่มีขอบเขตทดสอบ กำหนดตัวชี้วัดของโรงงาน เช่น สัดส่วน flow ที่ตรวจได้ ความแม่นยำของอุปกรณ์สำคัญ จำนวนแจ้งเตือนที่คนต้องตรวจต่อสัปดาห์ และเวลาเริ่มตอบสนอง PoC ต้องเปิดเผยจุดบอดด้วย
แปลงแจ้งเตือนเป็นการตัดสินใจเรื่องการผลิต
แนบชื่อไลน์ เจ้าของเครื่อง ชิ้นงานปัจจุบัน ตารางบำรุงรักษา บันทึกเปลี่ยนระบบ อุปกรณ์คู่สื่อสาร และหลักฐาน ผู้คัดกรองคนแรกหาคำอธิบายที่ถูกต้องก่อน หากไม่มีจึงประสาน OT และผู้รับผิดชอบการผลิตก่อนแยกเครื่องหรือหยุดไลน์ ทีมไซเบอร์ไม่ควรถอด PLC ที่กำลังผลิตโดยไม่มีอำนาจตัดสินร่วม
MITRE ATT&CK เลิกใช้แหล่งข้อมูล Network Traffic DS0029 เดิมแล้ว ปัจจุบันองค์ประกอบ Network Traffic Flow (DC0078) ครอบคลุมข้อมูลปลายทาง โปรโตคอล เวลา และปริมาณการสื่อสาร ส่วน Network Traffic Content (DC0085) ครอบคลุมเนื้อหาของแพ็กเก็ต การจัดประเภทเหล่านี้ไม่ได้รับประกันว่าผลิตภัณฑ์ตรวจจับการโจมตีชนิดใดได้ ต้องทดสอบกับข้อมูลจริงของโรงงาน สถานการณ์ที่กำหนด และความสามารถในการวิเคราะห์ของเซ็นเซอร์

เปรียบเทียบค่าใช้จ่ายครบทั้งระบบและหน้าที่ผู้ขาย
ขอให้เสนอราคาแยกค่าไลเซนส์เซนเซอร์ ตั้งค่าสวิตช์ TAP ไฟเบอร์ ตู้และไฟเลี้ยง พื้นที่เก็บข้อมูล SIEM การซิงก์เวลา ปรับแจ้งเตือน ฝึกอบรม บริการ และงานหน้างานระหว่างอัปเดต จำนวนเครื่องจักรอย่างเดียวไม่พอสำหรับ sizing ปริมาณข้อมูลช่วง peak และระยะเก็บมีผลมาก การเก็บแพ็กเก็ตเต็มต่างจากเก็บ metadata บทความนี้ไม่ให้ราคากลาง เพราะสายและเงื่อนไขหยุดแต่ละโรงงานต่างกัน ควรวัดหน้างานแล้วให้ผู้ขายเสนอภายใต้ขอบเขตเดียวกัน
ข้อพิจารณา CISA สำหรับเทคโนโลยีเฝ้าดู ICS ให้ประเมินว่าตัวระบบจะกลายเป็นทางเข้าของผู้ไม่หวังดีหรือไม่ รวมถึงการส่ง log ไปส่วนกลาง MFA และการปิดบริการที่ไม่จำเป็น นี่เป็นข้อพิจารณาของโครงสร้างพื้นฐานสำคัญสหรัฐฯ ไม่ใช่คำกล่าวว่ามีกฎหมายไทยบังคับตรงกัน ใช้เป็นคำถามจัดซื้อเรื่องการแยกพอร์ตบริหาร สิทธิ์ อัปเดต การรีโมตของผู้ขาย ที่เก็บข้อมูล และการลบเมื่อจบสัญญา
ระบุรุ่น PLC โหมดโปรโตคอลส่วนขยาย การเข้ารหัส และเฟิร์มแวร์ที่ใช้อยู่ใน RFP ให้ทดสอบจริงว่าระบบแยกการอ่าน เขียน และเปลี่ยนค่าได้เพียงใดในส่วนที่โรงงานต้องการ Flow ที่ถอดไม่ได้ต้องยังปรากฏเป็น “ไม่ทราบ” ไม่ใช่นับว่า “ปลอดภัย”
ผูกการเฝ้าดูกับการจัดการการเปลี่ยนแปลง
หลังเริ่มเก็บข้อมูลมักพบการสื่อสารยกเว้นที่มีมานาน ตรวจเจ้าของและเหตุผลก่อนถือว่าได้รับอนุญาต ไม่บล็อกทุกอย่างในทันที ปรับทะเบียนอุปกรณ์และ flow ทุกครั้งที่เพิ่มเครื่อง เปลี่ยน PLC อัปเดตสวิตช์ เชื่อม MES หรือเปลี่ยนผู้รับเหมา แจ้งหมายเลขงาน เวลา ผู้ทำ และ flow ที่คาดว่าจะเกิดให้ผู้ดูแลระบบตรวจสอบความต่างก่อนและหลัง
กำหนดว่าใครตั้งค่า SPAN ใครประเมินผลต่อเครื่อง ใครปรับกฎตรวจจับ และใครอนุมัติหยุดเครื่อง การจ้างผู้ขายเฝ้าดูแจ้งเตือนไม่ได้ให้อำนาจหยุดการผลิตโดยอัตโนมัติ เขียนขั้นตอนตั้งแต่พบเหตุ คัดกรอง ส่งต่อ จำกัดผลกระทบ กู้คืน และทบทวน พร้อมผู้รับผิดชอบหลักและผู้แทน เวรกลางคืนต้องเป็นระบบที่ใช้ได้จริง
แยกนโยบายเก็บ flow metadata, แจ้งเตือน และแพ็กเก็ตดิบ ข้อมูลดิบอาจเผยสูตรการผลิตหรือโครงสร้างเครื่อง กำหนดสิทธิ์ ระยะเก็บ การแชร์กับสำนักงานใหญ่ต่างประเทศ การนำออก และการลบตามข้อมูลแต่ละชนิด ตรวจข้อกฎหมายและสัญญาลูกค้าจากที่เก็บและเส้นทางส่งจริง ในโรงงานไทย ฝ่าย IT ท้องถิ่น สำนักงานใหญ่ญี่ปุ่น ซ่อมบำรุง และ OEM อาจรับผิดชอบคนละส่วน จึงต้องรู้ว่าใครอนุมัติและใครยืนยันงานบริการที่ถูกต้อง
แยกแจ้งเตือนเป็นเหตุความปลอดภัยที่ยืนยันแล้ว การเปลี่ยนที่ถูกต้องแต่ไม่ได้แจ้งล่วงหน้า การจัดประเภทผิดของผลิตภัณฑ์ และข้อมูลที่มองไม่เห็น อย่ากดทิ้งทั้งหมดเป็น false positive ข้อยกเว้นต้องมีอุปกรณ์ จุดประสงค์ เจ้าของ และวันหมดอายุ ตรวจสุขภาพการเฝ้าดูด้วย เพราะการเปลี่ยนพอร์ตหรือ VLAN ทำให้การมองเห็นหายไปโดยไม่มีเหตุโจมตี เอกสาร Microsoft แนะนำตรวจจำนวนและประเภทอุปกรณ์ ชื่อโปรโตคอล OT และ MAC หลังติดตั้งสำหรับผลิตภัณฑ์ของตน
ตัวอย่างแผน 30/60/90 วัน
30 วันแรกสำรวจอุปกรณ์และ flow เลือกไลน์สำคัญ ตรวจเงื่อนไขหยุด และอนุมัติจุดเฝ้าดู ผลลัพธ์คือแผน flow ที่เซ็นรับทราบ จุดบอด และเกณฑ์ทดสอบ ไม่ใช่ชื่อผลิตภัณฑ์ 30 วันถัดไปทำ PoC ในสถานะการผลิตต่าง ๆ บันทึกความครอบคลุม คุณภาพข้อมูล การแจ้งเตือน และการตอบสนอง ย้ายจุดเซนเซอร์หากจำเป็น 30 วันสุดท้ายตกลงผู้ติดต่อ ขั้นตอนเปลี่ยนระบบ การตรวจสุขภาพ การฝึก และเกณฑ์ขยายไลน์ ตัวเลขวันเป็นตัวอย่างการวางแผน ไม่ใช่เหตุผลให้ข้ามความปลอดภัยของเครื่องจักร
เมื่อขยายไปไลน์คล้ายกัน ให้ตรวจจุดจับข้อมูลซ้ำ เครื่องรุ่นเดียวกันอาจมีสวิตช์หรือสัญญาบริการต่างกัน รับมอบงานเมื่อมีทะเบียนอุปกรณ์ ขอบเขตการมองเห็น ผู้ติดต่อ และวิธีกู้คืนครบ หากเซนเซอร์หยุดหรืออัปเดต ให้บันทึกช่วงที่มองไม่เห็นและเทียบ flow ตัวอย่างก่อนกับหลังคืนระบบ
คำถามที่พบบ่อยเกี่ยวกับการติดตั้งระบบตรวจจับการบุกรุก OT
ติดตั้งโดยไม่กระทบ PLC ที่กำลังทำงานได้หรือไม่?
พอร์ต passive ปกติไม่ส่งคำถามไป PLC แต่การปรับ SPAN และแทรก TAP เป็นการเปลี่ยนเครือข่าย ส่วน Active Discovery บางผลิตภัณฑ์ส่งข้อมูลออกไป ตรวจแต่ละเรื่องแยกกัน กำหนดช่วงหยุดและวิธีย้อนกลับก่อนส่งมอบงาน
IDS สำหรับ OT ต่างจาก IDS สำหรับ IT อย่างไร?
ผลิตภัณฑ์ OT อาจรู้จักโปรโตคอลอุตสาหกรรม บทบาท PLC/HMI และความเปลี่ยนแปลงของ flow แต่ป้ายชื่อ OT ไม่รับประกันว่าจะอ่านรุ่นเครื่องหรือส่วนขยายเฉพาะได้ เครื่องมือ IT และ log ไฟร์วอลล์ยังมีประโยชน์ที่ขอบเขต ระบุสิ่งที่จะตรวจในแต่ละ flow แล้วทดสอบด้วยข้อมูลจริง
ควรใช้ SPAN หรือ TAP?
SPAN เป็นจุดเริ่มที่เหมาะเมื่ออยากลดการตัดสาย เปรียบเทียบ TAP ในสายสำคัญหากการสูญหายหรือเวลาแพ็กเก็ตมีผล TAP ต้องแทรกในสาย ทั้งสองไม่เห็นข้อมูลนอกจุดรับ ต้องทดสอบช่วงผลิตสูงสุดและบำรุงรักษา
ค่าใช้จ่ายของระบบตรวจจับการบุกรุก OT ขึ้นกับอะไร?
จำนวนจุดรับข้อมูล ปริมาณช่วง peak ระยะเก็บ ความสามารถ SPAN เดิม งาน TAP/ไฟเบอร์ การเชื่อม SIEM เวรกลางคืน และบริการหลังขาย ขอข้อเสนอที่เปรียบเทียบได้จากข้อกำหนด flow และความครอบคลุมเดียวกัน
มีระบบตรวจจับแล้วถือว่าป้องกัน OT ครบหรือไม่?
ยังไม่ครบ ต้องใช้ร่วมกับการแบ่ง IT/OT ควบคุมสิทธิ์ สำรองข้อมูล จัดการการเปลี่ยนแปลง ตอบสนองเหตุ และกู้คืนอย่างปลอดภัย แจ้งเตือนมีประโยชน์เมื่อฝ่ายผลิตและซ่อมบำรุงลงมือได้
สรุป
การติดตั้งระบบตรวจจับการบุกรุก OT คือการออกแบบการมองเห็นและการตอบสนอง เริ่มจากผังอุปกรณ์และการสื่อสาร เลือกจุดจับข้อมูลตามความเสี่ยงการผลิต และบันทึกทั้งส่วนที่เห็นและส่วนที่ไม่เห็นในการทดสอบ ปรับระบบตามเส้นทางและเครื่องจักรที่เปลี่ยนไป หากยังอยู่ช่วงเปรียบเทียบวิธีหรือไม่แน่ใจว่าสวิตช์เดิมทำ PoC ได้หรือไม่ สามารถปรึกษา TOMAS TECH เพื่อเริ่มจากจุดที่เหมาะกับโรงงานของท่าน
แหล่งข้อมูลต้นทาง
- NIST SP 800-82 Rev.3 ฉบับ final; Rev.4 ยังเป็นร่าง ณ 27 ตุลาคม 2026
- CISA: ICS Monitoring Technology Considerations
- Microsoft: Choose a traffic mirroring method
- Microsoft: Set up traffic mirroring
- Cisco: Cyber Vision sensor overview
- MITRE ATT&CK: Network Traffic DS0029 (หน้าเว็บแสดงคำเตือนเรื่องการเลิกใช้)
- MITRE ATT&CK, Network Traffic Flow DC0078 และ Network Traffic Content DC0085.


