


การเลือกไฟร์วอลล์อุตสาหกรรมไม่ควรดูเพียงความเร็วสูงสุดและจำนวนพอร์ต อุปกรณ์ต้องคงการสื่อสารที่จำเป็นระหว่าง PLC กับ HMI แยกเครือข่ายในจุดที่เหมาะสม และมีพฤติกรรมที่คาดการณ์ได้เมื่อเกิดความขัดข้อง บทความนี้เป็นแนวทางสำหรับทีมโรงงานในไทยและเอเชียตะวันออกเฉียงใต้ ตั้งแต่การกำหนดข้อกำหนด การเปรียบเทียบสินค้า การเขียน RFP ไปจนถึง FAT และ SAT
เริ่มจากเส้นทางสื่อสารและข้อจำกัดของการผลิต
ก่อนจัดซื้อ ควรตกลงห้าเรื่อง: สินทรัพย์และขอบเขตที่ต้องปกป้อง การสื่อสารที่อนุญาตให้ข้ามขอบเขต สิ่งที่หยุดได้หรือหยุดไม่ได้เมื่ออุปกรณ์เสีย ผู้รับผิดชอบตรวจบันทึกเหตุการณ์ และเกณฑ์รับมอบหน้างาน คำว่า “industrial grade” หรือการอ้าง IEC 62443 ไม่ได้แทนรายการเหล่านี้ หากติดตั้งแล้วเปิดกฎอนุญาตกว้างถาวร ก็ไม่ได้แยกเครือข่ายอย่างมีประสิทธิภาพ
NIST SP 800-82 Rev.3 พิจารณาความมั่นคงปลอดภัยร่วมกับสมรรถนะ ความน่าเชื่อถือ และความปลอดภัยของ OT ส่วน ISA/IEC 62443-3-2 ครอบคลุมขอบเขตระบบ การประเมินความเสี่ยง โซน และช่องทางสื่อสาร CISA แนะนำให้แยก IT/OT และพื้นที่ OT ตามหน้าที่เมื่อเหมาะสม ดังนั้นต้องวาดการสื่อสารที่จำเป็นก่อนเปรียบเทียบอุปกรณ์ การออกแบบโดยอ้างมาตรฐานกับการได้รับใบรับรองของรุ่นสินค้าเป็นคนละเรื่อง ควรตรวจรุ่นและขอบเขตใบรับรองโดยเฉพาะ
ตำแหน่งติดตั้งไฟร์วอลล์ OT ในโรงงาน
ขอบเขต IT/OT อาจไม่เพียงพอ
โครงสร้างเริ่มต้นประกอบด้วยเครือข่าย IT, DMZ อุตสาหกรรม, OT ส่วนกลาง, ไลน์หรือเซลล์ และ PLC/HMI ตำแหน่งของ historian, data gateway, เครื่องซ่อมบำรุงระยะไกล และ MES จะกำหนดเส้นทางที่จำเป็น CISA ยกตัวอย่าง DMZ และการควบคุมทราฟฟิกระหว่าง IT กับ OT แต่ไฟร์วอลล์ตัวเดียวตรงขอบนี้ไม่อาจจำกัดการเคลื่อนย้ายระหว่างสองไลน์ที่ยังใช้ OT ร่วมกันโดยไม่มีข้อจำกัด
พิจารณาแยกเซลล์ตามผลกระทบหากเหตุการณ์แพร่ไปอีกไลน์ วิธีเข้าถึงของผู้ผลิตเครื่องจักร เซิร์ฟเวอร์ที่ใช้ร่วมกัน และความถี่การเปลี่ยนเครื่องจักร หากหลายไลน์ต้องใช้ HMI server เดียวกัน ต้องคงการสื่อสารนั้นไว้ แต่ PLC ของไลน์อิสระที่ไม่ต้องคุยกันอาจแยกเป็นคนละโซน ตรวจทั้งสายจริงและ VLAN เพราะเราเตอร์อีกตัวอาจทำให้ข้ามขอบเขตได้โดยไม่ผ่านไฟร์วอลล์
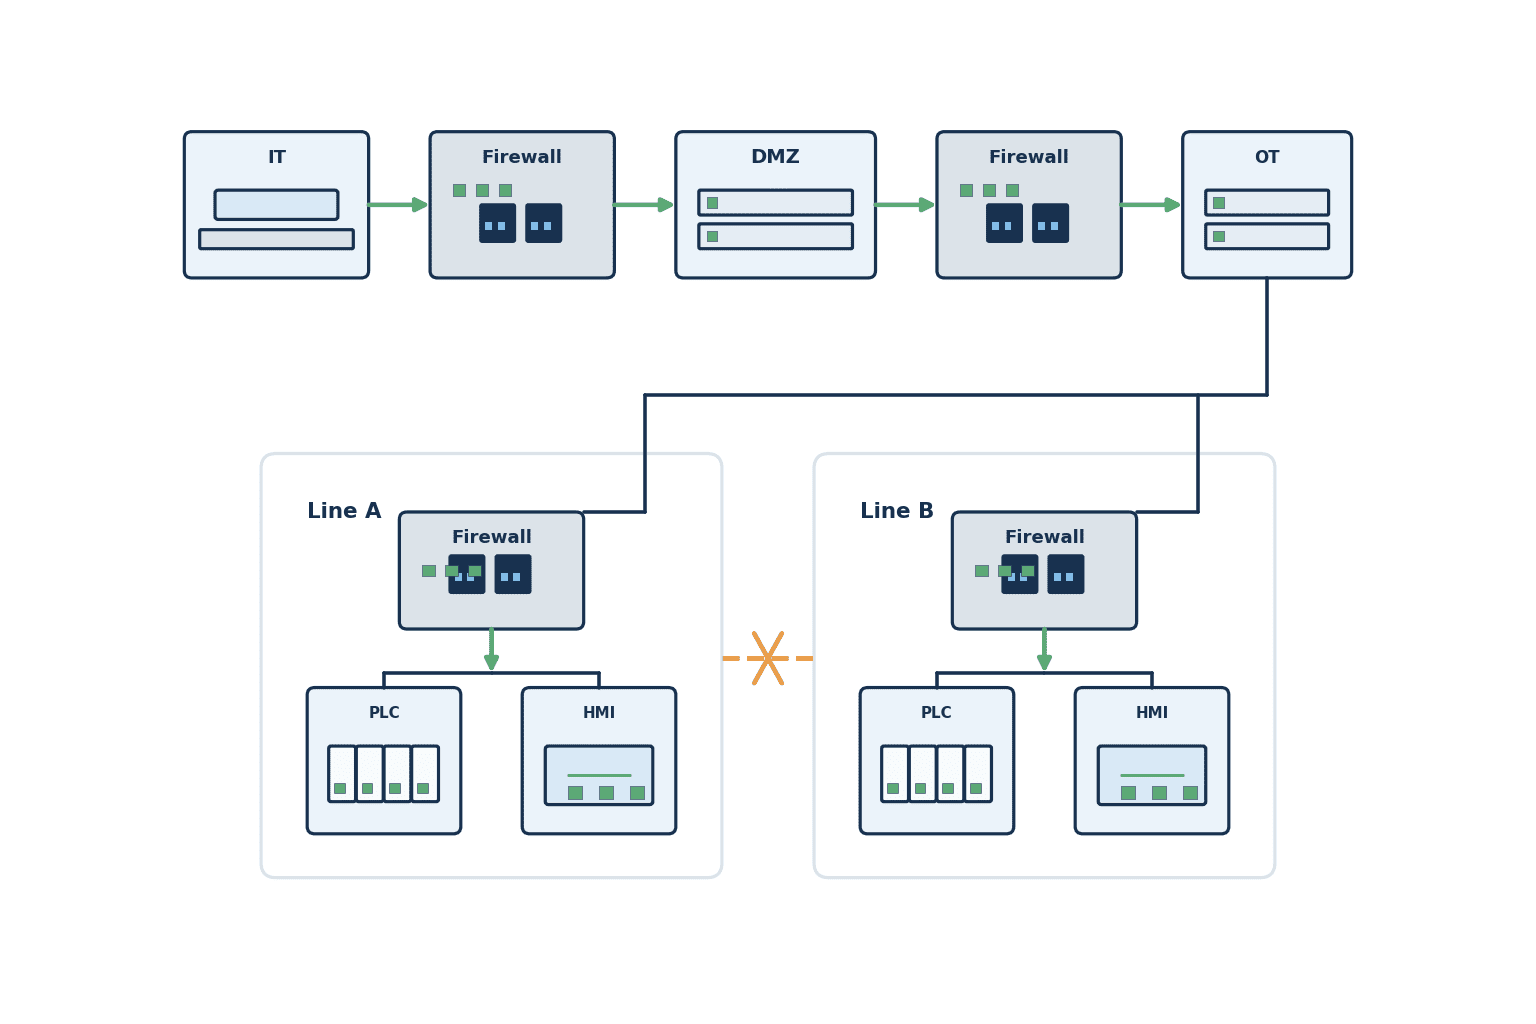
ใช้ผัง zone/conduit เป็นเอกสารกลางในการเปรียบเทียบ
โซนคือกลุ่มสินทรัพย์ที่มีข้อกำหนดด้านความปลอดภัยคล้ายกัน ส่วน conduit คือการสื่อสารระหว่างโซน ผังควรระบุชื่ออุปกรณ์ IP หรือ subnet, switch, gateway, ทิศทางทราฟฟิก ช่องทางบริหารจัดการ ลิงก์ภายนอก และทางสำรอง หากระบบหยุดฉุกเฉินหรือระบบป้องกันเกี่ยวข้องกับเครือข่าย ให้ผู้ผลิตเครื่องจักรและผู้รับผิดชอบความปลอดภัยประเมินผลกระทบ เลือกจุดที่ทราฟฟิกต้องผ่านจริง ไม่มีทางอ้อมที่ควบคุมไม่ได้ และสามารถย้อนกลับได้เมื่อซ่อมบำรุง
การเขียนเพียง “PLC ไป HMI” ไม่พอ HMI อาจเป็นฝ่ายเริ่มอ่านข้อมูลและ PLC ตอบกลับ MES อาจเชื่อม PLC โดยตรงหรือรับข้อมูลจาก historian ให้บันทึกต้นทาง ปลายทาง วัตถุประสงค์ ช่วงเวลา และเจ้าของแต่ละการสื่อสารเพื่อให้ผู้ขายเสนอราคาในเงื่อนไขเดียวกัน
จัดทำทะเบียนการสื่อสารสำหรับ PLC network segmentation
สำรวจทราฟฟิกจากการทำงานจริง
แบบเดินสายและเอกสารตั้งค่าเดิมมักไม่ครบ ให้รวบรวมสเปกการสื่อสารของผู้ผลิตและสังเกตทราฟฟิกแบบ passive ผ่าน mirror port หรือระบบเฝ้าดูที่มีอยู่ ครอบคลุมการผลิต การเริ่มระบบ การเปลี่ยนงาน การจบ batch การสำรองข้อมูล และซ่อมบำรุง หากดูเฉพาะกะปกติอาจพลาดการส่ง recipe หรือการตรวจ licence ที่เกิดนาน ๆ ครั้ง ก่อน active scan อุปกรณ์ควบคุม ควรประเมินผลกระทบร่วมกับผู้ผลิตเครื่องจักร
แต่ละรายการควรมีต้นทาง/ปลายทาง ทิศทาง โปรโตคอล/พอร์ต วัตถุประสงค์ เงื่อนไขที่เกิด ความหน่วงที่ยอมรับได้ ผลเมื่อหยุด และเจ้าของ เพิ่ม DNS, NTP, authentication, monitoring, syslog และ firmware update เป็นรายการแยก รวมทั้ง IP คงที่หรือ DHCP, multicast, broadcast และเส้นทางสำรอง การตกหล่นของบริการบริหารจัดการอาจไม่เห็นในวันแรก แต่กระทบงานซ่อมครั้งถัดไป
| การสื่อสาร | สิ่งที่ต้องบันทึก | ผลหากตกหล่น |
|---|---|---|
| HMI–PLC | ผู้เริ่มต้น อ่าน/เขียน พอร์ต | หน้าจอหรือคำสั่งหยุด |
| PLC–PLC | การซิงโครไนซ์ interlock รอบเวลา | การควบคุมสัมพันธ์ผิดพลาด |
| MES/historian | แหล่งข้อมูล ปลายทาง buffer | ข้อมูล traceability ขาด |
| เครื่องซ่อมบำรุง | ผู้ใช้ เวลา อนุมัติ เป้าหมาย | ช่องทางซ่อมที่กว้างเกินไป |
| บริการจัดการ | DNS, NTP, authentication, syslog | ตรวจสอบและกู้คืนยาก |
Default deny ต้องมีแผนเปลี่ยนผ่าน
กฎเป้าหมายควรอนุญาตเฉพาะทราฟฟิกที่จำเป็นและปฏิเสธส่วนที่เหลือ CISA อธิบายหลักนี้และเตือนเรื่องกฎ any-to-any ท้ายชุดกฎ แต่การบล็อกทุกอย่างที่ยังไม่เคยพบในไลน์เก่าอาจหยุดการผลิต จึงต้องกำหนดช่วงสังเกต กฎชั่วคราว การค่อย ๆ จำกัด การเฝ้าระวัง และเงื่อนไขย้อนกลับก่อนเปลี่ยนระบบจริง
การเข้าถึงชั่วคราวของผู้ผลิตควรผูกกับผู้รับผิดชอบ อุปกรณ์ปลายทาง หน้าต่างเวลา หมายเลขอนุมัติ และวันหมดอายุ ทุกกฎควรมีเจ้าของและวันทบทวน มิฉะนั้นข้อยกเว้นจะสะสม หากหลายผู้รับจ้างเข้าถึง PLC เดียวกัน ควรตรวจสอบตัวตนและปลายทางรายคนแทนบัญชีหรือ VPN ร่วมที่กว้างเกินไป
เกณฑ์เปรียบเทียบไฟร์วอลล์อุตสาหกรรม 7 ข้อ
1. Bridge, routing และ NAT
Bridge แบบ transparent อาจเหมาะกับไลน์เดิมที่เปลี่ยน IP ไม่ได้ แต่ไม่ได้หมายความว่า L2 ทุกชนิดจะผ่าน Routing ทำให้ขอบเขตชัดกว่า ทว่าต้องออกแบบ gateway, static route และ return route NAT ช่วยเมื่อเครื่องจักรหลายตัวใช้ช่วง IP ตายตัวซ้ำกัน แต่ NAT ไม่ใช่นโยบายไฟร์วอลล์ในตัวเอง การแปลงที่อยู่อาจทำให้จับคู่ log กับทะเบียนสินทรัพย์ยาก และกระทบโปรแกรมที่ฝัง IP หรือ discovery traffic
ในตารางเปรียบเทียบให้ระบุ one-to-one NAT, port translation, การสื่อสารสองทาง, subnet เดียวกัน, การใช้กับ VPN, ลำดับกฎ และ log ที่แสดง IP ก่อน/หลังแปลง Siemens ระบุ bridge/routed mode และ NAT/NAPT ในบางรุ่น แต่ความสามารถต่างกันตามรุ่นและ firmware ต้องตรวจคู่มือปัจจุบันกับตัวอย่างการตั้งค่า
2. สมรรถนะเมื่อเปิดกฎจริง
ค่า throughput ในแคตตาล็อกขึ้นกับขนาด packet, encryption, inspection, log และจำนวน session การควบคุมแบบวนรอบต้องดู latency, jitter, peak load และ retransmission ไม่ใช่แค่ bandwidth เฉลี่ย หากวิดีโอ การสำรอง หรือการเก็บข้อมูลใช้ขอบเขตเดียวกัน ต้องรวมในกรณีโหลดสูง ขอผลวัดเมื่อเปิดจำนวนกฎ log, VPN และ inspection ตามที่จะใช้งานจริง
กำหนดค่าหน่วงและเวลาฟื้นตัวจากกระบวนการและสเปกผู้ผลิต ไม่มีตัวเลขเดียวที่ใช้ได้ทุกไลน์ หากอุปกรณ์รับทราฟฟิกควบคุมที่ไวต่อเวลาไม่ได้ ให้ทบทวนตำแหน่งติดตั้งก่อนซื้อรุ่นใหญ่ขึ้น ห้ามนำการกรอง inline เข้าไปในวงควบคุมที่มีผลต่อความปลอดภัยหรือเวลาวิกฤตโดยไม่ผ่านการยืนยันของผู้ผลิตและโรงงาน
3. ความสามารถตรวจโปรโตคอลอุตสาหกรรม
คำว่า “รองรับ Modbus” หรือ “รองรับ PROFINET” อาจหมายถึงผ่านพอร์ต ระบุโปรโตคอล ควบคุมคำสั่ง หรือจับความผิดปกติ ขอรายการความสามารถสำหรับ PLC, firmware และโหมดสื่อสารจริง ตรวจด้วยว่าข้อมูลใดมองไม่เห็นเมื่อเข้ารหัส การตรวจเข้มเกินไปอาจบล็อกงานปกติ ควรเริ่มสังเกต แจ้งเตือน แล้วจึงบังคับใช้พร้อมเกณฑ์ทดสอบรายกระบวนการ
4. ความซ้ำซ้อนและพฤติกรรมเมื่อเสีย
ไฟสำรอง อุปกรณ์ standby การสลับเส้นทาง state synchronisation และ hardware bypass เป็นคนละฟังก์ชัน Siemens อธิบาย VRRP และ firewall state synchronisation สำหรับบางรุ่น ส่วนคำอธิบาย fail-open ของ Palo Alto Networks ระบุว่า bypass บนพอร์ตที่รองรับอาจให้ทราฟฟิกผ่านเมื่อไฟหรือระบบปฏิบัติการล้มเหลว แต่จะไม่ผ่านนโยบายเดิม และไม่ได้ทำงานแบบเดียวกันในทุกกรณีของ soft reboot หรือ maintenance mode การคงทราฟฟิกกับการคงการกรองจึงต้องทดสอบแยกกัน
เขียนสถานการณ์ไฟดับ พอร์ตขาด peer เสีย ตั้งค่าผิด firmware update, log server ล่ม และเวลาไม่ตรง ระบุพฤติกรรม PLC/HMI ทราฟฟิกที่ไม่ได้รับอนุญาต สัญญาณเตือน เวลาฟื้นตัว และผู้มีอำนาจสลับด้วยมือ อย่าใช้คำ “fail safe” ลอย ๆ ใน RFP ให้ถามว่ากรณีใด packet ผ่านหรือถูกบล็อก

5. Log, เวลา และผู้ตอบสนอง
Deny log ช่วยหาการสื่อสารที่ตกหล่นตอนเริ่มใช้ แต่บันทึกทุก packet ตลอดไปอาจเกินความจุ กำหนดว่าจะเก็บ allowed/denied flow, การกระทำของ admin, การเปลี่ยนค่า VPN, fault และ failover ระดับใด ซิงโครไนซ์เวลา และรักษาข้อมูล asset, zone, IP ก่อน/หลัง NAT ให้สอบสวนได้ ตกลงเรื่อง syslog การส่งที่ปลอดภัย อายุเก็บ และกรณี collector ล่ม
สัญญาณเตือนมีประโยชน์เมื่อกำหนดผู้รับและวิธีตอบสนอง แยกเหตุที่กระทบการผลิต งานซ่อมที่วางแผน และการสแกนระดับต่ำ หากส่ง log ให้ IT SOC ต้องอธิบายทราฟฟิก OT แบบวนรอบและข้อจำกัดการหยุดเครื่อง เพื่อไม่ให้การบล็อกอัตโนมัติรบกวนการควบคุม
6. อายุการสนับสนุนและบริการในพื้นที่
เปรียบเทียบระยะสนับสนุน firmware การแจ้งช่องโหว่ patch อะไหล่ backup configuration การต่อ licence และเวลาที่ช่างเข้าถึงโรงงาน เครื่องจักรอาจมีอายุนานกว่ารุ่นไฟร์วอลล์ ระบุการแจ้ง end-of-support การย้ายไปรุ่นใหม่ ภาษาและเวลาบริการ ในโรงงานไทยต้องแบ่งบทบาท IT สำนักงานใหญ่ ช่างหน้างาน ผู้ผลิตเครื่องจักร และผู้ติดตั้งเครือข่ายให้ชัดเจน พร้อมคู่มือที่ทีมท้องถิ่นอ่านได้
7. ต้นทุนรวมและการขยายระบบ
คิดค่าออกแบบ เดินสาย ไฟฟ้า โมดูลแสง licence เซิร์ฟเวอร์จัดการ ที่เก็บ log เครื่องสำรอง FAT/SAT การอบรม และทบทวนกฎ ไม่ใช่แค่ราคาอุปกรณ์ คู่ไฟร์วอลล์สำรองยังมี single point of failure ที่ switch หรือไฟฟ้าได้ การเพิ่มไลน์จะเพิ่มงานทบทวนกฎ ไม่ใช่แค่ใช้พอร์ตและจำนวนกฎมากขึ้น
RFP สำหรับการติดตั้งไฟร์วอลล์ OT โรงงาน
เปรียบเทียบรูปแบบการติดตั้งสามแบบ
แบบแรกวาง DMZ ระหว่าง IT กับ OT และใช้ไฟร์วอลล์ควบคุมทางเข้าออก เหมาะกับข้อมูลเครื่องจักรที่ส่งไปยังระบบองค์กร แต่ยังต้องพิจารณาทราฟฟิกระหว่างไลน์ภายใน OT แบบที่สองวางอุปกรณ์ขนาดเล็กที่ทางเข้าแต่ละไลน์หรือเซลล์ ช่วยจำกัดทางซ่อมบำรุงของผู้ผลิตและการเข้าถึง PLC ได้ละเอียดขึ้น แต่จำนวนอุปกรณ์และงานดูแลกฎเพิ่ม แบบที่สามใช้การแบ่งเครือข่ายเดิมร่วมกับการป้องกันเฉพาะจุดรวมของทราฟฟิกสำคัญ อาจใช้อุปกรณ์น้อยกว่า แต่ต้องพิสูจน์ด้วยผังสายและการสังเกตจริงว่าทุกเส้นทางสำคัญผ่านจุดนั้น
ไม่มีแบบใดถูกต้องสำหรับทุกโรงงาน ไลน์เดิมอาจถูกจำกัดด้วยการเปลี่ยน IP ไม่ได้ ส่วนไลน์ใหม่สามารถวาง subnet และ gateway เพื่อสร้างขอบเขต routing ได้ตั้งแต่ต้น หากเครื่องจักรจากหลายผู้ผลิตใช้ช่วง IP ซ้ำ อาจพิจารณา NAT รายเครื่อง แต่ IP ที่เครื่องซ่อมและ server ระดับบนมองเห็นต้องไม่สับสน ทางอ้อมที่ไม่ถูกตรวจสอบทำให้การแบ่งเครือข่ายไม่เป็นไปตามที่คาด ใน RFP ให้ผู้ขายแสดงการเปลี่ยนสาย เวลาหยุด จำนวนเครื่อง ภาระดูแล และความเสี่ยงที่ยังเหลือของแต่ละทางเลือก
จัดการทราฟฟิกที่ยังไม่ทราบของเครื่องจักรเดิม
เครื่องจักรเก่าอาจมีเอกสารผู้ผลิตที่ล้าสมัยและไม่มีคนเดิมอยู่หน้างาน ไม่ควรตั้งกฎจากการเดาพอร์ตแล้วขึ้นระบบจริง ตรวจปฏิทินผลิตและสังเกตแบบ passive ให้ครอบคลุมการเปลี่ยนสินค้า การจบ batch การสำรองรายสัปดาห์ และการซ่อมระยะไกลเมื่อทำได้ ทราฟฟิกที่ยังไม่ทราบให้ระบุ “ยังยืนยันวัตถุประสงค์ไม่ได้” พร้อมเจ้าของ วิธีเฝ้าดู วันหมดอายุของสิทธิชั่วคราว และวันตรวจซ้ำ การสอบสวนแบบมีเวลาจำกัดต่างจากการเปิดกว้างถาวร
อย่าระบุเครื่องจักรจาก source IP อย่างเดียว เพราะ NAT หรือทะเบียนทรัพย์สินเก่าอาจทำให้ IP ที่เห็นไม่ตรงเครื่องจริง ตรวจพอร์ตของ switch, MAC, สายเข้าตู้ควบคุม หมายเลขเครื่อง และบันทึกของผู้ปฏิบัติงาน หากพบทราฟฟิกข้ามไลน์ ให้ตรวจว่าคือข้อมูลคุณภาพ HMI ร่วม interlock หรือระบบป้องกันก่อนบล็อก เมื่อทราบความหมายแล้วให้บันทึกในทะเบียนอย่างเป็นทางการ ส่วนที่ยังไม่ทราบให้เป็นงานค้างของ SAT พร้อมผู้รับผิดชอบ
ทำตารางเปรียบเทียบที่ยังใช้ได้หลังจัดซื้อ
แต่ละแถวควรเป็นผลที่ตรวจได้ ไม่ใช่คำโฆษณา “ปลอดภัยขั้นสูง” ตัดสินผ่านไม่ได้ แต่ “ทราฟฟิก PLC/HMI ที่ระบุผ่าน การเข้าถึงพอร์ตเดียวกันจากอีกไลน์ถูกปฏิเสธ และมี log พร้อมเวลา” ใช้เป็นเกณฑ์ใน RFP, FAT, SAT และคู่มือได้ ระบุระดับหลักฐานว่าเห็นในเอกสาร วัดในห้องทดสอบ วัดหน้างาน หรือยังไม่ตรวจ คำกล่าวใน catalogue ไม่ใช่ผลผ่านหน้างาน
แยกคอลัมน์ “มีฟังก์ชัน” กับ “ใช้ได้ในโครงสร้างของเรา” อุปกรณ์อาจมี NAT แต่ไม่รองรับโปรโตคอลหรือ IP ซ้ำในรูปแบบที่ต้องใช้ อาจมี redundancy แต่ทำให้ HMI หยุดนานเกินเกณฑ์ หรือส่ง syslog ได้แต่ไม่บันทึก IP ก่อน/หลัง NAT ที่จำเป็นต่อการสอบสวน เปรียบเทียบราคาขั้นสุดท้ายเฉพาะตัวเลือกที่ผ่านข้อบังคับด้านการเดินเครื่องแล้ว
ให้ผู้ขายตอบภายใต้เงื่อนไขเดียวกัน
แนบขอบเขตอุปกรณ์ ผังเครือข่ายปัจจุบัน ทะเบียนการสื่อสาร ตำแหน่งที่เสนอ ช่วงเวลาหยุดที่ยอมได้ รูปแบบ redundancy ความรับผิดชอบดูแล และแผนรับมอบ ควบคุมผู้รับและเวอร์ชันของผังเครือข่ายที่เป็นข้อมูลอ่อนไหว ให้ผู้ขายแยกความสามารถมาตรฐาน licence เพิ่ม งานตั้งค่าพิเศษ ข้อที่ทำไม่ได้ และทางเลือก เพื่อเห็นความต่างที่ราคาอย่างเดียวบอกไม่ได้
ถามให้ชัดว่าทราฟฟิกที่ระบุผ่านครบหรือไม่ bridge/routing/NAT มีข้อจำกัดใด ผลทดสอบ performance ใช้เงื่อนไขใด ไฟดับหรือ failover แล้วทราฟฟิกกับนโยบายเป็นอย่างไร การเปลี่ยนค่ามีอนุมัติ diff และ rollback อย่างไร log ไปยังระบบเฝ้าดูเดิมอย่างไร ใครจัดอุปกรณ์และร่วม FAT/SAT และ patch ต้องหยุดงานอย่างไร
แยกข้อบังคับออกจากคะแนนเพิ่ม
ราคาต่ำไม่ควรชดเชยข้อบังคับด้านการผลิตที่ไม่ผ่าน ข้อบังคับอาจเป็น interface, ช่วงอุณหภูมิ, redundancy, log forwarding, ความเข้ากันกับ IP เดิม และบริการในพื้นที่ ให้คะแนนเพิ่มเฉพาะสิ่งที่ทีมจะใช้จริง เช่น ดูกฎง่ายหรือ backup อัตโนมัติ เขียนผลลัพธ์ที่ต้องการแทนชื่อฟีเจอร์เฉพาะยี่ห้อ
| ประเภท | ข้อกำหนด | หลักฐาน |
|---|---|---|
| บังคับ | อนุญาตทราฟฟิกที่กำหนดและปฏิเสธอื่น ๆ | ตารางจับคู่กฎกับทราฟฟิก |
| บังคับ | เครื่องจักรทำงานตามที่ตกลงเมื่อเกิด fault | วิธีและผลทดสอบ |
| บังคับ | รองรับ IP เดิมและ NAT ที่จำเป็น | ผังและตารางแปลง |
| คะแนนเพิ่ม | ติดตามการเปลี่ยนค่ากับการอนุมัติ | สาธิตและ log ตัวอย่าง |
| คะแนนเพิ่ม | ใช้ template อย่างควบคุมในหลายไลน์ | สาธิตขั้นตอนเปลี่ยน |
เปลี่ยนข้อกำหนด RFP ให้เป็นกรณี FAT
คำตอบ “รองรับ” ไม่ใช่ผลทดสอบ ผูกแต่ละข้อกับเงื่อนไขเริ่มต้น ขั้นตอน จุดสังเกต เกณฑ์ผ่าน และหลักฐาน ตัวอย่างการซ่อมบำรุงจำกัดเวลา: ทดสอบเครื่องที่อนุมัติในเวลาที่อนุมัติ เครื่องที่ไม่อนุมัติ นอกช่วงเวลา และ log ของทั้งสามกรณี หากการยืนยันตัวตนอยู่ที่ VPN gateway แยกต่างหาก ต้องทดสอบทั้งระบบ ไม่อ้างว่าเป็นคุณสมบัติของไฟร์วอลล์ตัวเดียว
ให้หมายเลขทดสอบแก่แต่ละแถวในทะเบียน ลองทั้งการสื่อสารที่ต้องผ่านและกรณีใกล้เคียงที่ต้องบล็อก เช่น เปลี่ยนปลายทางหรือพอร์ต ซิงโครไนซ์เวลาเพื่อจับคู่ packet capture, log และบันทึกผู้ปฏิบัติงาน หากใช้ simulator แทน PLC จริง ให้ระบุสิ่งที่แทนไม่ได้และย้ายไป SAT ตรวจด้วยว่าข้อยกเว้นจาก false positive ไม่กลายเป็นกฎอนุญาตกว้างถาวร
รวมการจัดการการเปลี่ยนกฎในงบประมาณ
การเพิ่มไลน์ เปลี่ยน PLC เปลี่ยนผู้รับจ้าง หรืออัปเกรด MES จะทำให้กฎเปลี่ยน กำหนดผู้ขอ ผู้ยืนยันความจำเป็น ผู้อนุมัติ และหน้าต่างทำงาน เก็บ diff และทดสอบ rollback ใน FAT การเปลี่ยนฉุกเฉินต้องมีเส้นตายการอนุมัติย้อนหลัง หากจ้างดูแล ให้ระบุจำนวนการแก้กฎ การช่วยเหลือฉุกเฉิน งานกลางคืน และเจ้าของ backup
ขอรายการกฎที่คนอ่านได้ พร้อมหมายเลขเครื่อง โซน วัตถุประสงค์ และผู้อนุมัติ ไม่ใช่ไฟล์ export เฉพาะยี่ห้ออย่างเดียว ตรวจว่านำ backup คืนเครื่องสำรองได้ เงื่อนไขต่าง firmware และสิ่งที่เกิดเมื่อ licence หมดอายุ
FAT: ทดสอบการสื่อสารจริงก่อนแตะไลน์ผลิต
FAT ในโรงงานผู้ผลิตหรือห้องทดสอบช่วยยืนยันอุปกรณ์และกฎโดยไม่หยุดไลน์จริง ใช้ PLC/HMI จริงหากเป็นไปได้ มิฉะนั้นจำลองโปรโตคอล ทิศทาง รอบเวลา และโหลด Ping ผ่านไม่เพียงพอ ทดสอบหน้าจอ คำสั่ง alarm, recipe, historian และการซ่อมบำรุงแยกกัน รวมทั้งสิ่งที่ต้องผ่านและสิ่งที่ต้องปฏิเสธ
ทดสอบเพิ่ม/ลบกฎ NAT การต่อ/ตัด VPN ไฟดับ failover การคืนค่า และ log collector ล่ม หากใช้ bridge ให้ทดสอบ VLAN, multicast และ broadcast ที่ต้องใช้ เก็บ packet capture, log, เวลา และสถานะเครื่อง ระบุผ่าน ผ่านแบบมีเงื่อนไข หรือไม่ผ่าน กฎชั่วคราวกว้างต้องมีเหตุผล เจ้าของ วันหมดอายุ และเงื่อนไขปิดใน SAT
ให้กระบวนการผลิตกำหนดค่ารับมอบ
ค่าหน่วงและเวลาฟื้นตัวต้องมาจากรอบ PLC ข้อจำกัดผู้ผลิต และข้อกำหนดข้อมูลคุณภาพ ข้อมูล historian ที่ buffer ได้กับ PLC interlock ใช้เกณฑ์เดียวกันไม่ได้ หากอาจกระทบหน้าที่ป้องกัน ให้ผู้รับผิดชอบความปลอดภัย เครื่องจักร และการผลิตรับรองผล ไม่ให้ทีมไซเบอร์ตัดสินเพียงฝ่ายเดียว

SAT การย้อนกลับ และการเฝ้าดูหลังติดตั้ง
SAT ตรวจว่าค่าที่ผ่าน FAT ใช้ได้กับสาย โหลด และสถานะจริง ก่อนเปลี่ยนให้สำรองค่าปัจจุบัน switch, สาย, IP และสถานะ PLC/HMI ระบุผู้มีอำนาจย้อนกลับและเวลาสุดท้ายที่ต้องตัดสินใจ หากเตรียมสาย bypass ชั่วคราว ต้องควบคุมการใช้และการถอดออก
ดูการเดินเครื่อง การเปลี่ยนงาน การส่งข้อมูลคุณภาพ การจบ batch การซ่อมระยะไกล และ restart งานรายสัปดาห์หรือรายเดือนที่เกิดไม่ทันวันติดตั้งต้องมีช่วงเฝ้าดูและเจ้าของ ส่งมอบค่าล่าสุด log, ผังสาย และประวัติการเปลี่ยน จากนั้นให้ OT และ IT ทบทวน deny log ร่วมกัน แยกทราฟฟิกจำเป็นที่ตกหล่นออกจากกฎอนุญาตที่ไม่จำเป็น
เริ่มจากเซลล์เดียวที่เข้าใจดี
เริ่มในเซลล์ที่ทราบทราฟฟิกและจัดเวลาหยุดได้ ใช้ผลปรับทะเบียน log และ template ของเซลล์ถัดไป อย่าคัดลอกกฎไปทุกไลน์โดยไม่ตรวจชนิด PLC ช่องทางผู้ผลิต และระบบคุณภาพ วัน cutover ตรวจสุขภาพการผลิต เปลี่ยนสาย ใส่กฎจำกัด ทดลองเครื่อง ตรวจ denial และรับรองจากฝ่ายผลิตก่อนกลับเดินปกติ
เมื่อทราฟฟิกล้มเหลว ให้บันทึกเวลา ต้นทาง ปลายทาง พอร์ต และสถานะเครื่องก่อนเปิดกฎกว้าง หากต้องเปิดชั่วคราวเพื่อเดินผลิต ให้ผูกกับเจ้าของ วันหมดอายุ วิธีเฝ้าดู และเงื่อนไขย้อนกลับที่เป็นทางการ
กำหนดเงื่อนไขจบช่วงเฝ้าดู
SAT วันเดียวเห็นเพียงบางรอบงาน ตรวจ backup รายสัปดาห์ งานสิ้นเดือน การซ่อมของผู้ผลิต และการสอบเทียบตามความเกี่ยวข้อง จบช่วงเฝ้าดูเมื่อได้เห็นกิจกรรมเหล่านี้ กฎชั่วคราวถูกลบหรืออนุมัติเป็นทางการ deny flow มีคำอธิบาย และทีมซ้อมการแจ้งเหตุแล้ว งานที่ยังไม่ทดสอบต้องมีเจ้าของกับกำหนดเวลา
ชุดส่งมอบควรมีผังสายจริง ตาราง IP/NAT ผัง zone/conduit รายการทราฟฟิกที่อนุญาต วิธีเก็บ credential อย่างปลอดภัย backup ค่า จุดรับ log ติดต่อช่วยเหลือ และขั้นตอนย้อนกลับ เก็บรหัสลับในระบบที่บริษัทอนุมัติ ไม่ใส่ในเอกสารแชร์ทั่วไป และปรับชุดนี้ทุกครั้งที่เปลี่ยนเครื่อง
ข้อผิดพลาดที่พบบ่อย
หนึ่ง IT กำหนดกฎฝ่ายเดียวจนลืมการซ่อมและการสื่อสารแบบวนรอบ ให้ฝ่ายเครื่องจักร ผลิต IT และความปลอดภัยตรวจทะเบียนร่วมกัน สอง NAT ไม่ได้แก้ปัญหา IP ซ้ำทุกกรณี ต้องตรวจ IP ที่ฝังในโปรแกรม return path และ log สาม bypass อาจคงการสื่อสารแต่สูญเสียการกรอง ต้องประเมินความปลอดภัยกระบวนการกับการป้องกันเครือข่ายแยกกัน สี่อย่าทิ้งกฎ all-port จากการทดลองไว้ในระบบจริง ห้ารวมงบ log และ firmware support หกใช้ template ร่วมที่บันทึกความต่างแต่ละไลน์ ไม่ใช่กฎเดียวกับทุกเครื่อง
อ่านเพิ่มเติม
หากเริ่มจากความเสี่ยงและความรับผิดชอบ ดู ความปลอดภัย OT สำหรับโรงงานในไทย หากต้องวางสาย switch และ IP ก่อน ดู แนวทางสร้างเครือข่ายอุตสาหกรรม แต่เครื่องจักรแต่ละชุดยังต้องตรวจทราฟฟิกและพฤติกรรมเมื่อเสียของตัวเอง
FAQ: การเลือกและติดตั้งไฟร์วอลล์อุตสาหกรรม
ติดไฟร์วอลล์หนึ่งตัวที่ IT/OT เพียงพอหรือไม่?
ขึ้นกับทราฟฟิกและผลกระทบหากเหตุการณ์กระจายใน OT จุดเข้า IT/OT สำคัญ แต่เซลล์ที่ใช้ OT ร่วมกันโดยไม่จำกัดอาจต้องมีจุดควบคุมเพิ่ม วาด zone/conduit และตรวจว่าทางเข้าไปยังกระบวนการสำคัญต้องผ่านขอบเขตนั้นจริง
เปรียบเทียบไฟร์วอลล์อุตสาหกรรมต้องดูอะไรเป็นอันดับแรก?
ดูโหมดติดตั้ง ผลต่อ IP โปรโตคอลที่จำเป็น พฤติกรรมเมื่อเสีย และ log ก่อนตัวเลข throughput แล้วจึงเทียบ performance เมื่อเปิดกฎจริง redundancy บริการในพื้นที่ และต้นทุนตลอดอายุ
PLC network segmentation จำเป็นต้องใช้ NAT หรือไม่?
ไม่จำเป็น ใช้เมื่อ IP ซ้ำหรือ routing เดิมมีข้อจำกัด และทดสอบโปรแกรมที่ฝัง IP, discovery และการจับคู่ log NAT แปลงที่อยู่ ไม่ใช่นโยบายความปลอดภัยในตัวเอง
RFP, FAT และ SAT ต้องละเอียดแค่ไหน?
ลดเอกสารตามขนาดงานได้ แต่คงหน้าที่ทั้งสาม: RFP ระบุข้อกำหนดและเกณฑ์รับมอบ FAT ทดสอบการสื่อสารกับ fault ในแล็บ และ SAT ตรวจสายจริงกับการเดินเครื่อง แม้งานเล็กก็ควรมีรายการทราฟฟิก แผนย้อนกลับ และผลทดสอบ
สรุป
เลือกไฟร์วอลล์หลังวาดโซน ทำทะเบียนทราฟฟิก และนิยามผลต่อการผลิตกับความปลอดภัยเมื่อเสีย RFP ต้องทดสอบได้ FAT และ SAT ต้องวัดทั้งทราฟฟิกที่ผ่าน ที่ถูกบล็อก การสลับระบบ และ log หลังส่งมอบให้ทบทวนกฎชั่วคราวกับประวัติการเปลี่ยนเพื่อรักษาขอบเขตให้ทำงานจริง
หากโรงงานในไทยกำลังพิจารณาตำแหน่งติดตั้งหรือจัดทำทะเบียนการสื่อสารของไลน์ใหม่หรือเดิม สามารถ ติดต่อ TOMAS TECH ได้ตั้งแต่ขั้นข้อกำหนดหรือหัวข้อ FAT/SAT ก่อนเลือกรุ่นอุปกรณ์


