


เมื่อสำนักงานหรือโรงงานในประเทศไทยและอาเซียนนำ AI มาสร้างเอกสาร สิ่งที่ตัดสินความสำเร็จไม่ใช่เพียงภาษาที่ลื่นไหล แต่คือความสามารถในการอธิบายว่าใครสร้างใบขออนุมัติ รายงานผู้บริหาร SOP หรือเอกสารส่งลูกค้า ใช้ข้อมูลและแม่แบบเวอร์ชันใด ใครอนุมัติ และเอกสารที่ออกจริงอ้างอิงหลักฐานอะไร บทความนี้ไม่ใช่คู่มือใช้ AI เขียนอีเมลหรือข้อเสนอแบบแยกส่วน แต่เน้นฐานงานเดียวที่ครอบคลุมหลายเอกสาร ได้แก่ การจำแนกข้อมูลนำเข้า การอนุมัติ ที่มาและเวอร์ชัน PDPA ไทยและการโอนข้อมูลข้ามประเทศ RFP, PoC 30/60/90 วัน และหลักฐานรับมอบ
หลักการสำคัญคือ AI ไม่ใช่ “ผู้จัดทำเอกสารฉบับสมบูรณ์” แต่เป็นขั้นตอนร่างจากหลักฐานและแม่แบบที่ถูกควบคุม ผู้มีอำนาจต้องเป็นผู้อนุมัติออกเอกสาร และฉบับที่ออกต้องมีรหัสหลักฐานเชื่อมย้อนกลับได้ โครงสร้างนี้ทำให้เพิ่มประเภทเอกสารในอนาคตได้โดยไม่ต้องสร้างกฎกำกับดูแลใหม่ทุกครั้ง
ก่อนเลือกเครื่องมือ AI สร้างเอกสาร ต้องกำหนดเวิร์กโฟลว์ก่อน
การสาธิตทำได้ง่าย เพียงอัปโหลดรายงานเดือนก่อนและสั่งให้เขียนเดือนนี้ในรูปแบบเดียวกัน ไม่กี่วินาทีก็ได้เอกสารที่ดูน่าเชื่อถือ แต่ในการทำงานจริงจะเกิดคำถามทันที เช่น
- รายงานต้นทางมีชื่อพนักงาน ชื่อลูกค้า ราคา หรือเหตุขัดข้องของเครื่องจักรและส่งเข้า AI ได้หรือไม่
- ตัวเลขยอดขาย คุณภาพ และส่งมอบมาจากระบบใด ณ เวลาตัดยอดใด
- ต้นฉบับภาษาญี่ปุ่นกับฉบับแปลไทยหรืออังกฤษ ฉบับใดเป็นเวอร์ชันปัจจุบัน
- หาก AI แต่งข้อกำหนดกฎหมาย มาตรฐาน หรือข้อกำหนดลูกค้าที่ไม่มีจริง ใครตรวจพบ
- PDF ที่ส่งลูกค้าแล้วต่างจากไฟล์ Word ที่ถูกแก้ภายหลังอย่างไร
- เมื่อถูกตรวจประเมินหรือมีข้อร้องเรียน สามารถสร้างเส้นทางข้อมูล หลักฐาน การอนุมัติ และฉบับที่ออกใหม่ได้หรือไม่
เทคนิคการเขียนพรอมป์ตอบคำถามเหล่านี้ไม่ได้ ต้องแยกการสร้างเอกสารเป็น รับคำขอ ร่าง ตรวจ อนุมัติ ออกเอกสาร และเก็บรักษา พร้อมกำหนดผู้รับผิดชอบและหลักฐานทุกขั้นตอน อ่านภาพรวมได้ใน คู่มือการนำ Generative AI มาใช้ในองค์กรสำหรับไทย แล้วใช้บทความนี้ออกแบบชั้นงานเอกสารโดยเฉพาะ
เอกสาร 4 กลุ่มไม่ควรใช้เส้นทางอนุมัติแบบเดียวกัน
ควรใช้ฐานกลางร่วมกัน แต่ต้องแยกเส้นทางตามวัตถุประสงค์ ผู้รับ ผลกระทบจากความผิดพลาด และชนิดข้อมูล
| กลุ่มเอกสาร | ข้อมูลต้นทางหลัก | ผลกระทบจากความผิดพลาด | ผู้อนุมัติสุดท้ายตัวอย่าง | หลักฐานเมื่อออกเอกสาร |
|---|---|---|---|---|
| ใบขอลงทุน/ขออนุมัติภายใน | ใบเสนอราคา วัตถุประสงค์ TCO งบประมาณ ระเบียบอำนาจ | ลงทุนผิด เกินอำนาจ งบเกิน | หัวหน้าแผนกและผู้มีอำนาจตามวงเงิน | เวอร์ชันราคา ตารางคำนวณ เส้นทางและเวลาอนุมัติ |
| รายงานรายเดือน/ผู้บริหาร | ERP, MES, คุณภาพ สต็อก ฉบับเดือนก่อน | การตัดสินใจผิด รายงานไม่ตรงกัน | เจ้าของ KPI และผู้บริหารสาขา | เวลาดึงข้อมูล รหัสรายงาน/คิวรี ผลกระทบยอด |
| SOP/มาตรฐานการทำงาน | สเปกเครื่องจักร เงื่อนไขกระบวนการ ประเมินความเสี่ยง ใบเปลี่ยนแปลง | อุบัติเหตุ ปัญหาคุณภาพ ใช้ฉบับเก่า | เจ้าของกระบวนการและคุณภาพ/ความปลอดภัย | ต้นฉบับ เหตุผลเปลี่ยน ผู้ต้องอบรม วันมีผล ฉบับยกเลิก |
| เอกสารส่งลูกค้า/ข้อเสนอ/RFP | ความต้องการลูกค้า สเปกที่อนุมัติ ราคา กำหนดส่ง สัญญา | ภาระสัญญา ความน่าเชื่อถือ ข้อมูลรั่ว | ฝ่ายขายและวิศวกรรม/กฎหมาย/ผู้บริหาร | ตารางตอบข้อกำหนด ข้อยกเว้น หลักฐาน ฉบับส่งจริง |
รายชื่อผู้อนุมัติในตารางเป็นตัวอย่าง ไม่ใช่ข้อกฎหมาย ต้องปรับตามระเบียบอำนาจ ระบบคุณภาพ ความปลอดภัย และสัญญาของบริษัท สิ่งสำคัญคือมีผู้รับผิดชอบที่ระบุชื่อได้ ไม่ว่าใช้ AI หรือไม่ หากเพิ่มชั้นอนุมัติเพราะกลัว AI มากเกินไป งานจะค้าง แต่ถ้าตัดการอนุมัติ เอกสารที่ยังไม่ผ่านจะถูกส่งออกได้
ออกแบบฐานสร้างเอกสารด้วย AI เป็น 8 ขั้นตอน
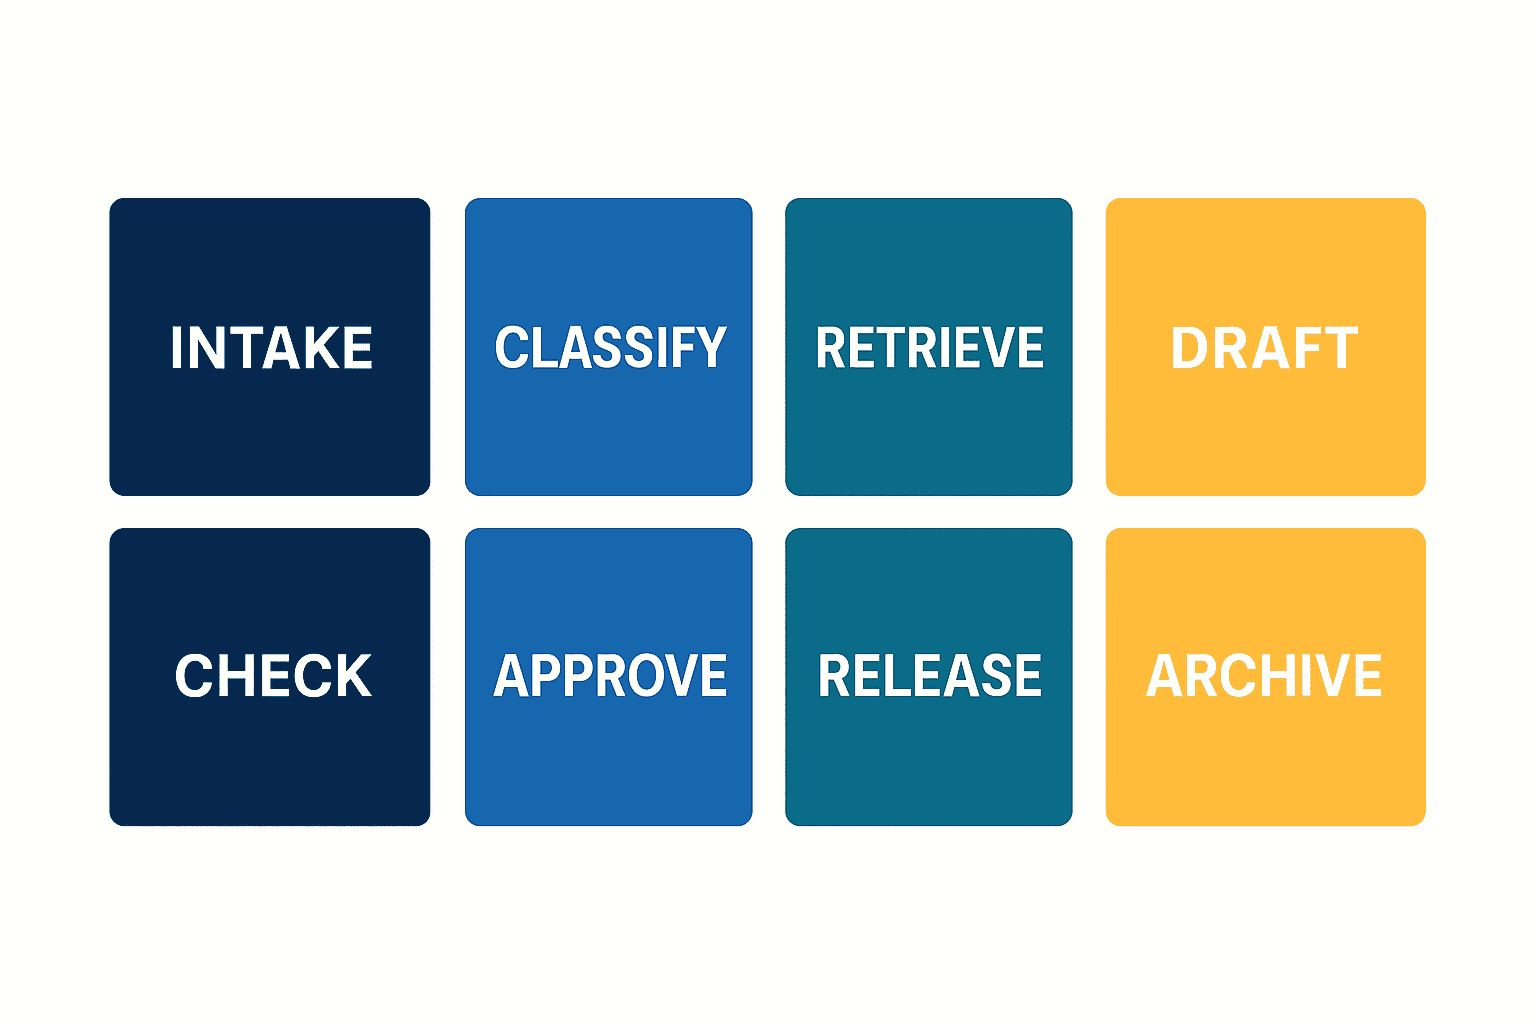
1. รับคำขอและจำแนกประเภทเอกสาร
อย่าเริ่มจากช่องว่าง “ช่วยทำรายงาน” ให้ผู้ขอเลือกประเภทเอกสาร ช่วงเวลา ผู้รับ ภาษา ระดับความลับ และกำหนดส่ง ระบบช่วยตรวจชนิดไฟล์ ข้อมูลส่วนบุคคล ความลับลูกค้า และข้อมูลที่อาจถูกควบคุมได้ แต่การจำแนกอัตโนมัติเป็นเพียงตัวช่วย ไม่ควรลบการยืนยันของผู้ขอและผู้ควบคุม
2. ลดข้อมูลและตรวจสิทธิการใช้
ลบรหัสพนักงาน ลายเซ็น บัญชีธนาคารส่วนบุคคล ข้อมูลสุขภาพ ช่องทางส่วนตัวของผู้ติดต่อลูกค้า และรายการที่ไม่จำเป็น เปลี่ยนเป็นรหัสกรณีหรือบทบาทเมื่อเหมาะสม ต้องถามทั้ง “ส่งเข้า AI ได้หรือไม่” และ “ใช้ข้อมูลนี้เพื่อวัตถุประสงค์นี้ได้หรือไม่ รวมถึงอาจประมวลผลนอกไทยหรือไม่”
3. ดึงหลักฐานที่ได้รับอนุมัติ
ดึงข้อมูลจากรายงาน ERP, MES, บันทึกคุณภาพ สัญญา สเปก และ SOP ฉบับมีผล พร้อมรหัสเอกสาร เวอร์ชัน วันที่มีผล หน้า/หัวข้อ เวลาดึง และหน่วยงานเจ้าของ หาก PDF เป็นภาพสแกน ต้องทำ OCR และตรวจช่องข้อมูลก่อน คู่มือ AI-OCR สำหรับโรงงานไทย อธิบายว่าคุณภาพภาพและการรับมอบระดับช่องข้อมูลต้องเป็นอีกขั้นตอนหนึ่ง
4. ล็อกแม่แบบและเงื่อนไขการสร้าง
แม่แบบที่ควบคุมต้องมีเวอร์ชัน หัวข้อบังคับ ข้อความห้าม ภาษา หน่วย รูปแบบวันที่ และอภิธานศัพท์ พรอมป์ต้องอ้างอิงรหัสแม่แบบ รุ่น/การตั้งค่าโมเดล กติกาอ้างอิง การห้ามคาดเดา และพฤติกรรมเมื่อข้อมูลขาด หากไม่มีหลักฐานให้คืน “ต้องยืนยัน” ไม่ใช่แต่งประโยคให้ดูครบ
5. ให้ AI ร่าง
AI สรุป จัดโครง แปล และปรับรูปแบบภายในขอบเขตหลักฐาน สูตรคำนวณต้องแสดงตัวแปรและค่า ข้อเท็จจริงภายนอกต้องมีแหล่งที่มา SOP ห้ามสร้างเงื่อนไขความปลอดภัยหรือค่าควบคุมเอง เอกสารลูกค้าต้องแยก “รองรับ” “ข้อยกเว้น” และ “ต้องยืนยัน” โดยไม่เปลี่ยนความไม่แน่นอนเป็นคำรับประกัน
6. ตรวจอัตโนมัติและตรวจโดยคน
ระบบตรวจช่องบังคับ ตัวเลข หน่วย คำห้าม ชื่อลูกค้า ระดับความลับ แหล่งหมดอายุ และความต่างจากต้นฉบับ จากนั้นเจ้าของงานตรวจเนื้อหา และให้คุณภาพ กฎหมาย หรือความมั่นคงตรวจเฉพาะเรื่อง เก็บผลเช็กลิสต์และความเห็น ไม่ใช่คำว่า “ตรวจแล้ว” เพียงอย่างเดียว
7. อนุมัติและออกเอกสาร
ผู้อนุมัติเห็นฉบับเตรียมออก พร้อมรายการแก้ไข หลักฐาน และประเด็นค้าง เมื่ออนุมัติแล้วจึงสร้าง PDF หรือรูปแบบควบคุม ใส่เลขเอกสาร เวอร์ชัน วันที่มีผล ผู้อนุมัติ และรหัสหลักฐาน การแก้เนื้อหาหลังอนุมัติต้องสร้างเวอร์ชันใหม่และอนุมัติซ้ำ ไม่เขียนทับฉบับเดิม
8. เก็บรักษา ยกเลิก และส่งผลกลับ
เก็บฉบับออกจริง การอ้างอิงข้อมูลต้นทาง เงื่อนไขการสร้าง ผล AI ความต่างที่คนแก้ การอนุมัติ และเหตุการณ์ส่ง หลีกเลี่ยงสำเนาข้อมูลดิบที่ไม่จำเป็น กำหนดระยะเวลาเก็บรักษาและผู้รับผิดชอบการลบ นำข้อผิดพลาดและการตีกลับไปทำชุดประเมินเฉพาะเมื่อได้ตรวจสิทธิใช้ข้อมูลส่วนบุคคลและความลับแล้ว
เริ่มจำแนกข้อมูลเป็น สาธารณะ ภายใน ลับ และจำกัด
ระบบซับซ้อนเกินไปจะไม่ถูกใช้ เชื่อมกับนโยบายเดิมและเริ่มจากสี่ระดับ
| ระดับ | ตัวอย่าง | แนวทางส่งเข้า AI | การควบคุม |
|---|---|---|---|
| สาธารณะ | เว็บไซต์ แค็ตตาล็อก เอกสารรัฐที่เผยแพร่แล้ว | ใช้ในบริการที่อนุมัติ | URL วันที่เข้าถึง ตรวจการแก้ไข |
| ภายใน | บันทึกทั่วไป ขั้นตอนที่ไม่อ่อนไหว ผลที่ไม่ระบุตัว | เฉพาะสภาพแวดล้อมสัญญาองค์กร | SSO สิทธิ ระยะเวลาเก็บข้อมูล บันทึกการตรวจสอบ |
| ลับ | ต้นทุน ราคา สเปกลูกค้า ผลิตภัณฑ์ไม่เปิดเผย เหตุขัดข้อง | หลังอนุมัติกรณี ผู้ให้บริการ และภูมิภาค | DPA/สัญญา เข้ารหัส ลดข้อมูล คุมผลลัพธ์ |
| จำกัด | ข้อมูลส่วนบุคคลอ่อนไหว รหัสผ่าน ควบคุมส่งออก สิทธิทนาย | ห้ามเป็นหลัก ยกเว้นผ่าน DPO/กฎหมาย/ความปลอดภัย | สภาพแวดล้อมแยก ประเมินผลกระทบ บันทึกเข้ม |
นี่คือตัวอย่างปฏิบัติ ไม่ใช่ระดับตามกฎหมายโดยตรง ไม่มีข้อมูลส่วนบุคคลไม่ได้หมายความว่าปลอดภัย เพราะแบบ ราคา สูตร และรายงานเหตุอาจเป็นความลับตามสัญญา ขณะเดียวกัน การลบชื่ออาจไม่ทำให้ไม่ระบุตัว หากตำแหน่ง เวลา และเหตุการณ์หายากยังระบุตัวคนได้
หน้ารับคำขอควรบังคับเจ้าของข้อมูล ข้อมูลส่วนบุคคล ความลับลูกค้า วัตถุประสงค์ ผู้รับ ที่เก็บ และโอกาสประมวลผลต่างประเทศ การใส่การตัดสินใจในงานจริงใช้ง่ายกว่าการให้ทุกคนตีความระเบียบยาว ๆ
ที่มาและเวอร์ชันช่วยหยุดข้อผิดพลาดที่ดูน่าเชื่อถือ
อย่าเก็บเพียงลิงก์อ้างอิงท้ายเอกสาร ต้องเชื่อมข้อกล่าวอ้างสำคัญกับหลักฐาน
ข้อมูลในระเบียนหลักฐานควรมี source_id, เจ้าของ, เวอร์ชัน, วันที่มีผล, หน้า/หัวข้อ/เซลล์/คีย์หรือเงื่อนไขดึง, เวลาดึงพร้อมเขตเวลา, วัตถุประสงค์ที่อนุญาต และระยะเวลาเก็บรักษา หากรายงานบอกยอดขาย 12.5 ล้าน THB ต้องระบุบริษัท ช่วงเวลา สกุลเงิน ภาษี เอกสารยกเลิกหรือปรับปรุง สถานะปิดงวด และเวลาดึง ไม่ใช่เพียง “จาก ERP” หาก SOP ระบุแรงบิด ต้องชี้ไปยังสเปกหรือเงื่อนไขกระบวนการฉบับอนุมัติ
ฉบับออกจริงต้องเชื่อมรหัสคำขอ ภาพบันทึกข้อมูล ณ เวลานั้น เวอร์ชันแม่แบบ เวอร์ชันพรอมป์ รุ่น/การตั้งค่า AI ผลร่าง ความต่างที่คนแก้ การอนุมัติ และการส่ง ไม่ต้องเก็บเหตุผลภายในของโมเดล สิ่งที่ต้องสร้างซ้ำได้คือข้อมูลที่ให้ เงื่อนไข ผลที่ได้ สิ่งที่คนแก้ และผู้อนุมัติ
ฉบับแปลเป็นลูกของต้นฉบับ หาก SOP ญี่ปุ่น v3.2 สร้างไทย v3.2-TH แล้วต้นฉบับเปลี่ยนเป็น v3.3 ไทยต้องถูกตั้ง “ต้องตรวจใหม่” อัตโนมัติ การเปลี่ยนความปลอดภัย ตัวเลข เครื่องมือ PPE หรือความถี่ตรวจไม่ใช่การแก้คำเล็กน้อย
ประเมิน PDPA ไทยและการโอนข้ามประเทศตามการไหลของข้อมูล
คำถามว่า “Cloud AI ผิด PDPA หรือไม่” กว้างเกินกว่าจะตอบ ต้องแยกข้อมูล วัตถุประสงค์ คู่สัญญา สถานที่ และระยะเวลาเก็บรักษาข้อมูล
| ประเด็น | สิ่งที่ต้องล็อกใน RFP/การประเมิน |
|---|---|
| ข้อมูล | ช่องส่วนบุคคล ข้อมูลอ่อนไหว ความลับ วิธีใช้นามแฝง |
| วัตถุประสงค์ | สรุป แปล ร่าง ค้นหา หรือตรวจคุณภาพ |
| คู่เกี่ยวข้อง | ผู้ควบคุม ผู้ประมวลผล ผู้รับช่วง บริษัทเครือ ผู้ใช้ |
| สถานที่ | ที่เก็บ ที่ประมวลผล inference บันทึก/ข้อมูลสำรอง และการเข้าถึงโดยฝ่ายสนับสนุน |
| การเก็บรักษาและการลบ | ข้อมูลนำเข้า ผลลัพธ์ บันทึกการตรวจสอบ ข้อมูลประเมิน และข้อมูลสำรอง |
| เส้นทางโอน | มาตรา 28/29 สัญญา BCR หรือข้อยกเว้นที่ต้องยืนยัน |
| สิทธิ | ค้นหา ส่งออก แก้ และลบเพื่อรองรับเจ้าของข้อมูล |
| เหตุละเมิด | ตรวจพบ แจ้ง รักษาหลักฐาน ผู้รับผิดชอบและผู้รับช่วง |
FAQ ของรัฐบาลไทยอธิบายว่าการโอนต่างประเทศอาจเป็นการเปิดเผยและต้องพิจารณาฐานกฎหมาย หนังสือแจ้ง และมาตรา 28/29 กรณีในกลุ่มบริษัท BCR ที่ผ่านการตรวจรับรองอาจเป็นเส้นทางหนึ่ง คู่มือร่วม ASEAN–EU อธิบาย ASEAN MCCs และ EU SCCs ว่าเป็นข้อสัญญาต้นแบบโดยสมัครใจที่นำไปใส่ในข้อตกลงโอนข้อมูลได้ แต่ข้อสัญญาไม่แทนการจัดทำแผนการไหลของข้อมูลและการประเมินกฎหมายหรือมาตรการเพิ่มเติม
คำว่า “ไม่นำข้อมูลไปฝึกโมเดล” สำคัญแต่ตอบเพียงเรื่องเดียว OpenAI ระบุว่าข้อมูลจากผลิตภัณฑ์ธุรกิจและ API ไม่ถูกใช้ฝึกโมเดลโดยค่าเริ่มต้น อย่างไรก็ดี การเก็บ สถานที่ประมวลผล data residency ผู้รับช่วง และสิทธิ Zero Data Retention แตกต่างตามผลิตภัณฑ์ จุดเชื่อมต่อ API และสัญญา ประกาศ 19 สิงหาคม 2026 อธิบาย ZDR สำหรับลูกค้า API ที่มีสิทธิว่าไม่เก็บพรอมป์และคำตอบหลังประมวลผล ต้องยืนยัน DPA เงื่อนไข รายชื่อผู้รับช่วง ภูมิภาค ระยะเวลาเก็บรักษา และการเข้าถึงโดยฝ่ายสนับสนุนใน RFP และสัญญา
เนื้อหานี้ไม่ใช่คำปรึกษากฎหมาย ข้อสรุป PDPA ไทย กฎหมายแรงงาน สัญญาลูกค้า กฎเฉพาะอุตสาหกรรม และการโอนข้ามประเทศขึ้นกับข้อเท็จจริง ควรยืนยันกับฝ่ายกฎหมายไทย DPO และเอกสารล่าสุดจาก PDPC/MDES
ทำแนวทาง Generative AI ภายในให้เป็นตารางตัดสินใจ
“ห้ามใส่ข้อมูลลับ” และ “ต้องตรวจคำตอบ” กำกวมเกินไป แนวทางที่ใช้ได้ต้องระบุบริการที่อนุมัติ ระดับข้อมูลนำเข้า การอนุมัติรายเอกสาร งานต้องห้าม ช่องทางแจ้งเหตุ และการจัดการบันทึก
อย่างน้อยควรมี ผู้ใช้/บริษัท/ภาษา/อุปกรณ์ที่ครอบคลุม บริการและบัญชีที่อนุมัติ ระดับข้อมูลและวิธีปกปิดข้อมูลระบุตัวตน ผู้อนุมัติและรูปแบบออก วิธีตรวจตัวเลข แหล่งอ้างอิง กฎหมาย มาตรฐาน และข้อกำหนดลูกค้า การซิงค์ฉบับแปล เจ้าของอภิธานศัพท์ ขั้นตอนหยุดและรายงาน ระยะเวลาเก็บรักษาและการลบบันทึกกับผลลัพธ์ ช่องทางขออนุมัติข้อยกเว้น และการทบทวนเมื่อโมเดลหรือสัญญาเปลี่ยน
กฎที่มีแต่ข้อห้ามจะผลักให้พนักงานใช้ AI นอกการควบคุม จึงต้องบอกวิธีที่ปลอดภัยและช่องทางสอบถาม จัดทำฉบับภาษาญี่ปุ่น ไทย และอังกฤษให้มีความหมายเดียวกัน พร้อมระบุผู้รับผิดชอบการแปล
วัด AI ทำรายงานอัตโนมัติแยกจากความสวยของภาษา
| มิติ | ตัวอย่างการวัด | หลักฐานรับมอบ |
|---|---|---|
| ข้อมูลครบ | คำขอที่มีชุดข้อมูลบังคับครบ | บันทึกการรับคำขอและเหตุผลที่ข้อมูลขาด |
| ตัวเลขตรง | ฉบับออกตรงกับ ERP/MES ที่ปิดงวด | ผลการกระทบยอดอัตโนมัติและการคำนวณตรวจตัวอย่าง |
| หลักฐานครอบคลุม | ข้อกล่าวอ้างสำคัญมี source_id ใช้ได้ | ตารางข้อกล่าวอ้าง—แหล่ง |
| ภาระแก้ | ช่อง/คำที่คนแก้และเหตุผล | ส่วนต่างระหว่างเวอร์ชันและประเภทการแก้ |
| เวลาอนุมัติ | รับถึงออกและจำนวนตีกลับ | เวลาเกิดรายการและบันทึกการอนุมัติ |
| คุมการออก | เอกสารไม่อนุมัติที่ถูกส่งภายนอก | DLP/ส่งและรายงานเหตุ |
ตัวอย่างเกณฑ์ผ่าน PoC อาจกำหนดให้ตัวเลขที่ผ่านการอนุมัติคลาดเคลื่อนเป็นศูนย์ ข้อกล่าวอ้างสำคัญมีหลักฐานครบ 100% และไม่มีการป้อนข้อมูลต้องห้าม นี่คือข้อเสนอ ไม่ใช่ค่าตามกฎหมายหรืออุตสาหกรรม ต้องกำหนดตามความเสี่ยง โดยใช้ แนวทางวัดผล AI วันที่ 30/60/90 เพื่อเชื่อมเวลาอนุมัติ งานแก้ และการออกเอกสารผิดกับการลงทุน ไม่ใช่วัดเพียงจำนวนการเข้าสู่ระบบ
การสร้างข้อเสนอด้วย AI ต้องเริ่มจากตารางตอบ RFP
เครื่องมือเขียนข้อเสนออย่างเดียวอาจเขียนได้ดีแต่ตกหล่นข้อกำหนดหรือให้คำมั่นเกินอำนาจอนุมัติ จึงควรใช้ตารางตอบสนองข้อกำหนดเป็นข้อมูลหลัก แต่ละ requirement_id ต้องมีต้นฉบับและหน้า การตีความ/คำถาม ประเภทคำตอบ—มาตรฐาน ปรับแต่ง ข้อยกเว้น นอกขอบเขต หรือต้องยืนยัน—หลักฐาน ผู้รับผิดชอบ จุดที่ระบุในข้อเสนอ สถานะอนุมัติ และวันหมดอายุ
AI ช่วยจำแนก ค้นคำตอบเดิม ร่าง และจัดคำ แต่ราคา วันส่ง การรับประกัน ข้อจำกัดความรับผิด สินค้าบุคคลที่สาม และเงื่อนไขหน้างานต้องให้ผู้มีอำนาจอนุมัติ ระบบควรหยุดการออกเมื่อคำตอบ RFP ขัดกับข้อเสนอหรือยังมีข้อกำหนดไม่ได้ตอบ
12 หัวข้อที่ต้องใส่ใน RFP ระบบสร้างเอกสาร AI
- ขอบเขตเอกสาร: แผนก ภาษา ปริมาณ และสิ่งที่ไม่รวม
- การจำแนกข้อมูลนำเข้า: ตรวจ ปิดกั้น และใช้นามแฝงกับข้อมูลส่วนบุคคล ข้อมูลลูกค้า และข้อมูลจำกัด
- การคุมโมเดล: รุ่น การแจ้งเปลี่ยน การตั้งค่า ตัวสำรอง และการหยุด
- การไหลของข้อมูล: แสดงที่เก็บ การประมวลผล inference บันทึก ข้อมูลสำรอง การเข้าถึงโดยฝ่ายสนับสนุน และผู้รับช่วงในแผนภาพ
- ระยะเวลาเก็บรักษา/การลบ: กำหนดพรอมป์ ผลลัพธ์ embedding บันทึก ข้อมูลประเมิน และหลักฐานการลบ
- ที่มา: รหัสแหล่งข้อมูล เวอร์ชัน ตำแหน่งอ้างอิง วันหมดอายุ และสิทธิที่สืบทอดจากแหล่งข้อมูล
- แม่แบบ/เวอร์ชัน: ต้นฉบับ ฉบับภาษา วันที่มีผล ยกเลิก อนุมัติซ้ำ
- เวิร์กโฟลว์: บทบาท แยกหน้าที่ วงเงิน/ชนิดเอกสาร มอบหมาย หมดเวลา ตีกลับ
- การตรวจ: ตัวเลข หน่วย คำห้าม แหล่ง ข้อมูลส่วนบุคคล คุณภาพภาษา
- ร่องรอยการตรวจสอบ: ใครป้อน สร้าง แก้ อนุมัติ ออก และส่งข้อมูลหรือเอกสารใด เมื่อใด
- การเชื่อมต่อ/การเลิกใช้: IdP/SSO, ERP/MES/DMS, อีเมล, API, การส่งออกข้อมูลครบถ้วน และการลบเมื่อสิ้นสุดสัญญา
- การดำเนินงาน/SLA: เหตุการณ์ การเปลี่ยนโมเดล ช่องโหว่ ภาษาที่รองรับ การอบรม และการปรับปรุง
อย่ารับคำว่า “รองรับ” โดยไม่มีหลักฐาน ขอหน้าตั้งค่า ข้อกำหนด API บันทึกตัวอย่าง หลักฐานการลบตัวอย่าง หนังสือแจ้งเหตุ รายชื่อผู้รับช่วง และแผนการไหลของข้อมูล ตรวจด้วยว่าสิ่งที่สร้างใน PoC ย้ายสู่ระบบใช้งานจริงและส่งออกเมื่อยุติสัญญาได้หรือไม่
เปลี่ยน NIST, ASEAN และ ISO เป็นรายการตรวจใช้งาน
NIST AI RMF ใช้ Govern กำหนดเจ้าของและนโยบาย Map จำแนกเอกสาร ข้อมูลนำเข้า ผู้รับ และผลกระทบ Measure ทดสอบหลักฐานและข้อมูลต้องห้าม และ Manage บริหารการอนุมัติ การหยุด เหตุการณ์ และการปรับปรุง
Expanded ASEAN Guide แบ่งการกำกับ Generative AI เป็น 9 มิติ รวม Accountability, Data, Trusted Development and Deployment, Incident Reporting, Testing and Assurance, Security และ Content Provenance คุณค่าต่องานเอกสารคือการเชื่อมความรับผิด ข้อมูล การทดสอบ ความปลอดภัย และที่มาไว้ในกระบวนงานเดียว
ISO/IEC 42001:2023 กล่าวถึงระบบบริหาร AI สำหรับองค์กรที่ให้บริการหรือใช้ AI ส่วน ISO/IEC 42005:2025 ให้แนวทางประเมินผลกระทบทั้งที่ตั้งใจและไม่ตั้งใจ บทความนี้ไม่กล่าวอ้างการรับรอง แต่ใช้เชื่อม PoC กับการตรวจภายในและทบทวนโดยผู้บริหาร
| กรอบ | ผลงานในระบบเอกสาร |
|---|---|
| NIST Govern | นโยบาย RACI อำนาจอนุมัติ ข้อยกเว้น |
| NIST Map | ทะเบียนเอกสาร การไหลของข้อมูล ผู้รับ และการประเมินผลกระทบ |
| NIST Measure | ความถูกต้องของหลักฐาน/ตัวเลข การอ้างอิงผิด การตีกลับ และข้อมูลต้องห้าม |
| NIST Manage | จุดอนุมัติออกเอกสาร การหยุด การตอบสนองเหตุ และรายการงานปรับปรุง |
| ASEAN Content Provenance | รหัสแหล่งข้อมูล เวอร์ชันแม่แบบ และลำดับเชื่อมโยงของฉบับที่ออกใช้งาน |
| ISO/IEC 42001 / 42005 | เป้าหมาย การประเมินผลกระทบ การตรวจสอบ และการทบทวนโดยฝ่ายบริหาร |
PoC 30/60/90 วันเพื่อสร้างฐานควบคุม

วัน 1–30: วัดเอกสารและข้อมูลจริง
เลือกงานหนึ่งจากแต่ละกลุ่ม 4 กลุ่ม รวบรวมตัวอย่างจริงโดยจัดการข้อมูลอย่างเหมาะสม วัดเวลาสร้าง ตีกลับ แหล่งข้อมูล ผู้อนุมัติ วิธีออก และข้อผิดพลาด สำรวจแม่แบบ อภิธานศัพท์ เวอร์ชัน เจ้าของ และที่เก็บ ผลงานคือทะเบียนเอกสาร ระดับข้อมูลนำเข้า แผนการไหลของข้อมูล ค่าฐาน การประเมินความเสี่ยง/ผลกระทบ RACI และแผนทดสอบ
ข้อเสนอเริ่มต้นคือ 20 กรณีต่อกลุ่ม รวม 80 กรณี ไม่ใช่มาตรฐาน เพิ่ม SOP/RFP ที่มีข้อยกเว้น ลดรายงานซ้ำ และต้องมีเหตุความถี่ต่ำแต่ผลสูง
วัน 31–60: ทดสอบร่างที่ควบคุมและอนุมัติ
ใช้สภาพแวดล้อมตามสัญญาองค์กร เชื่อมการจำแนก การค้นคืนข้อมูล แม่แบบ การร่าง การตรวจ และการอนุมัติ เริ่มจากข้อมูลสาธารณะหรือไม่ระบุตัว แล้วขยายหลังฝ่ายกฎหมาย/DPO อนุมัติ ทดสอบเอกสารเดียวในภาษาญี่ปุ่น ไทย และอังกฤษ โดยตรวจต้นฉบับ คำศัพท์ ตัวเลข และคำห้าม
ทดสอบการปฏิเสธเมื่อไม่มีหลักฐาน การกันฉบับเก่า การปฏิเสธแหล่งนอกสิทธิ และการห้ามส่งก่อนอนุมัติ ใช้ชุดประเมินเดิมก่อนและหลังเปลี่ยนโมเดลหรือกลไกค้นคืนข้อมูล
วัน 61–90: จบ RFP, UAT และส่งมอบงาน
ให้ผู้เสนอทุกรายใช้ flow ชุดประเมิน และเหตุยกเว้นเดียวกัน เปรียบเทียบ RFP ที่มีหลักฐาน UAT ต้องมี SOP เก่า ตัวเลขขัด สิทธิเกิน การเปลี่ยนเงื่อนไขโอน โมเดลเปลี่ยน ส่งผิด คำขอลบ และระบบล่ม
ผลวันที่ 90 ไม่ใช่ให้ AI ออกเอกสารเอง แต่คือขอบเขตที่อนุมัติ ผลทดสอบผ่าน ความเสี่ยงคงเหลือ เจ้าของงาน การอบรม ขั้นตอนเหตุ และการตัดสินลงทุนถัดไป การคงเอกสารเสี่ยงสูงไว้แค่ร่างและขยายเฉพาะเสี่ยงต่ำถือเป็นความสำเร็จได้
หลักฐานรับมอบ UAT ที่ต้องเก็บ
| สถานการณ์ | เงื่อนไขผ่านตัวอย่าง | หลักฐาน |
|---|---|---|
| SOP เก่าปะปน | หยุดออกหรือเลือกเฉพาะฉบับมีผล | บันทึกการค้นคืน การตัดสินเวอร์ชัน และคำเตือน |
| ERP กับ Excel ขัดกัน | ขึ้นต้องยืนยัน ไม่เลือกเอง | ภาพบันทึกข้อมูล ณ เวลานั้นและบันทึกความแตกต่าง |
| สเปกลูกค้านอกสิทธิ | ปฏิเสธดึง แสดง และสร้าง | การตั้งค่าบทบาท บันทึกการปฏิเสธ และผลทดสอบซ้ำ |
| ข้อกฎหมายไม่มีแหล่ง | ขอแหล่งหรือไม่เขียน | ร่าง ผลตรวจ และประวัติการแก้ไข |
| ส่งอีเมลก่อนอนุมัติ | ส่งไม่ได้ | กระบวนงานและบันทึก DLP/อีเมล |
| คำขอลบ | ค้นและจัดการข้อมูลในขอบเขต | รายการ การลบ เหตุยกเว้น |
| โมเดลเปลี่ยน | รันทดสอบฐานและอนุมัติ diff | รุ่น ผลทดสอบ การอนุมัติ |
| เหตุ/ล่ม | แจ้ง หยุด เก็บหลักฐานตามขั้นตอน | timeline, แจ้ง, กู้, ป้องกันซ้ำ |
ค่าเฉลี่ยผ่านอาจซ่อนข้อผิดพลาดร้ายแรง ให้ความล้มเหลวระดับวิกฤตเพียงหนึ่งกรณีทำให้ไม่ผ่าน และใช้ค่าขีดจำกัดกับข้อบกพร่องระดับเล็ก การกำหนดให้การเปิดเผยนอกสิทธิ การส่งก่อนอนุมัติ และตัวเลขที่อนุมัติแล้วแต่ผิดพลาดเป็นศูนย์ เป็นข้อเสนอที่สมเหตุสมผล ไม่ใช่ค่ากฎหมาย เงื่อนไขจริงต้องมาจากสัญญา คุณภาพ ความปลอดภัย และผลกระทบต่อลูกค้า
ชุดหลักฐานต้องมีรหัสกรณีทดสอบ ระดับข้อมูลนำเข้า ผลที่คาด/ผลจริง ผู้ทดสอบ เวลา โมเดล/การตั้งค่า บันทึก ข้อบกพร่อง ผลทดสอบซ้ำ และการอนุมัติ ไม่พึ่งภาพหน้าจออย่างเดียว ให้ใช้รหัสเอกสาร/API ที่ยังติดตามได้เมื่อหน้าจอเปลี่ยน
คำนวณต้นทุนและผลมากกว่าเวลาพิมพ์
ต้นทุนรวมใบอนุญาตใช้งาน/API การค้นคืนข้อมูล OCR การเชื่อมต่อ SSO บันทึก แม่แบบ การประเมิน งานกฎหมาย การอบรม การดำเนินงาน การทดสอบถดถอยหลังโมเดลเปลี่ยน การบำรุง และการส่งออกข้อมูลเมื่อเลิกใช้ระบบ เอกสารหลายภาษามีค่าบำรุงอภิธานศัพท์และการซิงค์ต้นฉบับ
ผลรวมทั้งเวลาร่างที่ลด ข้อผิดพลาดจากการคีย์ งานตีกลับ ฉบับเก่า ข้อกำหนดตกค้าง คิวอนุมัติ การเตรียมตรวจประเมิน และการออกเอกสารผิด สูตรตัดสินใจง่ายคือ
ผลสุทธิต่อปี = มูลค่าเวลาที่คืน + งานแก้ที่ลด + ความเสียหายคาดหมายที่มีหลักฐาน - ค่าดำเนินงาน - ค่าประเมินซ้ำ/อบรม
อย่าขยายความเสียหายที่หลีกเลี่ยงโดยไม่มีหลักฐานด้านความถี่และผลกระทบ หากข้อมูลไม่พอให้แสดงเป็นความเสี่ยงคงเหลือ วัดเวลาตั้งแต่รับถึงออก รวมการเตรียมข้อมูล การตรวจ การตีกลับ และการอนุมัติ ไม่ใช่เพียงเวลาไม่กี่วินาทีที่ AI ใช้สร้างข้อความ
แดชบอร์ดที่ต้องทบทวนทุกเดือน
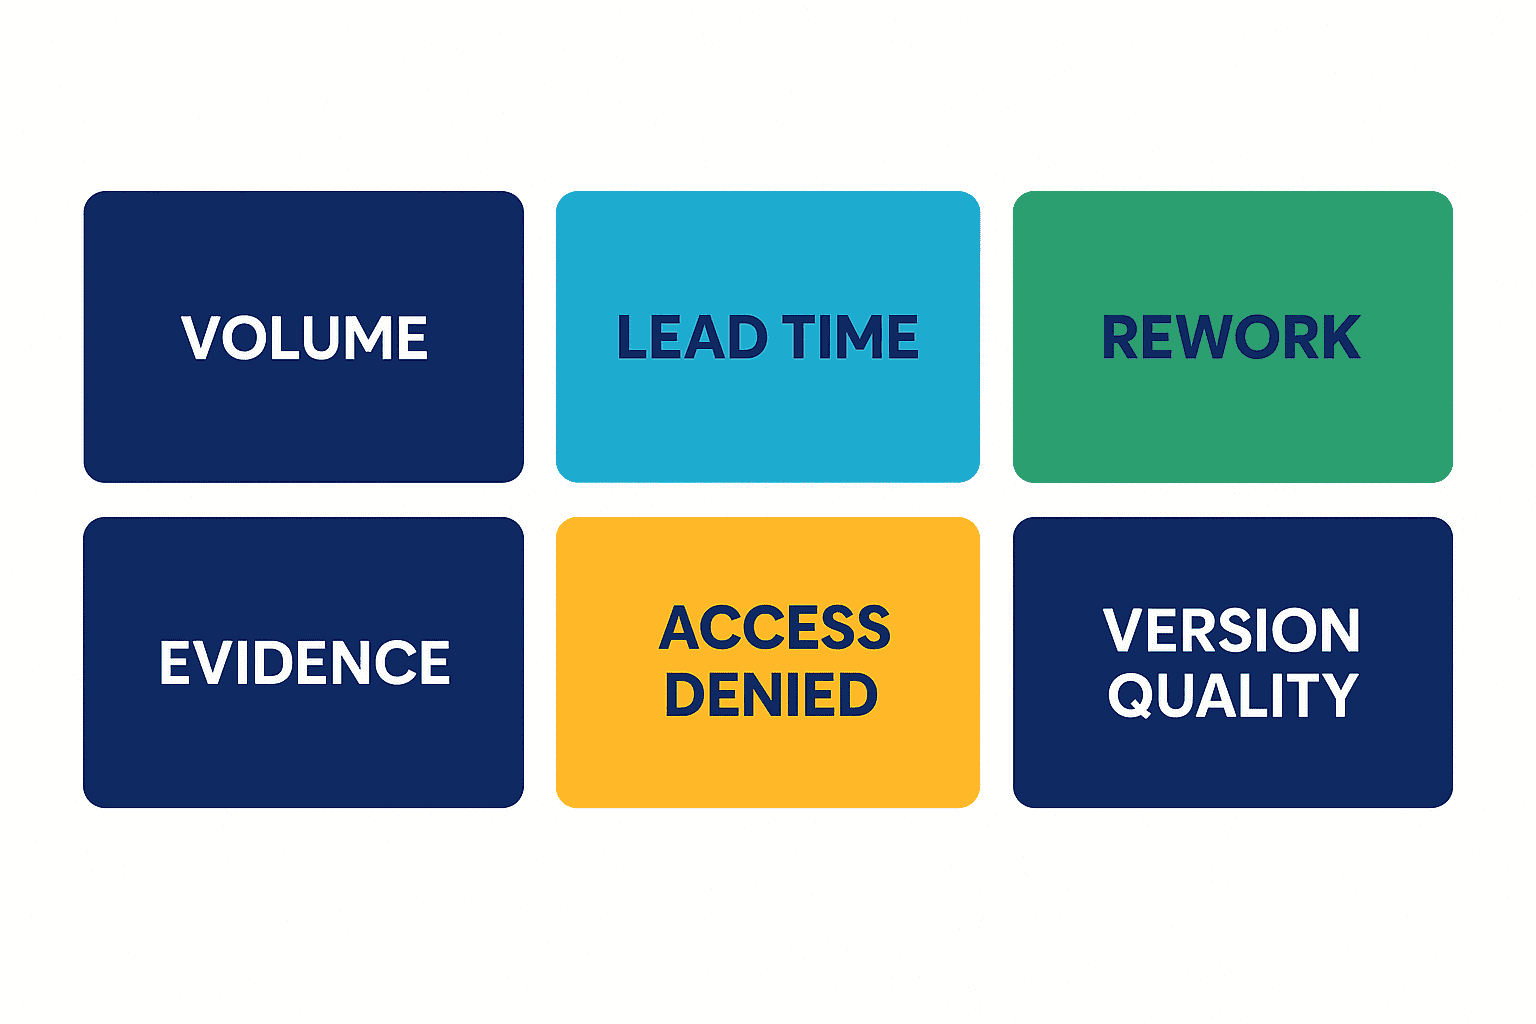
ติดตามจำนวนคำขอ/ออก/ค้างตามประเภทเอกสาร เวลารับถึงร่าง ร่างถึงอนุมัติ และอนุมัติถึงออก เหตุตีกลับ หลักฐานขาด แหล่งหมดอายุ ฉบับเก่า ปริมาณที่คนแก้ ข้อมูลต้องห้าม การเข้าถึงที่ถูกปฏิเสธ การส่งผิดที่ถูกปิดกั้น เหตุการณ์และข้อยกเว้น คุณภาพตามรุ่นโมเดล แม่แบบ พรอมป์ อภิธานศัพท์ และผลตามภาษา/แผนก
จำนวนใช้งานไม่ใช่ความสำเร็จ ต้องเกิดการใช้ที่ปลอดภัย เวลาอนุมัติสั้นลง และข้อผิดร้ายแรงไม่เพิ่มพร้อมกัน หากคนกลับไปใช้บัญชีส่วนตัว ให้แก้ความช้า ภาษา และแม่แบบในช่องทางอนุมัติก่อน
ความล้มเหลวที่พบบ่อย
แจก AI ทั่วไปก่อนเขียนกฎ
ไม่สามารถย้อนตรวจข้อมูลนำเข้าหรือเอกสารที่ส่งไปแล้วได้ ควรเริ่มจากบัญชีที่อนุมัติ การจำแนกข้อมูล และบันทึกในขอบเขตเล็ก
เก็บฉบับร่างกับฉบับออกจริงไว้ในโฟลเดอร์เดียว
เกิดไฟล์ชื่อ final/final2 และส่งฉบับที่ยังไม่อนุมัติ ควรแยกพื้นที่ทำงานและสร้างฉบับออกจริงจากเหตุการณ์อนุมัติเท่านั้น
วาง URL ท้ายเอกสารอย่างเดียว
ไม่รู้ว่าแหล่งใดรองรับข้อกล่าวอ้างใด หรือการออกฉบับใหม่ทำให้ข้อมูลเดิมหมดอายุ ควรเชื่อมข้อกล่าวอ้าง—แหล่งข้อมูล—เวอร์ชัน—ตำแหน่งอ้างอิง
แยก SOP ไทยจากต้นฉบับญี่ปุ่น
โรงงานใช้เงื่อนไขเก่า ต้องเชื่อม derivative และเตือนตรวจใหม่ เน้นศัพท์ ตัวเลข และความปลอดภัย
อนุมัติเพราะ “ไม่ใช้ข้อมูลฝึกโมเดล”
ยังไม่รู้ที่เก็บ ที่ประมวลผล ผู้รับช่วง บันทึก การลบ และการเข้าถึงโดยฝ่ายสนับสนุน ต้องกำหนดการไหลของข้อมูลและเงื่อนไขสัญญาให้ชัดเจน
PoC เฉพาะกรณีสวยงาม
ไม่ได้ทดสอบความขัดแย้ง ข้อมูลขาด ฉบับเก่า สิทธิ และหลายภาษา ต้องออกแบบให้ล้มเหลวอย่างปลอดภัย
คำถามที่พบบ่อย
AI สร้างเอกสารคืออะไร?
คือการใช้ Generative AI ร่าง สรุป แปล และจัดรูปแบบ ในองค์กร สิ่งสำคัญกว่าตัวโมเดลคือการจำแนกข้อมูล หลักฐาน แม่แบบ การอนุมัติ การออกเอกสาร และบันทึกการตรวจสอบ บทความนี้เน้นฐานเดียวที่ใช้ข้ามเอกสารหลายประเภท
AI ทำรายงานอัตโนมัติสามารถยืนยันตัวเลขได้หรือไม่?
ไม่ควร ให้ ERP/MES ที่เป็นต้นทาง สถานะปิดงวด เวลาดึง และสูตรเป็นตัวกำหนด AI ทำคำอธิบาย แล้วระบบกระทบยอดและเจ้าของ KPI อนุมัติ
ทำอย่างไรจึงจะไม่ตกหล่นข้อกำหนด RFP เมื่อใช้ AI สร้างข้อเสนอ?
สร้างตาราง requirement compliance ก่อนข้อความ มีประเภทตอบ หลักฐาน เจ้าของ และอนุมัติทุก ID หยุดออกเมื่อยังขาดหรือมีคำรับรองไม่อนุมัติ
ใช้ Generative AI กับเอกสารภายในผิด PDPA ไทยหรือไม่?
ไม่มีคำตอบเดียว ต้องประเมินข้อมูล วัตถุประสงค์ ฐานกฎหมาย หนังสือแจ้ง ผู้ให้บริการ ที่เก็บ/ประมวลผล การโอน ระยะเวลาเก็บรักษา สิทธิ และสัญญาตามการไหลของข้อมูล ยืนยันกับฝ่ายกฎหมายไทย DPO และเอกสาร PDPC ล่าสุด
ทำอย่างไรให้แนวทาง Generative AI ภายในถูกใช้จริง?
ใส่บริการที่อนุมัติ ระดับข้อมูลนำเข้า ผู้อนุมัติ การแจ้งเหตุ และข้อยกเว้นไว้ในหน้ารับคำขอ ทำฉบับภาษาญี่ปุ่น ไทย และอังกฤษให้มีความหมายตรงกัน ฝึกด้วยงานจริง และทบทวนบันทึกการใช้งาน
ออก SOP ที่ AI สร้างได้ทันทีหรือไม่?
ไม่ควร เงื่อนไขความปลอดภัย คุณภาพ และเครื่องจักรต้องมาจากหลักฐานอนุมัติและผ่านเจ้าของกระบวนการ/คุณภาพ/ความปลอดภัย ต้องคุมต้นฉบับ แปล เปลี่ยน อบรม วันมีผล และยกเลิก ใช้ AI แค่ร่าง
PoC ควรใช้กี่เอกสาร?
ไม่มีมาตรฐานตายตัว บทความเสนอ 20 กรณีต่อ 4 กลุ่มเป็นจุดเริ่ม สิ่งสำคัญกว่าจำนวนคือมีปกติ ยกเว้น ร้ายแรง หลายภาษา ฉบับเก่า และนอกสิทธิ
หลักฐานสำคัญที่สุดใน RFP คืออะไร?
แผนการไหลของข้อมูล รายชื่อผู้รับช่วง/ภูมิภาค ระยะเวลาเก็บรักษาและการลบ บันทึกการปฏิเสธการเข้าถึง ตารางข้อกล่าวอ้าง—แหล่งข้อมูล การควบคุมเวอร์ชัน บันทึกการอนุมัติ/ออกเอกสาร และการส่งออกข้อมูลครบถ้วน ขอการตั้งค่าและบันทึกจริง ไม่ใช่เพียงคำบอกฟังก์ชัน
สรุป: ลงทุนในระบบที่สร้าง “เอกสารอนุมัติแล้ว”
การสร้างเอกสารด้วย AI ในไทยและอาเซียนควรเริ่มจากฐานร่วมของการจำแนกข้อมูลนำเข้า หลักฐาน แม่แบบ เวอร์ชัน การตรวจ การอนุมัติ การออกเอกสาร และสายประวัติการตรวจสอบ ก่อนเพิ่มเครื่องมือแยกสำหรับใบขอ รายงาน SOP และเอกสารลูกค้า ประเมิน PDPA และการโอนจากการไหลของข้อมูลจริง PoC 30/60/90 วันต้องทดสอบฉบับเก่า ความขัดแย้ง การเข้าถึงเกินสิทธิ การส่งก่อนอนุมัติ การลบ และระบบล่ม พร้อมเก็บหลักฐาน UAT
TOMAS TECH ช่วยจัดทำทะเบียนเอกสาร การจำแนกข้อมูลนำเข้า แผนการไหลของข้อมูล RFP และ PoC/UAT โดยเชื่อมกับ ERP/MES ระบบเอกสาร และ AI-OCR ของสาขาไทยได้ แม้เริ่มจากเอกสารเพียงประเภทเดียว ก็สามารถออกแบบขอบเขตให้ต่อยอดสู่ฐานข้ามเอกสารในอนาคตได้ ติดต่อ TOMAS TECH
แหล่งอ้างอิง
- OpenAI, Offering Zero Data Retention for frontier models, 19 August 2026: https://openai.com/index/offering-zero-data-retention-for-frontier-models/
- OpenAI, Business data privacy, security, and compliance: https://openai.com/business-data/
- OpenAI, Enterprise privacy, updated 8 January 2026: https://openai.com/enterprise-privacy/
- Thailand Government Contact Center, PDPA FAQ, 17 December 2024: https://gcc.go.th/2024/12/17/%E0%B8%96%E0%B8%B2%E0%B8%A1%E0%B8%95%E0%B8%AD%E0%B8%9A%E0%B8%82%E0%B9%89%E0%B8%AD%E0%B8%A1%E0%B8%B9%E0%B8%A5%E0%B8%AA%E0%B9%88%E0%B8%A7%E0%B8%99%E0%B8%9A%E0%B8%B8%E0%B8%84%E0%B8%84%E0%B8%A5/
- Thailand Ministry of Digital Economy and Society, PDPA laws and notifications: https://mdes.go.th/mission/detail/2319
- ASEAN, Expanded ASEAN Guide on AI Governance and Ethics — Generative AI, 2025: https://asean.org/wp-content/uploads/2025/01/Expanded-ASEAN-Guide-on-AI-Governance-and-Ethics-Generative-AI.pdf
- ASEAN Secretariat / European Commission, Joint Guide to ASEAN MCCs and EU SCCs, 2024: https://asean.org/book/joint-guide-to-asean-model-contractual-clauses-and-eu-standard-contractual-clauses/
- NIST, AI RMF Generative AI Profile: https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
- ISO, ISO/IEC 42001:2023: https://www.iso.org/standard/42001
- ISO, ISO/IEC 42005:2025 overview: https://www.iso.org/publication/PUB200420.html
บทความนี้ให้ข้อมูลทั่วไปด้านกระบวนงาน ไม่ใช่คำปรึกษากฎหมาย ภาษี หรือการรับรอง โปรดยืนยันกฎหมาย กฎ สัญญา และเงื่อนไขการโอนกับหน่วยงาน ผู้เชี่ยวชาญในพื้นที่ และคู่สัญญาโดยใช้ข้อมูลล่าสุด


