


Với những ai đang vận hành nhà máy tại Thái Lan hay trong khu vực ASEAN, ranh giới giữa công nghệ điều khiển thiết bị và công nghệ xử lý thông tin ngày càng mờ đi. OT là thuật ngữ chung chỉ các công nghệ dùng để giám sát và trực tiếp điều khiển thiết bị cùng quy trình vật lý trong nhà máy, và trong suốt nhiều năm nó nằm ở một thế giới tách biệt hoàn toàn với mạng văn phòng. Bài viết này sắp xếp lại từ định nghĩa của OT, điểm khác biệt so với IT, lý do hội tụ IT/OT đang tăng tốc, các rủi ro bảo mật đi kèm, cho tới sự phân vai với MES và ERP.
OT là gì và khác IT ở điểm nào
Phạm vi của Operational Technology
OT là viết tắt của Operational Technology, chỉ toàn bộ công nghệ dùng để giám sát và tác động thực sự lên các đối tượng vật lý như nhà máy, nhà máy chế biến và hạ tầng. Giữ nhiệt độ cho máy ép nhựa, thay đổi tốc độ băng tải, phát cảnh báo khi áp suất nồi hơi tiến gần giới hạn. Tất cả những việc đó thuộc phạm vi của OT, với các thành phần tiêu biểu là PLC, SCADA và DCS.
Điểm quan trọng là OT không chỉ là một danh sách tên thiết bị. Đó là một thế giới bao gồm cả thiết bị, mạng, quy tắc vận hành và vai trò của những người phụ trách. Sửa một dòng logic trong PLC không mang cùng ý nghĩa với việc cập nhật một ứng dụng trong thế giới IT. Việc đầu tiên gắn trực tiếp với chuyển động vật lý và an toàn, nên mỗi lần thay đổi đều cần chạy thử và kiểm chứng. Hiểu OT là gì cũng chính là hiểu rằng nó luôn tiếp xúc với thế giới vật lý.
IT và OT ưu tiên những thứ khác nhau
IT tồn tại để nâng cao giá trị kinh doanh thông qua xử lý thông tin. Kế toán, quản lý bán hàng, nhân sự, nền tảng giao tiếp. Thứ nó xử lý là thông tin, và ưu tiên cao nhất là tính bảo mật, nghĩa là dữ liệu không được rò rỉ và không được để người không có quyền tiếp cận.
Ngược lại, OT đặt tính sẵn sàng và tính toàn vẹn lên hàng đầu. Dây chuyền không được dừng, và lệnh điều khiển cùng giá trị đo phải chính xác. Nói thẳng ra, trong thế giới OT thì việc dừng máy tự nó đã là một sự cố. Nếu thiết bị an toàn hoạt động sai thì có thể ảnh hưởng tới tính mạng con người, còn với nhà máy hóa chất thì hậu quả có thể lan tới môi trường. Chính sự khác biệt về thứ tự ưu tiên này là gốc rễ của những khó khăn về bảo mật được nói tới ở phần sau.
| Khía cạnh | IT | OT |
|---|---|---|
| Mục đích chính | Xử lý thông tin và nâng cao giá trị kinh doanh | Giám sát và điều khiển thiết bị cùng quy trình vật lý |
| Thành phần tiêu biểu | Máy chủ, máy tính cá nhân, ứng dụng nghiệp vụ, cơ sở dữ liệu | PLC, SCADA, DCS, cảm biến, mạng công nghiệp |
| Ưu tiên cao nhất | Tính bảo mật | Tính sẵn sàng và tính toàn vẹn |
| Chu kỳ thay mới | Ngắn, thay đổi sau vài năm | Dài, dùng cùng một thiết bị hơn 10 năm là chuyện bình thường |
| Tác động khi ngừng hoạt động | Nghiệp vụ bị đình trệ | Sản xuất dừng, ảnh hưởng trực tiếp tới an toàn và chất lượng |
| Bộ phận quản lý | Phòng hệ thống thông tin | Phòng kỹ thuật sản xuất hoặc bảo trì |
Khoảng lệch thời gian sinh ra từ chu kỳ thay mới
Dòng dễ bị bỏ qua nhất trong bảng trên là chu kỳ thay mới. Trong thế giới IT, cả phần cứng lẫn phần mềm đều được thay sau vài năm. Còn thiết bị OT vận hành liên tục hơn 10 năm, có trường hợp tới 20 năm. Thời gian khấu hao của thiết bị đầu tư dài, và gần như không có động lực để dừng một thứ đang chạy tốt chỉ để thay mới.
Khoảng lệch về khung thời gian này không đơn thuần là khác biệt văn hóa. Thiết bị điều khiển lắp đặt cách đây 10 năm được thiết kế trên các giả định bảo mật của 10 năm trước. Khi đó, việc kết nối với mạng bên ngoài nằm ngoài phạm vi thiết kế, nên vẫn còn những thiết bị không có mã hóa và không có xác thực đang chạy trong sản xuất cho tới hôm nay. Người phụ trách phía IT thường ngạc nhiên khi thấy một hệ điều hành đã hết hỗ trợ trong khu vực sản xuất, nhưng nhìn từ phía OT thì đó là một ràng buộc rất thực tế, đó là không thể dừng thứ đang chạy.
Ví dụ về OT tại hiện trường sản xuất với PLC, SCADA và DCS
PLC hay bộ điều khiển logic khả trình
PLC nhận tín hiệu vào từ cảm biến và xuất tín hiệu ra tới cơ cấu chấp hành theo logic đã được lập trình sẵn. Ví dụ cho xy lanh tiến khi cảm biến tiệm cận phát hiện vật, hoặc ngắt bộ gia nhiệt khi nhiệt độ vượt giá trị quy định, và lặp lại việc đó với độ chắc chắn ở mức mili giây. Khi nói về OT trong nhà máy, thứ đầu tiên người ta nghĩ tới thường là PLC.
Đặc trưng của PLC là được tối ưu cho việc lặp lại một hành động đã định với độ ổn định cực cao. Nó không được thiết kế để xử lý nhiều loại tác vụ như một máy tính đa dụng. Nó đọc tín hiệu vào theo chu kỳ quét cố định, tính toán, rồi ghi tín hiệu ra. Chính sự đơn giản đó chống đỡ cho độ tin cậy của nó.
SCADA hay hệ thống giám sát điều khiển và thu thập dữ liệu
SCADA gom thông tin từ nhiều PLC và thiết bị đo, trình bày cho người vận hành dưới dạng màn hình giám sát, và gửi lệnh điều khiển ngược trở lại khi cần. Hãy hình dung những màn hình trong phòng điều khiển trung tâm hiển thị trạng thái dây chuyền dưới dạng sơ đồ, sẽ dễ hình dung hơn.
SCADA phù hợp để nhìn tổng thể các thiết bị phân tán trên phạm vi rộng, và thường có chức năng quản lý cảnh báo, đồ thị xu hướng và lưu trữ dữ liệu lịch sử. Chính dữ liệu tích lũy tại đây là nguồn mà phía IT sẽ yêu cầu về sau khi ban lãnh đạo muốn dùng dữ liệu nhà máy.
DCS hay hệ thống điều khiển phân tán
DCS hướng tới các quy trình liên tục trong những ngành như hóa chất, dầu khí và thực phẩm, phân tán các chức năng điều khiển nhưng vận hành tích hợp thành một thể thống nhất. Khác biệt so với SCADA nằm ở chỗ toàn bộ nhà máy được thiết kế như một hệ thống duy nhất, với điều khiển và giám sát gắn kết chặt chẽ. Trong các ngành công nghiệp chế biến, DCS giữ vai trò cốt lõi.
Cảm biến và mạng công nghiệp
Nền tảng chống đỡ cho tất cả các thiết bị lớp trên là hệ cảm biến và mạng công nghiệp trải khắp hiện trường. Nhiệt độ, áp suất, lưu lượng, rung động, dòng điện. Mọi đại lượng vật lý đều được chuyển thành tín hiệu điện và gửi tới bộ điều khiển. Những năm gần đây có thêm cảm biến IIoT hay IoT công nghiệp, mang lại dữ liệu ở mức chi tiết chưa từng được thu thập trước đây. Chính thay đổi này là điểm khởi đầu của hội tụ IT/OT được nói tới ngay sau đây.
Vì sao hội tụ IT/OT đang tăng tốc vào lúc này
Ban lãnh đạo bắt đầu cần dữ liệu chỉ tồn tại ở phía OT
Trước đây dữ liệu nhà máy chỉ dừng lại trong nhà máy. Bộ phận bảo trì quản lý hồ sơ vận hành thiết bị, kết quả sản xuất được tổng hợp thành báo cáo hằng ngày, rồi bản tóm tắt hằng tháng được gửi lên ban lãnh đạo. Cách làm đó đã đủ dùng trong một thời gian dài.
Nhưng trong dòng chảy của công nghiệp 4.0, nhà máy thông minh và DX, mức độ chi tiết cùng độ tươi mới của dữ liệu mà ban lãnh đạo cần đã thay đổi rất nhiều. Không phải tỷ lệ vận hành của tháng trước, mà là ngay lúc này dây chuyền nào đang phát sinh bao nhiêu tổn thất. Khi xảy ra lỗi chất lượng thì cần truy ngược xem lô nào được sản xuất dưới điều kiện thiết bị nào. Muốn đáp ứng những yêu cầu đó thì phải đưa dữ liệu vốn chỉ tồn tại ở phía OT vào hệ thống phía IT.
Hội tụ IT/OT chính là tên gọi cho dòng chảy sử dụng dữ liệu OT trong bối cảnh của IT. Đây không chỉ là câu chuyện kỹ thuật về việc nối mạng, mà còn là câu chuyện nghiệp vụ về việc kết nối dữ liệu hiện trường với quyết định quản trị.
Không kết nối không còn là lựa chọn thực tế
Yếu tố thứ hai là việc kết nối với bên ngoài đã trở nên khó tránh. Bảo trì từ xa bởi nhà sản xuất thiết bị, dịch vụ phân tích trên nền tảng đám mây, kiểm tra tình hình từ trụ sở chính tại Nhật Bản. Tất cả đều dựa trên giả định là có kết nối. Mức tiện lợi thu được khi vẫn duy trì mạng đóng có trần của nó, và khoảng cách giữa cái trần đó với tốc độ mà ban lãnh đạo kỳ vọng đã lớn tới mức không thể bỏ qua.
Nếu muốn có hình dung cụ thể hơn về cách hội tụ này diễn ra trong nhà máy thực tế, bạn có thể đọc thêm tại bài cách thúc đẩy hội tụ OT và IT trong nhà máy.
Rủi ro bảo mật gia tăng do hội tụ IT/OT
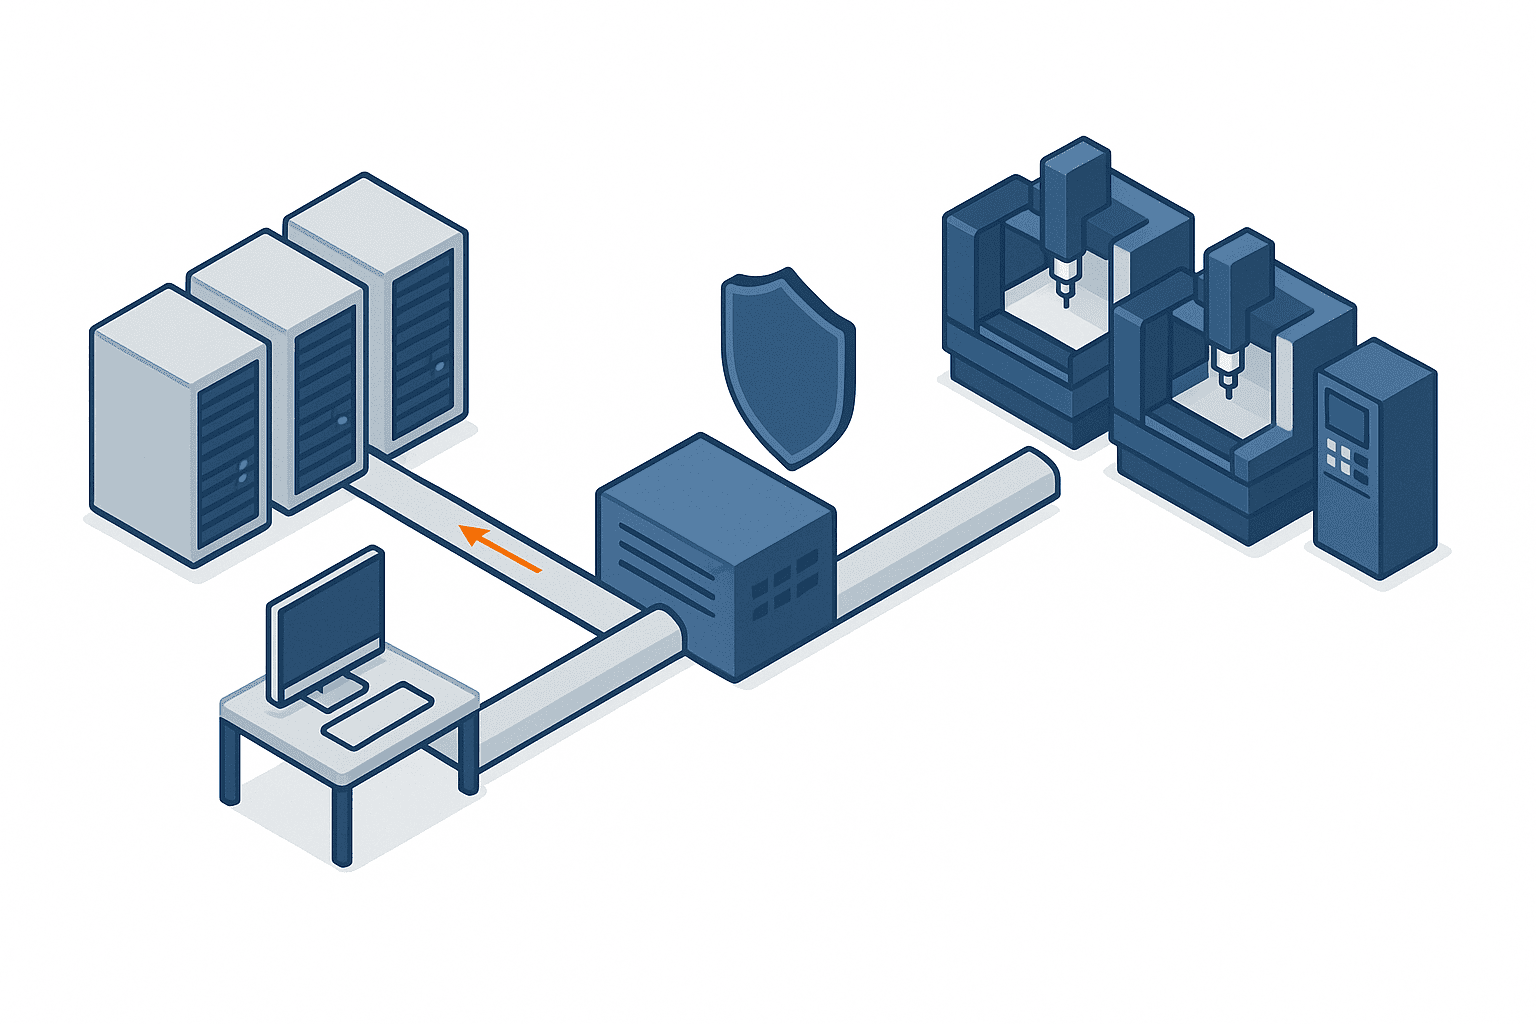
Ngành sản xuất chiếm khoảng 40% thiệt hại do mã độc tống tiền
Kết nối mở rộng tới đâu thì cửa ngõ tấn công mở rộng tới đó. Theo báo cáo của Cơ quan Cảnh sát Quốc gia Nhật Bản về tình hình mối đe dọa trên không gian mạng năm 2025, khi phân loại thiệt hại do mã độc tống tiền theo ngành nghề thì ngành sản xuất chiếm khoảng 40%, cao nhất trong tất cả các nhóm. Sự thật rằng ngành sản xuất đã trở thành mục tiêu hàng đầu là điều cần nhìn thẳng.
Nguyên nhân có nhiều lớp chồng lên nhau. Tổn thất khi sản xuất dừng lại là rất lớn, nên kẻ tấn công cho rằng khả năng được trả tiền cao hơn. Nhà sản xuất còn là điểm nút của chuỗi cung ứng, nên một doanh nghiệp dừng lại sẽ lan tỏa ra phạm vi rộng. Và như sẽ trình bày dưới đây, môi trường OT vốn khó phòng thủ về mặt cấu trúc.
Vấn đề cấu trúc khiến lỗ hổng dễ tồn đọng
OT truyền thống vận hành trên mạng đóng. Nếu đã giả định rằng không có gì từ bên ngoài chạm tới được thì nhu cầu tích hợp xác thực hay mã hóa mạnh vào bản thân thiết bị cũng không cao. Kết quả là còn rất nhiều môi trường trong đó các thiết bị không có cơ chế bảo vệ như vậy vẫn đang là lực lượng chính.
Khi dòng chảy hội tụ IT/OT mang kết nối mạng vào, điều kiện tiền đề rằng bên ngoài không chạm tới được sẽ sụp đổ. Thiết bị vẫn y nguyên như cũ. Chỉ có môi trường xung quanh nó là đã thay đổi.
Thế khó của việc không thể vá lỗi ngay
Rắc rối hơn nữa là dù đã biết lỗ hổng thì việc xử lý vẫn khó. Vì OT ưu tiên hàng đầu cho vận hành liên tục nên quyết định dừng thiết bị để vá lỗi không hề dễ đưa ra. Tại nhiều nhà máy, cơ hội duy nhất là đợt dừng theo kế hoạch, mà những đợt đó chỉ diễn ra vài lần mỗi năm.
Thêm vào đó, cập nhật phần mềm của thiết bị điều khiển có thể khiến máy nằm ngoài phạm vi bảo hành của nhà sản xuất, và buộc phải kiểm chứng lại toàn bộ hoạt động. Tình trạng biết có lỗ hổng nhưng không vá được và kéo dài nhiều năm không phải là sự tắc trách của người phụ trách, mà là một ràng buộc mang tính cấu trúc.
Kiến thức bảo mật khó tích lũy trong bộ phận phụ trách
Còn có vấn đề về mặt tổ chức. Tại phần lớn nhà máy, người quản lý thiết bị OT là bộ phận bảo trì hoặc kỹ thuật sản xuất. Họ có chuyên môn rất cao trong việc giữ cho thiết bị chạy ổn định, nhưng kiến thức an ninh mạng chưa chắc đã được tích lũy một cách có hệ thống. Ngược lại, phòng hệ thống thông tin có thể rất am hiểu bảo mật nhưng lại chưa hiểu đủ về tập quán của thế giới điều khiển và ràng buộc không thể dừng máy.
Nếu để nguyên khoảng trống đó rồi chỉ nối mạng lại với nhau thì sẽ sinh ra một vùng mà cả hai bộ phận đều nghĩ rằng không thuộc trách nhiệm của mình. Với kẻ tấn công, chính đường nối đó là chỗ đáng nhắm nhất.
Cách tiếp cận theo từng giai đoạn
Vậy nên bắt đầu từ đâu. Các hướng dẫn thực tiễn về chủ đề này khuyến nghị cách tiếp cận theo từng giai đoạn thay vì nhắm tới một hệ phòng thủ hoàn hảo ngay từ đầu, gồm nắm bắt hiện trạng trước, sau đó xây dựng thể chế phòng vệ toàn diện, rồi mới tiến tới giám sát và phân tích. Bộ Kinh tế, Thương mại và Công nghiệp Nhật Bản cũng đi theo hướng tương tự trong hướng dẫn an ninh không gian mạng-vật lý cho hệ thống nhà máy, bắt đầu từ việc phân nhóm đối tượng cần bảo vệ thành các vùng trước khi xác định và triển khai biện pháp.
Thứ tự này có cơ sở hợp lý. Khi còn chưa biết những gì đang nối vào mạng thì cũng không thể xác định đối tượng cần bảo vệ. Trên thực tế, việc kiểm kê tài sản OT để nắm bắt hiện trạng rất thường phát hiện ra những thiết bị mà chính người phụ trách cũng chưa từng biết tới.
Về cách triển khai bảo mật OT trong nhà máy như một công việc thực tế, bạn có thể đọc chi tiết tại bài bắt đầu công việc bảo mật OT tại nhà máy ở Thái Lan.
Cách tư duy về bảo mật OT với Purdue Model và IEC 62443
Purdue Model như một ngôn ngữ chung
Khi bàn về bảo mật OT thì không thể thiếu Purdue Model, còn gọi là PERA. Mô hình này sắp xếp hệ thống nhà máy thành các tầng từ Level 0 tới Level 5 và làm rõ thứ gì thuộc tầng nào. Level 0 là cảm biến và cơ cấu chấp hành tại hiện trường, Level 1 là thiết bị điều khiển, Level 2 là giám sát điều khiển, Level 3 là quản lý vận hành sản xuất, còn Level 4 trở lên là các hệ thống nghiệp vụ.
Điểm cốt lõi về mặt thực hành của mô hình là vùng DMZ công nghiệp đặt tại Level 3.5. Bằng cách tạo một vùng đệm giữa IT và OT để hai bên không giao tiếp trực tiếp mà luôn phải đi qua DMZ, ta xây dựng được cấu trúc trong đó dù phía IT bị xâm nhập thì cũng không thể chạm trực tiếp tới phía OT.
Mô hình vùng và ống dẫn của IEC 62443
Trụ cột còn lại là IEC 62443, tiêu chuẩn quốc tế về bảo mật cho hệ thống tự động hóa và điều khiển công nghiệp. Tiêu chuẩn này chia hệ thống thành các vùng theo vai trò và rủi ro, định nghĩa đường truyền thông giữa các vùng là các ống dẫn, rồi thiết lập mức bảo mật mục tiêu cho từng vùng dựa trên rủi ro trong khoảng từ SL-T 0 tới SL-T 4.
Ưu điểm của cách nghĩ này là không cố bảo vệ mọi thứ ở cùng một mức. Vùng liên quan tới an toàn tính mạng con người được đặt mức cao, còn vùng có ảnh hưởng hạn chế thì đặt mức tương xứng. Nó hoạt động như một công cụ để xếp thứ tự ưu tiên bảo vệ trong phạm vi ngân sách có hạn.
Vì sao chỉ riêng mô hình phân tầng là chưa đủ ở thời điểm 2026
Tuy nhiên, tính tới năm 2026 thì việc mô tả trọn vẹn thực tế chỉ bằng phân tầng theo chiều dọc của Purdue Model đã trở nên khó khăn. Kết nối trực tiếp lên đám mây, điện toán biên đặt ngay tại hiện trường, truy cập từ xa của nhà sản xuất thiết bị và số lượng thiết bị IIoT tăng lên. Tất cả đều sinh ra luồng truyền thông vượt tầng và làm vỡ cấu trúc kim tự tháp gọn gàng.
Dù vậy điều đó không có nghĩa Purdue Model đã hết giá trị. Về mặt thực hành, hướng đi được xem là thực tế là giữ tư duy sắp xếp theo tầng làm nền tảng, rồi dùng vùng và ống dẫn của IEC 62443 để bổ sung phần định nghĩa cho các luồng truyền thông vượt tầng. Không phải vứt bỏ mô hình, mà là nhận thức được giới hạn của nó rồi kết hợp thêm.
Sắp xếp lại quan hệ giữa OT với MES và ERP
MES là gì
Người tìm hiểu OT chắc chắn sẽ gặp thuật ngữ MES. MES là hệ thống điều hành sản xuất, đảm nhận việc ra chỉ thị theo kế hoạch xuống hiện trường và thu thập kết quả thực tế từ hiện trường theo thời gian thực. Về vị trí, nó nằm giữa OT và IT, tương ứng với Level 3 trong Purdue Model.
Thứ MES đảm nhận là dòng đi và về, tức là chuyển kế hoạch được lập ở tầng trên thành dạng mà hiện trường có thể thực hiện, rồi trả kết quả ngược lên. Nó chỉ định sản xuất mã hàng nào trên thiết bị nào vào lúc nào, rồi thu thập xem thực tế đã sản xuất được bao nhiêu, vào lúc nào, và dừng ở đâu. Chỉ khi có dòng đi và về này thì kế hoạch và thực tế mới đối chiếu được với nhau.
Phân vai với hệ thống quản lý sản xuất và ERP
Thứ hay bị nhầm với MES là hệ thống quản lý sản xuất và ERP. Hệ thống quản lý sản xuất đảm nhận việc lập kế hoạch, bao gồm cả mua sắm vật tư và quản lý giá thành. Còn ERP là hoạch định nguồn lực doanh nghiệp, bao trùm cả kế toán, bán hàng và nhân sự với góc nhìn tối ưu toàn công ty.
Nói gọn thì MES là thực thi tại hiện trường, quản lý sản xuất là lập kế hoạch, còn ERP là tối ưu toàn công ty. Nắm được sự phân vai này sẽ dễ sắp xếp hơn khi cần quyết định nên kỳ vọng điều gì ở hệ thống nào.
| Phân loại | Vai trò chính | Độ chi tiết thời gian | Vị trí |
|---|---|---|---|
| OT | Giám sát và điều khiển trực tiếp bản thân thiết bị | Mili giây tới giây | Tầng điều khiển hiện trường |
| MES | Ra chỉ thị theo kế hoạch và thu thập kết quả | Giây tới phút | Giữa hiện trường và IT, tức Level 3 |
| Quản lý sản xuất | Lập kế hoạch, mua sắm vật tư, quản lý giá thành | Ngày tới tuần | Tầng kế hoạch |
| ERP | Hoạch định nguồn lực toàn doanh nghiệp | Tuần tới tháng | Tầng tối ưu toàn công ty |
Vì vai trò đã tách bạch nên thứ tự và phạm vi triển khai cũng tự nhiên khác nhau.
Đưa MES vào thì thay đổi những gì
Hiệu quả thu được khi triển khai MES thường gồm bốn điểm. Thứ nhất, việc tự động thu thập dữ liệu công đoạn giúp phát hiện bất thường sớm hơn. Thay vì chờ tổng hợp báo cáo hằng ngày, đội ngũ có thể xử lý ngay trong ngày.
Thứ hai, tỷ lệ vận hành thiết bị và điểm nghẽn được hiển thị rõ, nhờ đó thấy được nên đầu tư vào đâu. Khi câu nói cảm tính rằng công đoạn kia đang tắc trở thành con số có căn cứ thì biện pháp giảm chi phí cũng cụ thể hơn.
Thứ ba, dữ liệu thời gian thực nâng cao khả năng đáp ứng thời hạn giao hàng. Khi tiến độ hiện ra ngay lập tức thì việc trả lời khách hàng cũng có căn cứ. Thứ tư, trình tự công việc được chuẩn hóa, giảm bớt tình trạng chỉ một người mới biết cách làm.
Về tiêu chí lựa chọn và góc nhìn so sánh MES, bạn có thể đọc chi tiết tại bài góc nhìn so sánh MES cho nhà máy tại Thái Lan.
Những điểm cần lưu ý tại cơ sở ở Thái Lan và ASEAN
Yêu cầu giám sát từ xa từ Nhật Bản
Một đặc thù của các nhà sản xuất Nhật Bản có cơ sở tại Thái Lan và ASEAN là yêu cầu trụ sở chính tại Nhật Bản nắm được tình hình nhà máy từ xa. Số nhân viên người Nhật thường trú tại chỗ càng ít thì yêu cầu này càng mạnh.
Nhưng giám sát từ xa cũng đồng nghĩa với việc tăng thêm đường kết nối từ bên ngoài. Nếu cho phép kết nối mà không thiết kế rõ ai truy cập qua đường nào và xem được tới đâu thì thứ tích tụ lại chỉ là rủi ro. Đây cũng chính là khu vực dễ xảy ra tình huống mở một đường có khả năng ra lệnh điều khiển trong khi nhu cầu thực chỉ cần quyền đọc.
Thiết bị cũ và môi trường hỗn hợp
Tại các nhà máy trong khu vực ASEAN, không hiếm trường hợp thiết bị được chuyển từ Nhật Bản sang và sử dụng trong thời gian dài. Một cỗ máy hoàn thành vai trò tại nhà máy mẹ ở Nhật Bản được chuyển sang cơ sở địa phương rồi tiếp tục chạy thêm hơn 10 năm nữa. Đương nhiên thiết bị điều khiển của thời kỳ đó cũng đi theo.
Kết quả là hình thành môi trường trong đó thiết bị cũ và mới lẫn lộn, giao thức truyền thông và giao diện cũng khác nhau hoàn toàn. Dù có ý định lấy dữ liệu ra thì vẫn có những cỗ máy vốn không hề có cổng để đưa dữ liệu ra ngoài. Xử lý điểm này chính là cửa ải đầu tiên của việc trực quan hóa OT tại cơ sở địa phương.
Ràng buộc về nhân lực bảo mật tại chỗ
Ràng buộc còn lại là con người. Nhân lực thông thạo cả OT lẫn bảo mật đang thiếu hụt trên toàn thế giới, nên tuyển được tại cơ sở ở Thái Lan hay ASEAN không hề dễ. Có nơi chỉ một nhân viên IT lo từ máy tính của toàn công ty, mạng, cho tới cả thiết bị nhà máy.
Trong hoàn cảnh đó, dù có đưa vào một cơ chế phức tạp thì việc vận hành cũng không duy trì được lâu. Đánh giá đúng phạm vi mà đội ngũ tại chỗ thực sự kham nổi, rồi thiết kế ngay từ đầu việc giao một phần công tác giám sát và vận hành cho bên ngoài, sẽ là hướng đi thực tế hơn.
Bảo mật OT cũng là vấn đề quản trị tại Thái Lan
Đây không chỉ là câu chuyện của riêng doanh nghiệp Nhật Bản. Ngày 20 tháng 8 năm 2026, tại khách sạn Anantara Siam Bangkok, Netmarks (Thailand) cùng Fortinet và SIS đã tổ chức hội thảo với chủ đề Securing Production Line – Fortinet AI-Powered OT Security for Thai Manufacturing. Hướng tới các doanh nghiệp sản xuất tại Thái Lan, hội thảo bàn về các xu hướng mới nhất trong bảo mật OT, tăng cường khả năng hiển thị dây chuyền sản xuất và lộ trình phòng vệ không gian mạng.
Đó là dấu hiệu cho thấy hội tụ OT/IT và vấn đề bảo mật của nó đã trở thành mối quan tâm ở cấp quản trị ngay trong Thái Lan, và nhiều khả năng đối tác cùng nhà cung cấp tại chỗ sẽ ngày càng yêu cầu bạn đạt cùng một chuẩn mực.
Những gì TOMAS TECH có thể làm
TOMAS TECH đặt trụ sở tại Bangkok và hỗ trợ các nhà sản xuất Nhật Bản tại Thái Lan cùng khu vực ASEAN trong việc triển khai hệ thống công nghệ thông tin cho nhà máy. Lấy hệ thống quản lý sản xuất và quản lý năng lượng PEGASUS làm trục, chúng tôi thiết kế từ thu thập dữ liệu từ thiết bị hiện trường, trực quan hóa kết quả sản xuất, cho tới bảo đảm khả năng truy xuất nguồn gốc thành một dòng công việc liền mạch.
Trong lĩnh vực OT, thứ trở thành vấn đề trước tiên thường không phải là chọn sản phẩm bảo mật, mà là tình trạng không biết cái gì đang nối với cái gì và có thể lấy ra loại dữ liệu nào. Đó chính là phần nắm bắt hiện trạng trong cách tiếp cận theo giai đoạn đã nói ở trên, và chừng nào phần này còn mơ hồ thì cũng không thể đưa ra quyết định đầu tư.
Đội ngũ của chúng tôi vào hiện trường bằng cả tiếng Nhật, tiếng Thái và tiếng Anh, kiểm tra phương thức kết nối và cách lấy dữ liệu của từng cỗ máy một, rồi từ đó dựng nên cơ chế thu thập. Trường hợp thiết bị cũ không có giao diện truyền thông, chúng tôi cũng xem xét các phương án thay thế như trích tín hiệu trực tiếp hoặc gắn thêm cảm biến bên ngoài. Khi dữ liệu thu được đưa lên PEGASUS để hiển thị, tình trạng vận hành và điều kiện sản xuất của từng lô sẽ theo dõi được, và đó chính là thứ cần đến khi xảy ra vấn đề chất lượng và phải điều tra truy ngược.
Về bảo mật, chúng tôi khuyến nghị bắt đầu từ việc nắm cấu trúc mạng và sắp xếp lại các điểm tiếp xúc giữa IT và OT. Không cần giải quyết tất cả cùng một lúc. Bắt đầu từ chỗ có một tấm bản đồ chung về việc rủi ro nằm ở đâu và thuộc dạng nào thường lại là con đường ngắn nhất.
Câu hỏi thường gặp
OT là viết tắt của từ gì
OT là viết tắt của Operational Technology. Đây là thuật ngữ chung chỉ công nghệ giám sát và điều khiển thiết bị cùng quy trình vật lý của nhà máy và nhà máy chế biến, bao gồm PLC, SCADA, DCS, các loại cảm biến và mạng công nghiệp. Thuật ngữ này được dùng như một cặp đối ứng với IT hay Information Technology, vốn phụ trách xử lý thông tin.
Biện pháp bảo mật OT nên bắt đầu từ đâu
Nên bắt đầu từ việc nắm bắt hiện trạng. Hướng dẫn của Bộ Kinh tế, Thương mại và Công nghiệp Nhật Bản cũng đi theo hướng tương tự, bắt đầu từ việc phân nhóm đối tượng cần bảo vệ thành các vùng trước khi xác định biện pháp. Hãy bắt đầu bằng việc kiểm kê xem trong nhà máy có những thiết bị nào, từng thiết bị nối vào mạng nào, sau đó sắp xếp lại xem có bao nhiêu điểm tiếp xúc với phía IT và nằm ở đâu. Nếu chọn sản phẩm khi còn chưa biết mình bảo vệ cái gì thì rất khó thu được hiệu quả tương xứng với chi phí.
MES là gì và khác OT ra sao
MES là hệ thống điều hành sản xuất, đảm nhận việc ra chỉ thị theo kế hoạch xuống hiện trường và thu thập kết quả thực tế theo thời gian thực. Trong khi OT là tầng trực tiếp vận hành bản thân thiết bị thì MES là tầng nằm phía trên, ra chỉ thị sản xuất cái gì và thu thập xem đã làm ra được cái gì. Trong Purdue Model, MES nằm ở Level 3 và giữ vai trò cầu nối giữa OT và IT.
Khi bắt đầu hội tụ IT/OT thì nên trực quan hóa cái gì trước
Có hai thứ cần ưu tiên, đó là tình trạng vận hành của thiết bị và đường truyền thông giữa IT với OT. Thứ nhất cho hiệu quả cải tiến dễ nhìn thấy bằng con số nên dễ dẫn tới quyết định đầu tư. Thứ hai là không thể thiếu để nắm được rủi ro bảo mật. Khi đã nắm chắc hai thứ này rồi mới mở rộng phạm vi sang dữ liệu chất lượng và dữ liệu năng lượng thì sẽ tiến hành được theo một trình tự không gượng ép.
Tổng kết
OT là thuật ngữ chung chỉ công nghệ giám sát và điều khiển thiết bị cùng quy trình vật lý của nhà máy và nhà máy chế biến, khác biệt lớn so với IT ở chỗ đặt tính sẵn sàng và tính toàn vẹn lên hàng đầu và giả định chu kỳ vận hành dài hơn 10 năm. Những năm gần đây, dòng chảy nhà máy thông minh và DX thúc đẩy hội tụ IT/OT, khiến việc khai thác dữ liệu OT trở thành vấn đề quản trị, đồng thời môi trường vốn dựa trên mạng đóng nay bị phơi ra bên ngoài làm rủi ro bảo mật tăng lên. Thống kê của Cơ quan Cảnh sát Quốc gia Nhật Bản cho thấy ngành sản xuất chiếm khoảng 40% thiệt hại do mã độc tống tiền, chồng thêm thế khó đặc thù của OT là không thể vá lỗi ngay.
Về khung tham chiếu, việc sắp xếp theo tầng của Purdue Model từ Level 0 tới Level 5 cùng vùng DMZ công nghiệp tại Level 3.5, và mô hình vùng cùng ống dẫn của IEC 62443 với mục tiêu dựa trên rủi ro trong khoảng SL-T 0 tới SL-T 4, chính là nền tảng thực hành. Ngoài ra, việc sắp xếp rõ phân vai giữa OT, MES, hệ thống quản lý sản xuất và ERP cũng rất hữu ích khi quyết định nên bắt tay từ đâu. Với các cơ sở tại Thái Lan và ASEAN, thiết kế cần tính tới giám sát từ xa từ Nhật Bản, sự lẫn lộn của thiết bị cũ và tình trạng thiếu nhân lực bảo mật tại chỗ.
Nếu bạn đang phân vân nên bắt đầu trực quan hóa OT hay triển khai biện pháp bảo mật từ đâu, dù còn ở giai đoạn cân nhắc ban đầu cũng xin cứ trao đổi qua trang liên hệ của TOMAS TECH. Từ trụ sở tại Bangkok, chúng tôi sẽ lắng nghe tình hình hiện trường và cùng bạn sắp xếp các lựa chọn để tiến về phía trước.
Thông tin tham khảo
- TXOne Networks – What Is OT and How Does It Differ from IT
- SCSK – What Is OT or Operational Technology
- Beacon Security – The Purdue Model in 2026 and Its Relevance for OT Network Architecture
- Palo Alto Networks – What Is IT/OT Convergence
- TechTalkThai – Securing Production Line, Fortinet AI-Powered OT Security for Thai Manufacturing, ngày 20 tháng 8 năm 2026
- NTT East – Factory OT Security from Zero, Do Not Let a Cyberattack Stop Your Factory
- Unifinity – What Is MES and How It Differs from ERP and Production Management Systems
- Cyber Security Lab – Security Policy Directions Seen from the Ransomware Figures Published by the National Police Agency of Japan for 2025


