


การนำ AI มาใช้ในเวียดนาม 2026|RFP ตามกฎหมาย AI และ PoC 90 วัน
การนำ AI มาใช้ในเวียดนามปี 2026 ควรเริ่มจาก RFP ที่เชื่อม use case ความเสี่ยง ข้อมูล การควบคุมโดยคน การเปลี่ยนแปลง และหลักฐาน ไม่ใช่ตารางเทียบผลิตภัณฑ์ บทความนี้แปลงข้อมูลทางการเป็นเงื่อนไขจัดซื้อและ PoC 90 วันแบบตัวอย่างที่ไม่วัดเฉพาะความแม่นยำ
ข้อสรุปก่อน|รวม 8 เรื่องไว้ใน RFP แผ่นเดียวก่อนเลือกผลิตภัณฑ์
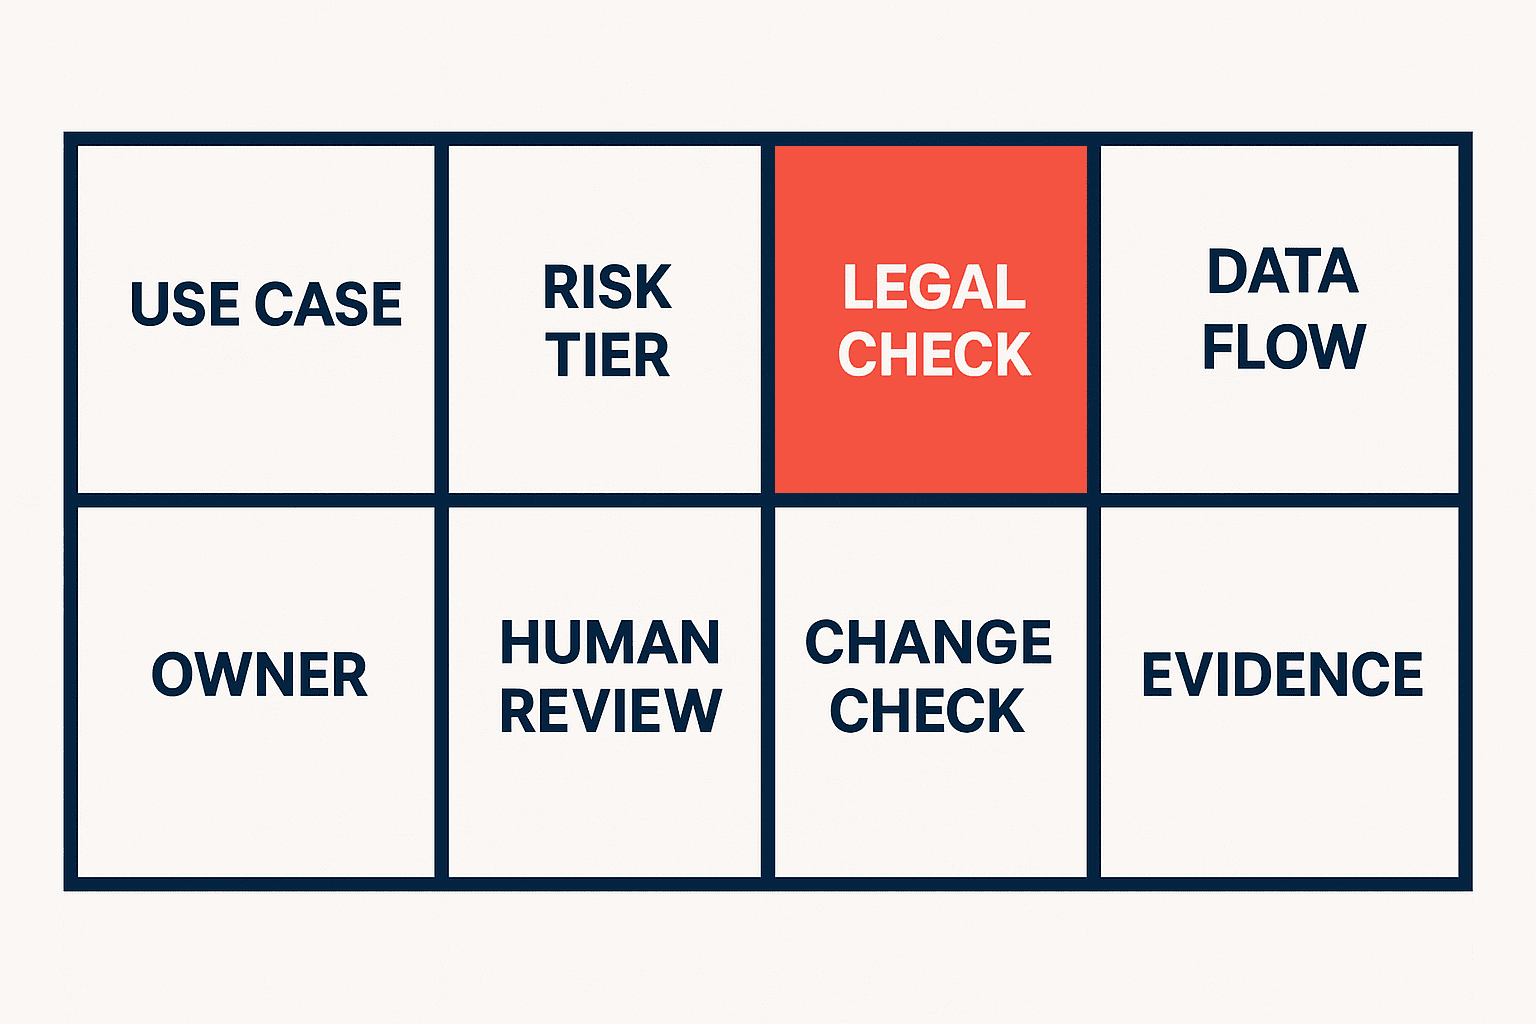
สิ่งส่งมอบชิ้นแรกไม่ควรเป็น feature matrix แต่ควรเป็น “ทะเบียนกรณีใช้งานและการควบคุม AI” ซึ่งแต่ละแถวเชื่อม 8 เรื่องต่อไปนี้
- ทะเบียนกรณีใช้งาน: ช่วยการตัดสินใจหรืองานของใคร ด้วย input และ output ใด
- การจำแนกความเสี่ยงตามกฎหมาย AI: จัดเป็น high, medium หรือ low ด้วยเหตุผลใดและใครเป็นผู้ตัดสิน
- การตรวจ Decision 33: ใครยืนยันทางกฎหมายว่าอาจอยู่ในบัญชีความเสี่ยงสูงหรือไม่
- ข้อมูลส่วนบุคคลและการไหลข้ามพรมแดน: input, log, evaluation data, ที่เก็บ ผู้เข้าถึง ผู้รับช่วง และการส่งออกนอกประเทศไหลอย่างไร
- ขอบเขต provider/deployer: ใครรับผิดชอบโมเดล แอป การปฏิบัติงาน การตัดสินใจ และการรับมือเหตุการณ์
- human-in-command: คนตรวจ แทรกแซง ปฏิเสธ และหยุดระบบตรงจุดใด
- การจำแนกใหม่เมื่อมีการเปลี่ยนแปลง: ใครทบทวนเมื่อวัตถุประสงค์ ข้อมูล โมเดล การเชื่อมต่อ หรือกลุ่มผู้ใช้เปลี่ยน
- หลักฐานและทางออก: พิสูจน์เวอร์ชัน การอนุมัติ log การหยุด rollback การคืน/ลบข้อมูล และย้ายผู้ให้บริการอย่างไร
ทั้ง 8 เรื่องไม่ใช่ checklist แยกกัน การจำแนกของกรณีหนึ่งกำหนดรูปแบบการแทรกแซงของมนุษย์ ซึ่งไปกำหนดหน้าจอ สิทธิ์ และ log ส่วน data flow ไปกำหนดเงื่อนไขสัญญาและการทดสอบ PoC หากแต่ละฝ่ายเก็บ Excel ของตนเอง ความเชื่อมโยงจะขาดตอนตอนทำสัญญา ควรใช้ ID จากแถวใน RFP ต่อไปถึง acceptance test, คู่มือปฏิบัติงาน, change request และ incident record
แปลงกรอบ AI ของเวียดนามปี 2026 เป็นเงื่อนไขจัดซื้อ
AI Law 134/2025/QH15 ของเวียดนามออกเมื่อ 10 ธันวาคม 2025 และมีผลเมื่อ 1 มีนาคม 2026 สรุปทางการของ Decree 142/2026/NĐ-CP กล่าวถึงการจำแนก high, medium และ low และการที่ provider จำแนกตนเองก่อนใช้งาน ส่วน Decree 142 ฉบับเต็ม Article 13 กล่าวถึงการประเมินความสอดคล้องซ้ำของระบบความเสี่ยงสูงหลังการเปลี่ยนแปลงสำคัญ เช่น วัตถุประสงค์หรือการเชื่อมระบบ จึงไม่ควรขยายความเป็นหน้าที่ตามกฎหมายที่ต้องจำแนกความเสี่ยงใหม่สำหรับทุกระบบ การทบทวนผลต่อ classification ในวงกว้างของบทความนี้เป็นข้อเสนอด้าน change control ของผู้จัดซื้อ
Decision 33/2026/QĐ-TTg ออกเมื่อ 30 มิถุนายน 2026 และมีผล 15 สิงหาคม 2026 เกี่ยวข้องกับบัญชีความเสี่ยงสูง บทความนี้ไม่แจกแจงหมวดในบัญชี เพราะชุดแหล่งข้อมูลที่ให้มายังไม่ยืนยันรายละเอียดดังกล่าว วิธีที่ปลอดภัยคือบันทึกกิจกรรม ผู้ใช้ ผลต่อการตัดสินใจ ข้อมูลเข้า และการนำผลลัพธ์ไปใช้ แล้วให้ผู้เชี่ยวชาญกฎหมายเวียดนามตรวจข้อความล่าสุดและการบังคับใช้จริง
สรุปภาษาอังกฤษของ Circular 05/2026/TT-BKHCN จากกระทรวงวิทยาศาสตร์และเทคโนโลยีอธิบายกรอบจริยธรรมที่ให้การกำกับและการแทรกแซงของมนุษย์สอดคล้องกับผลกระทบของระบบ ดังนั้นคำถามจัดซื้อไม่ใช่เพียงว่าข้อเสนอมีคำว่า human-in-the-loop หรือไม่ แต่คือใครเห็นอะไร ภายในเวลาเท่าใด มีอำนาจใด และหยุดผลลัพธ์ใดได้
ด้านข้อมูลส่วนบุคคล Decree 356/2025/NĐ-CP ออกเมื่อ 31 ธันวาคม 2025 และมีผล 1 มกราคม 2026 เมื่อพิจารณาร่วมกับ Personal Data Law 91/2025/QH15 องค์กรควรทำแผนที่ prompt และข้อมูลธุรกิจ บันทึกสนทนา/การใช้งาน ชุดประเมิน เอกสารแนบ ตัวระบุผู้ใช้ API โมเดลต่างประเทศ และการ support ระยะไกลก่อนลงนาม หน้าที่ตามกฎหมายที่เฉพาะเจาะจงขึ้นกับกรณี ผู้เกี่ยวข้อง และข้อมูล บทความนี้ไม่ใช่คำปรึกษากฎหมาย โปรดให้ฝ่ายกฎหมาย ความเป็นส่วนตัว ความมั่นคงปลอดภัย และผู้เชี่ยวชาญเวียดนามตรวจต้นฉบับและการใช้บังคับ
ยุทธศาสตร์ใหม่เปลี่ยน AI จากการทดลองเป็นขีดความสามารถองค์กร
Decision 1671/QĐ-TTg ออกเมื่อ 28 สิงหาคม 2026 และแทน Decision 127/QĐ-TTg คำอธิบายรัฐบาลวันที่ 4 กันยายน 2026 วาง AI เป็นขีดความสามารถหลักตั้งแต่การนิยามปัญหา การออกแบบ องค์กร และการปฏิบัติงาน โดยให้ความสำคัญกับบุคลากร โครงสร้างพื้นฐาน ฐานข้อมูล สถาบัน และ governance
สำหรับบริษัท นี่หมายความว่าการแจกหน้าจอแชตยังไม่ใช่ operating model ต้องเลือก use case จากปัญหาธุรกิจ เตรียมข้อมูล กำหนดผู้รับผิดชอบและอำนาจหยุด และพัฒนาหลังขึ้นระบบ เมื่อ 1 กันยายน 2026 กระทรวงฯ รายงานว่า Qualcomm เสนอความร่วมมือและแสดงความตั้งใจให้เวียดนามเป็นหนึ่งใน AI hub ในอนาคต ข้อมูลนี้เป็นข้อเสนอและเจตนา ไม่ใช่การลงทุนที่เสร็จแล้วหรือการรับประกันจากรัฐบาล จึงไม่ควรใช้ข่าวนโยบายเป็นหลักประกันตลาด เงินสนับสนุน หรือความสามารถของ vendor
Use-case inventory|แยก “นำ AI มาใช้” เป็นหน่วยการตัดสินใจ
workshop แรกไม่ควรเริ่มด้วยชื่อผลิตภัณฑ์ ให้ทำทะเบียนการตัดสินใจและงานที่มีปัญหาในระดับต่อไปนี้
| หัวข้อ | สิ่งที่บันทึก | หลักฐานส่งต่อเข้า RFP |
|---|---|---|
| เป้าหมายธุรกิจ | หาสาเหตุของเสีย, Q&A ซ่อมบำรุง, อ่านเอกสาร | current flow และบันทึกปัญหา |
| ผู้ใช้ | operator, supervisor, quality, maintenance, admin, ลูกค้า | ตารางบทบาทและสิทธิ์ |
| Input | เอกสาร รูป sensor ERP/MES และข้อความอิสระ | ตัวอย่าง ระดับความลับ และที่ตั้ง |
| Output | คำแนะนำ สรุป จำแนก ข้อความ หรือคำสั่งที่เสนอ | ตัวอย่างและ output ต้องห้าม |
| ผลต่อการตัดสินใจ | ใช้อ้างอิง ต้องทบทวน ใช้อนุมัติ หรือทำอัตโนมัติ | จุดตรวจของคนและเงื่อนไขหยุด |
| ผลเมื่อผิด | rework คุณภาพ downtime ความปลอดภัย สิทธิ์ ข้อมูลรั่ว | สถานการณ์ผลกระทบและการกู้คืน |
| ขนาด | โรงงาน แผนก กะ ภาษา ความถี่ | peak และขอบเขต |
| เจ้าของ | เจ้าของธุรกิจ ข้อมูล ระบบ และความเสี่ยง | RACI และหลักฐานอนุมัติ |
ตัวอย่างเช่น “AI ซ่อมบำรุง” ไม่ใช่ use case เดียว การค้นคู่มือ ค้นเหตุขัดข้องคล้ายกัน สรุปบันทึกตรวจ แนะนำอะไหล่ และช่วยตัดสินใจหยุดเครื่องมี input และผลกระทบต่างกัน แม้ไม่ควบคุมเครื่องโดยตรง คำแนะนำผิดอาจมีผลสูงหากช่างใช้ตัดสินใจ ในทางกลับกัน เครื่องมือแปลศัพท์ภายในอาจดูความเสี่ยงต่ำ แต่ต้องตรวจ data flow หากส่งข้อมูลลูกค้าหรือพนักงานไป API ภายนอก
ทะเบียนควรเก็บคำตัดสิน “ยังไม่ใช้ AI” ด้วย หากไม่มีคำตอบอ้างอิง ไม่มี owner หยุดไม่ได้ ข้อมูลคุณภาพต่ำ หรือกฎเดิมเพียงพอ ควรพักก่อนประเมินผลิตภัณฑ์ การลดจำนวนเหลือกรณีที่ตรวจสอบได้ทำให้เปรียบเทียบ vendor ได้ดีขึ้น
อย่าฝากการจำแนกความเสี่ยงไว้กับ vendor ฝ่ายเดียว
แม้สรุป Decree 142 ระบุ provider self-classification ก่อนใช้ deployer ก็ไม่ควรเพียงเก็บคำตอบของ vendor เพราะ intended use อาจต่างจากการใช้งานจริงในโรงงาน RFP ควรขออย่างน้อยดังนี้
- ผลการจำแนก วันที่ รุ่นที่ครอบคลุม intended use และ excluded use
- สมมติฐานเรื่อง input, output, ผู้ใช้ การเชื่อมต่อ และ human oversight
- ผู้ตรวจ Decision 33 และเวอร์ชันกฎหมายที่ใช้
- ผลของ configuration, fine-tuning, RAG, API และการเปลี่ยนวัตถุประสงค์
- ขั้นตอนตรวจจับ แจ้งเตือน และประเมินเงื่อนไขที่อาจเปลี่ยนการจำแนก
- การแจ้งเมื่อ model provider, cloud หรือ subprocessor เปลี่ยน
deployer ต้องแนบ use-case card ของตนเอง ระบุให้ตรงกันว่าการจำแนกครอบคลุมโมเดลอย่างเดียวหรือรวมแอปและ business integration อย่าสรุปว่ากระบวนการมีความเสี่ยงต่ำเพียงเพราะโมเดลพื้นฐานถูกเรียกเช่นนั้น ผู้เชี่ยวชาญควรยืนยันข้อสรุปทางกฎหมาย ขณะที่โครงการสามารถจัดเตรียมหลักฐาน version control และ change detection ได้
ทำแผนที่ข้อมูลส่วนบุคคลและการไหลข้ามพรมแดนก่อนเซ็นสัญญา
สำหรับ Generative AI การตรวจ training data อย่างเดียวไม่พอ ต้องตาม input, search index, embedding, prompt, output, feedback, evaluation data, monitoring log, สำเนาสอบสวนเหตุ และ backup สร้าง data-flow register ดังนี้
| ช่วงข้อมูล | สิ่งที่ตรวจ | ตัวอย่างหลักฐานรับมอบ |
|---|---|---|
| เก็บข้อมูล | แหล่งที่มา วัตถุประสงค์ บุคคล/คู่ค้า ระดับความลับ | data catalog และ collection flow |
| เตรียมข้อมูล | masking, de-identification, chunking, OCR, translation | สเปกการแปลงและตัวอย่าง |
| ส่งข้อมูล | ประเทศ/บริการ/API ปลายทาง การเข้ารหัส และ retry | architecture, traffic log, ขอบเขตสัญญา |
| ประมวลผล | retention, reuse, training use และ isolation | หลักฐาน setting และคำตอบ provider |
| Log | content, identifier และ error detail ที่เก็บ | แผนผัง log field และสิทธิ์ |
| ประเมิน | ใครกำหนดและให้คะแนนคำตอบถูก | ที่มาและเวอร์ชันชุดประเมิน |
| Support | ผู้ตรวจสอบ remote access และผู้รับช่วง | หลักฐานอนุมัติและกิจกรรม |
| สิ้นสุด | คืน ลบ backup และ derived asset | หลักฐานลบและ exit runbook |
อย่าตัดสินจากคำว่า “เซิร์ฟเวอร์ในเวียดนาม” เท่านั้น model API, monitoring, support console, log analytics, backup หรือ identity platform อาจสร้าง flow เพิ่ม และไม่ควรตัดสินทันทีเพียงเพราะมี cross-border flow ฝ่ายกฎหมายและ security ต้องประเมินข้อมูล วัตถุประสงค์ คู่สัญญา และมาตรการ
Evaluation data มักถูกลืม เมื่อผู้ประเมิน PoC ติดป้ายคำตอบดี/ไม่ดี บันทึกอาจเก็บคำถามเดิม เอกสารต้นทาง ชื่อพนักงาน หรือข้อมูลลูกค้า ต้องใส่ในทะเบียนเดียวกันก่อนแชร์ไป evaluation SaaS หรือ vendor ต่างประเทศ
เขียนขอบเขต provider/deployer ด้วยคำกริยา
ตารางที่เขียนเพียง “vendor: ระบบ; ลูกค้า: operation” จะใช้ไม่ได้ตอนเกิดเหตุ แบ่งผู้ดำเนินการ ผู้อนุมัติ ผู้แจ้ง และผู้เก็บหลักฐานในแต่ละคำกริยา
| คำกริยา | คำถามฝั่ง provider | คำถามฝั่ง deployer |
|---|---|---|
| classify | การจำแนกผลิตภัณฑ์ รุ่น และ intended use | การใช้จริงและ integration ตรงหรือไม่ |
| configure | setting ปลอดภัย filter log และ permission | อนุมัติค่า กำหนด role และ change control |
| monitor | เฝ้าระวัง service model และ vulnerability | คุณภาพธุรกิจ drift misuse และผลหน้างาน |
| intervene | หยุดทางเทคนิค rollback version และ contain | ปฏิเสธ output หยุดงาน และสลับ fallback |
| investigate | วิเคราะห์ technical log และอธิบายสาเหตุ | ข้อเท็จจริง ผู้ได้รับผล ข้อมูล และประวัติการตัดสินใจ |
| notify | แจ้ง model เงื่อนไข subprocessor และ incident | ตัดสินใจแจ้งผู้ใช้ ผู้บริหาร กฎหมาย และคู่ค้า |
| restore | คืน service setting และ data | reconcile งาน อนุมัติ restart และเก็บงานค้าง |
| exit | คืน/ลบข้อมูลและช่วย migration | เลือกทางแทน ปิดบัญชี และทบทวน residual risk |
หาก model provider, app vendor, cloud, integrator, บริษัทเวียดนาม และสำนักงานใหญ่เป็นคนละฝ่าย ให้แยกตาม service layer และตรวจว่าเจ้าของตามสัญญามีสิทธิ์ปฏิบัติจริงในกะโรงงานหรือไม่ การเขียนชื่อผู้มีหน้าที่หยุดไม่ใช่ control หากกะกลางคืนหยุดระบบไม่ได้
แปลง human-in-command เป็นหน้าจอ สิทธิ์ และเวลา
การเขียนว่า “คนตัดสินใจสุดท้าย” ยังไม่พอ หากผู้ตรวจเพียงกดอนุมัติ output จำนวนมากที่ไม่เข้าใจ การแทรกแซงไม่มีความหมาย กำหนด 6 ความสามารถต่อ use case
- มองเห็น: แสดงแหล่ง input, output, ข้อจำกัด หลักฐาน รุ่น model/config และคำเตือน
- เข้าใจ: ใช้ภาษาและศัพท์งานที่ผู้ใช้ท้องถิ่นเข้าใจ
- ปฏิเสธ: มีสิทธิ์ reject, correct, hold หรือ escalate
- หยุด: กำหนดสิ่งที่ user, supervisor, IT และ management ปิดได้
- ใช้ทางเลือก: กลับไปใช้กระดาษ หน้าจอเดิม หรือการตัดสินใจของคนหลังหยุด
- เรียนรู้: ใช้เหตุผลที่ปฏิเสธปรับปรุงโดยไม่ reuse ข้อมูลลับอย่างไร้ขอบเขต
เวลา response สำคัญในโรงงาน คำแนะนำเหตุผิดปกติกับสรุปรายงานรายเดือนมี deadline ต่างกัน ต้องระบุเวลาตรวจ กรณีหมดเวลา และ safe behavior เมื่อไม่มีคำตอบ หาก output ไปสู่ automatic execution ให้ทดสอบ state ก่อน/หลังอนุมัติและจุดสุดท้ายที่ย้อนกลับได้
ทำ RFP สำหรับการพัฒนา AI ในเวียดนามให้คะแนนได้
RFP ที่ดีทำให้เปรียบเทียบคำตอบด้วยฐานเดียวและส่งต่อเข้า PoC ได้ ตารางต่อไปเป็นค่าที่เสนอเป็นตัวอย่าง ต้องปรับตาม risk appetite ขององค์กร
| ด้านประเมิน | น้ำหนักตัวอย่าง | คำตอบที่ขอ | หลักฐานใน PoC |
|---|---|---|---|
| Use/classification | 15 | การจำแนก สมมติฐาน Decision 33 และ change condition | classification มี version และ demo reclassification |
| Data protection | 15 | flow, retention, reuse, cross-border, exit | setting, traffic/action log, deletion test |
| Business quality | 15 | normal, reject, ambiguous, unknown | fixed evaluation set และ error analysis |
| Human-in-command | 15 | display, approve, reject, stop, fallback | scenario ตาม role และหลักฐาน stop |
| Security | 10 | identity, access, encryption, vulnerability, incident | ปฏิเสธสิทธิ์เกิน audit และ recovery |
| Integration/change | 10 | API, version, dependency, purpose change, notice | impact analysis และ regression |
| Operation/local support | 10 | ภาษา เวลา SLA training maintenance | exercise ในโรงงานเวียดนาม |
| Exit | 10 | คืน ลบ migrate และต้นทุนหยุด | export, deletion, rollback |
กำหนดเงื่อนไขตกรอบด้วย ตัวอย่างที่เสนอคือไม่สามารถตอบเงื่อนไข reuse ข้อมูลลูกค้า ไม่มี stop ที่ลูกค้าควบคุม ระบุ version ที่จำแนกไม่ได้ หรือ customer audit log เข้าถึงไม่ได้ ทั้งหมดเป็นเงื่อนไขจัดซื้อแบบตัวอย่าง ไม่ใช่ข้อกฎหมายสากล
อย่ารับคำตอบ yes/no ให้แยก standard, configuration, custom development, third party และ roadmap พร้อมสมมติฐาน ข้อจำกัด owner หลักฐาน และผลเมื่อเปลี่ยน Demo ควรใช้ข้อมูลตัวแทนและเคส missing, contradiction, unauthorized access, prompt injection ที่สงสัย, ข้อมูลลับ และคำถามนอกขอบเขต
หากต้องจัดแกนเปรียบเทียบผลิตภัณฑ์ก่อน อ่านคู่มือเลือกเครื่องมือ Generative AI 2026 ส่วนบทบาทสำนักงานใหญ่และบริษัทลูกดูRoadmap นำ Generative AI มาใช้ในสาขาต่างประเทศ และมุมมองเรื่องสิ่งส่งมอบของผู้รับจ้างสามารถประยุกต์จากคู่มือจ้างพัฒนา AI ในประเทศไทย บทความนี้เพิ่มเงื่อนไขเวียดนามปี 2026 และหลักฐานรับมอบโดยเฉพาะ
ตัวอย่าง PoC 90 วัน|ให้เรื่องอื่นนอกจากความแม่นยำเป็น gate
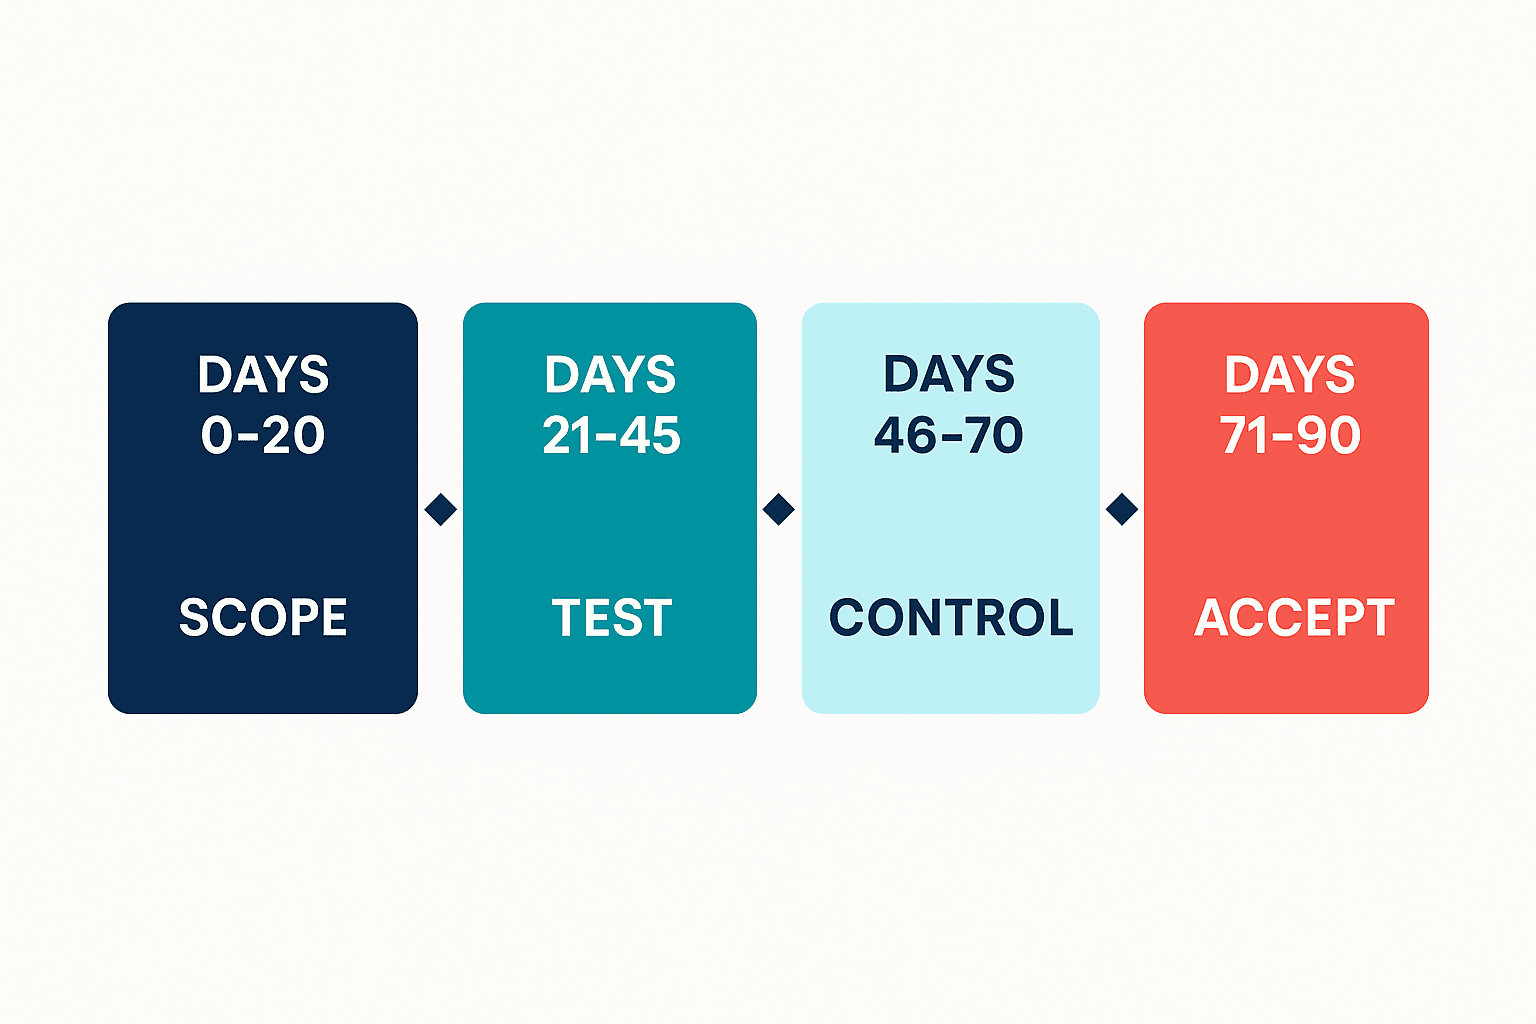
แผนต่อไปนี้เป็นตัวอย่าง ปรับตาม legal review, data readiness และปฏิทินโรงงาน เป้าหมายไม่ใช่ขึ้นจริงภายในวันที่ 90 แต่คือการเลือก continue, conditional continue, redesign หรือ stop ด้วยหลักฐาน
Day 0–20: ล็อก use, classification และ data contract
สรุป use-case card, current flow, ผลเมื่อผิด ผู้ใช้ และ data flow รับ classification record จาก provider และเตรียมข้อเท็จจริงให้ผู้เชี่ยวชาญตรวจ Decision 33 ฝ่ายกฎหมาย/ความเป็นส่วนตัวยืนยันการใช้ Personal Data Law 91/2025/QH15 และ Decree 356/2025/NĐ-CP แล้วอนุมัติข้อมูลที่ใช้ใน PoC, masking, access, retention, cross-border และ deletion
gate ตัวอย่างคือ use/version/user population ระบุได้แน่นอน ไม่มี data path ที่อธิบายไม่ได้ และมีผู้ตัดสินด้าน business, IT, legal/privacy และ security หากไม่ผ่านให้ลดขอบเขตแทนการเร่งเชื่อม model
Day 21–45: ทดสอบคุณภาพ การปฏิเสธ สิทธิ์ และการรั่วไหล
สร้าง fixed evaluation set ที่มีเคสปกติ เคสยาก input ขาดหรือขัดแย้ง เอกสารเก่า และคำถามนอกขอบเขต วัดไม่ใช่เพียงคำตอบถูก แต่รวมการปฏิเสธเมื่อควรปฏิเสธ การบอกว่าไม่มีหลักฐาน การไม่ค้นเอกสารเกินสิทธิ์ และการไม่เผยประวัติผู้ใช้อื่น
ตั้งเกณฑ์ตาม use case ตัวอย่าง absolute condition อาจกำหนด critical confidentiality exposure และ privilege crossover เป็นศูนย์ การตัดสินใจสำคัญต้องผ่าน role ที่ระบุ และคำตอบไม่มีหลักฐานต้องไม่ถูกส่งไปทำอัตโนมัติ คะแนนเฉลี่ยสูงชดเชยการผิด absolute gate ไม่ได้
Day 46–70: ทดสอบการแทรกแซง หยุด ความขัดข้อง และจำแนกใหม่
ให้ผู้ใช้ท้องถิ่นตรวจว่าหลักฐาน คำเตือน รุ่น และปุ่ม reject เข้าใจได้ในภาษาเวียดนามหรือภาษางานที่ต้องใช้ จำลอง model API ช้า/หยุด log หาย identity ล้ม configuration ผิด และ data refresh พัง แล้วสลับ fallback process
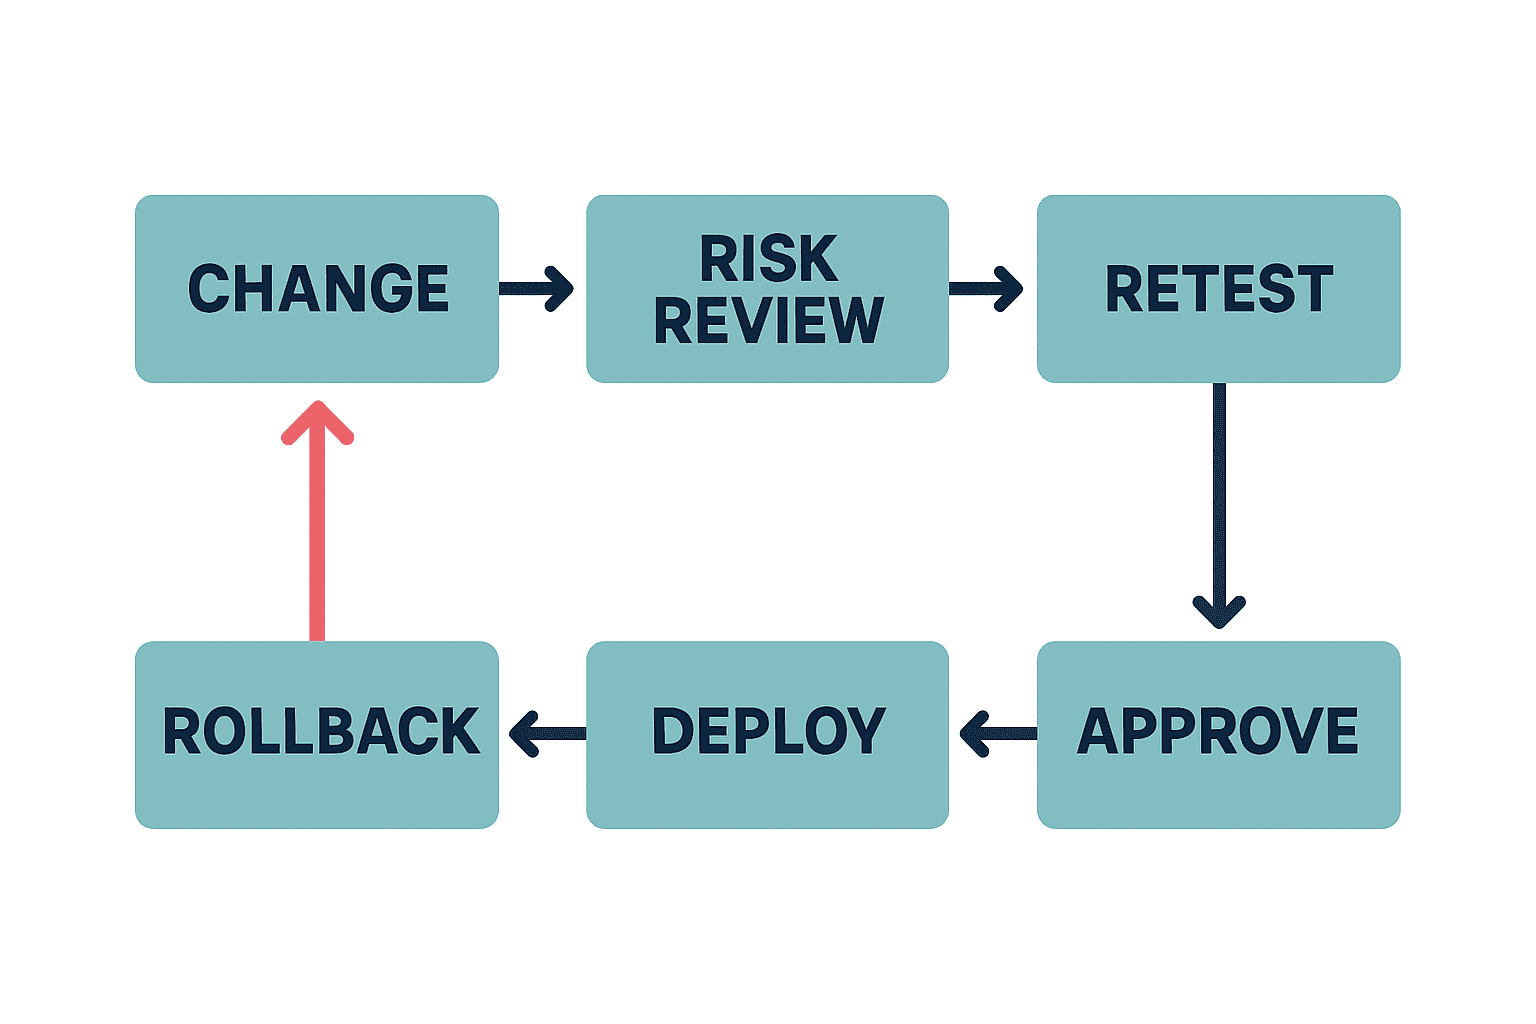
ทดสอบการเปลี่ยนทีละเรื่อง เช่น เพิ่มเอกสาร RAG ขยายวัตถุประสงค์ไปอีก process เปลี่ยนรุ่น model เชื่อม output กับ candidate update ของ ERP/MES หรือเพิ่ม contractor เป็นผู้ใช้ หากอาจกระทบ classification หรือ data flow ต้องพิสูจน์ว่า change request เปิด reclassification review และบล็อก production จนอนุมัติ
Day 71–90: พิสูจน์ exit, rollback และการรับมอบโดยคณะกรรมการ
ทำรายการ setting, prompt, evaluation data, log, user, integration และข้อมูลคงเหลือ หยุด service กลับกระบวนการเดิม reconcile งานค้าง export สิ่งที่ต้องเก็บ และทดสอบการลบตามสัญญา Rollback ไม่ใช่เพียง restore backup แต่ต้องระบุว่ากระบวนการที่ดำเนินไปตาม AI output ย้อนกลับได้ถึงจุดใด
ใช้ผลตัดสินตัวอย่าง 4 แบบ: limited production, conditional extension, redesign, stop ให้ business owner, local management, IT, security และ legal/privacy ตรวจ evidence pack และลง owner/deadline ของสิ่งค้าง
สิ่งที่ต้องอยู่ใน acceptance evidence pack
การรับมอบต้องมากกว่ารายงานประชุม ผู้ตรวจในอนาคตต้องสร้างภาพได้ว่าใครอนุมัติ use และ version ใดจากหลักฐานอะไร
- Traceability ระหว่าง use-case ID, requirement ID, test ID, risk และ data field
- Provider classification, deployer use-case card, ข้อมูลส่งตรวจ Decision 33 และคำตอบผู้เชี่ยวชาญ
- Version ของ model, app, prompt, RAG, filter, permission และ integration
- ที่มา sensitivity ผลคาดหวัง/ผลจริง ผู้ประเมิน และเหตุผลความต่างของ evaluation set
- หลักฐาน normal, refusal, hold, unauthorized, leakage prevention และ human intervention
- ประวัติ change request, reclassification review, approval, deploy, retest และ rollback
- Detection, stop, communication, fallback, restore, reconciliation และ restart approval
- หลักฐาน storage, access, cross-border, evaluation use, return และ deletion ของข้อมูลลับ
- Version สัญญาและ notice ของ vendor, cloud, model provider และ subprocessor
- Open risk, interim measure, due date, owner และผู้รับ residual risk
ใส่เวลาและ version ในทุก artifact Screenshot อาจไม่แสดง setting ทั้งหมดหรือประวัติแก้ไข จึงควรรวม configuration export, audit log, test result และ approval workflow และควบคุมการเข้าถึง log เพราะ log เองอาจมีข้อมูลส่วนบุคคลหรือความลับ
ทำ reclassification ให้เป็น gate ของ production change
AI ไม่คงที่หลัง deploy โมเดล prompt เอกสาร RAG API ผู้ใช้ ภาษา วัตถุประสงค์ downstream system และ subprocessor เปลี่ยนได้ หากใช้ IT change ปกติอย่างเดียวอาจพลาดผลต่อ classification และ data flow
ทุก change request ควรตอบว่า
- intended use, user population, ผู้ได้รับผล หรือการใช้ output เปลี่ยนหรือไม่
- มีข้อมูลส่วนบุคคล ความลับ รูป เสียง log หรือ evaluation data ใหม่หรือไม่
- storage, cross-border, subcontracting หรือ model reuse เปลี่ยนหรือไม่
- human review, stop authority, fallback หรือ response time เปลี่ยนหรือไม่
- สมมติฐาน classification หรือผลตรวจ Decision 33 เดิมอาจได้รับผลหรือไม่
- ต้อง rerun evaluation set และ absolute gate ใด
- จะ rollback ไปรุ่นใดและ reconcile งานค้างอย่างไร
UI edit กับ purpose change ไม่จำเป็นต้องใช้เส้นทางเดียวกัน กำหนด trigger ล่วงหน้าว่าอะไรส่งต่อ legal, privacy และ security โดยอัตโนมัติ และอย่าถือว่า auto model update “ไม่ใช่ change” ต้องกำหนด notice, version visibility, regression test และเวลาหยุดในสัญญา
ความล้มเหลวที่พบบ่อยในแนวทางนำ AI มาใช้
ให้กฎหมายตรวจตอนใกล้เซ็นสัญญา
หลังเลือกผลิตภัณฑ์แล้ว การเปลี่ยน data route และ responsibility ทำได้ยาก ควรเตรียม use-case card และ flow diagram ก่อน RFP เพื่อให้ผู้เชี่ยวชาญตรวจข้อเท็จจริง
ใช้ classification ของ vendor ครอบคลุม process ทั้งหมด
สมมติฐานระดับ model อาจไม่ตรงกับการใช้งานที่ integrate แล้ว จัดการ subject, version, purpose, user และ integration เป็นชุดเดียว
ผ่าน PoC จาก accuracy เฉลี่ย
ค่าเฉลี่ยซ่อน confidentiality exposure, privilege crossover, unsafe confidence และ inability to stop แยก refusal, authorization, leakage, intervention, reclassification และ exit เป็น gate
ลด human-in-the-loop เหลือปุ่ม approve
หากไม่มีข้อมูล เวลา และอำนาจ การอนุมัติเป็นเพียงพิธี ทดสอบ visibility, comprehension, rejection, stop, fallback และ escalation ในกะจริง
ใช้แต่ข้อมูล PoC ที่สะอาด
ของจริงมีเอกสารเก่า ความขัดแย้ง ภาษาเวียดนาม/อังกฤษ สิทธิ์ต่างกัน และรูปคุณภาพหลากหลาย ใช้ข้อมูลที่เป็นตัวแทนสภาพการใช้งานจริงและได้รับการปกป้องแล้ว รวมถึง hard case
รอถึงต่อสัญญาจึงนิยาม exit
ทดสอบ export ของ data, prompt, evaluation set, embedding, log, setting หลักฐาน deletion และการกลับ fallback ตั้งแต่ PoC
ขยายสู่การใช้ AI ในเอเชียตะวันออกเฉียงใต้
เมื่อขยายจากเวียดนามไปไทย สิงคโปร์ หรืออินโดนีเซีย อย่าคัดลอกแค่ UI และภาษา ต้องทบทวน use, classification, personal data, cross-border, บริบทแรงงาน สัญญา และ local support แยกตามประเทศ นิติบุคคล และ process ส่วนรูปแบบ use-case ID, evaluation governance, change trigger, evidence pack และ stop exercise สามารถทำมาตรฐานร่วมได้
สำนักงานใหญ่ควรถือ minimum control ที่เปรียบเทียบได้ ไม่ใช่รวมทุก approval ไว้ส่วนกลาง บริษัทท้องถิ่นถือ actual use, user, language, operational impact และ fallback ขณะที่สำนักงานใหญ่สนับสนุนสัญญา security audit และการเรียนรู้ข้ามประเทศ Global checklist ใช้แทน provider classification และ local legal assessment ไม่ได้
Checklist ดำเนินงาน
ก่อนออก RFP
- [ ] แยก use case เป็นหน่วยตัดสินใจและตั้ง business/data/system/risk owner
- [ ] เตรียมข้อเท็จจริงสำหรับตรวจ AI Law, Decree 142 และ Decision 33
- [ ] ทำ flow ของ input, log, evaluation, support, backup, cross-border และ exit
- [ ] แบ่งหน้าที่ provider, deployer, cloud, integrator, HQ และ local ด้วยคำกริยา
- [ ] กำหนดสิ่งที่คนเห็น ปฏิเสธ หยุด ใช้แทน และ escalate
- [ ] กำหนด reclassification trigger และผู้รับผิดชอบ expert confirmation
ก่อนเริ่ม PoC
- [ ] ล็อก product, model, app และ configuration version ที่ถูกจำแนก
- [ ] อนุมัติที่มา expected result sensitivity และ access ของ evaluation set
- [ ] เพิ่ม gate refusal, authorization, leakage, intervention, failure และ exit นอกเหนือจาก accuracy
- [ ] มีหน้าจอ คำเตือน การอบรม และช่องทางติดต่อภาษาท้องถิ่น
- [ ] หยุด PoC และกู้ข้อมูล/บัญชีได้เมื่อผิดพลาด
ก่อนอนุมัติ production
- [ ] ตาม requirement, version, test และ approval ได้จาก evidence pack
- [ ] Open item มี severity, interim action, owner, due date และ residual-risk acceptance
- [ ] Change request เชื่อม reclassification, data, security และ regression
- [ ] พิสูจน์ stop, fallback, rollback เมื่อ provider ล่ม สัญญาจบ หรือ model เปลี่ยน
- [ ] ผู้เชี่ยวชาญเวียดนามตรวจต้นฉบับล่าสุดและ use case จริง
สรุป|การนำ AI มาใช้ในเวียดนามตัดสินด้วยหลักฐานที่ออกแบบก่อนซื้อ
การนำ AI มาใช้ในเวียดนามไม่ควรเก็บกฎหมายไว้เป็น checklist หลังโครงการ ให้เชื่อม use case, classification, Decision 33 review, personal/cross-border data, responsibility, human intervention, reclassification, evidence และ exit ไว้ใน RFP เดียว PoC 90 วันเป็นเพียงตัวอย่าง แต่หลักการสำคัญคือใช้ refusal, authorization, leakage, human intervention, reclassification trigger, stop และ rollback เป็น gate ร่วมกับ accuracy ให้ผู้เชี่ยวชาญเวียดนามยืนยันข้อสรุปทางกฎหมาย และให้องค์กรรักษาข้อเท็จจริงกับหลักฐานการปฏิบัติงานอย่างต่อเนื่อง
หากกำลังจัด use case, RFP หรือเกณฑ์รับมอบ AI สำหรับโรงงานหรือบริษัทในเวียดนาม สามารถติดต่อ TOMAS TECHได้ตั้งแต่ระยะที่ยังไม่เลือกผลิตภัณฑ์ โดยเริ่มจากขอบเขตธุรกิจ ข้อมูล และการควบคุม
FAQ|ควรเริ่มการพัฒนา AI ในเวียดนามจากอะไร?
เริ่มจาก use-case inventory ไม่ใช่ผลิตภัณฑ์ บันทึก user, input, output, decision impact, error impact, data flow และ stop route เพื่อสร้างข้อเท็จจริงสำหรับ provider classification, legal review และคำตอบ vendor ที่เปรียบเทียบได้
FAQ|สำนักงานใหญ่และบริษัทท้องถิ่นแบ่งหน้าที่นำ Generative AI ไปใช้ต่างประเทศอย่างไร?
สำนักงานใหญ่จัด security, contract, evaluation และ evidence framework ร่วม ส่วนบริษัทท้องถิ่นถือ actual use, user, language, operational impact และ fallback อย่าใช้ global standard แทนการประเมินเฉพาะเวียดนาม
FAQ|ใช้ control เดียวกันกับการใช้ AI ในเอเชียตะวันออกเฉียงใต้ได้ไหม?
มาตรฐานร่วมใช้ได้กับ use-case ID, evaluation governance, change trigger และ evidence pack แต่ classification, personal data, cross-border, contract, labor context และ local operation ต้องตรวจใหม่ตามประเทศ นิติบุคคล และ use case
FAQ|PoC 90 วันจำเป็นในแนวทางนำ AI มาใช้หรือไม่?
ไม่จำเป็น แผน 90 วันเป็นตัวอย่าง สิ่งสำคัญคือกำหนด gate สำหรับ accuracy, refusal, authorization, leakage, intervention, reclassification, failure และ exit ก่อนเริ่ม กรณี low-risk เรียบง่ายอาจสั้นกว่า ส่วนข้อมูลและ integration ซับซ้อนอาจนานกว่า
ข้อควรทราบ
บทความนี้จัดระเบียบแหล่งข้อมูลปฐมภูมิที่ตรวจถึงวันที่ 7 กันยายน 2026 เพื่อใช้ในการจัดซื้อและบริหารการติดตั้ง AI ไม่ใช่คำปรึกษากฎหมาย โปรดให้ผู้เชี่ยวชาญกฎหมายเวียดนามและฝ่ายกฎหมาย ความเป็นส่วนตัว และความมั่นคงปลอดภัยภายในตรวจต้นฉบับ ขอบเขต ข้อกำหนด มาตรการเปลี่ยนผ่าน และการบังคับใช้ล่าสุด น้ำหนัก RFP เงื่อนไขตกรอบ แผน 90 วัน และค่า acceptance ทั้งหมดเป็นข้อเสนอ/ตัวอย่าง
แหล่งอ้างอิง
- Government of Vietnam, Law 134/2025/QH15, ออก 10 ธันวาคม 2025 มีผล 1 มีนาคม 2026
- Government Media, สรุปทางการ Decree 142/2026/NĐ-CP (การจำแนก 3 ระดับและ provider จำแนกก่อนใช้)
- Government of Vietnam, Decree 142/2026/NĐ-CP ฉบับเต็ม, Article 13 (ประเมินความสอดคล้องซ้ำของระบบความเสี่ยงสูงหลังการเปลี่ยนแปลงสำคัญด้านวัตถุประสงค์หรือการเชื่อมระบบ)
- Official Gazette, Decision 33/2026/QĐ-TTg, ออก 30 มิถุนายน 2026 มีผล 15 สิงหาคม 2026
- Ministry of Science and Technology, Ethical framework for artificial intelligence established, สรุป Circular 05/2026/TT-BKHCN
- Official Gazette, หน้า Decree 356/2025/NĐ-CP, ออก 31 ธันวาคม 2025 มีผล 1 มกราคม 2026
- Government of Vietnam, Decision 1671/QĐ-TTg, ออก 28 สิงหาคม 2026
- Government News, คำอธิบายยุทธศาสตร์ AI แห่งชาติใหม่, 4 กันยายน 2026
- Ministry of Science and Technology, Qualcomm proposes AI and semiconductor partnership with Viet Nam, 1 กันยายน 2026


