


ความเข้าใจผิดที่เสี่ยงที่สุดในการ ติดตั้ง Safety PLC คือการคิดว่า เมื่อซื้อคอนโทรลเลอร์ที่ผ่านการรับรองแล้ว ความปลอดภัยของเครื่องจักรทั้งเครื่องย่อมได้รับการพิสูจน์ไปด้วย Safety PLC เป็นส่วนประกอบสำคัญ แต่ข้ออ้างระดับเครื่องจักรต้องอาศัยห่วงโซ่หลักฐานที่เชื่อมตั้งแต่อันตราย ฟังก์ชันความปลอดภัย PLr หรือ SIL ที่ต้องการ สถาปัตยกรรมและซอฟต์แวร์ การทวนสอบ และการตรวจสอบความใช้ได้ ไปจนถึงผล FAT/SAT ที่ทำซ้ำได้ บทความนี้อธิบายวิธีที่โรงงานในไทยและอาเซียนควรจัดซื้อ “ห่วงโซ่หลักฐาน” ดังกล่าว ไม่ใช่เริ่มจากฮาร์ดแวร์แล้วค่อยพบช่องว่างตอนตรวจรับ
คำตอบสั้น: สิ่งที่ต้องจัดซื้อคือห่วงโซ่หลักฐานของฟังก์ชันความปลอดภัย
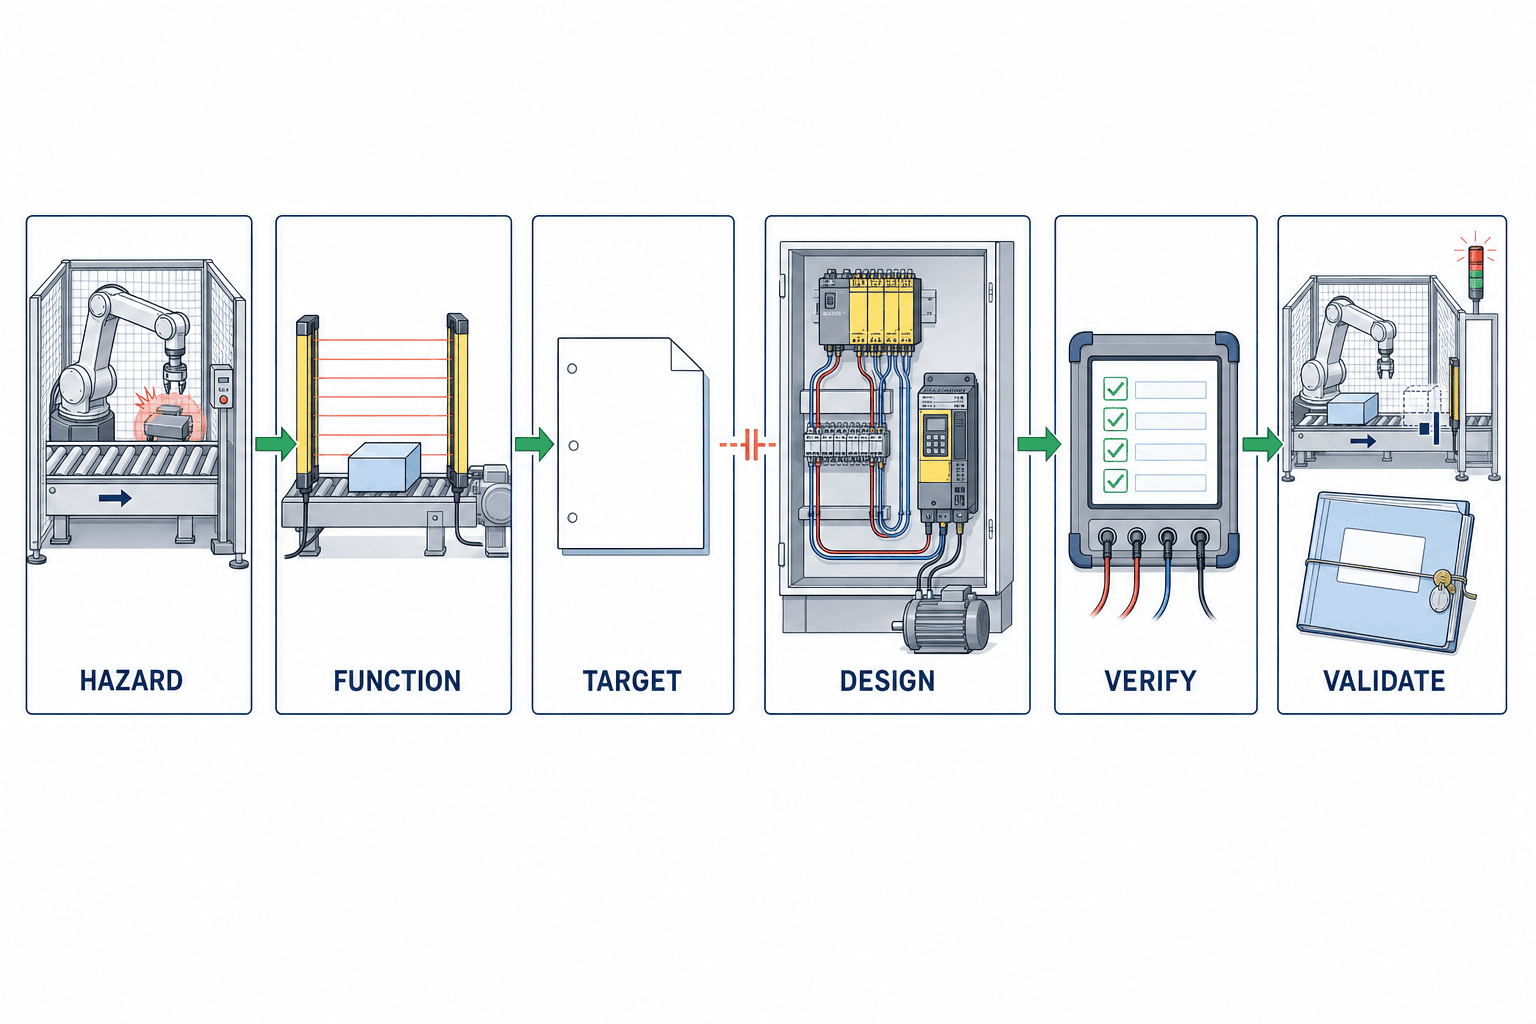
ผลลัพธ์ตามสัญญาควรครอบคลุมการระบุอันตราย กำหนดฟังก์ชันความปลอดภัย ตั้งเป้าหมายด้วยวิธีที่ประกาศชัด ออกแบบและติดตั้งเซนเซอร์ ลอจิก และอุปกรณ์ขับเคลื่อน ทวนสอบแบบ และตรวจสอบความใช้ได้ของฟังก์ชันที่ติดตั้งจริง พร้อมเก็บหลักฐานที่ผู้เชี่ยวชาญอีกคนตรวจซ้ำได้
ดังนั้นงานส่งมอบต้องมีมากกว่า source code ได้แก่ risk assessment, Safety Requirement Specification (SRS), cause-and-effect matrix, แบบไฟฟ้า การประเมินสถาปัตยกรรม สเปกซอฟต์แวร์ baseline ของพารามิเตอร์ บันทึกการทวนสอบ แผนการตรวจสอบความใช้ได้ รายงาน FAT/SAT ความเสี่ยงคงเหลือ และวิธีบำรุงรักษาที่อ้างอิงถึงกันได้
หากลำดับนี้ขาดตอน แม้ซื้อ safety CPU ประสิทธิภาพสูง อินพุตสองช่อง และ safety drive ก็ยังตอบไม่ได้ว่าควบคุมอันตรายใด ต้องเข้าสู่สถานะใด และภายในเวลาเท่าใด แต่เมื่อห่วงโซ่หลักฐานชัด ผู้ซื้อจะเปรียบเทียบผู้ขายได้ไม่ใช่แค่ราคา จำนวน I/O และเครือข่าย แต่รวมถึงความสอดคล้องกับข้อกำหนด การวินิจฉัย การควบคุมการเปลี่ยนแปลง ความสะดวกในการทดสอบ และการปรับหลักฐานให้เป็นปัจจุบันระหว่างบำรุงรักษา
ข่าวการรับรองเมื่อ 17 กันยายน 2026 มีความหมายอย่างไร
เมื่อวันที่ 17 กันยายน 2026 Mitsubishi Electric ประกาศว่า MELSEC iQ-R safety programmable controller ได้รับ EU type-examination certificate ภายใต้ EU Machinery Regulation ข่าวระบุว่าสามารถรวมการควบคุมทั่วไปและการควบคุมความปลอดภัย และกล่าวถึงมาตรการ cybersecurity ด้วย ส่วนคำว่า “one of the first” และ “first for its FA business” ควรอ้างว่าเป็นข้อความของ Mitsubishi Electric ไม่ใช่อันดับที่ยืนยันโดยบุคคลอิสระ
สาระสำคัญไม่ได้แปลว่าผลิตภัณฑ์หนึ่งรุ่นทำงาน conformity ให้เสร็จเองได้ Regulation (EU) 2023/1230 ฉบับ consolidated ปัจจุบันมีผลใช้วันที่ 20 มกราคม 2027 และข้อมูลของ European Commission ชี้ให้เห็นเรื่อง cyber-safety เมื่อซอฟต์แวร์และระบบควบคุมความปลอดภัยมีผลต่อ compliance ผู้ซื้อจึงต้องวางหลักฐาน การควบคุมสิทธิ์ และการจัดการการเปลี่ยนแปลงตั้งแต่ตอนเลือกส่วนประกอบ ไม่ควรใช้วันที่ 14 มกราคมจากการแสดงผลของข้อความฉบับเก่าบางแห่ง
ใบรับรองช่วยยืนยันขอบเขต เงื่อนไข และข้อจำกัดของส่วนประกอบ แต่ไม่ได้ค้นหาอันตรายที่ตกหล่น เลือก PLr แก้การเดินสาย ตรวจระยะหยุด ป้องกันการ bypass guard ตรวจพารามิเตอร์ หรือควบคุมการแก้ไขภายหลัง หน้าที่เหล่านี้ยังอยู่ที่ระดับเครื่องจักรและการประยุกต์ใช้
PLC ทั่วไปกับ functional safety PLC ต่างกันอย่างไร
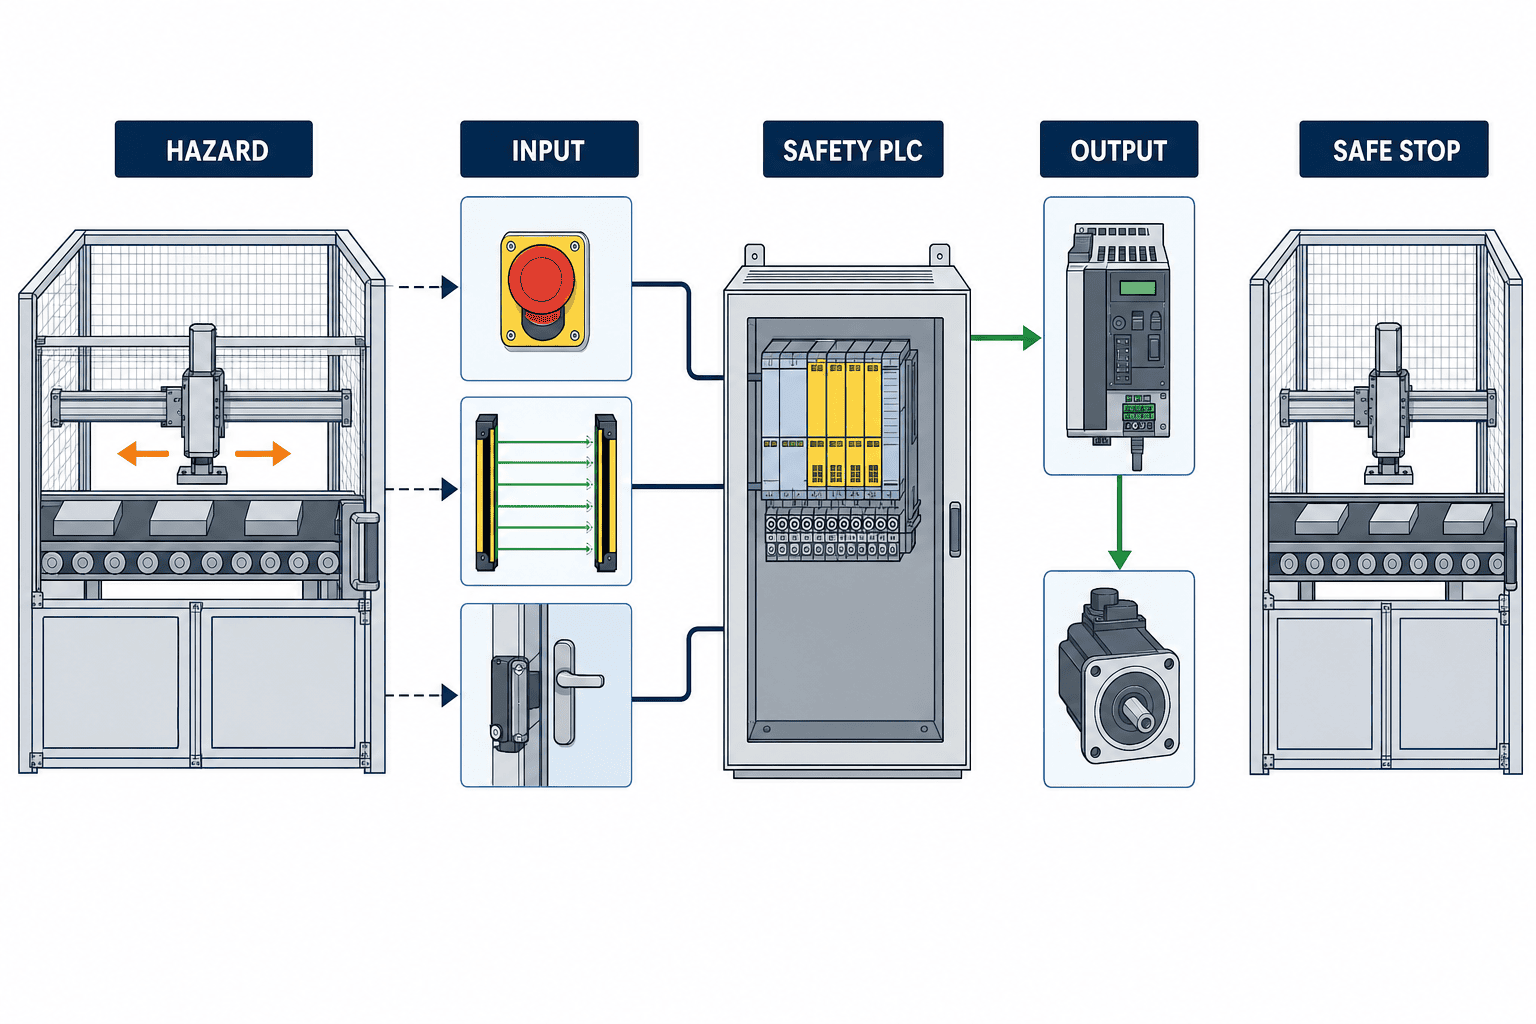
PLC ทั่วไปก็สั่ง output ให้ OFF ได้ แต่ safety PLC ถูกออกแบบและประเมินสำหรับฟังก์ชันที่เกี่ยวกับความปลอดภัย โดยมี diagnostic behavior, fault reaction, ข้อจำกัดการพัฒนา และเงื่อนไขการใช้งานที่เป็นหลักฐานได้
| ประเด็น | การควบคุมทั่วไป | การควบคุมที่เกี่ยวกับความปลอดภัย |
|---|---|---|
| เป้าหมาย | ลำดับงาน คุณภาพ ความเร็ว ผลผลิต | ลดความเสี่ยงด้วยฟังก์ชันที่ระบุชัด |
| เมื่อเกิดความขัดข้อง | ใช้ alarm และขั้นตอนกู้คืน | กำหนด diagnosis, fault reaction และ safe state |
| I/O และสื่อสาร | I/O และเครือข่ายทั่วไป | safety I/O และ safety communication ที่เหมาะสม |
| ซอฟต์แวร์ | เน้นทดสอบว่าฟังก์ชันทำงาน | โครงสร้างที่ตรวจได้ การ review และ traceability |
| การรับมอบ | ลำดับงานสำเร็จอาจถือว่าผ่าน | ต้องมี negative, fault, timing, reset และ recovery test |
| หลักฐาน | โปรแกรม รายการ I/O คู่มือ | หลักฐานเชื่อมจาก hazard ถึงการตรวจสอบความใช้ได้ |
แม้ normal control และ safety control จะอยู่ใน rack หรือ engineering tool เดียวกัน ก็ต้องแยกอำนาจ lifecycle และหลักฐานให้ควบคุมได้ การเปลี่ยนความเร็วในลอจิกทั่วไปเป็นเรื่อง safety หากกระทบเวลาหยุดหรือ protective distance
หน้า product อาจระบุความสามารถถึง SIL 3 หรือ PL e แต่ไม่ได้แปลว่าทุกฟังก์ชันของเครื่องบรรลุระดับนั้น ผลจริงขึ้นกับอุปกรณ์ input การเดินสาย ลอจิก การสื่อสาร output actuator diagnosis มาตรการ common-cause ซอฟต์แวร์ รอบทดสอบ และเงื่อนไขใช้งานทั้งชุด
ส่วนประกอบผ่านการรับรอง ไม่เท่ากับเครื่องจักรผ่านการพิสูจน์
ประโยค “เมื่อ light curtain ถูกบังให้หยุดหุ่นยนต์” ยังไม่ใช่ข้อกำหนดที่ทดสอบได้ ต้องมีอย่างน้อยผู้ที่เสี่ยงและโหมดการทำงาน อุปกรณ์ trigger actuator ที่ควบคุม safe state เวลาตอบสนองรวม เงื่อนไข reset/restart เป้าหมาย PLr/SIL เงื่อนไขติดตั้ง วิธีการทวนสอบ และหลักฐานการตรวจสอบความใช้ได้บนเครื่องจริง
คู่มือ safety I/O ของ Mitsubishi ระบุประเด็นสำคัญว่า การรับรองผลิตภัณฑ์ไม่ได้รับประกันว่าจะไม่มี malfunction หรือ failure ผู้ออกแบบเครื่องยังต้องทำ risk assessment และเลือก SIL/PL ที่จำเป็น ในบริบทของโมดูลที่อ้างถึง การจัดแบบ SIL 3 / Category 4 / PL e ต้องใช้ double wiring ข้อนี้ต้องผูกกับรุ่น คู่มือ และวงจรที่แน่นอน ไม่ควรขยายไปใช้กับ safety PLC ทุกแบบ
จาก ISO 12100 สู่ข้อกำหนดฟังก์ชันความปลอดภัย
ISO 12100:2010 ให้แนวทาง risk assessment และ risk reduction ของเครื่องจักร ณ เวลาวิจัย รุ่นปี 2010 ยังเป็นฉบับปัจจุบันและอยู่ระหว่างแก้ไข RFP ควรระบุ edition และกำหนดว่าจะจัดการอย่างไรหากมีฉบับใหม่ระหว่างโครงการ
เริ่มจากขอบเขตเครื่องในช่วงผลิต เปลี่ยนรุ่น ทำความสะอาด แก้ jam สอนหุ่นยนต์ บำรุงรักษา กู้คืน และรื้อถอน ระบุอันตรายแยกตามงานและโหมด เช่น หนีบ ตัด พัน ดันกระเด็น ไฟฟ้า ความร้อน แรงดัน แรงโน้มถ่วง และ unexpected start พิจารณา inherently safe design และ guard ก่อนพึ่ง safety control
จากนั้นให้ ID แก่ทุก safety function และบันทึก hazard, input, logic, output, safe state, response time สูงสุด, reset, mode, PLr/SIL, ข้อยกเว้น และวิธีทดสอบ คำว่า “หยุดอย่างปลอดภัย” ไม่พอ ต้องระบุว่าพลังงาน การเคลื่อนที่ และแรงดันใดต้องถึงสภาพใดภายในเวลาเท่าไร
1. กำหนดขอบเขตของเครื่องจักร
อย่าจำกัดแค่การผลิตอัตโนมัติ ให้รวม setup, cleaning, jam removal, teaching, maintenance, recovery และ decommissioning ระบุว่า operator, ผู้รับเหมาบำรุงรักษา และพนักงานชั่วคราวเข้าใกล้จุดใดในแต่ละ mode หากโรงงานมีหลายภาษา ให้กำหนดตารางคำศัพท์และกติกาป้ายบนเครื่องตั้งแต่ขั้นนี้
2. ระบุอันตรายและสถานการณ์อันตราย
อธิบายตามงานและ mode ไม่ใช้คำกว้าง ๆ ว่า “มีหุ่นยนต์” ตรวจทั้งการหนีบ ตัด พัน วัตถุกระเด็น ไฟฟ้า ความร้อน แรงดัน แรงโน้มถ่วง และการเริ่มทำงานโดยไม่คาดคิด รวมถึงการสอนที่ความเร็วต่ำ แรงดันคงค้าง และการหมุนต่อหลังเปิด guard
3. ให้ความสำคัญกับ inherently safe design และ guard ก่อน
Safety PLC ไม่ใช่มาตรการแรกเสมอ ลดแรงอันตราย ตัดช่องหนีบ ย้ายจุด service ออกนอก hazard zone และใช้ fixed guard เมื่อทำได้ จากนั้นจึงกำหนด interlock, light curtain, safe-speed monitoring และ safety-related control
4. เขียน safety function ให้ตีความได้แบบเดียว
ให้ ID และระบุ input, logic, output, safe state, response time สูงสุด, reset, mode, hazard, PLr/SIL, exclusion และวิธีทดสอบ แทนคำว่า “หยุดอย่างปลอดภัย” ด้วยสภาวะที่ต้องการของพลังงาน การเคลื่อนที่ หรือแรงดัน
5. บันทึก residual risk และข้อมูลสำหรับการใช้งาน
อย่าผลักความเสี่ยงไปที่ procedure, training หรือ PPE อย่างง่ายดาย ระบุว่าทำไมความเสี่ยงยังเหลือ ใครควบคุม และการเปลี่ยนแปลงใดต้องประเมินใหม่ ข้อมูลใช้งานต้องตรงกับสภาพเครื่องที่ผ่านการตรวจสอบความใช้ได้จริง
เลือกใช้ ISO 13849-1 หรือ IEC 62061 อย่างเป็นระบบ
ISO 13849-1:2023 ครอบคลุมการออกแบบและบูรณาการ safety-related parts of control systems รวมถึงซอฟต์แวร์ แต่ไม่ได้เลือก safety function หรือ PLr ให้การใช้งาน และไม่ได้กำหนด security measures โดยตรง ISO 13849-2:2012 ว่าด้วยการตรวจสอบความใช้ได้โดยการวิเคราะห์และทดสอบ safety function, category และ performance level ฉบับปี 2012 ยังเป็นฉบับปัจจุบัน ณ เวลาวิจัยและอยู่ระหว่างแก้ไข
ฉบับรวมปัจจุบันคือ IEC 62061:2021+AMD1:2024+AMD2:2026 CSV ครอบคลุมการออกแบบ การรวมระบบ และการตรวจสอบความใช้ได้ พร้อมวินัยตลอด lifecycle เช่น functional-safety planning, configuration management, parametrisation, periodic testing และความเป็นอิสระที่เหมาะสมของการทวนสอบ/การตรวจสอบความใช้ได้ Amendment 1 ออกในปี 2024 และ Amendment 2 เผยแพร่เมื่อ 20 มีนาคม 2026 จึงควรระบุฉบับรวมนี้หรือฉบับและ amendment ที่ใช้จริงใน RFP
| จุดตัดสินใจ | แนวทาง ISO 13849 | แนวทาง IEC 62061 |
|---|---|---|
| เป้าหมาย | PLr พร้อมเหตุผลจากความเสี่ยง | SIL requirement พร้อมเหตุผลจากความเสี่ยง |
| หลักฐาน | SRP/CS, data, architecture, software, การตรวจสอบความใช้ได้ | safety plan, subsystem, integration, lifecycle evidence |
| เครื่องมือ | SISTEMA ช่วยประเมินอย่างมีโครงสร้างได้ | ใช้เครื่องมือคำนวณและ lifecycle ที่เหมาะสม |
| สิ่งที่ห้ามทำ | คัดลอก PL e จากฉลากชิ้นส่วน | คัดลอก SIL capability จากฉลากชิ้นส่วน |
| สิ่งร่วมกัน | ต้องพิสูจน์ฟังก์ชันทั้งชุดบนเครื่องจริง | ต้องพิสูจน์ฟังก์ชันทั้งชุดบนเครื่องจริง |
อย่าบริหารโครงการแบบผสมด้วยตารางแปลง PL/SIL หนึ่งต่อหนึ่งอย่างง่าย ต้องระบุว่าวิธีใดควบคุม safety function ใด ขอบเขตเชื่อมต่อ ชิ้นส่วนร่วม สมมติฐาน และผู้อนุมัติ SISTEMA เป็นเครื่องมือช่วย ISO 13849 ที่มีประโยชน์ แต่ผลลัพธ์ขึ้นกับข้อมูลและขอบเขต block ที่ป้อน
ข้อกำหนด 12 ข้อที่ต้องมีใน RFP Safety PLC
1. ขอบเขตงานและเส้นแบ่งความรับผิดชอบ
ระบุเครื่อง line, mode, ขอบเขตดัดแปลง และ interface กับระบบเดิม ขอ RACI สำหรับ risk assessment, safety specification, panel, field wiring, PLC software, drive parameter, test, document และ training
2. กฎหมาย มาตรฐาน และ edition ที่ใช้
ระบุประเทศปลายทาง สถานที่ติดตั้ง และมาตรฐานลูกค้า เมื่อเกี่ยวข้องให้ระบุ ISO 12100, ISO 13849-1:2023, ISO 13849-2:2012 และ IEC 62061:2021+AMD1:2024+AMD2:2026 CSV หลีกเลี่ยงคำสัญญากว้าง ๆ ว่าจะสอดคล้องกับทุกฉบับในอนาคต
3. วิธี risk assessment และผู้เข้าร่วม
กำหนด workshop, แบบบันทึก ผู้อนุมัติ และวิธีจัดการ residual risk ให้ mechanical, electrical, control, production, maintenance, EHS และ operator จริงเข้าร่วม ไม่ยอมรับการประเมินบนโต๊ะโดย supplier เพียงฝ่ายเดียว
4. Safety Requirement Specification
ให้ ID ทุกฟังก์ชันและระบุ hazard, input, logic, output, safe state, response time, reset, mode, PLr/SIL และวิธีทดสอบ เมื่อ requirement เปลี่ยนต้องตามไปถึงแบบและ test ที่ได้รับผลกระทบ
5. สถาปัตยกรรมฮาร์ดแวร์
แบ่ง chain เป็น sensor, safety I/O, CPU, communication, contactor, safety drive และ pneumatic/hydraulic output ขอ model, firmware, ขอบเขตใบรับรอง, condition, component data, CCF measure, diagnosis และ proof-test interval
6. กฎการออกแบบซอฟต์แวร์
กำหนด safety block ที่อนุญาต naming, state transition, reset, muting, bypass, stopping, restart, error handling, code review, static check และ test coverage ตรวจว่า standard logic ไม่สามารถเปลี่ยน safety parameter โดยเงียบ ๆ
7. การควบคุมพารามิเตอร์และ engineering tool
ระบุ safety-drive speed, stop-monitoring time, sensor distance, filter และ discrepancy time กำหนดว่าใครเปลี่ยนได้ อนุมัติอย่างไร สำรองอะไร และต้องทดสอบใดหลัง restore
8. Cybersecurity และ remote maintenance
กำหนด engineering workstation, user identity, least privilege, multifactor access ตามความเหมาะสม, remote window, activity log, protected backup, malware control และ end-of-support หากเส้นทางหนึ่งเปลี่ยน safety logic หรือ parameter ได้ ต้องอยู่ใน safety impact assessment
9. แผนการทวนสอบ
มอบหมาย requirement review, circuit review, calculation, I/O test, software unit test, interface test, fault injection และ stopping-time measurement กำหนดความเป็นอิสระเพื่อไม่ให้ผู้สร้างเป็นคนตัดสินการรับเพียงคนเดียว
10. การตรวจสอบความใช้ได้และ FAT/SAT
สำหรับทุก safety-function ID ให้มี normal, fault, boundary, recovery, power-loss, communication-loss, open-circuit, short-circuit, discrepancy และ restart case รายการที่ขึ้นกับ site และยังไม่ทำใน FAT ต้องส่งต่อไป SAT อย่างชัดเจน
11. รูปแบบหลักฐานและ traceability
เชื่อม requirement ID, drawing number, PLC version, parameter baseline, test case, instrument, ผู้ทดสอบ, เวลา, result, deviation, correction และ retest รูปถ่าย ลายเซ็น หรือเครื่องหมายผ่านเพียงอย่างเดียวไม่พอ
12. Handover การเปลี่ยนแปลง และบำรุงรักษา
ระบุ editable source, compiled backup, licence, credential transfer, BOM, spare, obsolescence notice, training, periodic proof test, restore drill, change request และเงื่อนไขการตรวจสอบความใช้ได้ซ้ำในสัญญา
จัดการซอฟต์แวร์ พารามิเตอร์ และการเปลี่ยนแปลงเป็นผลงาน safety ชุดเดียว
Protective distance อาจขึ้นกับ response ของ sensor, PLC filter, network update, drive reaction และเวลาหยุดเชิงกล การเปลี่ยนองค์ประกอบใดองค์ประกอบหนึ่งอาจทำให้ผลเดิมใช้ไม่ได้ Change request จึงต้องบันทึกเหตุผล asset และ safety-function ID, source/checksum ก่อนและหลัง, firmware/library, parameter/drawing, ผลกระทบ safety, regression scope, ผู้อนุมัติ, rollback และผลหลังติดตั้ง
การเปลี่ยนหนึ่งวินาทีเป็น 1.5 วินาทีไม่ใช่ “แค่ค่า” หากเกี่ยวกับ monitoring หรือ stopping Online edit, force และ bypass ต้องมีสิทธิ์ วันหมดอายุ การแสดงสถานะ และ audit การเข้าถึงจาก OEM ต่างประเทศต้องจำกัดเวลา ระบุบุคคล และตามด้วย version check กับการทดสอบที่กำหนด
วินัยนี้ไม่ได้จำกัดเฉพาะเครื่องจักรที่ส่งไปสหภาพยุโรป แม้ไม่ส่งออก มาตรฐานภายในของบริษัทข้ามชาติ เงื่อนไขประกันภัย การป้องกันอุบัติเหตุ และการกู้คืนหลังการเปลี่ยนแปลงอย่างเชื่อถือได้ ล้วนต้องให้โรงงานอธิบายว่าเปลี่ยนอะไร ฟังก์ชันความปลอดภัยใดได้รับผล และหลักฐานใดรองรับการกลับมาเดินเครื่อง
แผนออกแบบและรับมอบ 90 วันแบบจำกัดขอบเขต
นี่คือตัวอย่างวางแผนของ TOMAS TECH ไม่ใช่ระยะเวลาตามมาตรฐานหรือคำรับประกันสำหรับทุกเครื่อง
| ช่วงเวลา | งานหลัก | หลักฐานออกจากช่วง |
|---|---|---|
| วัน 1–15 | ขอบเขต อันตราย เอกสาร มาตรฐาน interface | อนุมัติ hazard register และ candidate functions |
| วัน 16–30 | SRS วิธีตั้งเป้าหมาย response budget RFP | ทุกฟังก์ชันมี ID เป้าหมาย และแนวทางทดสอบ |
| วัน 31–55 | circuit, I/O, PLC, drive, HMI, diagnosis, change control | แบบผ่าน review และสร้าง baseline |
| วัน 56–70 | calculation, การทวนสอบ, unit/interface test, fault injection, FAT | ปิด major deviation และระบุ SAT carryover |
| วัน 71–85 | ติดตั้ง ตรวจ wiring วัด stopping time SAT และ recovery | พิสูจน์ฟังก์ชันและ restart ที่สถานที่จริง |
| วัน 86–90 | แก้ไข retest training handover approval | evidence ledger ครบและส่งต่อเจ้าของ |
สิ่งที่ต้องตรวจใน FAT
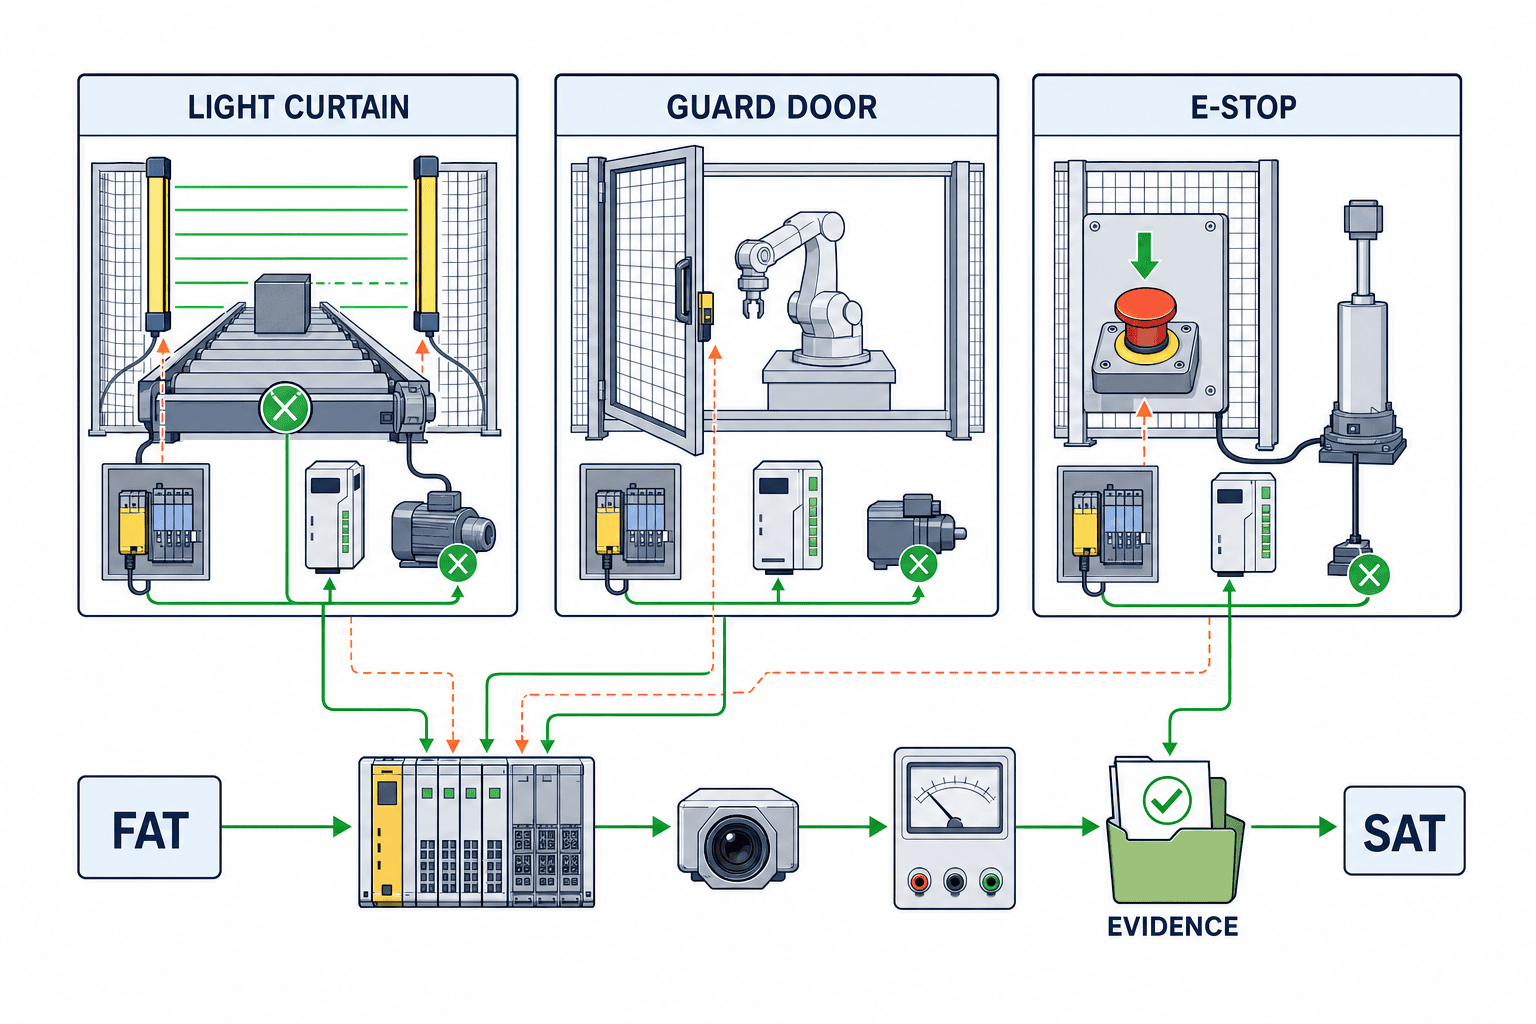
FAT ต้องมากกว่า expected operation ตรวจว่า build ตรงกับ design baseline แล้วจำลอง channel open, discrepancy, short ที่ตรวจจับได้, communication loss, output fault, E-stop ค้าง, reset conflict, power cycle และการป้องกัน unexpected restart อ่านค่า safety-drive กลับมาเทียบกับรายการอนุมัติ สิ่งที่ต้องอาศัยสถานที่จริงให้ระบุ “not tested” และเชื่อมกับ SAT case ไม่ให้คำว่า “FAT ผ่าน” กลบรายการที่ยังค้าง
สิ่งที่ต้องตรวจใน SAT
SAT ตรวจ wiring จริง โหลด ความเร็ว inertia ระยะ guard แสงแวดล้อม การเชื่อมกับเครื่องข้างเคียง และวิธีทำงานจริง หากตำแหน่ง light curtain, reflection จากพื้น, work ยื่น หรือเส้นทาง bypass ต่างจาก FAT ต้องตรวจซ้ำ สำหรับ E-stop ต้องตรวจพื้นที่ที่หยุด แรงดันหรือแรงโน้มถ่วงคงค้าง manual reset การไม่ restart อัตโนมัติ HMI และสิทธิ์กู้คืน
กำหนด negative test เป็นเกณฑ์ FAT/SAT
| ฟังก์ชัน | fault หรือ boundary | หลักฐานที่ต้องได้ |
|---|---|---|
| Light curtain | บังลำแสง channel fault reset ขณะบัง ระยะใกล้สุด | output transition เวลาหยุด restart prevention log |
| Guard door | เปิด discrepancy locking fault ขอปลดก่อนหยุด | safe state diagnosis เงื่อนไขปลด recovery |
| E-stop | ทุกปุ่ม contact fault ปลดปุ่ม หลายจุดพร้อมกัน | ขอบเขตหยุด latch manual reset ไม่ restart |
| Safety drive | command, communication loss, parameter mismatch | ค่าหยุดจริง feedback และการเทียบ approved setting |
| Safety network | สายขาด node หาย delay reconnect | fault reaction เวลา diagnosis และเงื่อนไขกู้คืน |
| Power/recovery | ไฟตก ดับทั้งหมด เปลี่ยน CPU restore | safe startup version match และ retest record |
บันทึก calibration, speed, load, software version และสภาพแวดล้อม วิดีโอเป็นหลักฐานเสริม ไม่แทน test ID, expected result, measurement และ approval หากไม่ผ่านต้องมี deviation ID, containment, cause, correction, impact, regression และ reapproval
ทำ evidence ledger ตั้งแต่ hazard ถึงผลทดสอบ
รักษาเส้นทางนี้ให้ต่อเนื่อง:
Hazard ID → มาตรการลดความเสี่ยง → Safety Function ID → PLr/SIL → circuit/component → PLC block/parameter → calculation → การทวนสอบ → FAT/SAT → result → correction → approval
| ส่วนของทะเบียน | เนื้อหาขั้นต่ำที่ต้องเก็บ |
|---|---|
| Requirement | ID, hazard, mode, safe state, response time, target และเหตุผล |
| Design | drawing, component model, certificate, constraint, calculation และ software version |
| Implementation | I/O, PLC block, drive setting, HMI และ access permission |
| Test | case ID, precondition, action, expected/actual, instrument และ evidence link |
| Deviation | severity, containment, cause, correction, impact และ retest |
| Handover | approval, residual risk, training, periodic test และ change ownership |
ชื่อไฟล์ “final2” ไม่ใช่ configuration management ต้องมี approved baseline, checksum, release note, backup และ restore test เมื่อเปลี่ยน CPU, I/O, sensor, contactor หรือ drive ที่อ้างว่าเทียบเท่า ต้องเปรียบเทียบ scope ของ certificate, diagnosis, response time, firmware และเงื่อนไข พร้อม regression test ที่จำเป็น
ความล้มเหลวที่พบบ่อย
1. คัดลอก PL e หรือ SIL 3 ของผลิตภัณฑ์ไปใช้กับเครื่องทั้งเครื่อง
ความสามารถของผลิตภัณฑ์ไม่ใช่ performance ของฟังก์ชันทั้งชุด ต้องประเมิน sensor, wiring, logic, output, การหยุดเชิงกล และ proof-test interval ร่วมกัน
2. โยน risk assessment ให้ supplier ทั้งหมด
โรงงานเป็นผู้รู้วิธี cleaning, jam clearing และ recovery จริง Production, maintenance และ EHS ต้องรวมความรู้นี้กับความเชี่ยวชาญการออกแบบของ supplier
3. ใช้ตารางแปลง PL/SIL แทนงานวิศวกรรม
แนวคิด สมมติฐาน และวิธีประเมินไม่เหมือนกัน ต้องประกาศวิธีสำหรับแต่ละ function และ review interface อย่างตั้งใจ
4. รับ source PLC แต่ไม่รับค่า safety drive
ถ้า safe speed หรือ stopping function ขึ้นกับ drive ค่า parameter, permission, backup, revision และ test evidence เป็นส่วนหนึ่งของ safety deliverable
5. จบ FAT ด้วย demo การทำงานปกติ
หากไม่มี open, short, communication-loss, reset และ power-recovery test ก็ยังไม่มีหลักฐาน fault reaction ตามที่ต้องการ ต้องเขียน negative test ในสัญญา
6. เพิ่ม remote maintenance เป็นฟังก์ชันอำนวยความสะดวก
ผู้ที่เปลี่ยน safety code หรือ parameter ได้ จาก terminal ใด และช่วงเวลาใด เป็นการตัดสินใจใน safety lifecycle ต้องมี approval และ audit ในเส้นทางเข้าถึง
7. ทดสอบเพียงส่วนเล็กหลังมีการเปลี่ยนแปลง
การเปลี่ยน timer อาจกระทบ protective distance ระบุ function ที่ได้รับผลและ regression scope ก่อนทำ แล้วอนุมัติ evidence ledger ที่ปรับปรุงแล้ว
เงื่อนไขเพิ่มเติมสำหรับไทยและอาเซียน
ใช้ Safety ID เดียวกันในทุกภาษา
คำแนะนำอาจเป็นภาษาไทย อังกฤษ ญี่ปุ่น หรือเวียดนาม แต่ safety-function ID, I/O tag, drawing และ test ID ควรคงค่าเดียวกัน แยกคำอธิบายที่แปลจาก technical identifier และตรวจความเข้าใจของผู้ปฏิบัติงาน ไม่ใช่ตรวจแค่ภาษา
จัดการ remote maintenance เป็นทางเข้าสำหรับ safety change
Remote support จาก OEM ต้องมี plant approval, time limit, personal account, activity log, backup ก่อนงาน, version check หลังงาน และ retest ที่กำหนด ต้องมีวิธีปฏิบัติเมื่อการเชื่อมต่อขาด เพื่อไม่ทิ้งระบบไว้ในสภาวะกลางที่ไม่ปลอดภัย
อย่าอนุมัติอะไหล่ “เทียบเท่า” จากสเปกเพียงอย่างเดียว
อะไหล่ทดแทนในภูมิภาคต้องเทียบขอบเขตใบรับรอง condition, diagnosis, response time, terminal และ firmware อย่างเจาะจง รายการ spare ควรมี revision ที่อนุญาตและ test หลังเปลี่ยน
อย่าแยกตู้ควบคุมออกจาก field wiring
ตู้ที่ถูกต้องชดเชยความเสียหายร่วมของสายภาคสนาม ระยะป้องกันไม่พอ หรือ switch ที่ bypass ง่ายไม่ได้ ต้องทำสัญญา panel, field device, mechanical guard และการตรวจสอบความใช้ได้ที่ site ในขอบเขต safety function เดียวกัน
การควบคุมต้องออกแบบร่วมกับ guard ทางกายภาพ อ่าน แนวทางรั้วนิรภัยหุ่นยนต์และ ISO 10218 และ แนวทางจ้างพัฒนาโปรแกรม PLC สำหรับเครื่องที่ส่งไป EU ให้เชื่อมแผนกับ EU Machinery Regulation 2027 สำหรับผู้ผลิตไทย
Checklist Go/No-Go ก่อนทำสัญญา
ควรเปลี่ยนจาก quotation ไปสู่สัญญาเมื่อทีมตอบ 12 ข้อต่อไปนี้ด้วยหลักฐานได้:
- กำหนดเครื่อง mode boundary และผู้ใช้แล้ว
- จัด hazard และมาตรการลดความเสี่ยงตามวิธี ISO 12100 แล้ว
- ทุก function มี ID, input, logic, output, safe state และ response time
- บันทึกเหตุผลและวิธี PLr หรือ SIL แยกตาม function
- block และความรับผิดชอบตั้งแต่ sensor ถึง actuator ชัดเจน
- ตรวจขอบเขตใบรับรอง manual condition และ constraint ของผลิตภัณฑ์แล้ว
- PLC code, drive, safety I/O และ parameter อยู่ใน change control เดียวกัน
- ออกแบบ remote connection, account, log, backup และ restore แล้ว
- มอบหมายบทบาท ความเป็นอิสระ และผู้อนุมัติของการทวนสอบ/การตรวจสอบความใช้ได้แล้ว
- FAT/SAT มีทั้ง normal test และ negative test
- evidence ledger ตามจาก requirement ID ถึงผลสุดท้ายได้
- สัญญาครอบคลุม periodic test, replacement, change และการตรวจสอบความใช้ได้ซ้ำ
FAQ: Safety PLC, PLr, การตรวจสอบความใช้ได้ และ FAT/SAT
Safety PLC คืออะไร?
คือคอนโทรลเลอร์ที่ออกแบบและประเมินเพื่อทำ safety-related control function พร้อม diagnosis, fault reaction, development constraint และเงื่อนไขใช้ แต่ไม่ได้เลือก target หรือพิสูจน์เครื่องทั้งเครื่องด้วยตัวเอง
เลือก PLr จากฉลาก PL e ของผลิตภัณฑ์ได้หรือไม่?
ไม่ได้ PLr มาจาก risk assessment ของการใช้งาน ส่วน performance ที่บรรลุขึ้นกับ architecture, data, diagnosis, CCF, software และ proof test
แปลง SIL กับ PL ตรง ๆ ได้หรือไม่?
ไม่ควรตัดสินใจจากการแปลงหนึ่งต่อหนึ่ง ต้องใช้วิธีที่เลือกอย่างสม่ำเสมอและบันทึก interface เมื่อมีการผสม
ISO 13849-2:2012 ยังเป็นฉบับปัจจุบันหรือไม่?
ณ เวลาวิจัยยังเป็นฉบับปัจจุบันและอยู่ระหว่าง revision ควรระบุ edition ในสัญญาและกติกาเมื่อมีฉบับใหม่
RFP Safety PLC ควรขออะไรเป็นอันดับแรก?
ขอบเขตเครื่อง risk assessment, SRS และ responsibility matrix ก่อนเปรียบเทียบฮาร์ดแวร์
FAT ต่างจาก SAT อย่างไร?
FAT ตรวจ baseline, panel, code, simulated I/O และ fault response ส่วน SAT ตรวจ wiring, load, stopping time, guard geometry, machine interface และวิธีใช้งานจริง
PLC ผ่านการรับรองแล้วข้ามการตรวจสอบความใช้ได้ได้หรือไม่?
ไม่ได้ การตรวจสอบความใช้ได้ระดับเครื่องยืนยันว่าฟังก์ชันที่เลือก รวม และติดตั้งแล้วลดความเสี่ยงตามที่ตั้งใจ
ติดตั้ง Safety PLC ให้เสร็จใน 90 วันได้หรือไม่?
แผน 90 วันเป็นตัวอย่างสำหรับหนึ่งเครื่องหรือ representative cell ไม่ใช่คำรับประกัน rollout ทั้งโรงงาน ระยะจริงขึ้นกับ scope เอกสาร เวลาหยุดเครื่อง และข้อกำกับ
หลัง remote maintenance ต้องทดสอบทุก safety function ใหม่หรือไม่?
ใช้ impact assessment ที่บันทึกไว้กำหนดขอบเขต การเปลี่ยน safety logic, parameter, firmware, shared library หรือ communication condition ต้อง regression test function ที่ได้รับผลและทำการตรวจสอบความใช้ได้ซ้ำตามความจำเป็น แม้ session จะเป็น “view only” ก็ต้องใช้ version และ access log ยืนยันว่าไม่มีการเปลี่ยนโดยไม่ได้รับอนุญาต
สรุป: ทำสัญญากับหลักฐาน ไม่ใช่แค่หมายเลขใบรับรอง
การติดตั้ง Safety PLC สำเร็จเมื่อ hazard, safety function, PLr/SIL, circuit, software, parameter, การทวนสอบ การตรวจสอบความใช้ได้ และ FAT/SAT เชื่อมเป็นห่วงโซ่หลักฐานที่ควบคุมได้ ข่าวรับรองเดือนกันยายน 2026 เพิ่มทางเลือกของส่วนประกอบ แต่ผู้ซื้อต้องแยกให้ชัดระหว่าง “ชิ้นส่วนผ่านการรับรอง” กับ “เครื่องจักรทั้งระบบมีหลักฐานรองรับ”
TOMAS TECH ช่วยจัดทำ safety-function inventory, RFP response matrix, ขอบเขต PLC/ตู้ควบคุม, FAT/SAT case และ evidence ledger ได้ตั้งแต่ยังไม่เลือกยี่ห้อ หากต้องการเริ่มจากเครื่องหนึ่งเครื่องในโรงงานไทยหรือโครงการร่วมกับ OEM ต่างประเทศ ติดต่อผ่าน หน้าติดต่อ
เอกสารอ้างอิง
- Mitsubishi Electric, ข่าววันที่ 17 กันยายน 2026
- EUR-Lex, Regulation (EU) 2023/1230
- European Commission, Machinery
- ISO 12100:2010
- ISO 13849-1:2023
- ISO 13849-2:2012
- IEC 62061:2021+AMD1:2024+AMD2:2026 CSV ฉบับรวมปัจจุบัน
- IEC 62061:2021 ฉบับพื้นฐาน
- IEC 62061:2021/AMD2:2026
- Mitsubishi Electric, Safety CPU
- Mitsubishi Electric, คู่มือ Safety I/O
- IFA/DGUV, Functional safety และ SISTEMA
หมายเหตุ: แผน 90 วัน รายการ RFP ตัวอย่าง test และ evidence ledger เป็นแม่แบบวางแผนของ TOMAS TECH ไม่ใช่ข้อกำหนดแทนมาตรฐานหรือคำแนะนำทางกฎหมาย ต้องปรับตามเครื่อง สภาพใช้งาน ประเทศปลายทาง ลูกค้า และ edition ที่ตกลง


