


เมื่อจะนำ LINE Chatbot มาใช้ในองค์กร ที่ประเทศไทย สิ่งแรกที่ควรตัดสินใจไม่ใช่รุ่นของ AI แต่คือขอบเขตว่างานใดใช้ฟังก์ชันมาตรฐานของ LINE Official Account (LINE OA) ได้ และงานใดต้องใช้ Messaging API เชื่อม CRM/ERP, ระบบ RAG และเจ้าหน้าที่ บทความนี้อธิบายวิธีแปลงความเป็นเจ้าของช่องทาง การตรวจลายเซ็น Webhook การป้องกัน Event ซ้ำ การเชื่อม ID, PDPA, ขอบเขตห้ามตอบ การส่งต่อคน หลักฐานสนทนา การนับข้อความ การกู้คืน และการย้ายระบบเมื่อสิ้นสุดสัญญา ให้เป็นข้อกำหนด RFP และหลักฐานตรวจรับของ PoC 90 วัน
แยกงานที่ฟังก์ชัน LINE OA มาตรฐานทำได้ออกจากงานพัฒนาเฉพาะ
LINE OA มี 1:1 chat, chat tags, quick replies, auto-response, AI response และ OA Call หน้า LINE for Business Thailand ระบุว่าสามารถเข้าถึงผู้ใช้ 47 million users ได้ แต่บทความนี้ไม่ตีความตัวเลขดังกล่าวเป็นจำนวนผู้ใช้รายเดือนในประเทศไทยโดยอัตโนมัติ องค์กรควรตรวจว่าลูกค้า ดีลเลอร์ ผู้สมัครงาน หรือพนักงานของตนใช้ช่องทางนี้จริงหรือไม่
ฟังก์ชันมาตรฐานเหมาะกับคำถามที่คำตอบคงที่ เปลี่ยนไม่บ่อย ไม่ขึ้นกับสัญญาของลูกค้า ไม่ต้องอ่านสต็อกหรือประวัติซ่อม ไม่ขอข้อมูลอ่อนไหว และสามารถส่งต่อคนได้ชัดเจน หากมีเงื่อนไขต่อไปนี้ มักต้องใช้ Messaging API และ Backend ที่มีการควบคุม
| งานธุรกิจ | ระบบที่มักต้องเชื่อม | หลักฐานตรวจรับ |
|---|---|---|
| ดีลเลอร์ถามสต็อกและกำหนดส่ง | ERP, Product Master, Authentication | คำตอบตามสิทธิ, หยุดเมื่อข้อมูลขาด, Query Log |
| รับแจ้งซ่อมเครื่องจักร | CRM, Installed Base, Ticket | ตรวจ Serial, ระดับเร่งด่วน, เวลาส่งต่อคน |
| รับสมัครงาน | Job DB, นัดหมาย, Consent | แจ้งวัตถุประสงค์, ช่องทางลบข้อมูล, ไม่ตัดสินการจ้างงานอัตโนมัติ |
| Help Desk ภายใน | RAG, SSO, HR/IT Desk | สิทธิเอกสาร, แหล่งอ้างอิง, ขอบเขตห้ามตอบ |
| Complaint และ Quality | QMS, CRM, Escalation | เก็บข้อความต้นฉบับ, Integrity, การอนุมัติเจ้าของงาน |
เกณฑ์ผ่านจึงไม่ใช่ “AI ตอบได้หรือไม่” แต่คือ เมื่อห้ามตอบ ระบบหยุดได้หรือไม่ และส่งกรณีพร้อมบริบทไปยังผู้รับผิดชอบได้หรือไม่
กำหนดขอบเขต LINE OA, Messaging API และระบบองค์กร

โครงสร้างทั่วไปคือรับ Event จาก LINE OA ที่ WEBHOOK แล้ว ROUTER ส่งไปยัง FAQ, RAG, CRM หรือ HUMAN DESK แม้ Diagram จะดูง่าย แต่ RFP ต้องระบุความรับผิดชอบอย่างละเอียด
ให้องค์กรผู้ว่าจ้างเป็นเจ้าของช่องทาง
บัญชี LINE OA และ Messaging API Channel ควรอยู่ภายใต้การควบคุมของบริษัทผู้ว่าจ้าง ผู้ดูแลของบริษัทถือสิทธิหลัก ส่วนผู้พัฒนาได้รับ Least Privilege แบบกำหนดเวลา ห้ามส่ง Channel Secret, Access Token หรือ Encryption Key ผ่านแชตหรือเก็บบนเครื่องส่วนตัว
สัญญาต้องกำหนดวิธีถอนสิทธิเมื่อพนักงานลาออก เปลี่ยน Vendor หรือเกิด Incident และระบุรายการส่งมอบ ได้แก่ Source Code, Prompt, FAQ, API Specification, Monitoring, Runbook, Asset Register และ Access Register แม้เป็น PoC ก็ไม่ควรสร้าง Channel ในนามบัญชีส่วนตัวของ Vendor เพราะอาจย้ายไม่ได้เมื่อจบสัญญา
Webhook ที่รับข้อมูลได้ยังไม่ใช่ Webhook ที่ตรวจรับผ่าน
Messaging API ส่ง Event ด้วย HTTPS POST ไปยัง Webhook URL ซึ่งเป็น 1 Endpoint ระบบรับต้องตรวจลายเซ็นก่อนทำ Business Processing โดยใช้ Raw Request Body หาก Parse แล้วประกอบ JSON ใหม่ก่อน อาจตรวจลายเซ็นไม่ผ่าน แนวทางทางการของ LINE วันที่ 18 มิถุนายน 2026 อธิบายประเด็นนี้ไว้
ไม่ควรใช้ IP Allowlist แทนการตรวจลายเซ็น เพราะ LINE ไม่ประกาศ Source IP แบบค่าคงที่สำหรับใช้ยืนยันตัวตน และ IP เปลี่ยนได้ ควรใช้ TLS, Signature Verification, Secret Storage, Rate Control และ Monitoring ร่วมกัน
Event เดิมอาจถูกส่งซ้ำ ระบบจึงต้อง Idempotent โดยบันทึก Event ID หรือ Unique Key ที่เทียบเท่า แล้วไม่สร้าง CRM Record, Ticket หรือคำตอบซ้ำ กำหนด State เช่น received, integrating, answered, handed off และ failed เพื่อแยก Partial Success เช่นสร้าง Ticket แล้วแต่ตอบกลับ Timeout ออกจากความล้มเหลวทั้งหมด
ล็อกกระบวนการรับข้อความเป็น 7 ขั้นตอน
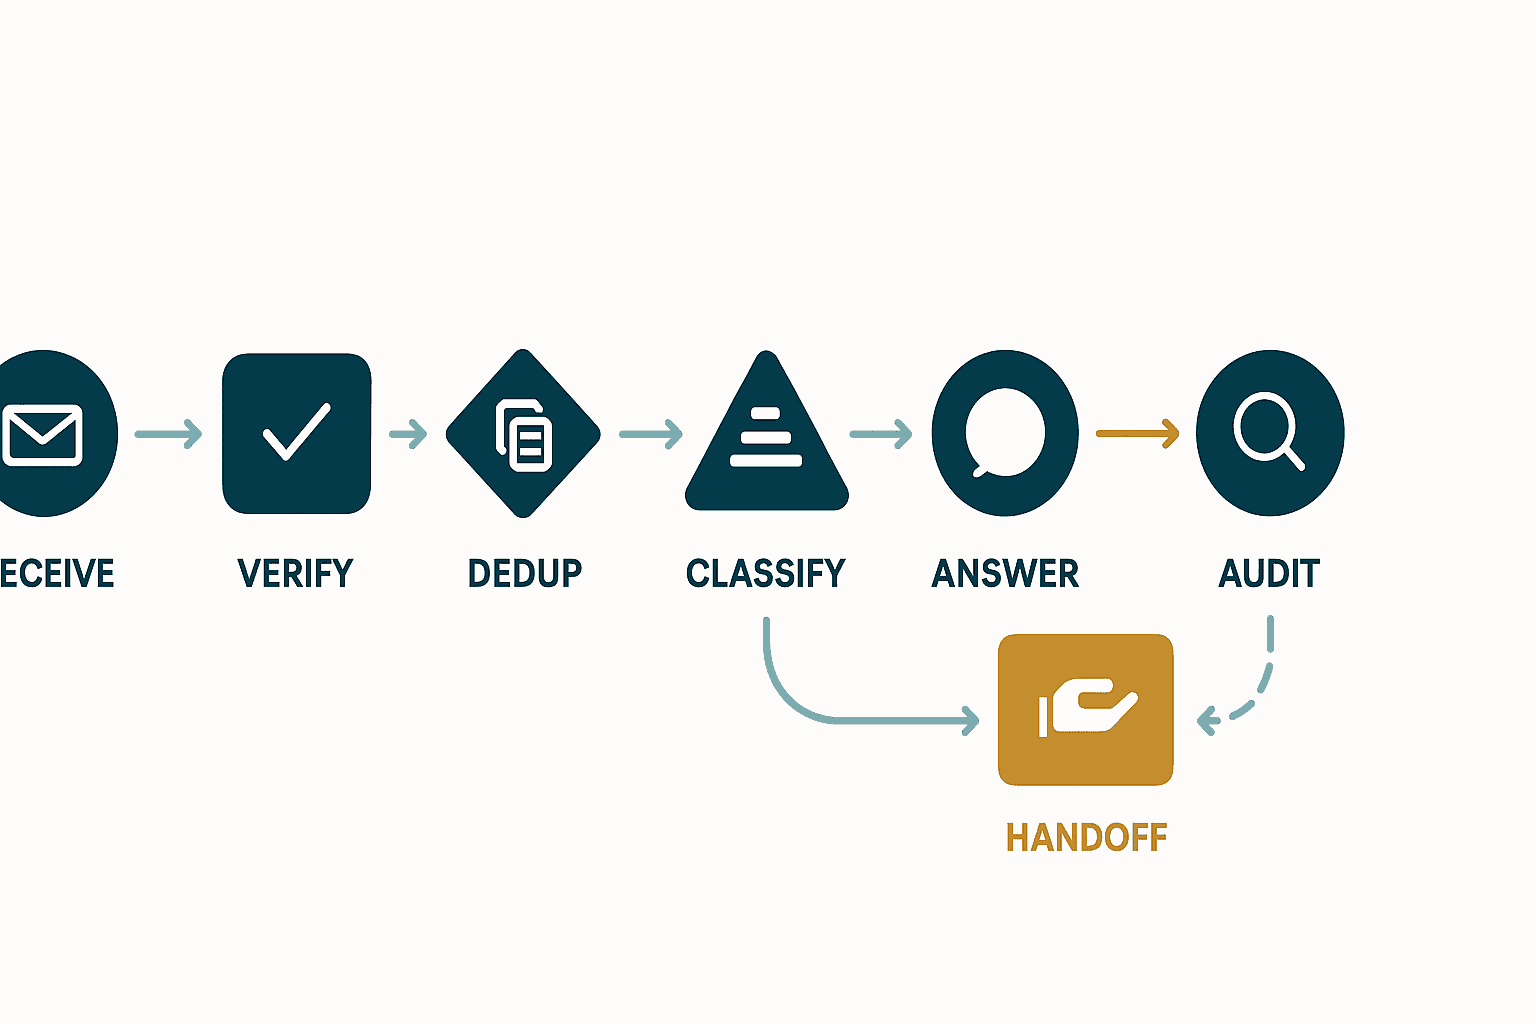
RECEIVE: เก็บเฉพาะข้อมูลที่จำเป็นตามวัตถุประสงค์
บันทึกเวลา Event Identity, Channel, User Identifier และ Message Type ไม่ได้หมายความว่าต้องเก็บเนื้อหาทุกอย่างตลอดไป ต้องกำหนด Purpose, Retention และผู้มีสิทธิ ภาพกับไฟล์ต้องพิจารณา Malware, ข้อมูลลับ และพื้นที่จัดเก็บ
VERIFY: ตรวจตัวตนก่อนสร้างธุรกรรม
หากลายเซ็นไม่ตรง Header ขาด หรือ Body เสีย ต้องไม่สร้างข้อมูลธุรกิจ ไม่ควรตอบรายละเอียดภายในมากเกินไป แต่ส่ง Alert ให้ทีมภายใน การ Rotate Channel Secret ต้องมี Cutover และ Rollback ที่ทดสอบแล้ว
DEDUP: ทำ Business Action เพียงครั้งเดียว
ใช้ Durable Key และ State Machine การ Retry หลัง Timeout ต้องไม่ทำ Action ที่สำเร็จแล้วซ้ำ ทดสอบทั้งการส่งซ้ำตามลำดับและพร้อมกัน ไม่ใช่ทดสอบ Request ปกติเพียงครั้งเดียว
CLASSIFY: จำแนกทั้งเจตนาและระดับควบคุม
แยก FAQ, Inventory, Service, Recruitment, Employee หรือ Complaint และติด Flag สำหรับ Personal Data, Emergency, Safety, Legal, Price Commitment, Abuse หรือ Low Confidence หากความมั่นใจต่ำให้ตัวเลือกที่ควบคุมได้หรือส่งต่อคน แทนการเดา
ANSWER: ใช้เฉพาะ Source และ Tool ที่ได้รับอนุญาต
FAQ คงที่ใช้ข้อความที่อนุมัติแล้ว RAG ค้นเฉพาะเอกสารที่ผู้ใช้มีสิทธิและแสดงชื่อเอกสาร Revision หรือวันที่อัปเดต ค่า CRM/ERP ต้องมาจาก Structured API ไม่ใช่ให้ LLM ประมาณ หากอยู่ในขอบเขตห้ามตอบ ต้องหยุด
HANDOFF: ส่งต่อพร้อมบริบท
เจ้าหน้าที่ต้องได้รับข้อความต้นฉบับ ประเภทงาน สถานะยืนยันตัวตน Source หรือข้อมูลที่เรียกมา คำตอบที่เสนอ และระดับเร่งด่วน ผู้ใช้ควรได้รับ Case Number, Service Hours และช่องทางติดตาม ไม่ใช่เพียง “กำลังตรวจสอบ” แล้วเรื่องหายไป
AUDIT: ทำให้ย้อนตรวจการตัดสินใจได้
เชื่อม Model และ Prompt Version, Knowledge Version, Routing Rule, API Response, Filter Result, Approver และ Final Answer เข้าด้วยกัน แต่ยังต้องกำหนดระยะเก็บตาม Purpose และ Risk การเก็บมากที่สุดไม่เท่ากับหลักฐานที่ดีที่สุด
เชื่อม LINE ID กับ CRM โดยป้องกันการผูกผิดคน
การเชื่อม LINE User ID กับ CRM Customer ID ทำให้ตอบตามสัญญาได้ แต่การผูกผิดคนมีผลร้ายแรง เอกสาร LINE อธิบายว่า Account Link Token ใช้ได้ครั้งเดียวและมีอายุ 10 นาที อย่างไรก็ตามควรตรวจสเปกล่าสุดก่อนพัฒนา เพราะรายละเอียดอาจเปลี่ยน
แนวทางที่ปลอดภัยคือให้ลูกค้า Login ใน Member Site หรือ Flow ที่ CRM ควบคุม ออก One-time Token อายุสั้น แล้ว Confirm แบบ Server-to-server ห้ามผูกจากชื่อหรือเบอร์โทรตรงกันเพียงอย่างเดียว ผู้ใช้ต้องดูสถานะการเชื่อมและ unlink ได้ตลอด หลัง unlink ต้องหยุดคำตอบเฉพาะบุคคล มี Flow สำหรับสัญญาสิ้นสุด พนักงานออก อุปกรณ์หาย Admin บังคับยกเลิก และการเชื่อมใหม่พร้อม Audit โดยไม่สืบทอด Session หรือสิทธิเดิมแบบเงียบ ๆ
ฟังก์ชัน User Consent ของ LINE อาจช่วยใน Journey แต่ไม่ควรถือว่าแก้ทุกข้อกฎหมายโดยอัตโนมัติ บริษัทต้องตรวจ Purpose, Data Categories, Recipient, Retention และ Rights Handling ผ่านสัญญาและ Privacy Operation ของตน
กำหนดสิ่งที่ RAG และ Generative AI ห้ามตอบ
OWASP Top 10 for LLM Applications 2025 กล่าวถึง Prompt Injection ซึ่งคำสั่งใน User Input หรือเอกสารที่ค้นคืนอาจพยายามล้มข้อจำกัดของระบบ การมี RAG ไม่ได้ทำให้ปลอดภัยอัตโนมัติ
| ข้อมูลหรือการกระทำ | นโยบายตอบอัตโนมัติ | ทางเลือกที่ปลอดภัย |
|---|---|---|
| FAQ สาธารณะที่อนุมัติ | ตอบจาก Controlled Content | แสดง Source และ Revision |
| ราคา/กำหนดส่งเฉพาะลูกค้า | หลัง Authentication และ Structured API เท่านั้น | ส่ง Sales |
| เครื่องหยุดหรือ Safety Incident | ไม่วินิจฉัยและไม่รับปากอัตโนมัติ | แสดง Emergency Channel และขั้นตอนที่อนุมัติ |
| กฎหมาย ภาษี แรงงาน | ไม่สร้างคำแนะนำทางกฎหมาย | ส่งฝ่ายรับผิดชอบ |
| การจ้างงาน/การประเมินบุคคล | AI ห้ามตัดสินเพียงลำพัง | Human Review |
| Drawing/Contract ที่ไม่เผยแพร่ | บังคับ Document Authorization | ปฏิเสธและบันทึก |
| Password/Secret | ห้ามขอและห้ามเก็บ | ช่องทาง Reset ที่เป็นทางการ |
NIST AI 600-1 Generative AI Profile ให้กรอบจัดการความเสี่ยง GenAI ส่วน ETDA Generative AI Governance Guideline เป็นแหล่งอ้างอิงในไทยด้านความรับผิดชอบของผู้บริหาร ข้อมูล ความเสี่ยง และการสื่อสาร ไม่ควรใช้เอกสารเหล่านี้เป็นป้าย “Certified” แบบคลุมเครือ แต่แปลงเป็น Risk Register, Control Owner, Test, Monitoring และ Incident Process
Acceptance Test ควรลองคำสั่ง “ignore previous instructions”, ใส่คำสั่งอันตรายในเอกสาร FAQ, ซ่อนคำสั่งในหน้าเว็บ, ผสมภาษาไทย ญี่ปุ่น อังกฤษ และซ่อนในข้อความยาวหรือ OCR การผ่านหมายถึงระบบไม่ดึงข้อมูลเกินสิทธิ ไม่เรียก Tool อันตราย หยุดคำตอบ ส่งต่ออย่างปลอดภัย และบันทึกเหตุการณ์ ไม่ใช่เพียงติดป้ายว่าน่าสงสัย
ทำ PDPA ให้เป็นข้อกำหนดสัญญาและปฏิบัติการ
บทความนี้ไม่ใช่คำแนะนำทางกฎหมาย ควรให้ผู้เชี่ยวชาญตรวจการบังคับใช้ตามธุรกิจ แต่ใน RFP สามารถขอหลักฐานด้านระบบได้
| หัวข้อ | คำถามใน RFP | หลักฐานตรวจรับ |
|---|---|---|
| Purpose | ใช้ข้อมูลสนทนาแต่ละรายการเพื่ออะไร | Data Flow แยกตามวัตถุประสงค์ |
| Minimization | ทุก Field จำเป็นหรือไม่ | Input Inventory และบันทึกลดข้อมูล |
| Retention | ลบหรือทำ Anonymous เมื่อใด | Retention Schedule และ Deletion Test |
| Access | ใครดูต้นฉบับและ Summary ได้ | Role Matrix และ Access Log |
| Vendor | Cloud, AI, Subcontractor ใดรับข้อมูล | Supplier List และ Contract Control |
| Rights | จัดการคำขอเข้าถึง แก้ไข หรือลบอย่างไร | End-to-end Exercise |
| Incident | แจ้งผู้ใดเมื่อสงสัย Data Breach | Contact Tree และ Tabletop Record |
หลีกเลี่ยงการนำทุก Conversation ไปใช้ภายใต้คำกว้าง ๆ ว่า “ปรับปรุง AI” แยก Purpose สำหรับ Operation, Quality Review และ Model Improvement ระบุว่ามี Training หรือไม่ ทำ Anonymous อย่างไร เก็บนานเท่าใด ส่งไปที่ใด สำหรับ PoC ควรใช้ Synthetic Data เมื่อทำได้และจำกัดข้อมูลจริง
นับค่าข้อความ LINE ตามประเภทและจำนวนผู้รับ
ไม่ควรใส่ราคา Official แบบตายตัวใน RFP ที่จะใช้นาน เพราะ Plan เปลี่ยนได้ ให้ตรวจ Plan ประเทศไทยกับ LINE for Business Thailand และเอกสาร Pricing ล่าสุดก่อนทำ Estimate
คำอธิบายทางการวันที่ 28 พฤษภาคม 2026 ระบุว่า reply message ไม่นับใน Message Count ส่วน push, multicast, broadcast และ narrowcast เป็นรายการที่นับตามจำนวนผู้รับ ดังนั้น Broadcast หนึ่งครั้งถึง 1,000 คน ให้บริหารเป็น 1,000 ข้อความ ไม่ใช่หนึ่ง Action ควรตรวจเงื่อนไขปัจจุบันอีกครั้งเมื่อเสนอราคา
Monthly Report ควรแยก Message Type, Recipient, Exclusion, Process, Campaign, Language, Retry, Failure, Dedup, การใช้เทียบ Plan, Forecast และ Stop Threshold พร้อมผู้อนุมัติเมื่อจำนวนเพิ่มผิดปกติ
คำนวณ Business Case ด้วยสมมติฐานเพื่อการอธิบาย
ตัวเลขต่อไปนี้เป็น สมมติฐานเพื่อการอธิบาย ไม่ใช่ค่าเฉลี่ยอุตสาหกรรมและไม่ใช่การรับประกัน บทความทุกฉบับภาษาใช้สถานการณ์สมมติเดียวกัน
| ตัวแปร | สมมติฐานเพื่อการอธิบาย |
|---|---|
| คำถามต่อเดือน | 5,000 รายการ |
| สัดส่วนที่เหมาะกับ FAQ | 55% |
| สัดส่วนจบอัตโนมัติในกลุ่ม FAQ | 35% |
| เวลาคนต่อรายการ | 6 นาที |
| ต้นทุนแรงงานรวมภาระ | 220 THB/ชั่วโมง |
คำนวณดังนี้
- รายการเหมาะกับ FAQ = 5,000 × 55% = 2,750
- รายการจบอัตโนมัติ = 2,750 × 35% = 962.5
- ชั่วโมงที่อาจประหยัด = 962.5 × 6 ÷ 60 = 96.25 ชั่วโมง
- มูลค่าแรงงานที่อาจประหยัด = 96.25 × 220 = 21,175 THB/เดือน
ในรายงานปฏิบัติการอาจปัดเป็นประมาณ 963 รายการและ 96.3 ชั่วโมง แต่ห้ามเรียก 21,175 THB ว่า “กำไร” ต้องหัก Knowledge Maintenance, Monitoring, Human Escalation, API, Cloud, Messaging, Incident Response และ Quality Review เวลาที่ลดได้อาจใช้เพิ่มความเร็ว รับเรื่องนอกเวลา หรือปรับคุณภาพบันทึก ไม่ได้แปลว่าลดคนทันที
ใน PoC ให้แทนตัวแปรด้วยค่าที่วัดจริง และแยก FAQ Suitability, Automated Completion, Wrong Answer, Re-contact, Human Handling และ Operating Effort ตาม Process และภาษา
PoC 90 วันต้องสร้างหลักฐาน ไม่ใช่เพียง Demo
วัน 0–30: ล็อก Ownership, Scope และ Fail Condition
สร้าง OA/Channel ในนามบริษัท เลือก 2–3 Process ทำ Data Flow และ Supplier List อนุมัติขอบเขตห้ามตอบและ Handoff แต่งตั้ง Owner ของ FAQ/RAG/CRM วัด Baseline และกำหนด Stop Criteria ผลส่งมอบหลักคือ Ownership Matrix, Data Inventory, Process Flow, Risk Register และ Test Plan
วัน 31–60: วัด Normal และ Abnormal Behavior
ทดลองกับกลุ่มดีลเลอร์ ลูกค้า หรือแผนกจำกัด ทดสอบ Signature Failure, Duplicate, Concurrent Event, Timeout, CRM Outage, Wrong Identity Link, ความกำกวมหลายภาษา, Prompt Injection และช่วง HUMAN DESK ปิด วัดความถูกต้องของ Source, Prohibited Answer, Handoff และ Reproducibility ไม่ใช่ความลื่นไหลเพียงอย่างเดียว
วัน 61–90: ซ้อม Operation, Recovery และ Exit
ให้ทีมบริษัทแก้ FAQ, เปลี่ยน Admin, ดู Monitoring, Rotate Secret, Restore Backup, เข้า Degraded Mode เมื่อ AI/CRM ล่ม, unlink, ลบข้อมูล และส่งมอบไป Vendor หรือ Environment อื่น

7 Acceptance Gates ใน RFP
| Gate | สิ่งที่ RFP ต้องกำหนด | หลักฐานผ่าน |
|---|---|---|
| OWNERSHIP | เจ้าของ OA, Channel, Code, Data | Admin Screen, Asset Register, ถอนสิทธิ |
| SECURITY | Signature, Secret, Least Privilege, Idempotency | Tamper, Replay, Duplicate, Key Rotation Test |
| QUALITY | คำตอบถูก Source, ห้ามตอบ, หลายภาษา | Approved Test Set Result |
| PRIVACY | Purpose, Minimization, Retention, Rights | Data Flow, Deletion/Request Exercise |
| COST | เห็น Message และ External API | Monthly Detail, Limit Alert |
| RECOVERY | Outage, Degraded Mode, Backup, Restore | Timestamped Recovery Exercise |
| EXIT | Source, Setting, Document, Migration | Rebuild หรือ Handover ใน Environment อื่น |
เขียนเกณฑ์ให้สังเกตได้ แทน “มี Security” ด้วย “Webhook ที่ถูกแก้ไขต้องถูกปฏิเสธ ไม่สร้าง Business Data และต้องมี Monitoring Alert”
ตัวอย่างงาน B2B และโรงงานในไทย
Dealer Desk สามารถตอบข้อมูลผลิตภัณฑ์สาธารณะได้ทันที แต่ราคาเครดิตและกำหนดส่งเฉพาะลูกค้าต้องยืนยันตัวตนและอ่านจาก ERP API หรือส่ง Sales ห้ามให้ Model ประมาณเอง
Maintenance Desk รับ Serial, โรงงาน, อาการ, เวลา และไฟล์ตามที่อนุมัติ หากพบ Emergency หรือ Safety ให้หยุด AI Troubleshooting และแสดงช่องทางฉุกเฉิน ส่ง Ticket Number และให้โรงงานกับบริษัทซ่อมเห็น History เดียวกัน
Recruitment Desk ตอบ Job, Location และ Interview Slot สาธารณะ ไม่เก็บข้อมูลสุขภาพ ครอบครัว หรือศาสนาที่ไม่จำเป็น และไม่ให้ AI ตัดสินการจ้างงาน ส่วน Employee Desk ใช้ RAG ค้น Policy ตามสิทธิแผนก ตำแหน่ง และ Employment Type เรื่องเงินเดือน ประเมิน วินัย และสัญญารายบุคคลต้องส่ง HR พร้อมแสดง Revision เอกสาร
อ่านเพิ่มเติมได้ที่ การนำแชตบอต AI หลายภาษามาใช้ในไทย, ต้นทุนแชตบอตในไทย และ การออกแบบแชตบอตบริการลูกค้า
คำถามที่ควรถามบริษัทพัฒนา Chatbot
ถามว่าใครเป็นเจ้าของ OA/Channel; ทดสอบ Raw-body Signature อย่างไร; ส่ง Event เดิมสามครั้งแล้วสร้าง CRM และคำตอบกี่รายการ; ทดสอบ Link หมดอายุ ผูกผิด และ unlink อย่างไร; บังคับ RAG Authorization ที่ใด; ป้องกัน Prompt Injection เรียก Tool ที่ใด; ใครรับผิดชอบคุณภาพภาษาไทย ญี่ปุ่น อังกฤษ; นอกเวลา HUMAN DESK ทำอะไร; เก็บและลบ Evidence โดยใคร; แยก reply จากข้อความเชิงรุกอย่างไร; Degrade เมื่อ AI/CRM ล่มอย่างไร; และส่งมอบอะไรเมื่อจบสัญญา ต้องขอ Design, Test Result, Monitoring, Runbook และ Drill Record ไม่ใช่คำตอบเพียง “รองรับ”
FAQ
ใช้ LINE Official Account Chatbot อย่างเดียวเริ่ม FAQ องค์กรได้หรือไม่?
ได้ หากเนื้อหาคงที่ ไม่ใช้ข้อมูลเฉพาะลูกค้า และมีความเสี่ยงต่ำ เริ่มจากคำถาม 20–50 อันดับแรกที่อนุมัติแล้วและมีทางส่งต่อคน เพิ่ม Messaging API และ Authentication เมื่อเกี่ยวกับสัญญา สต็อก กำหนดส่ง หรือประวัติบริการ
LINE OA Chatbot ต่างจาก Messaging API อย่างไร?
ฟังก์ชันมาตรฐานตั้งค่าได้รวดเร็วใน Admin Interface ส่วน Messaging API เชื่อม Webhook กับ Backend เพื่อ CRM/ERP, RAG, Authentication และ Routing เฉพาะ แต่เพิ่มความรับผิดชอบเรื่อง Signature, Idempotency, Privacy, Monitoring และ Maintenance
ควรเริ่ม Customer Service Chatbot จากงานใด?
เริ่มจากคำถามปริมาณสูง มีคำตอบอนุมัติแล้ว ผลกระทบต่ำหากเข้าใจผิด และย้อนกลับไปหาคนง่าย เช่นเวลาทำการ ที่ตั้ง Catalog สาธารณะ หรือสถานะ Ticket งาน Safety, Legal, Price Commitment และ Complaint Judgment ไม่เหมาะเป็น Target แรก
ประเมินค่าพัฒนา Chatbot อย่างไร?
แยก Development, LINE Messaging, Model, Cloud, CRM/ERP API, Monitoring, Knowledge, Multilingual Review, Human Desk, Incident และ Exit Migration ใช้ Plan ทางการล่าสุด ตัวเลข 21,175 THB/เดือนเป็นมูลค่าแรงงานที่อาจลดตามสมมติฐาน ไม่ใช่ราคาตลาดหรือการรับประกัน
ควรขอหลักฐาน PDPA อะไรจากบริษัท AI ในไทย?
ขอ Data Flow, Purpose/Minimization, Retention Schedule, Role/Access Matrix, Supplier List, Rights Process, Incident Contact และผล Deletion Test ให้ผู้เชี่ยวชาญตรวจด้านกฎหมายแยกต่างหาก และให้ Vendor แสดงหลักฐานระบบกับการปฏิบัติจริง
LINE reply message นับในจำนวนข้อความหรือไม่?
คำอธิบายทางการวันที่ 28 พฤษภาคม 2026 ระบุว่า reply message ไม่นับ ส่วน push, multicast, broadcast, narrowcast นับตามผู้รับ ตรวจ Plan ประเทศไทยและ Pricing ล่าสุดก่อน Estimate
ใช้ IP Allowlist แล้วไม่ต้องตรวจ Webhook Signature ได้หรือไม่?
ไม่ได้ Source IP ไม่ใช่ค่าคงที่ที่ประกาศเพื่อทดแทนการยืนยันและอาจเปลี่ยน ต้องตรวจ Signature ด้วย Raw Body และ Channel Secret ส่วน Network Filter เป็นชั้นเสริมเท่านั้น
PoC 90 วันควรผ่านอะไรบ้าง?
ต้องทดสอบการปฏิเสธ Signature ผิด, Duplicate Suppression, Answer Accuracy, Prohibited Answer, Handoff Time, Source Evidence, Deletion, Recovery, Usage Count และ Vendor Handover ผ่านเมื่อทีมบริษัททำซ้ำได้พร้อมหลักฐาน ไม่ใช่แค่ Demo วันสุดท้ายทำงาน
สรุป
LINE Chatbot สำหรับองค์กรควรเริ่มจาก FAQ มาตรฐานที่ควบคุมได้ และเชื่อม Messaging API, CRM/ERP และ RAG เฉพาะงานที่ต้องใช้ข้อมูลส่วนบุคคลหรือข้อมูลภายใน RFP กับ PoC 90 วันต้องทำ Ownership, Raw-body Signature Verification, Event Idempotency, Account Linking/unlink, PDPA Operation, Prohibited Answer, Human Handoff, Audit Evidence, Message Count, Recovery และ Exit Migration ให้ทดสอบได้
หากโรงงานหรือธุรกิจ B2B ในไทยกำลังแยกว่างาน Dealer, Maintenance, Recruitment หรือ Employee Inquiry ใดใช้ LINE OA มาตรฐานได้ และงานใดต้องพัฒนาเฉพาะ สามารถ ปรึกษาขอบเขตและแผน PoC กับ TOMAS TECH ได้ตั้งแต่ระยะวางข้อกำหนด
แหล่งอ้างอิง
- LINE OA Features
- Messaging API documentation
- Build a bot
- Verify webhook signature, 18 June 2026
- Messaging API pricing
- How to count messages, 28 May 2026
- Linking accounts
- User ID linking, 9 April 2026
- User consent
- ETDA Generative AI Governance Guideline
- NIST AI 600-1 Generative AI Profile
- OWASP Top 10 for LLM Applications 2025


