


การทำใบรับรองผลการตรวจสอบเป็นดิจิทัลไม่ใช่แค่เปลี่ยนกระดาษเป็น PDF แต่ต้องเชื่อมผลตรวจ ล็อต ข้อกำหนด ผู้อนุมัติ และฉบับที่ส่งลูกค้าให้ย้อนพิสูจน์ได้ บทความนี้แปลงการอนุมัติ การคุมเวอร์ชัน การตรวจจับการแก้ไข และการออกใหม่ของโรงงานไทยเป็น RFP กับ PoC 90 วัน
สรุปการทำใบรับรองผลการตรวจสอบเป็นดิจิทัล|ควบคุมการออก ไม่ใช่แค่ PDF
ผลลัพธ์แรกควรเป็นโมเดลควบคุมการออกเอกสาร ไม่ใช่เทมเพลตสวยงาม ผลตรวจจะเป็นใบรับรองอย่างเป็นทางการต่อเมื่อผ่านการทบทวนที่เหมาะสม ใช้ข้อกำหนดและเงื่อนไขลูกค้าที่ถูกต้อง และฉบับที่ออกต้องเชื่อมกับข้อมูลต้นทาง การอนุมัติ เวอร์ชัน และผู้รับ PDF เป็นเพียงรูปแบบหนึ่ง ณ เวลาหนึ่ง ไม่ได้เป็นระบบข้อมูลหลักโดยอัตโนมัติ
ระบบต้องตอบคำถามต่อไปนี้ได้โดยไม่ต้องค้นหาแบบใช้แรงคน:
- ใบรับรองครอบคลุมสินค้า คำสั่งผลิต ล็อต และ serial ใด
- ใช้แผนตรวจ แบบ มาตรฐาน และข้อกำหนดลูกค้าเวอร์ชันใดตัดสิน
- ค่าแต่ละค่ามาจากไหน และมีการคีย์ แก้ไข แปลงหน่วย หรือปัดเศษที่ใด
- ใครจัดทำ ใครทบทวนทางเทคนิค และใครอนุมัติการออก
- ลูกค้าแต่ละรายได้รับเลขที่ออกและเวอร์ชันใด
- หากแก้ไข ฉบับเดิมถูกแทนที่อย่างไร และเก็บเหตุผลกับผลกระทบอย่างไร
- ผู้รับหรือผู้ตรวจประเมินใช้สิ่งใดตรวจความครบถ้วนและแหล่งที่มาได้ภายหลัง
เมื่อคำตอบเหล่านี้ชัด จึงเลือกเทมเพลตและ workflow ให้ตรงข้อกำหนดได้ หากเริ่มจากเครื่องมือ PDF มักต้องตามแก้ปัญหาส่งก่อนอนุมัติ ใช้เงื่อนไขลูกค้าผิด ประวัติถูกเขียนทับ และเลขออกใหม่ซ้ำ
ขอบเขต|ขั้นควบคุมหลังการเก็บข้อมูลการตรวจสอบอัตโนมัติและการร่างด้วย AI
บทความนี้ครอบคลุมวงจรหลังมีบันทึกคุณภาพและก่อน/หลังส่งใบรับรองอย่างเป็นทางการ การเชื่อมเครื่องมือวัดและ PLC อยู่ใน คู่มือระบบเก็บข้อมูลการตรวจสอบอัตโนมัติ ส่วนการใช้ AI ร่างใบรับรองอยู่ใน คู่มือสร้างใบรับรองผลการตรวจสอบด้วย AI
| กระบวนการ | เป้าหมายหลัก | สิ่งที่ต้องรักษาเป็นหลักฐาน | ขอบเขตบทความนี้ |
|---|---|---|---|
| เก็บข้อมูลการตรวจ | รับค่าจากเครื่องมือได้เร็วและถูกต้อง | ค่าต้นฉบับ เวลา เครื่องมือ ผู้ปฏิบัติงาน | กำหนดรหัสเชื่อมโยง |
| AI/กฎช่วยร่าง | สร้างรายงานหรือคำอธิบายฉบับร่าง | หลักฐานนำเข้า เงื่อนไขสร้าง การตรวจโดยคน | กำหนด gate สู่ฉบับทางการ |
| อนุมัติ ออก และออกใหม่ | ควบคุมบันทึกที่ส่งลูกค้า | เวอร์ชัน อนุมัติ ส่ง แก้ไข ความครบถ้วน | หัวใจของบทความ |
ไม่ว่าไฟล์จะมาจาก AI หรือ Excel ต้องผ่าน gate การออกอย่างเป็นทางการเดียวกัน มิฉะนั้นความหมายของ “บันทึกทางการ” จะเปลี่ยนตามวิธีสร้างและอธิบายยากเมื่อ audit หรือลูกค้าสอบถาม
แหล่งข้อมูลปฐมภูมิสำหรับการทำบันทึกคุณภาพเป็นอิเล็กทรอนิกส์
แนวทาง documented information ของ ISO 9001:2015 อธิบายว่าองค์กรมีความยืดหยุ่นในการจัดทำเอกสาร QMS ข้อมูลที่จัดทำเป็นเอกสารใช้สื่อสาร แสดงหลักฐานว่างานที่วางแผนไว้เกิดขึ้นจริง และแบ่งปันความรู้ แนวทางยกตัวอย่างการระบุ output แบบไม่ซ้ำเมื่อจำเป็นต้อง trace การปล่อยผลิตภัณฑ์/บริการโดยผู้มีอำนาจ การย้อนถึงผู้อนุมัติ การทบทวนการเปลี่ยนแปลง และบันทึก nonconformity แต่ไม่ได้กำหนดระบบใบรับรอง ระยะเก็บ ลายเซ็นดิจิทัล หรือ hash algorithm แบบเดียว
ณ วันที่ตรวจ 7 กันยายน 2026 หน้า ISO แสดง ISO 9001 ฉบับที่ 6 ว่า “Under publication” บทความนี้จึงไม่กล่าวว่า ISO 9001:2026 เผยแพร่แล้ว และอ้างแนวทางปี 2015 สำหรับหลักการทั่วไป ต้องตรวจข้อความฉบับสุดท้ายและคำแนะนำของหน่วยรับรองหลังเผยแพร่อย่างเป็นทางการ
ISO/IEC 17025:2017 ครอบคลุมความสามารถ ความเป็นกลาง และการดำเนินงานสม่ำเสมอของห้องปฏิบัติการทดสอบ/สอบเทียบ หน้า ISO ระบุว่าฉบับ 2017 ได้รับการยืนยันในปี 2023 และยังเป็นฉบับปัจจุบัน อย่างไรก็ตาม ไม่ได้ใช้กับใบรับรองตรวจสอบทุกโรงงานโดยอัตโนมัติ ต้องดูขอบเขตห้องปฏิบัติการ การรับรอง สัญญาลูกค้า และข้อกำกับเฉพาะ
GS1 Global Traceability Standard เป็นกรอบร่วมสำหรับ traceability ข้ามองค์กรและระบบ บทความนี้ใช้แนวคิดการระบุวัตถุและเชื่อมเหตุการณ์กับข้อมูลต้นน้ำ-ปลายน้ำ ไม่ได้อ้างว่าทุกโรงงานจำเป็นต้องใช้รหัส GS1
แปลงบริบทธุรกรรมอิเล็กทรอนิกส์และลายเซ็นดิจิทัลของไทยเป็นข้อกำหนด
ETDA แสดงพระราชบัญญัติธุรกรรมทางอิเล็กทรอนิกส์และประกาศเกี่ยวกับการจัดทำหรือแปลงเอกสาร/ข้อความเป็นข้อมูลอิเล็กทรอนิกส์ หน้า Digital Signature ของ ETDA อธิบายว่าลายเซ็นที่ใช้ certificate และ PKI ช่วยระบุตัวผู้ลงนามหรือองค์กร แสดงการยอมรับข้อมูลอิเล็กทรอนิกส์ และตรวจได้ว่าข้อมูลเปลี่ยนหลังลงนามหรือไม่
จึงต้องไม่ใช้คำว่า “อนุมัติอิเล็กทรอนิกส์” “ลายมือชื่ออิเล็กทรอนิกส์” “ลายเซ็นดิจิทัล PKI” และ “hash” แทนกัน
| คำ | ความหมายในบทความ | หลักฐานที่ต้องดู |
|---|---|---|
| การอนุมัติอิเล็กทรอนิกส์ | การทบทวน/อนุมัติใน workflow ภายใน | ตัวตน สิทธิ เวลา เวอร์ชันเป้าหมาย log |
| ลายมือชื่ออิเล็กทรอนิกส์ | วิธีอิเล็กทรอนิกส์แบบกว้างที่แสดงเจตนา | ตัวตน เจตนา ความผูกกับข้อมูลตามกฎหมาย/สัญญา |
| ลายเซ็นดิจิทัล PKI | วิธีลงนามด้วย certificate และการเข้ารหัส | certificate ผล validation ข้อมูลที่ลงนาม การเพิกถอน การตรวจการเปลี่ยน |
| Hash | ค่าย่อใช้เทียบว่าข้อมูลเหมือนเดิมหรือไม่ | algorithm ชุด byte เวลา และที่เก็บ |
ปุ่มอนุมัติไม่ได้ทำให้ข้อกำหนดกฎหมาย/สัญญาของเอกสารภายนอกครบโดยอัตโนมัติ และไม่ใช่ทุกใบรับรองต้องใช้ PKI ราคาแพง ให้พิจารณาสัญญาลูกค้า ประเภทธุรกรรม อุตสาหกรรม หลักฐานเมื่อพิพาท และความสามารถตรวจสอบของผู้รับ พร้อมปรึกษาผู้เชี่ยวชาญในไทยเมื่อจำเป็น
โมเดลข้อมูลใบรับรองผลการตรวจสอบ|รักษารหัส 7 ชุดให้เชื่อมกัน
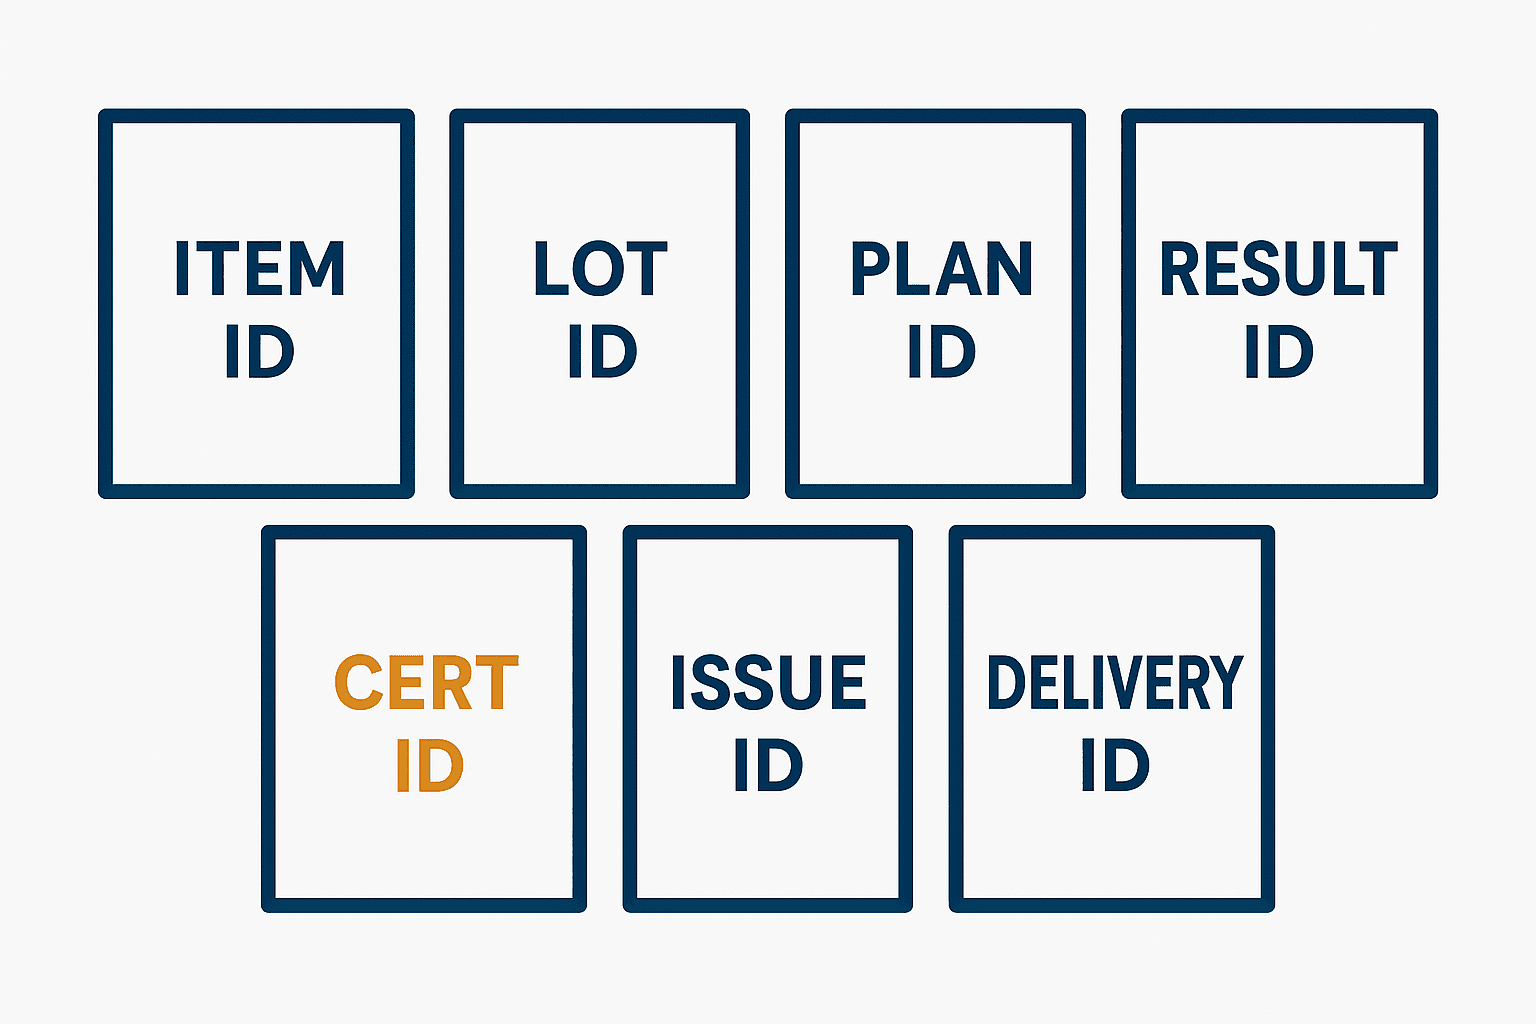
ในการทำใบรับรองผลการตรวจสอบเป็นดิจิทัล ชื่อไฟล์ PDF ไม่ควรเป็นแกนหลัก โมเดลตัวอย่างเชื่อม:
- ITEM ID ระบุสินค้า แบบ หรือรหัสลูกค้า
- LOT ID ระบุหน่วยติดตามผลิต รับเข้า หรือส่งออก
- PLAN ID ระบุแผนตรวจและเวอร์ชันข้อกำหนด
- RESULT ID ระบุค่าตรวจและผลตัดสินต้นฉบับ
- CERT ID ระบุใบรับรองเชิงตรรกะ
- ISSUE ID ระบุการออกแต่ละครั้งและเวอร์ชันที่ส่งลูกค้า
- DELIVERY ID ระบุผู้รับ ช่องทาง เวลา และผลการส่ง
การแยก CERT ID กับ ISSUE ID สำคัญมาก การแก้ไขอาจเกี่ยวกับวัตถุรับรองเดิมแต่เป็น representation คนละฉบับ CERT-001 / ISSUE-01 จึงถูก supersede และเชื่อมพร้อมเหตุผลไป ISSUE-02 ได้โดยไม่ลบประวัติ
แม้รูปแบบลูกค้าแตกต่างด้านลำดับ หน่วย ทศนิยม ภาษา หรือไฟล์แนบ ค่าแสดงผลควรอ้าง RESULT ID เดียวกัน การคัดลอกค่าแยกตามลูกค้าสร้างหลายต้นฉบับ ให้แยก source data ออกจากกฎ render และทำ version ให้กฎแปลง
ขยายการสอบกลับล็อตไปถึงการส่งใบรับรอง
การสอบกลับล็อตไม่ควรจบที่การตรวจหรือส่งสินค้า ต้องรู้ด้วยว่าใบรับรองใดอธิบายล็อต ฉบับใดถึงลูกค้า และการแก้ไข/ส่งใหม่ไปครบทุกผู้รับหรือไม่
โมเดลเหตุการณ์ที่เสนอให้เก็บวัตถุ เวลา สถานที่ ผู้กระทำ และเหตุผล/สถานะของการออกทุกครั้ง นี่คือข้อเสนอ implementation ที่อาศัยแนวคิด traceability แบบทำงานร่วมกันได้ ไม่ใช่ข้อความบังคับตรงจาก GS1
เมื่อล็อตผลิตถูกแบ่งไปหลาย shipment ให้รักษาความสัมพันธ์ many-to-many หากตรวจซ้ำแล้วเปลี่ยนผลเฉพาะ serial บางตัว ห้ามเขียนทับใบรับรองทั้งล็อตแบบเงียบ ต้องระบุขอบเขตผลกระทบและออกฉบับทดแทนอย่างควบคุม ไม่ว่าส่งผ่าน portal หรือ email ให้ผูกการรับ ความผิดพลาด และการส่งซ้ำกับ DELIVERY ID
ออกแบบเวิร์กโฟลว์อนุมัติอิเล็กทรอนิกส์ตามความรับผิดชอบ
flow ทั่วไปมีจัดทำ ทบทวนเทคนิค อนุมัติคุณภาพ และออกเอกสาร ให้กำหนดแต่ละขั้นจากสิ่งที่ต้องตรวจและสิ่งที่มีสิทธิปฏิเสธ ไม่ใช่ตำแหน่งอย่างเดียว เพราะต้องรองรับกะกลางคืน การมอบหมาย บทบาทซ้อน และข้อยกเว้นลูกค้า
| บทบาท | สิ่งที่ตรวจ | ตัวอย่างเหตุผลปฏิเสธ | หลักฐานบังคับ |
|---|---|---|---|
| ผู้จัดทำ | ล็อต ความครบของผล เอกสารร่าง | ข้อมูลขาด วัตถุผิด | เวลา แหล่งข้อมูล เวอร์ชัน template |
| ผู้ทบทวนเทคนิค | วิธี หน่วย การปัดเศษ สเปก | วิธีหรือ revision ผิด | ผล review comment เวอร์ชันเป้าหมาย |
| ผู้อนุมัติคุณภาพ | pass/fail deviation เงื่อนไขลูกค้า | deviation ไม่อนุมัติ | ตัวตน สิทธิ เวลา เจตนา |
| ผู้ออก | ผู้รับ ภาษา เอกสารแนบ เลขที่ออก | ผู้รับไม่ชัด ฉบับปน | เวอร์ชัน ผู้รับ ช่องทาง |
ข้อเสนอคือป้องกันคนเดียวอนุมัติต่อเนื่อง หรือบังคับเหตุผลและอนุมัติระดับสูงเมื่อยกเว้น นี่เป็นการแยกหน้าที่ตามความเสี่ยง ไม่ใช่กฎหมายทั่วไป โรงงานขนาดเล็กอาจใช้ compensating control เช่น review ภายหลังและจำกัดขอบเขต
การมอบหมายต้องบันทึกช่วงเวลา ขอบเขต ผู้มอบและผู้รับแทน ห้ามแชร์บัญชี เมื่อค่าตรวจ สเปก เงื่อนไขลูกค้า หรือไฟล์แนบเปลี่ยนหลังอนุมัติ ระบบควรยกเลิกการอนุมัติและส่งกลับ review
การควบคุมเวอร์ชัน|แยก template data และ issue version
คำว่า “เวอร์ชันล่าสุด” ไม่พอ ต้องจัดการอย่างน้อยสามชั้น:
- Template version: layout label ข้อความคงที่ และรูปแบบลูกค้า
- Data version: ผลตรวจ limit การตัดสิน note และ snapshot ต้นทาง
- Issue version: representation ที่อนุมัติและส่งออกนอกองค์กร
การแก้ template ต้องไม่ทำให้ใบรับรองเก่าที่ออกแล้วเปลี่ยนหน้าตาย้อนหลัง ต้องรักษา template และเงื่อนไข render ตอนออก ขณะเดียวกัน format เฉพาะอาจอ่านไม่ได้ในอนาคต จึงควรเก็บทั้ง structured data ที่ค้นได้และ representation ที่คนอ่านได้อย่างมั่นคง
ผูกเวอร์ชันกับสถานะ เช่น DRAFT, IN REVIEW, APPROVED, ISSUED, SUPERSEDED, VOID กำหนด transition บทบาท และการย้อนกลับ ทดสอบว่าการ update database ไม่เปลี่ยน artifact ที่ออกแล้วโดยไม่มี ISSUE ID ใหม่
ทำ master เงื่อนไขส่งตามลูกค้าและแสดงข้อยกเว้น
ลูกค้าอาจต่างกันด้านชื่อ part ช่องข้อมูล หน่วย ทศนิยม limit ภาษา signature block รูปภาพ ช่องทาง และกำหนดส่ง เงื่อนไขที่ซ่อนใน Excel ส่วนบุคคลหรือ email มักพลาดเมื่อเปลี่ยนคนหรือเพิ่มผลิตภัณฑ์
customer submission profile ควรมี customer/ship-to code ขอบเขตสินค้า template version กฎแสดงผล เอกสารแนบ วิธีลงนาม ผู้รับ encryption filename deadline และวิธียืนยันรับ กฎทุกข้อมี effective date และผู้อนุมัติ แล้ว snapshot กฎที่ใช้จริงไว้ใน issue record
อย่ารวมทุกอย่างเป็น “ลูกค้า A” เพราะแต่ละโรงงาน แผนก part และสัญญาอาจต่างกัน กำหนดลำดับ precedence และหากไม่พบกฎหรือพบหลายกฎขัดกัน ให้หยุด auto issue และส่งเข้าคิวคนแก้ไข
การตรวจจับการแก้ไข|อย่าจบที่ hash
Hash ช่วยตรวจว่าชุด byte เปลี่ยนหรือไม่ แต่ไม่ยืนยันเองว่าใครสร้างหรืออนุมัติ มีอยู่เมื่อใด หรือผู้อนุมัติแสดงเจตนาต่อเนื้อหานั้น หากไฟล์และค่า hash ถูกแทนพร้อมกันก็อาจตรวจไม่พบหากไม่มี reference ที่ป้องกันแยกต่างหาก
ให้ซ้อนหลักฐานตามความเสี่ยง:
- กำหนด canonicalization และ hash algorithm
- เก็บ hash ใน issue ledger, audit trail หรือ repository ที่แยกสิทธิ
- ผูก approval กับตัวตนที่ authenticate สิทธิ เวอร์ชัน และเวลา
- ใช้ PKI digital signature หรือ trusted timestamp เมื่อเหมาะสม
- เก็บ source data และ rendering condition ให้สร้าง issue ซ้ำได้
- เขียนวิธี validation ที่ผู้รับและ auditor ทำได้จริง
Immutable/WORM storage ก็ไม่ใช่คำตอบทุกอย่าง ต้องทดสอบขอบเขต ระยะเก็บ สิทธิ admin ข้อยกเว้นลบ backup และ integrity หลัง restore เลือกจากความผิดหรือการทุจริตที่ต้องตรวจ คนที่เห็น และเวลาตอบสนอง ไม่ใช่ชื่อเทคโนโลยี
ปิดวงจรจาก review ถึง correction และ reissue

วงจรหกสถานะที่เสนอคือ REVIEW → APPROVE → ISSUE → DELIVER → CORRECT → REISSUE หากไม่แก้ไข DELIVER คือปลายทางปกติ หากพบข้อผิดพลาด CORRECT เก็บเหตุผลและผลกระทบ ส่วน REISSUE ต้องกลับผ่าน review และ approval
ตอน ISSUE ให้ freeze เลขที่ออก เวอร์ชัน ล็อต ลูกค้า approved hash ผู้ออก และเวลา ตอน DELIVER เก็บผู้รับ ช่องทาง เงื่อนไข encryption ผลส่ง และการรับ Email attachment อย่างเดียวทำให้ถอนและมองเห็นเวอร์ชันยาก สำหรับเอกสารเสี่ยงสูงให้เปรียบเทียบ portal ที่ authenticate หรือลิงก์หมดอายุ
จัดประเภทเหตุผลแก้ เช่น พิมพ์ผิด ค่าวัดเปลี่ยน ใช้สเปกผิด ใช้กฎลูกค้าผิด หรือไฟล์แนบขาด แล้วประเมินผลต่อคุณภาพ การส่ง และการสื่อสาร เก็บฉบับเดิมเป็น SUPERSEDED หรือ VOID และเชื่อมจากฉบับใหม่ เพิ่ม notice รายชื่อส่งซ้ำ และสถานะรับในประวัติ เพื่อไม่ให้ “แก้ในระบบแล้วแต่ลูกค้ายังใช้ฉบับเก่า” หายไป
ใช้ 21 CFR Part 11 เฉพาะเมื่ออยู่ในขอบเขต
แนวทาง Part 11 ของ FDA อธิบายบริบทที่บันทึกตามกฎหมาย/กฎ FDA ถูกเก็บเป็นอิเล็กทรอนิกส์ หรือข้อมูลที่กำหนดถูกส่งแบบอิเล็กทรอนิกส์ แนวทางระบุว่าเป็นคำแนะนำที่ไม่ผูกพัน และอธิบาย narrow interpretation กับ enforcement discretion สำหรับบางข้อ
จึงไม่ถูกต้องที่จะกล่าวว่าบันทึกอิเล็กทรอนิกส์อุตสาหกรรมทุกชนิดต้อง comply Part 11 สำหรับผลิตภัณฑ์ที่ FDA กำกับ ต้องระบุ predicate rule บันทึก การใช้ electronic และการยื่นกับผู้เชี่ยวชาญด้านกฎระเบียบ โรงงานนอกขอบเขตนำแนวคิด access control, audit trail, validation และ retention มาปรับใช้ได้ แต่ไม่ควรประกาศ Part 11 compliance
RFP ไม่ควรรับคำตอบ “Part 11 ready: Yes” อย่างเดียว ให้ถามว่าส่วนใดเป็น standard, configuration, procedure, customer responsibility หรือ third party และมี evidence อะไร ชื่อผลิตภัณฑ์แทนการวิเคราะห์ applicability และ validated use ไม่ได้
เกณฑ์คัดเลือกใน RFP|เปรียบเทียบคำตอบด้วยหลักฐาน
RFP การทำใบรับรองผลการตรวจสอบเป็นดิจิทัลควรใช้ scenario และ proof ไม่ใช่ feature list อย่างเดียว น้ำหนักต่อไปนี้เป็นตัวอย่าง TOMAS TECH ไม่ใช่ข้อบังคับกฎหมายหรือมาตรฐาน
| พื้นที่ประเมิน | น้ำหนักตัวอย่าง | คำตอบที่ต้องการ | หลักฐาน PoC |
|---|---|---|---|
| ID และ data model | 15 | 7 ID ต้นทาง การแปลง ความสัมพันธ์ | trace จากล็อตถึง delivery |
| Approval/แยกหน้าที่ | 15 | role delegation rejection reapproval | scenario ตามสิทธิและ audit log |
| Version/change | 15 | template/data/issue version | สร้างอดีตกลับและห้าม overwrite |
| Customer submission | 10 | rule master precedence collision stop | เทียบ output สองลูกค้า |
| Integrity/signature | 15 | hash log PKI time validation | ทดลองแก้และผลตรวจ |
| Correction/reissue | 15 | supersede reason impact resend | demo closed loop |
| Integration/operation | 10 | ERP/MES/QMS monitor recovery support | failure replay reconcile |
| Exit/portability | 5 | export data file log | export และ reconstruct |
แยก mandatory กับ scored ตัวอย่างเงื่อนไขตัดสิทธิ์คือเขียนทับหลังออกโดยตรวจไม่พบ ไม่เชื่อม old/new issue ไม่ผูก approver กับ target version ออกอัตโนมัติแม้กฎลูกค้าชนกัน หรือ customer ดึง audit log ไม่ได้ ทั้งหมดเป็นข้อเสนอที่ต้องปรับตาม risk assessment
Demo ต้องมีค่าขาด สเปก revision ผิด หน่วยผิด ชื่อไฟล์ซ้ำ delegation หมดอายุ แก้ค่าหลังอนุมัติ ส่งล้มเหลว เปิดลิงก์เก่า และลูกค้ายังมีฉบับเดิมหลัง reissue ให้คำว่า “ทำได้” มี setting, log, export, API output และ recovery record รองรับ
วิธีตัดสินค่าใช้จ่าย|แยกตัวขับก่อนเทียบราคา
ค่าใช้จ่ายไม่ได้ขึ้นกับจำนวน user อย่างเดียว ต้องให้ผู้เสนอราคาใช้สมมติฐานเดียวกันเรื่องโรงงาน line item ลูกค้า template ปริมาณออกเฉลี่ย/peak ไฟล์แนบ ระยะเก็บ integration คุณภาพ migration ขั้นอนุมัติ วิธีลายเซ็น ภาษา validation availability และ local support
แยก implementation, subscription, usage, trust service, certificate, cloud, support, change, data export และ exit assistance การเทียบสามปีทำได้แต่เป็นตัวอย่าง วิเคราะห์ความไวต่อค่าเงิน ปริมาณข้อมูล template เพิ่ม และ API เปลี่ยน เพื่อไม่ให้ราคาต้นต่ำกลับสูงจากค่าเปลี่ยนระหว่างใช้งาน
ประโยชน์ไม่ควรวัดแค่เวลาทำเอกสาร ให้วัด rework จากส่งผิด เวลาค้นหาตอบลูกค้า shipment waiting audit preparation การแจ้งแก้ที่ตกหล่น และความเสี่ยงใช้เวอร์ชันเก่า ไม่ใช้ ROI เปอร์เซ็นต์ทั่วไป แต่ใช้ baseline โรงงานและผล PoC
แผน PoC 90 วันที่เสนอ|สร้างหลักฐานรับมอบที่สี่ gate

กำหนดการต่อไปนี้เป็นข้อเสนอ ปรับตาม shutdown การอนุมัติลูกค้า legal review และ data readiness เป้าหมายคือเลือก limited deployment, conditional continuation, redesign หรือ stop ด้วยหลักฐาน ไม่ใช่บังคับ production วันที่ 90
วันที่ 1–20 — SCOPE: ล็อกวัตถุ ID และ control ปัจจุบัน
จำกัดหนึ่งโรงงาน หนึ่ง product family และประมาณสอง customer format; จำนวนเป็นตัวอย่าง เดินกระบวนการจัดทำ review approve issue deliver correct ระบุว่า Excel กระดาษ mailbox หรือ folder ใดถูกถือเป็นหลัก ตกลง 7 ID, state, owner, customer rule, exception และสัญญา/กฎที่เกี่ยวข้อง
Gate ตัวอย่าง: ล็อตตัวอย่าง trace ถึงผลต้นทางและเงื่อนไขลูกค้าได้แบบไม่กำกวม สร้างประวัติ issue representative หลายกรณีกลับได้ และคำถาม applicability ทุกข้อมี owner/date
วันที่ 21–45 — BUILD: ตั้ง workflow และกฎออกตามลูกค้า
ใช้ representative data ที่ป้องกัน ไม่ย้ายทั้งหมด ตั้ง template, transformation, role, issue number และ delivery จงใจทำ post-approval change, delegation หมดอายุ และ rule conflict เพื่อพิสูจน์ว่าระบบหยุด
Gate ตัวอย่าง: missing data, wrong specification, unauthorized action และ delivery failure เข้าคิวที่ถูกต้องพร้อมเหตุผล ถ้า signature/timestamp พึ่งบริการภายนอก ให้ทดสอบ certificate revocation, outage และ fallback validation
วันที่ 46–70 — PROVE: ทดสอบแก้ไข correction reissue และ restore
แก้หนึ่งตัวอักษรในไฟล์ออกแล้ว เปลี่ยน source data สลับ template จำกัดสิทธิ log และ restore backup บันทึกว่า hash, signature, log หรือ immutable storage ชั้นใดตรวจอะไร Supersede ฉบับเก่า ออกใหม่ และตามจนผู้รับได้รับ correction
Gate ตัวอย่าง: reconstruct ฉบับตอนออก ตรวจ tamper ตามแบบ แยก old/new ชัด และรักษา ID/approval หลัง restore แยก absolute integrity condition ออกจาก open item ที่ยอมรับได้
วันที่ 71–90 — ACCEPT: ปิด evidence และ procurement conditions
Business, quality, IT, security, sales/logistics และผู้บริหารท้องถิ่น review ร่วมกัน ทุก open item มี severity, interim action, owner, due date และ residual-risk acceptor ตัดสินจากผล test ไม่ใช่คำบรรยาย vendor
ผลส่งมอบประกอบด้วย requirement-test-evidence traceability, data model, access matrix, state transition, customer rule master, migration/operation procedure, correction/recovery instruction, training, cost breakdown และ exit plan หากอนุมัติ production ต้องระบุ scope จำกัดและเงื่อนไขขยาย
ชุดหลักฐานรับมอบ|ทำให้บุคคลที่สามสร้างเหตุผลตัดสินใจซ้ำได้
โฟลเดอร์ screenshot ไม่พอ ให้ทำดัชนี requirement ID, risk, configuration, test, expected/actual result, evidence, decision และ approval
- ความสัมพันธ์ ID จาก item, lot, plan, result, certificate, issue ถึง delivery
- เวอร์ชัน template, conversion, unit, rounding, decision และ customer rule
- Role, delegation, segregation, emergency exception และ periodic review
- ผล normal, missing, wrong-spec, unauthorized, post-approval change, tamper, reissue
- Setting/ข้อจำกัดของ hash, signature validation, log, timestamp, immutable storage
- Event สำหรับ issue, send, receipt, failure และ correction notice
- Backup, restore, replay, deduplication, manual fallback และ return-to-service
- Open item, interim action, due date, owner และ residual-risk acceptance
- Pricing assumption, add-on, third-party charge และ export ตอนจบสัญญา
- ผู้รับผิดชอบและวันที่ตรวจ applicability ของสัญญา กฎหมาย มาตรฐาน
ทุกหลักฐานมีเวลา environment system/configuration version และผู้ทำ ใช้ screenshot คู่ configuration export, log, API result และ generated file ป้องกัน evidence pack เองหากมีข้อมูลลับลูกค้าหรือข้อมูลส่วนบุคคล
การย้ายข้อมูล|อย่าปนฉบับเก่าและไฟล์ยังไม่อนุมัติในชุดทางการ
Shared folder มักปน issued, working, resend และ customer-edited copy อย่าตัดสินจากคำว่า final หรือ modified time อย่างเดียว เจ้าของงานและ quality ต้องยืนยัน issue evidence
แบ่ง legacy record เป็น structured migration, reference archive, disposition ตามนโยบาย และ investigation hold หาก issue number ชนกัน ให้รักษาหมายเลขเดิมและเพิ่ม migration ID ไม่ renumber แบบเงียบ Hash ที่คำนวณตอน migration พิสูจน์ได้เพียงความเหมือนกับไฟล์ที่รับเข้า ณ ตอนนั้น ไม่ย้อนพิสูจน์ผู้สร้างหรืออนุมัติในอดีต
ช่วง parallel run ให้ประกาศ lot/date ที่ระบบใหม่เป็น authoritative หลีกเลี่ยงสอง system of record พร้อมกัน กำหนด temporary authority และ back-entry deadline เมื่อ exception ติดตาม issue แรก correction แรก และ reissue แรกหลัง cutover อย่างใกล้ชิด
KPI ดำเนินงาน|วัดความเร็วคู่การควบคุม
KPI ตัวอย่างคือ lead time จากตรวจเสร็จถึง approve/issue/receipt, hold จากข้อมูลขาดหรือ rule conflict, first-time-correct issue, correction แยกสาเหตุ, old-version access/misdelivery, delegation/access exception, เวลาตอบ inquiry และผล drill restore/fallback
หาก optimize เวลาออกอย่างเดียว คนอาจข้าม review หรือซ่อน exception ให้จับคู่ time metric กับ quality metric แล้วแยกสาเหตุ delay เป็น data readiness, approval queue, system failure และ missing customer rule ค่าเป้าหมายทุกอย่างควรมาจาก baseline กับ PoC ขององค์กร
ความผิดพลาดที่พบบ่อยและวิธีป้องกัน
ถือ PDF เป็นข้อมูลต้นฉบับเพียงอย่างเดียว
จะตรวจ conversion, rounding และ acceptance ย้อนหลังไม่ได้ ให้แยก RESULT ID จาก issued representation และทำ version rendering rule
เปลี่ยนเนื้อหาหลัง URL ที่อนุมัติแล้ว
สิ่งที่ลูกค้าเห็นไม่ตรง audit ให้ freeze issue และเผยแพร่ ISSUE ID ใหม่
ฝังกฎลูกค้าใน template
มองผลกระทบ change ไม่เห็น ให้แยก submission profile, effective date และ approval จาก layout
เรียก hash ว่าลายเซ็นดิจิทัล
ทำให้สับสนระหว่างการเทียบข้อมูลกับตัวตน/เจตนาผู้ลงนาม ให้ vendor อธิบาย assurance boundary
แก้ไขด้วย overwrite
เหตุผลและผู้รับที่ได้รับผลกระทบหาย ให้ใช้ supersession, impact assessment, reapproval และ redistribution
จบ PoC 90 วันด้วย happy-path demo
Normal issue พิสูจน์ control ไม่พอ ต้อง test post-approval change, tamper, send failure, stale issue, restore และ exit
Checklist นำไปใช้
ก่อน RFP
- [ ] ให้ approval, issue และ reissue เป็นศูนย์กลางโครงการ
- [ ] กำหนด 7 ID และ system of record
- [ ] สำรวจ customer rule และ effective version
- [ ] มอบหมายการตรวจ electronic transaction, contract และ sector ของไทย
- [ ] ระบุ mandatory, score, disqualifier และ pricing assumptions
ระหว่าง PoC
- [ ] ทดสอบ normal, missing, wrong-spec, unauthorized และ post-approval change
- [ ] แยกพิสูจน์บทบาท hash, log, signature และ timestamp
- [ ] ทดสอบ customer output และ conflict stop
- [ ] สาธิต reason, supersession, reapproval และ redistribution
- [ ] ทดสอบ restore และ manual fallback
ก่อนรับ production
- [ ] Requirement-test-evidence-approval traceability ครบ
- [ ] Open item ทุกข้อมี severity, interim action, owner และ date
- [ ] แยก migration, archive, hold และ disposition
- [ ] ประกาศ cutover ของ system of record ตามเวลา/ล็อต
- [ ] ยืนยัน export, contract exit และ long-term readability
สรุป|การทำใบรับรองผลการตรวจสอบเป็นดิจิทัลจบเมื่อควบคุมการส่งและออกใหม่ได้
การทำใบรับรองผลการตรวจสอบเป็นดิจิทัลมากกว่าการแทนกระดาษด้วย PDF ต้องเชื่อม item, lot, inspection plan, result, certificate, issue และ delivery ID แล้วรวมเวิร์กโฟลว์อนุมัติอิเล็กทรอนิกส์ การคุมเวอร์ชันสามชั้น การส่งตามลูกค้า การตรวจจับการแก้ไข และ correction/reissue เป็นวงจรเดียว แยกข้อเท็จจริงจากแหล่งปฐมภูมิ ข้อกำหนดเฉพาะลูกค้า และ control ที่เสนอ ใน PoC 90 วันต้องพิสูจน์ change, failure, restore และ stale version ไม่ใช่แค่ happy path
หากกำลังกำหนดขอบเขต RFP ตัวขับค่าใช้จ่าย หรือ gate รับมอบสำหรับโรงงานในไทย สามารถ ติดต่อ TOMAS TECH ได้ตั้งแต่ขั้นวางหลักฐานสำหรับการออกและออกใหม่ โดยแยกงานเก็บค่าจากเครื่องมือและการร่างด้วย AI ให้ชัดเจน
FAQ|การทำใบรับรองผลการตรวจสอบเป็นดิจิทัลคือการเก็บ PDF ใช่หรือไม่?
ไม่ใช่ PDF เป็น representation หนึ่ง ต้องเชื่อมผลต้นทาง สเปก ล็อต approval version ผู้รับ และเหตุผลแก้ไขให้สร้างย้อนกลับได้ ควรพิจารณาทั้ง structured data ที่ค้นได้และรูปแบบคงที่ที่คนอ่านได้
FAQ|ต้องทำการเก็บข้อมูลการตรวจสอบอัตโนมัติก่อนหรือไม่?
ไม่จำเป็นเสมอไป PoC ควบคุมการออกแบบจำกัดเริ่มได้เมื่อระบุ source ID, time, instrument และ operator ได้แน่นอน ช่วงคีย์มือให้เก็บผู้คีย์ ผู้ตรวจ และประวัติ correction ส่วน equipment connectivity ทำเป็นระยะได้
FAQ|เวิร์กโฟลว์อนุมัติอิเล็กทรอนิกส์จำเป็นต้องมีลายเซ็นดิจิทัลหรือไม่?
ตอบรวมไม่ได้ ระดับ assurance ขึ้นกับ approval ภายใน สัญญาลูกค้า อุตสาหกรรม หลักฐานข้อพิพาท และวิธี validation ของผู้รับ ให้แยก workflow approval, electronic signature, PKI digital signature และ hash แล้วตรวจบริบทไทยกับผู้เชี่ยวชาญ
FAQ|การสอบกลับล็อตควรไปไกลแค่ไหน?
อย่างน้อยต้องย้อนจากล็อตถึง source result, applicable specification, approved issue และผู้รับ และจาก reissue กลับไป prior issue กับ correction reason เพิ่ม serial และ split/merge ตามผลิตภัณฑ์และลูกค้า
FAQ|เปรียบเทียบค่าใช้จ่ายการทำใบรับรองผลการตรวจสอบเป็นดิจิทัลอย่างไร?
ทำสมมติฐานเดียวกันสำหรับโรงงาน สินค้า ลูกค้า template ปริมาณ integration migration approval signature retention support และ validation แยก upfront, recurring, usage, third-party, change และ exit cost แล้วใช้ผล PoC เทียบ total cost หลายปีตามช่วงที่องค์กรเลือก
FAQ|เงื่อนไขรับ PoC 90 วันที่สำคัญที่สุดคืออะไร?
นอกจากออกปกติ ต้องหยุด post-approval change เก็บ prior issue ตรวจ tamper ตามที่ออกแบบ trace correction ถึง redistribution และรักษา approval link หลัง restore ให้ severe integrity defect เป็น absolute gate ไม่ใช่ข้อเสียที่เอาคะแนนเฉลี่ยกลบ
ข้อควรทราบ
บทความนี้เป็นแนวทาง implementation ทั่วไปจากแหล่งปฐมภูมิที่ตรวจเมื่อ 7 กันยายน 2026 ไม่ใช่คำปรึกษากฎหมาย การรับรอง หรือ regulatory compliance หน้า ISO แสดง ISO 9001 ฉบับที่ 6 ว่า under publication ณ เวลานั้น ต้องตรวจ retention, signature, standard และ FDA 21 CFR Part 11 applicability ตามสัญญา ผลิตภัณฑ์ เขตอำนาจ predicate rule และ certification scope กับผู้เชี่ยวชาญ ตัวเลขน้ำหนัก threshold จำนวนตัวอย่าง แผน 90 วัน และ KPI ทั้งหมดเป็นข้อเสนอ/ตัวอย่าง
แหล่งอ้างอิง
- ISO, ISO 9001 — Quality management systems — Requirements (ขณะตรวจ ฉบับที่ 6 แสดง Under publication)
- ISO/TC 176, Guidance on the requirements for Documented Information of ISO 9001:2015
- ISO, ISO/IEC 17025:2017
- GS1, GS1 Global Traceability Standard
- ETDA, Electronic Transactions laws
- ETDA, Digital Signature
- U.S. FDA, Part 11, Electronic Records; Electronic Signatures — Scope and Application


