


SCADA คือโครงสร้างพื้นฐานสำหรับรวบรวมข้อมูล กำกับดูแลสถานะเครื่องจักร และรองรับคำสั่งควบคุมที่ได้รับอนุญาตในโรงงานหรือระบบสาธารณูปโภค โครงการปรับปรุงจะเสี่ยงล้มเหลวหากมองว่าเป็นเพียงการเปลี่ยนหน้าจอเก่า เพราะความหมายของแท็ก สัญญาณเตือน ข้อมูลย้อนหลัง การสื่อสารกับ PLC การเชื่อม MES การสำรองข้อมูล และความมั่นคงปลอดภัย OT ล้วนเป็นส่วนของระบบ บทความนี้สรุปกรอบใช้งานจริงสำหรับโรงงานในไทย ตั้งแต่การกำหนดความต้องการ RFP, FAT/SAT การประเมิน 90 วัน TCO จนถึงจุดอนุมัติการตัดสินใจ
จุดอ้างอิงใหม่ของการเลือก SCADA ในปี 2026
วันที่ 24 กุมภาพันธ์ 2026 International Society of Automation หรือ ISA ประกาศเผยแพร่ ANSI/ISA-112.00.01-2025, SCADA Systems – Part 1: SCADA Lifecycle, Diagrams and Terminology โดยอธิบายว่า Part 1 เป็นกรอบที่ไม่ผูกกับผู้ขายและไม่ผูกกับเทคโนโลยี สำหรับทั้งระบบใหม่และการปรับปรุงระบบเดิม ครอบคลุมวงจรชีวิต แผนภาพ และคำศัพท์
ต้องระบุสถานะให้ถูกต้อง ISA เรียกเอกสารนี้ว่า American National Standard ที่ ANSI รับรอง ประกาศระบุว่าสามารถประยุกต์ใช้ข้ามอุตสาหกรรมและภูมิภาคได้ แต่ไม่ได้เรียกว่าเป็นมาตรฐาน IEC หรือข้อบังคับสากล อย่านำสถานะระหว่างประเทศของ ISA-95/IEC 62264 มาใช้กับ ISA-112 โดยอัตโนมัติ ณ วันที่ประกาศ ส่วนเพิ่มเติมเกี่ยวกับการทบทวนวงจรชีวิตและสถาปัตยกรรมยังเป็นแผนในอนาคต ดังนั้น Part 1 เพียงอย่างเดียวไม่ใช่ใบรับรองผลิตภัณฑ์หรือหลักฐานการปฏิบัติตามข้อกำหนดไซเบอร์โดยละเอียด
คุณค่าทางปฏิบัติยังชัดเจน เพราะช่วยให้เจ้าของโรงงานมอง SCADA ตลอดการออกแบบ สร้าง เดินระบบ บำรุงรักษา ขยาย และตรวจสอบ ไม่ใช่งานทำภาพครั้งเดียว RFP จึงถามได้ว่าใครเป็นเจ้าของผลส่งมอบแต่ละช่วง และต้องมีหลักฐานใดก่อนผ่านจุดอนุมัติ การเปรียบเทียบผู้ขายจะย้ายจากความสวยของเดโมไปสู่การกู้คืน การบำรุงรักษา การทำงานร่วมกัน และการรองรับระยะยาว
กำหนดรูปแบบการเดินระบบก่อนเปรียบเทียบผลิตภัณฑ์
ตอบคำถามต่อไปนี้ก่อนทำรายชื่อผลิตภัณฑ์:
- ขอบเขตคือหนึ่งไลน์ หนึ่งโรงงาน หรือหลายไซต์
- ฟังก์ชันใดหยุดไม่ได้ และมีช่วงหยุดจริงเท่าใด
- PLC, DCS, RTU เครื่องมือวัด เครือข่าย และแหล่งเวลาใดต้องคงไว้
- การตัดสินใจใดใช้สัญญาณเตือน เหตุการณ์ แนวโน้ม และข้อมูลแบตช์
- ข้อมูลใดแลกกับ MES, ERP, คุณภาพ ซ่อมบำรุง และพลังงาน และใครเป็นเจ้าของ
- เมื่อเกิดความขัดข้อง เหตุการณ์ไซเบอร์ ผู้ขายเลิกสนับสนุน หรือ OS หมดอายุ โรงงานต้องกู้คืนเองได้เพียงใด
หากยังไม่ชัด ผลิตภัณฑ์ที่มีฟังก์ชันมากก็ไม่ใช่คำตอบโดยอัตโนมัติ การเลือก SCADA คือการเลือกรูปแบบปฏิบัติการที่ส่งมอบข้อมูลและสิทธิ์ควบคุมตามนิยามได้ต่อเนื่อง โดยไม่สร้างความเสี่ยงที่ยอมรับไม่ได้ต่อกระบวนการจริง
SCADA คืออะไร และต่างจาก HMI, PLC, MES อย่างไร
SCADA ย่อจาก Supervisory Control and Data Acquisition ทำหน้าที่รวบรวมข้อมูลจากตัวควบคุมและอุปกรณ์ระยะไกล แสดงสถานะ จัดการสัญญาณเตือนและประวัติ และรองรับการควบคุมกำกับที่ได้รับอนุญาต ขอบเขตผลิตภัณฑ์ต่างกัน บางชุดรวม HMI ฮิสทอเรียน รายงาน ระบบสำรอง และเกตเวย์ ขณะที่บางโรงงานใช้หลายผลิตภัณฑ์ร่วมกัน จึงต้องนิยามความรับผิดชอบ ไม่ใช่ยึดชื่อทางการตลาด
| ส่วนประกอบ | ความรับผิดชอบหลัก | คำถามขอบเขตเมื่อปรับปรุง |
|---|---|---|
| เซนเซอร์และแอกชูเอเตอร์ | ตรวจวัดและกระทำต่ออุปกรณ์ | ใครรับผิดชอบการสอบเทียบ ค่าขัดข้อง และสถานะปลอดภัย |
| PLC, DCS, RTU | ควบคุมเวลาจริง อินเตอร์ล็อก และลำดับ | เมื่อ SCADA ขาดการสื่อสารยังเดินเครื่องอย่างปลอดภัยหรือไม่ |
| HMI | การโต้ตอบของผู้ปฏิบัติงานเฉพาะเครื่องหรือกระบวนการ | แหล่งคำสั่งใดมีลำดับความสำคัญ |
| SCADA | กำกับหลายเครื่อง รวบรวมข้อมูล เตือน และสั่งงานกำกับ | ใครดูแลแท็ก สิทธิ์ เวลา ประวัติ และคุณภาพการสื่อสาร |
| ฮิสทอเรียน | เก็บ บีบอัด และค้นข้อมูลอนุกรมเวลา | จะเก็บค่าดิบ ค่าสรุป คุณภาพ และนานเท่าใด |
| MES/MOM | คำสั่งผลิต WIP คุณภาพ และเวิร์กโฟลว์หน้างาน | ข้อมูลเครื่องจักรเชื่อมบริบทการผลิตอย่างไร |
| ERP | คำสั่งซื้อ แผน สต็อก ต้นทุน และจัดซื้อ | แลกข้อมูลใดโดยไม่ให้ธุรกิจพึ่งพาการควบคุมโดยตรง |
ISA-95 แยกกิจกรรมและอินเทอร์เฟซของการควบคุมกับระบบองค์กร ผลิตภัณฑ์หนึ่งอาจครอบคลุมหลายระดับ จึงควรกำหนดเจ้าของข้อมูล อำนาจตัดสินใจ เวลาหน่วงที่ยอมรับได้ และสิทธิ์เปลี่ยนแปลง มากกว่าถกเถียงว่าแบรนด์อยู่ระดับใด อ่านการแบ่งบทบาทเพิ่มเติมได้ใน คู่มือการติดตั้ง MES สำหรับโรงงานไทย
อย่าใช้ SCADA แทนการควบคุมของ PLC
เซิร์ฟเวอร์และเครือข่าย SCADA หยุดได้ ไม่ควรย้ายอินเตอร์ล็อกความปลอดภัย ลูปความเร็วสูง หรือการป้องกันเครื่องจักรไปไว้ในสคริปต์หน้าจอเพียงเพราะแพลตฟอร์มทำได้ ต้องจัดวางการควบคุมตามความเสี่ยงของกระบวนการ และทดสอบสถานะของการควบคุมท้องถิ่นเมื่อ SCADA หายไป
SCADA ก็ไม่ควรกลายเป็นระบบหลักของธุรกรรม MES โดยไม่ตั้งใจ หน้าจออาจแสดงใบสั่งผลิตหรือสถานะคุณภาพได้ แต่ตัวตนล็อต การใช้วัตถุดิบ การอนุมัติ และการแก้ไขงานต้องมีแหล่งข้อมูลหลักที่ชัดเจน
การปรับปรุง SCADA ในโรงงานเดิมเริ่มจากการสำรวจจริง
โรงงานที่ยังเดินเครื่องมักมีของจริงไม่ตรงกับแบบ สคริปต์ที่ช่างเพิ่ม แท็กที่ควรเลิกใช้แต่ยังทำงาน ไดรเวอร์ที่อยู่ในคอมพิวเตอร์เก่าเพียงเครื่องเดียว และนาฬิกาที่คลาดเคลื่อน ล้วนพบได้ จึงต้องสังเกตและทำทะเบียนก่อนเชื่อม SCADA ใหม่
แนวทางร่วมของ CISA ปี 2025 วางทะเบียนทรัพย์สิน OT เป็นพื้นฐานความมั่นคงปลอดภัย สำหรับโครงการปรับปรุง ควรเก็บข้อมูลต่อไปนี้พร้อมหลักฐานและผู้รับผิดชอบ:
- รหัสทรัพย์สิน ตำแหน่ง กระบวนการ หน่วยงานเจ้าของ และผู้เดินระบบ
- ผู้ผลิต รุ่น เฟิร์มแวร์ OS และสถานะการสนับสนุน
- โซนเครือข่าย IP คู่สื่อสาร โปรโตคอล พอร์ต และทิศทางข้อมูล
- แอดเดรส PLC/RTU, OPC, ไดรเวอร์เฉพาะ และตัวแปลงซีเรียล
- ประเภทแท็ก: ใช้จริง ไม่ใช้ คำนวณ เตือน เก็บประวัติ หรือเขียนได้
- ผู้ใช้ บัญชีบริการ ใบรับรอง และเส้นทางบำรุงรักษาระยะไกล
- ตำแหน่งสำรอง วันที่ ขั้นตอนกู้คืน และวันที่ทดสอบกู้คืนล่าสุด
- แหล่งเวลา เขตเวลา สถานะซิงโครไนซ์ และพฤติกรรมเมื่อตัดการเชื่อมต่อ
- การพึ่งพาของการผลิต คุณภาพ ซ่อมบำรุง พลังงาน และรายงาน
- อะไหล่ ไลเซนส์ สัญญาสนับสนุน และเครื่องมือวิศวกรรมเฉพาะ
อย่าเชื่อสเปรดชีตโดยไม่ตรวจ เทียบค่าการตั้งค่า โปรแกรมตัวควบคุม หลักฐานเครือข่าย ตู้ และบันทึกซ่อมบำรุง แต่ก็ไม่ควรสแกน OT ที่กำลังทำงานแบบเชิงรุกโดยไม่มีแผน เริ่มด้วยการสังเกตแบบเชิงรับและส่งออกการตั้งค่าตามช่วงที่อนุมัติ
เก็บเส้นฐานระบบที่กู้คืนได้
เก็บโปรเจกต์ SCADA การสื่อสาร แท็ก สัญญาณเตือน สคริปต์ สูตร รายงาน ผู้ใช้และสิทธิ์ ใบรับรอง โครงสร้างฮิสทอเรียน ตัวติดตั้ง ใบอนุญาต อิมเมจ OS และคู่มือการกู้คืน ไฟล์สำรองเพียงอย่างเดียวไม่พิสูจน์ว่ากู้ได้ ต้องกู้คืนในสภาพแวดล้อมแยกแล้วตรวจการเริ่มระบบ ล็อกอิน การสื่อสาร และค้นประวัติ
หากต้องเชื่อมโปรโตคอลเก่าหรืออุปกรณ์ซีเรียลเป็นระยะ อ่าน แนวทางเลือกเกตเวย์ IoT อุตสาหกรรมสำหรับโรงงานไทย ซึ่งครอบคลุมพื้นที่พักข้อมูล เวลา คุณภาพ ใบรับรอง การอัปเดต และพฤติกรรมเมื่อขัดข้อง
เขียนความต้องการและ RFP ของ SCADA เป็นสถานการณ์
คำว่าใช้ง่าย ประสิทธิภาพสูง ปลอดภัย และขยายได้ ทำให้ผู้ขายทุกรายตอบว่าได้ เปลี่ยนคำเหล่านี้เป็นสถานการณ์ที่มีสถานะเริ่มต้น ผู้ใช้ การกระทำ ผลที่คาด เวลา คุณภาพ หลักฐาน และพฤติกรรมเมื่อผิดพลาด
ตัวอย่าง “ตรวจการขาดการสื่อสาร” ควรเขียนว่า เมื่อหยุดการสื่อสารกับ PLC ที่กำลังเดินเครื่อง คุณภาพของแท็กที่ได้รับผลต้องเปลี่ยนเป็นไม่ดี มีสัญญาณเตือนตัวแทนหลังเวลาหน่วงที่อนุมัติ ไม่แสดงค่าค้างเหมือนค่าปกติ และดูเวลาที่ได้ค่าดีครั้งสุดท้ายได้ เมื่อกลับมาเชื่อม ต้องเชื่อมต่อใหม่ตามลำดับที่กำหนด และเก็บสัญญาณเตือน บันทึกการตรวจสอบ กับช่วงข้อมูลขาด PLC ต้องคงการควบคุมในสถานะปลอดภัย FAT ใช้ตัวจำลอง ส่วน SAT ใช้อุปกรณ์จริงในช่วงที่อนุมัติ
| ด้าน | สิ่งที่ต้องระบุ | หลักฐานตรวจรับ |
|---|---|---|
| ฟังก์ชัน | หน้าจอ คำสั่ง เตือน แนวโน้ม รายงาน ภาษา | สาธิตสถานการณ์และบันทึกคำสั่ง |
| ประสิทธิภาพ | รอบแท็ก การตอบสนอง ผู้ใช้พร้อมกัน ค้นประวัติ | ผลวัดภายใต้โหลดที่ตกลง |
| ความพร้อมใช้ | ระบบสำรอง การสลับระบบ พื้นที่พักข้อมูล การซิงโครไนซ์ใหม่ และโหมดลดความสามารถ | ทดสอบโหนด การสื่อสาร และไฟฟ้า |
| การเชื่อมต่อ | PLC, OPC UA, ฮิสทอเรียน, MES, API | ข้อตกลงข้อมูลและการทดสอบค่าผิดปกติ/ส่งซ้ำ |
| ความปลอดภัย | ID สิทธิ์ ใบรับรอง บันทึกเหตุการณ์ การอัปเดต และการเข้าถึงระยะไกล | การส่งออกการตั้งค่า บันทึกเหตุการณ์ และการทดสอบกู้คืน |
| การย้าย | เดินคู่ แปลงแท็ก ย้ายประวัติ และย้อนกลับ | ผลซ้อมและตารางกระทบยอด |
| การปฏิบัติการ | การติดตาม การสำรองข้อมูล การเปลี่ยนแปลง การสนับสนุน และ SLA | คู่มือปฏิบัติงาน การอบรม และการอนุมัติของเจ้าของ |
| วงจรชีวิต | รุ่น วันหมดการสนับสนุน อะไหล่ ใบอนุญาต และทางออก | แผนระยะยาว การคืนข้อมูล และขั้นตอนยกเลิก |
แยกข้อกำหนดเป็น ต้องมี ควรมี และอาจมี โดยให้ทุกข้อที่ต้องมีมีวิธีทดสอบกับหลักฐาน ไม่ใช้คะแนนประเมินตนเองของผู้ขายเป็นการปิดข้อกำหนด
ทำให้โมเดลแท็กเป็นผลส่งมอบหลักของ SCADA
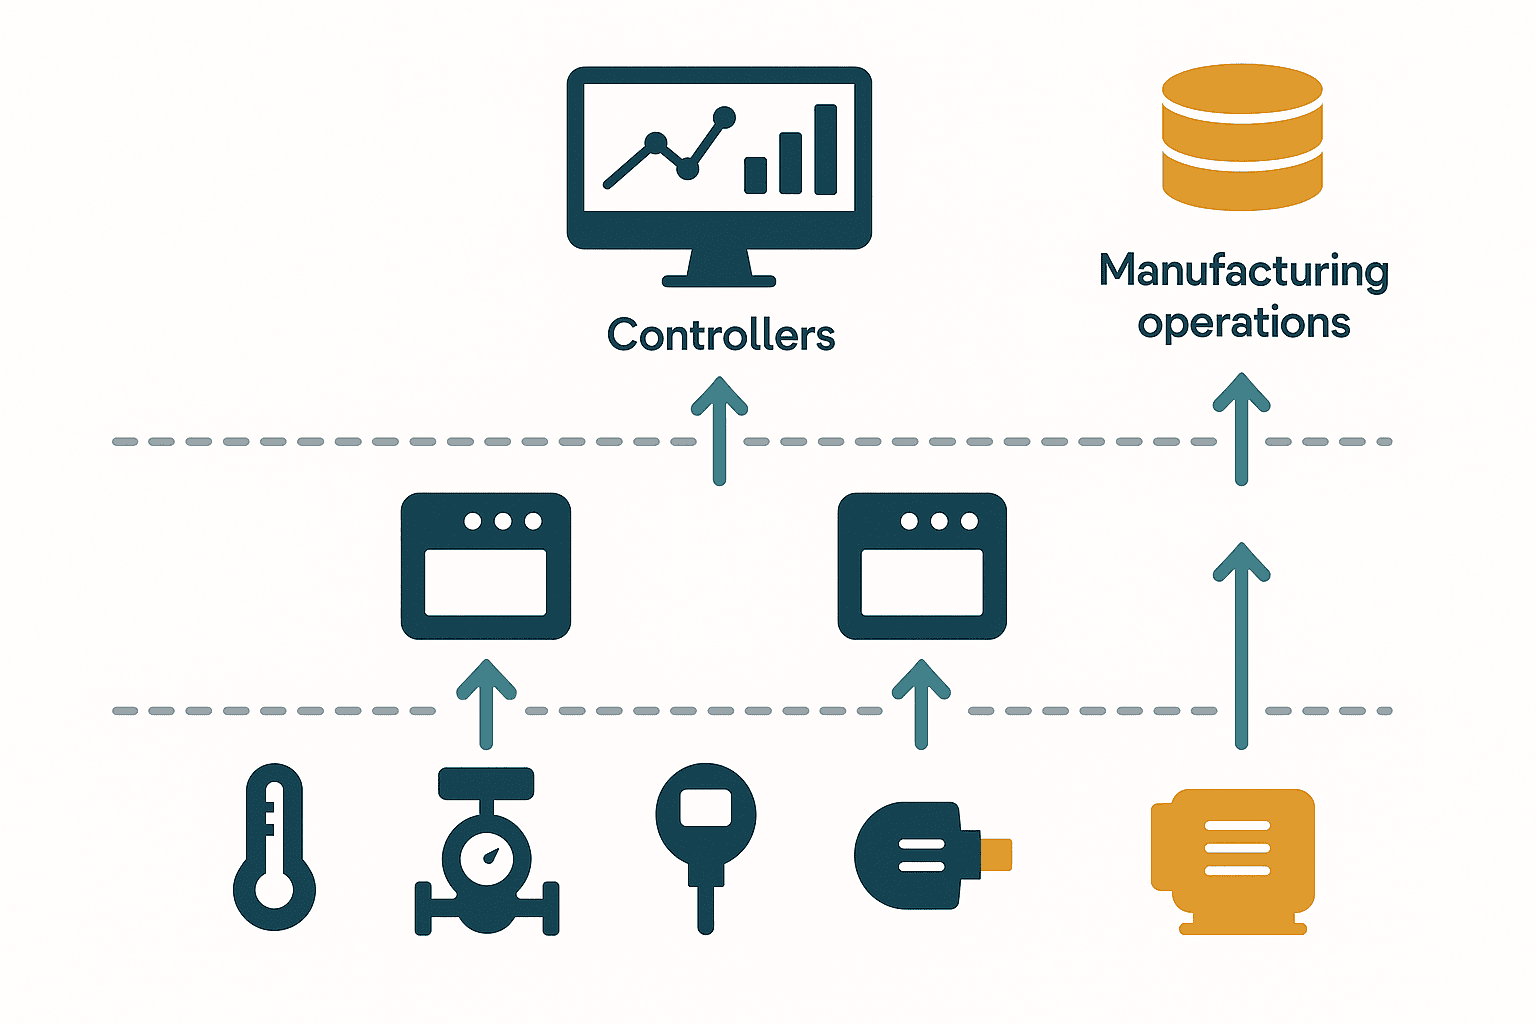
การวาดหน้าจอก่อนแล้วค่อยต่อแท็ก ทำให้ปัญหาความหมายไปกองก่อนทดสอบเดินระบบ โมเดลแท็กคือสัญญาข้อมูลระหว่าง PLC, SCADA, ฮิสทอเรียน, MES และระบบวิเคราะห์ ต้องควบคุมเวอร์ชันแยกจากหน้าจอ
แต่ละแท็กควรมี ID คงที่ ชื่อแสดง คำอธิบาย ชนิดข้อมูล หน่วย ช่วง แหล่งที่มา แอดเดรส วิธีอัปเดต รอบที่คาด คุณภาพ เวลาต้นทาง สูตร สิทธิ์เขียน การอ้างอิงสัญญาณเตือน นโยบายข้อมูลประวัติ เจ้าของ และประวัติการเปลี่ยนแปลง ใช้ลำดับชั้นไซต์ พื้นที่ ไลน์ อุปกรณ์ และหน้าที่ แทนการยัดความหมายทั้งหมดลงชื่อยาว
ค่า เวลา และคุณภาพต้องไปด้วยกัน ค่าอุณหภูมิ 80 ใช้ไม่ได้หากไม่รู้หน่วย ความสด และต้นทางเวลา หากคงค่าล่าสุดระหว่างสื่อสารขาด ต้องแสดงสถานะคุณภาพไม่ดีพร้อมเวลาของค่าดีล่าสุด และเก็บคุณภาพกับเวลาต้นทางในฮิสทอเรียนเท่าที่ทำได้
แยก ID คงที่ออกจากป้ายหลายภาษา
โรงงานไทยอาจใช้ภาษาไทย อังกฤษ และญี่ปุ่น อย่าแปล ID ภายในของแท็ก ให้คง ID ที่ไม่ขึ้นกับภาษา และบริหารชื่อแสดงกับคำอธิบายเป็นทรัพยากรแยกตามภาษา พร้อมอนุมัติอภิธานศัพท์ของหน่วย คำย่อ ชื่อเครื่อง และข้อความเตือน
เมื่อเปลี่ยนแท็ก ต้องแสดงผลกระทบต่อหน้าจอ สัญญาณเตือน ข้อมูลประวัติ MES และรายงาน บันทึกรุ่นเผยแพร่กับจุดย้อนกลับก่อนขึ้นระบบจริง
ระบุ OPC UA ให้ถูกต้องในการเชื่อม SCADA
OPC UA เป็นมาตรฐานที่ไม่ผูกกับแพลตฟอร์มสำหรับแลกข้อมูลตั้งแต่อุปกรณ์ถึง MES และระบบองค์กร Part 1 ของ OPC Foundation อธิบายโมเดลข้อมูล ข้อความ การสื่อสาร และการรับรองความสอดคล้อง รวมถึง Client/Server, PubSub ข้อมูลปัจจุบัน ข้อมูลประวัติ สัญญาณเตือน และเหตุการณ์ แต่การเขียนเพียง “รองรับ OPC UA” ไม่พิสูจน์การทำงานร่วมกันหรือการติดตั้งที่ปลอดภัย
ต้องระบุบทบาท Client/Server, Profile วิธีส่งข้อมูล การเข้ารหัสข้อมูล จุดปลายทาง SecurityPolicy, MessageSecurityMode การยืนยันผู้ใช้ ใบรับรองแอปพลิเคชัน รายการที่เชื่อถือ การเพิกถอนและต่ออายุ namespace โมเดลข้อมูล การสุ่มตัวอย่าง คิว deadband ข้อมูลประวัติ สัญญาณเตือน ระบบสำรอง และบันทึกตรวจสอบ ทดสอบคู่ผลิตภัณฑ์ต่างผู้ขายจริง ทั้งการเชื่อมต่อ การเชื่อมต่อใหม่ การแลกใบรับรอง การหมดอายุ การปฏิเสธ ภาระงาน ชนิดข้อมูล คุณภาพ และเวลาต้นทาง
OPC UA Part 2 ครอบคลุมตัวตนของแอปพลิเคชัน ใบรับรอง SecureChannel การยืนยันตัวตน การให้อำนาจ และการตรวจสอบย้อนหลัง การมีฟังก์ชันเหล่านี้ไม่เท่ากับการใช้อย่างปลอดภัย จุดปลายทางที่ไม่เข้ารหัส การเชื่อถือไคลเอนต์ทุกตัว การใช้บัญชีผู้ดูแลร่วม ใบรับรองหมดอายุ นาฬิกาคลาด และไม่มีขั้นตอนเพิกถอน ล้วนทำลายการออกแบบได้
การทดสอบความล้มเหลวของ OPC UA ที่ห้ามข้าม
- ปฏิเสธใบรับรองไคลเอนต์ที่ไม่เชื่อถือและบันทึกเหตุการณ์
- ต่ออายุใบรับรองแล้วกลับมาเชื่อมด้วยขั้นตอนที่อนุมัติ
- จัดการข้อมูลซ้ำ ขาด หรือลำดับเปลี่ยนหลังสื่อสารขาดตามแบบ
- สร้าง subscription และ monitored item ใหม่หลังเซิร์ฟเวอร์เริ่มทำงานอีกครั้ง
- จัดการชนิดผิด ค่านอกช่วง คุณภาพไม่ดี และเวลาเก่าอย่างปลอดภัย
- ผู้ใช้อ่านอย่างเดียวเขียนหรือเรียก method ที่จำกัดไม่ได้
- โหลดข้อมูลสูงไม่กระทบการควบคุมเกินเกณฑ์
อย่าทำสัญญาณเตือนและฮิสทอเรียนเป็นของเสริมท้ายโครงการ
สัญญาณเตือนไม่ใช่ทุกเงื่อนไขที่เป็นจริง แต่คือสภาวะผิดปกติที่ต้องการการตอบสนองจากผู้ปฏิบัติงาน ต้องแยกสัญญาณเตือนออกจากเหตุการณ์ การวินิจฉัย การแจ้งเตือนซ่อมบำรุง และความคลาดเคลื่อนด้านคุณภาพ
ISA-18 มองการจัดการสัญญาณเตือนเป็นวงจรชีวิต ตั้งแต่ปรัชญา การระบุ การทบทวนความสมเหตุสมผลของสัญญาณเตือน การออกแบบ การติดตั้งใช้งาน การเดินระบบ การบำรุงรักษา การติดตาม การเปลี่ยนแปลง และการตรวจประเมิน ก่อนย้ายสัญญาณเตือนเดิมจำนวนมาก ให้บันทึกสาเหตุ ผลกระทบ การตอบสนอง เวลาที่มี ลำดับความสำคัญ จุดตั้ง เวลาหน่วง และเงื่อนไขระงับ พร้อมจัดการสัญญาณเตือนที่เกิดตามปกติช่วงหยุดเครื่อง สัญญาณต่อเนื่องจากสาเหตุเดียว และสัญญาณแกว่ง
ฮิสทอเรียนต้องมีนโยบายข้อมูล ระบุว่าจะเก็บค่าดิบหรือค่าสรุป เก็บตามรอบเวลาหรือตามการเปลี่ยนแปลง รวมถึงเดดแบนด์ คุณภาพข้อมูล เวลาต้นทาง การบีบอัด ระยะเก็บ การเก็บถาวร และสมรรถนะการค้นหา ข้อมูลความถี่สูงสำหรับวิเคราะห์เหตุขัดข้องกับ KPI รายเดือนไม่จำเป็นต้องใช้นโยบายเดียวกัน
ทดสอบเวลาในฐานะโครงสร้างพื้นฐานร่วม
หากนาฬิกา PLC, SCADA, ฮิสทอเรียน, MES, โดเมน และเกตเวย์ต่างกัน ลำดับเหตุและผลอาจกลับด้าน กำหนด UTC สำหรับเก็บ เวลาท้องถิ่นสำหรับแสดง การเชื่อมไซต์ที่มีการปรับเวลาออมแสง NTP/PTP การเสียแหล่งเวลา การปรับแบบกระโดดหรือค่อยเป็นค่อยไป และความสัมพันธ์ของเวลาต้นทางกับเวลารับข้อมูล ใส่ค่าคลาดเคลื่อนแบบควบคุมใน FAT และตรวจแหล่งจริงใน SAT
ออกแบบความมั่นคงปลอดภัย SCADA ร่วมกับความพร้อมใช้และความปลอดภัย
NIST SP 800-82 Rev.3 เป็นแนวทาง OT ที่คำนึงถึงสมรรถนะ ความน่าเชื่อถือ และความปลอดภัย หลีกเลี่ยงทั้งการบังคับมาตรการ IT จนหยุดกระบวนการ และการปล่อยระบบเปิดโดยอ้างความพร้อมใช้ ต้องรู้ทรัพย์สิน การสื่อสาร ภัย ผลกระทบ และความสามารถกู้คืน แล้วทำมาตรการให้ทดสอบได้
เดือนมกราคม 2026 NIST เริ่มกระบวนการปรับเป็น Rev.4 หน้าที่เผยแพร่เป็นร่างเบื้องต้นเพื่อรับข้อมูล ไม่ใช่ฉบับสุดท้าย ประเด็นที่เสนอรวม AI แบบจำลองเสมือน เมฆคอมพิวติ้ง 5G แนวคิดไม่ไว้วางใจโดยปริยาย และภัย OT ที่เปลี่ยนไป จึงไม่ควรเขียน “ผ่าน Rev.4” แต่ให้กำหนดกระบวนการทบทวนเมื่อเอกสารพัฒนา
ขอหลักฐานความมั่นคงปลอดภัย OT ใน RFP
แนวคิด Secure by Demand จาก CISA และหน่วยงานร่วมช่วยผู้ซื้อขอหลักฐานด้านค่าเริ่มต้นที่ปลอดภัย การจัดการช่องโหว่ บันทึกเหตุการณ์ การอัปเดต และวงจรสนับสนุน แต่ไม่ใช่การรับรองผลิตภัณฑ์โดย CISA
ขอหลักฐานให้ครอบคลุมรายการต่อไปนี้:
- บัญชีผู้ใช้รายบุคคล สิทธิ์ตามบทบาท การแยกการกระทำของผู้มีสิทธิ์สูง และการควบคุมการเข้าถึงฉุกเฉิน
- ค่าตั้งต้นที่ปลอดภัย การปิดบริการที่ไม่จำเป็น เกณฑ์อ้างอิงการตั้งค่า และการตรวจสอบความเบี่ยงเบนของการตั้งค่า
- เขตเครือข่าย เส้นทางสื่อสารที่อนุญาต เส้นทางบริหารจัดการ เครื่องกลางสำหรับเข้าถึง และการอนุมัติการบำรุงรักษาระยะไกล
- การลงนามแอปพลิเคชัน ใบรับรองดิจิทัล การเก็บข้อมูลลับ และกระบวนการต่ออายุ
- บันทึกความมั่นคงปลอดภัย บันทึกการกระทำของผู้ปฏิบัติงาน การซิงโครไนซ์เวลา และพฤติกรรมเมื่อส่งต่อบันทึกไม่สำเร็จ
- การแจ้งช่องโหว่ การประเมินผลกระทบ การออกแพตช์ มาตรการลดความเสี่ยง และวันสิ้นสุดการสนับสนุน
- การทดสอบก่อนอัปเดต การย้อนกลับ และการตรวจสอบความเข้ากันได้กับ PLC และไดรเวอร์
- สำรองข้อมูลแบบออฟไลน์ที่ตรวจสอบได้ การกู้คืน และวิธีเดินระบบทางเลือก
- การส่งคืนการตั้งค่า ข้อมูล ใบอนุญาตซอฟต์แวร์ และสิทธิ์ผู้ดูแลระบบเมื่อสิ้นสุดสัญญากับผู้ขาย
การบอกว่ามีโปรแกรมป้องกันมัลแวร์หรือไฟร์วอลล์ยังไม่พอ ต้องรู้ว่าใครดูการแจ้งเตือน การอัปเดตกระทบอุปกรณ์อย่างไร การแยกระบบแล้วยังเดินอย่างปลอดภัยหรือไม่ และเจ้าของมีกุญแจ สื่อการติดตั้ง และสิทธิ์สำหรับกู้คืนหรือไม่
แยก FAT, SAT และช่วงพิสูจน์การเดินระบบของ SCADA
FAT ตรวจแบบและการพัฒนาในพื้นที่ผู้ขายหรือสภาพแวดล้อมควบคุมก่อนนำลงไซต์ SAT ตรวจระบบที่ติดตั้งกับอุปกรณ์ เครือข่าย ไฟฟ้า เวลา ผู้ใช้ และข้อจำกัดจริง ทั้งสองอย่างแทนกันไม่ได้
FAT ควรใช้ตัวจำลองกับฮาร์ดแวร์ตัวแทน ทดสอบการสื่อสารปกติและขาด ค่าผิด เวลาเก่า สัญญาณเตือนถาโถม เซิร์ฟเวอร์ล่ม การสลับระบบสำรอง พื้นที่เก็บใกล้เต็ม การกู้คืน และการละเมิดสิทธิ์ พร้อมบันทึกผลที่คาด ผลจริง บันทึกเหตุการณ์ ภาพหน้าจอ ข้อบกพร่อง และผลทดสอบซ้ำ
SAT ตรวจงานติดตั้ง ตู้ I/O จริง HMI ท้องถิ่น แหล่งเวลา การยืนยันตัวตน เส้นทางสำรอง UPS และขั้นตอนเดินเครื่อง การทดสอบทางกายภาพต้องมีการทบทวนอันตราย ใบอนุญาต พยาน เงื่อนไขหยุด และวิธีกู้คืน หากสร้างความขัดข้องจำลองไม่ได้อย่างปลอดภัย ให้อนุมัติหลักฐานทดแทนพร้อมความเสี่ยงคงเหลือ
ตัดสลับระบบเมื่อยังย้อนกลับได้
กำหนดเงื่อนไขย้อนกลับให้ละเอียดเท่ากับเงื่อนไขตัดสลับ วางแผนช่วงเดินคู่ การเก็บข้อมูลคู่ จุดย้ายอำนาจคำสั่ง การย้ายประวัติ ข้อบกพร่องที่ยอมรับ ผู้อนุมัติให้เดินหน้าหรือหยุด การสื่อสาร อะไหล่ การเตรียมพร้อมของผู้ขาย และเวลาฟื้นคืนระบบ เก็บระบบเดิมจนผ่านช่วงเสถียรที่ตกลง
SAT ผ่านยังไม่จบ ช่วงพิสูจน์การเดินระบบหลายกะต้องดูภาระสัญญาณเตือน คำถามผู้ใช้ คุณภาพการสื่อสาร ข้อมูลประวัติที่ขาด ผลสำรองข้อมูล การใช้ทรัพยากร ระบบสำรอง และเวลาของรายงาน ส่งมอบเมื่อทีมเดินเครื่อง ซ่อมบำรุง และ IT/OT ใช้คู่มือปฏิบัติได้จริง
สร้างข้อมูลตัดสินใจ SCADA ใน 90 วัน

การประเมิน 90 วันไม่ใช่สัญญาว่าจะติดตั้งระบบจริงใน 90 วัน แต่เป็นตัวอย่างการทำเส้นฐานระบบ ข้อกำหนด ทางเลือก ความเสี่ยง ข้อมูลต้นทุน และ PoC ให้พร้อมตัดสินใจ ปรับตามช่วงหยุดเครื่องและกระบวนการจัดซื้อ
วันที่ 1–30: เส้นฐานระบบและสถานการณ์สำคัญ
- ทำทะเบียนอุปกรณ์ สินทรัพย์ เครือข่าย การตั้งค่า SCADA จุดเชื่อมต่อ และผู้ใช้งาน
- เก็บรักษาข้อมูลสำรองและยืนยันว่าการตั้งค่าตัวแทนสามารถกู้คืนได้จริง
- ประเมินผลกระทบต่อความปลอดภัย การผลิต คุณภาพ สิ่งแวดล้อม และลูกค้า
- สัมภาษณ์ฝ่ายเดินเครื่อง ซ่อมบำรุง วิศวกรรม IT คุณภาพ ผู้บริหาร และจัดซื้อ
- อนุมัติสถานการณ์เดินระบบและสถานการณ์ล้มเหลวที่มีความสำคัญสูงสุดประมาณ 10 รายการ
- บันทึกปัญหาปัจจุบันเป็นผลกระทบทางธุรกิจพร้อมหลักฐาน ไม่ใช่ความไม่พอใจต่อยี่ห้อ
ผลส่งมอบคือแผนภาพสถานะปัจจุบัน ทะเบียนสินทรัพย์และจุดเชื่อมต่อ บันทึกประเด็น สถานการณ์ ข้อจำกัดการหยุดเครื่อง และร่างความรับผิดชอบ
วันที่ 31–60: ทำข้อกำหนดและตัวเลือกให้เปรียบเทียบได้
- ร่างโมเดลแท็ก ปรัชญาสัญญาณเตือน นโยบายข้อมูลประวัติ และนโยบายเวลา
- จัดทำสถาปัตยกรรมเป้าหมายและทางเลือกการย้ายระบบเป็นระยะ
- ร่าง RFP ที่ระบุข้อกำหนดต้องมี ควรมี และอาจมี พร้อมวิธีทดสอบและหลักฐานที่ต้องส่ง
- ใช้แบบสอบถามและสถานการณ์สาธิตชุดเดียวกันกับผู้ขายทุกเจ้าที่ผ่านรอบคัดเลือก
- ทำตารางข้อมูลต้นทุนสำหรับใบอนุญาต โครงสร้างพื้นฐาน การย้ายระบบ การฝึกอบรม การสนับสนุน และการเลิกใช้ระบบ
- ประเมินความมั่นคงปลอดภัย OT อายุการสนับสนุน การผูกกับผู้ขาย และความสามารถของทีมเดินระบบ
การสาธิตของทุกเจ้าต้องผ่านสถานการณ์ของโรงงาน ได้แก่ การสื่อสารขาด คุณภาพข้อมูลไม่ดี ใบรับรองหมดอายุ สัญญาณเตือนถาโถม การค้นข้อมูลประวัติ และการกระทำที่ไม่ได้รับอนุญาต ไม่ใช่ดูเฉพาะบทสาธิตที่ผู้ขายถนัด
วันที่ 61–90: เก็บหลักฐานและตัดสินใจ
- ทำ PoC ขนาดเล็กกับตัวควบคุม OPC UA ฮิสทอเรียน และการเชื่อมต่อ MES ที่เป็นตัวแทน
- ทดสอบการกู้คืน การเชื่อมต่อใหม่ ข้อมูลขาดหาย เวลา สิทธิ์ และความล้มเหลวของการบันทึกเหตุการณ์
- จัดทำแผน FAT/SAT การซ้อมย้ายระบบ และเงื่อนไขย้อนกลับ
- บันทึกที่มาของข้อมูล TCO ความไม่แน่นอน และการวิเคราะห์ความไว
- สรุปความเสี่ยงคงเหลือ สมมติฐาน ข้อยกเว้น และเงื่อนไขสัญญา
- เปรียบเทียบทางเลือกอนุมัติ อนุมัติแบบมีเงื่อนไข พักโครงการ หรือยืดอายุระบบเดิม
ผลลัพธ์คือชุดข้อมูลตัดสินใจที่มีขอบเขต หลักฐาน แบบจำลองต้นทุน ความเสี่ยง ประเด็นค้าง แผนเป็นระยะ ผู้รับผิดชอบ และจุดอนุมัติถัดไป ไม่ใช่เพียงชื่อผลิตภัณฑ์
เปรียบเทียบ TCO ของ SCADA ด้วยข้อมูลนำเข้าที่โปร่งใส
ราคาซอฟต์แวร์อย่างเดียวเปรียบเทียบไม่ได้ เพราะใบอนุญาตอาจนับแท็ก ไคลเอนต์ เซิร์ฟเวอร์ ระบบสำรอง ฮิสทอเรียน เครื่องมือวิศวกรรม ไดรเวอร์ ผู้ใช้ หรือการสนับสนุนต่างกัน ต้องรวมการย้ายระบบ การตรวจรับ เวลาหยุด การฝึกอบรม ใบรับรอง การสำรองข้อมูล การเปลี่ยนแปลงในอนาคต และการเลิกใช้ระบบ
ใช้สูตรนี้เป็นแม่แบบข้อมูลนำเข้า ไม่ใช่ค่ามาตรฐานอ้างอิงของตลาด:
TCO ช่วงประเมิน = ค่าจัดหา + ค่าออกแบบ/เชื่อมระบบ/ย้ายระบบ + ค่าโครงสร้างพื้นฐาน + ค่าความมั่นคงปลอดภัย + ค่าฝึกอบรม/เริ่มเดินระบบ + ค่าสนับสนุน/ใบอนุญาต + ค่าเปลี่ยนแปลงที่วางแผน + มูลค่าความเสี่ยงจากการหยุดระบบ + ค่าเลิกใช้/ออกจากระบบ − มูลค่าคงเหลือที่ตกลง
มูลค่าความเสี่ยงจากการหยุดระบบให้ใช้สถานการณ์ของโรงงาน ได้แก่ ความน่าจะเป็น ระยะเวลา กำไรส่วนเพิ่มที่สูญเสียหรือค่าใช้จ่ายที่เพิ่ม ของเสีย และค่ากู้คืน หากความน่าจะเป็นไม่น่าเชื่อถือ ให้เปรียบเทียบกรณีต่ำ ฐาน และสูง พร้อมบันทึกแหล่งข้อมูลกับผู้อนุมัติ
ตัวอย่างคำนวณเพื่ออธิบายเท่านั้น
ตัวเลขสมมติต่อไปนี้ไม่ใช่ราคาตลาดไทยหรือค่ามาตรฐานของ SCADA: ค่าจัดหา 100 ค่าย้ายระบบ 80 ค่าโครงสร้างพื้นฐาน 30 ค่าความมั่นคงปลอดภัย 20 ค่าฝึกอบรม 15 ค่าสนับสนุน 60 ค่าเปลี่ยนแปลง 30 มูลค่าการหยุดระบบ 40 ค่าออกจากระบบ 10 และมูลค่าคงเหลือ 5 ดังนั้น 100 + 80 + 30 + 20 + 15 + 60 + 30 + 40 + 10 - 5 = 380 หน่วยสมมติ
แสดงความไม่แน่นอนด้วย หากการย้ายระบบเป็นตัวแปรหลัก ให้ PoC ทดสอบการแปลงแท็กและการนำหน้าจอกลับมาใช้ หากการหยุดระบบมีผลสูงสุด ให้ลงทุนการเดินคู่และการย้อนกลับ มากกว่าซ่อนความเสี่ยงไว้ในเงินสำรอง
ใช้จุดอนุมัติ SCADA ที่หยุดโครงการได้
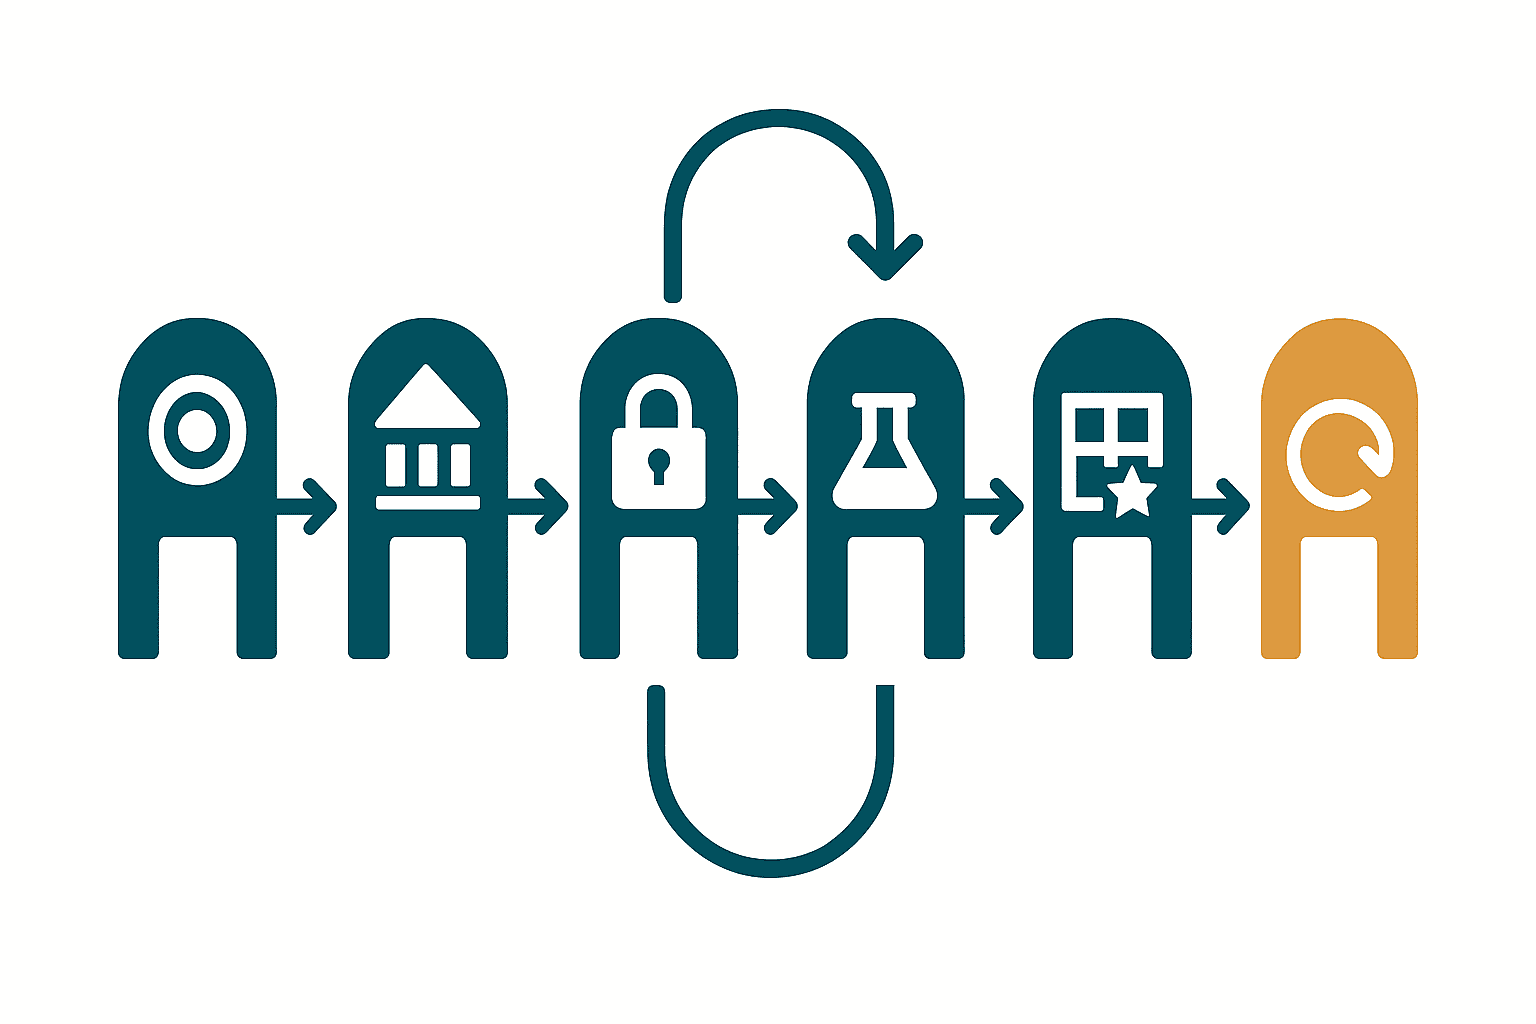
จุดอนุมัติที่ดีไม่ใช่การประชุมตามปฏิทิน แต่ต้องหยุดงานได้เมื่อหลักฐานไม่พอ กำหนดผู้อนุมัติ ผลส่งมอบ เกณฑ์ผ่าน กระบวนการยกเว้น และงบที่จะปล่อย
- รับรองเส้นฐานขอบเขต: ทรัพย์สิน ข้อจำกัดการหยุด สถานการณ์ และขอบเขตความรับผิดชอบได้รับอนุมัติ
- ความเหมาะสมของสถาปัตยกรรม: PLC/SCADA/MES/ERP เครือข่าย เวลา และแหล่งข้อมูลหลักสอดคล้องกัน
- หลักฐานความมั่นคงปลอดภัย: ทรัพย์สิน การเข้าถึง ใบรับรอง การอัปเดต บันทึกเหตุการณ์ การสนับสนุนระยะไกล และการกู้คืนครบถ้วน
- FAT: ข้อกำหนดที่ต้องมีผ่านทั้งสภาวะปกติและสภาวะล้มเหลว พร้อมปิดข้อบกพร่องร้ายแรง
- SAT: ผ่านอย่างปลอดภัยกับไซต์จริงและย้อนกลับได้
- ความพร้อมเดินระบบ: คู่มือปฏิบัติ การฝึกอบรม การติดตาม การสำรองข้อมูล รายชื่อผู้ติดต่อ อะไหล่ และการสนับสนุนพร้อม
- ความรับผิดชอบวงจรชีวิต: การเปลี่ยนแปลง การตรวจสอบ วันหมดการสนับสนุน การขยาย และทางออกมีเจ้าของและงบ
ราคาต่ำไม่ควรชดเชยหลักฐานของข้อกำหนดที่ต้องมีซึ่งยังขาด หากอนุมัติข้อยกเว้น ให้บันทึกความเสี่ยงคงเหลือ กำหนดเวลา มาตรการชั่วคราว และผู้รับผิดชอบ
ความล้มเหลวที่พบบ่อยในการติดตั้ง SCADA
นับจำนวนหน้าจอเป็นความคืบหน้า
หน้าจอเสร็จไม่พิสูจน์คุณภาพแท็ก สัญญาณเตือน การเข้าถึง หรือการกู้คืน ให้วัดจากสัดส่วนสถานการณ์ที่ผ่านพร้อมหลักฐาน
คัดลอกระบบเก่าทั้งหมด
การย้ายจำนวนมากคัดลอกทั้งแท็กที่ไม่ใช้ สัญญาณเตือนรบกวน ID ที่ใช้ร่วมกัน โปรโตคอลเก่า และสคริปต์ที่ดูแลไม่ได้ ต้องแยกความรู้การเดินเครื่องออกจากหนี้ทางเทคนิค
คิดว่า OPC UA เชื่อมกันเอง
การเชื่อมต่อไม่เท่ากับความหมายตรงกัน ต้องระบุโปรไฟล์ โมเดล ใบรับรอง ชนิด คุณภาพ และเวลา แล้วทดสอบผลิตภัณฑ์ต่างผู้ขายร่วมกัน
เพิ่มความมั่นคงปลอดภัยก่อน SAT
ID เขตเครือข่าย ใบรับรอง บันทึกเหตุการณ์ และการอัปเดตกระทบสถาปัตยกรรมและปริมาณงาน ต้องออกแบบตั้งแต่ต้นและทดสอบความล้มเหลวใน FAT
ใช้การเปิดระบบจริงเป็นเกณฑ์สำเร็จ
หน้าจอทำงานหลังตัดสลับไม่พิสูจน์การกู้คืนและการเดินระบบที่ยั่งยืน ต้องมีช่วงพิสูจน์การเดินระบบเพื่อตรวจการกู้คืน ภาระสัญญาณเตือน เวลา ข้อมูลขาด การสนับสนุน และการควบคุมการเปลี่ยนแปลง
คำถามที่พบบ่อยเกี่ยวกับ SCADA
SCADA คืออะไร?
SCADA รวบรวมข้อมูลอุตสาหกรรม กำกับสถานะ จัดการสัญญาณเตือนและข้อมูลประวัติ และรองรับการสั่งการกำกับที่ได้รับอนุญาต ต่างจากการควบคุมแบบเวลาจริงและการควบคุมความปลอดภัยของ PLC/DCS งานปฏิบัติการผลิตของ MES และงานธุรกิจของ ERP ต้องแบ่งขอบเขตด้วยแหล่งข้อมูลหลัก อำนาจสั่งการ เวลาหน่วง และพฤติกรรมเมื่อระบบล้มเหลว
OT คืออะไร และสัมพันธ์กับ SCADA อย่างไร?
OT คือระบบและอุปกรณ์ที่โต้ตอบกับโลกกายภาพ SCADA, PLC, DCS และ RTU เป็นตัวอย่าง การตัดสินใจ OT ต้องพิจารณาความมั่นคงปลอดภัยไซเบอร์ ความปลอดภัย ความพร้อมใช้งาน การทำงานแบบเวลาจริง อายุสินทรัพย์ยาว และช่วงหยุดเครื่องที่จำกัดร่วมกัน
OPC UA ลดการผูกกับผู้ขายได้ทั้งหมดหรือไม่?
ไม่โดยอัตโนมัติ ต้องระบุและทดสอบโปรไฟล์ โมเดลข้อมูล เนมสเปซ ชนิดข้อมูล ใบรับรอง ข้อมูลประวัติ สัญญาณเตือน และระบบสำรอง พร้อมกำหนดเงื่อนไขออกจากระบบสำหรับสคริปต์ ข้อมูลฮิสทอเรียน ไดรเวอร์ ข้อมูลสำรอง และใบอนุญาต
ควรเริ่มความมั่นคงปลอดภัย SCADA จากอะไร?
เริ่มจากทรัพย์สิน การสื่อสาร บัญชีผู้ใช้ เส้นทางเข้าถึงระยะไกล ข้อมูลสำรอง และสถานะการสนับสนุน แล้วระบุสถานการณ์กับผลกระทบสำคัญ จากนั้นออกแบบเขตเครือข่าย สิทธิ์เท่าที่จำเป็น การตั้งค่าปลอดภัย การบันทึกเหตุการณ์ การอัปเดต และการกู้คืน พร้อมกำหนดเจ้าของงาน
เปรียบเทียบค่าใช้จ่าย SCADA อย่างไร?
เปรียบเทียบค่าจัดหา การออกแบบ การเชื่อมระบบ การย้ายระบบ โครงสร้างพื้นฐาน ความมั่นคงปลอดภัย การฝึกอบรม การสนับสนุน การเปลี่ยนแปลง เวลาหยุด และการออกจากระบบในช่วงประเมินเดียวกัน ใช้ข้อมูลนำเข้ากับความไม่แน่นอนของโรงงาน ไม่ใช้ค่าเฉลี่ยตลาดที่ไม่มีหลักฐาน และทดสอบสมมติฐานหลักใน PoC
FAT ต่างจาก SAT อย่างไร?
FAT ทดสอบแบบและการพัฒนาในสภาพควบคุมก่อนลงสถานที่จริง ส่วน SAT ทดสอบกับอุปกรณ์ เครือข่าย ไฟฟ้า เวลา และผู้ใช้จริง ต้องกระจายการทดสอบการสื่อสารขาดหาย ค่าผิดปกติ การละเมิดสิทธิ์ การสลับระบบสำรอง และการกู้คืนให้เหมาะสมทั้งสองช่วง
ANSI/ISA-112.00.01-2025 เป็นมาตรฐานสากลหรือไม่?
ประกาศ ISA วันที่ 24 กุมภาพันธ์ 2026 ระบุว่าเป็น American National Standard ที่ ANSI รับรอง โดยเป็นกรอบที่ไม่ผูกกับผู้ขายและไม่ผูกกับเทคโนโลยี ซึ่งประยุกต์ใช้ได้กว้างในหลายอุตสาหกรรมและหลายพื้นที่ แต่ประกาศไม่ได้เรียกว่า IEC หรือข้อบังคับสากล ต้องประเมินการใช้ตามสัญญาและกฎหมายของแต่ละโครงการ
สรุป: เลือก SCADA ด้วยหลักฐานตลอดวงจรชีวิต
ความสำเร็จของ SCADA ไม่ได้อยู่ที่หน้าจอใหม่หรือจำนวนฟังก์ชัน แต่อยู่ที่การเดินข้อมูลที่มีความหมาย สัญญาณเตือนที่นำไปปฏิบัติได้ คำสั่งที่ตรวจสอบย้อนหลังได้ และการตั้งค่าที่กู้คืนได้ โดยไม่ลดทอนการควบคุมท้องถิ่น ANSI/ISA-112.00.01-2025 เป็นจุดอ้างอิงวงจรชีวิตใหม่ที่มีประโยชน์ แต่ต้องไม่ขยายสถานะเกินจริง ใช้ร่วมตามวัตถุประสงค์กับ ISA-95, ISA-18, NIST SP 800-82, OPC UA และแนวทางความมั่นคงปลอดภัยฝั่งจัดซื้อ
ทำทะเบียนระบบเดิม แปลงสถานการณ์สำคัญเป็น RFP และทดสอบโมเดลแท็ก สัญญาณเตือน ฮิสทอเรียน OPC UA และความมั่นคงปลอดภัยภายใต้แผนตรวจรับเดียว ใช้ 90 วันสร้างชุดข้อมูลตัดสินใจ เปิดเผยข้อมูลนำเข้าและความไม่แน่นอนของ TCO และผ่าน FAT, SAT ความพร้อมเดินระบบ และความรับผิดชอบตลอดวงจรชีวิตด้วยหลักฐาน
หากโรงงานของคุณในไทยยังอยู่ช่วงสำรวจหรือทำ RFP TOMAS TECH สามารถช่วยแบ่งขอบเขต PLC/HMI เดิม, SCADA, MES, OPC UA และแผนย้ายเป็นระยะได้ สามารถ ติดต่อ TOMAS TECH ได้ตั้งแต่ก่อนเลือกผลิตภัณฑ์
แหล่งข้อมูลปฐมภูมิ
- ISA: การประกาศ ANSI/ISA-112.00.01-2025
- ISA-95 Enterprise-Control System Integration
- มาตรฐานการจัดการ Alarm ชุด ISA-18
- NIST SP 800-82 Rev.3 Final
- NIST SP 800-82 Rev.4 Initial Preliminary Draft
- แนวทางร่วม CISA Secure by Demand สำหรับเจ้าของ OT
- แนวทางร่วม CISA เรื่องทะเบียนทรัพย์สิน OT
- OPC UA Part 1: Overview and Concepts
- OPC UA Part 2: Security Model


